

TL;DR Ако на вашите корпоративни мобилни устройства е нужен антивирус, значи правите нещата неправилно и антивирусът няма да ви помогне.
Тази публикация е резултат от оживени спорове относно това дали е необходим антивирус на корпоративния мобилен телефон, в кои случаи той работи и в кои е безполезен. В статията се разглеждат моделите на заплахи, от които теоретично трябва да защитава антивирусът.
Търговците на антивируси често успяват да убедят корпоративните клиенти, че антивирусът значително ще повиши тяхната сигурност, но в повечето случаи това е илюзорна защита, която само намалява бдителността и на потребителите, и на администраторите.
Правилната корпоративна инфраструктура
Когато в компанията има десетки или дори хиляди служители, ръчното конфигуриране на всяко потребителско устройство е невъзможно. Настройките могат да се променят всеки ден, нови служители идват, мобилните телефони и лаптопи се счупват или губят. В крайна сметка работата на администраторите би била единствено в ежедневното разгръщане на нови настройки на устройствата на служителите.
На десктоп компютрите тази задача се решава отдавна. В света на Windows, обикновено, такъв контрол се осъществява чрез Active Directory, централизирани системи за удостоверяване (Single Sign In) и др. Но сега всички служители имат към компютрите и смартфони, на които се извършва значителна част от работните процеси и се съхраняват важни данни. Microsoft се опитваха да обединят своите телефони на Windows Phone в единна екосистема с Windows, но тази идея умря заедно с официалната смърт на Windows Phone. Следователно в корпоративна среда в крайна сметка трябва да избирате между Android и iOS.
В момента в корпоративната среда, за управление на устройствата на служителите, на мода е концепцията UEM (Unified endpoint management). Това е централизирана система за управление на мобилни устройства и десктоп компютри.
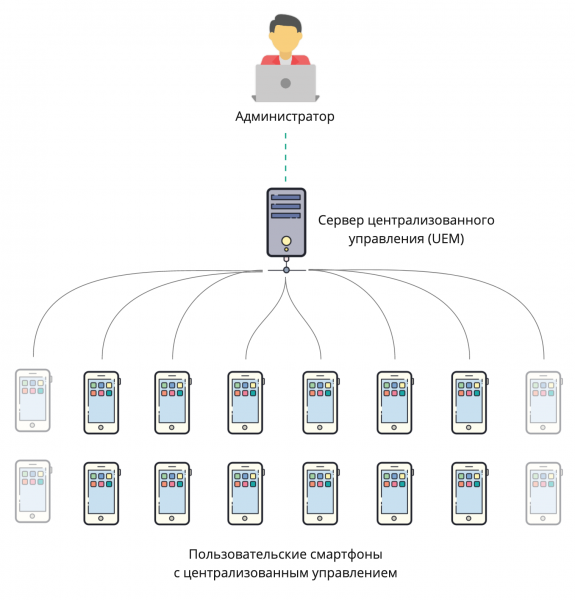
Централизирано управление на потребителските устройства (Unified endpoint management)
Администраторът на UEM системата може да задава различни политики за потребителските устройства. Например, да разреши на потребителя по-голямо или по-малко контрол върху устройството, инсталиране на приложения от трети източници и др.
Какво може да прави UEM:
Да управлява всички настройки — администраторът може напълно да забрани на потребителя да променя настройките на устройството и да ги променя отдалечено.
Контролиране на софтуера на устройството — разрешаване на инсталацията на програми на устройството и автоматично инсталиране на програми без знанието на потребителя. Администраторът може също така да забрани или разреши инсталацията на приложения от магазините или от ненадеждни източници (от APK файлове в случай на Android).
Отдалечено блокиране — в случай, че телефонът бъде изгубен, администраторът може да блокира устройството или да изтрие данните. Някои системи също така позволяват задаването на автоматично изтриване на данни, ако телефонът не е свързан със сървъра повече от N часа, за да се изключи възможността за опити за офлайн хакване, когато атакуващите успят да извадят SIM картата преди да бъде изпратена команда за изтриване на данните от сървера.
Събиране на статистика — проследяване на активността на потребителя, времето за работа с приложения, местоположението, нивото на заряда на батерията и т.н.
Какви са UEM
Има два принципно различни подхода за централизирано управление на смартфоните на служителите: в един случай компанията закупува устройства от един производител и обикновено избира система за управление от същия доставчик. В другия случай служителите използват личните си устройства за работа, и тук започва зоопарк от операционни системи, версии и платформи.
BYOD (Bring your own device, Донеси своето устройство) — концепция, при която служителите използват личните си устройства и акаунти за работа. Някои системи за централизирано управление позволяват добавяне на втори работен акаунт и напълно разделяне на данните на лични и работни.
— родната система за централизирано управление от Apple. Управлява само устройствата на Apple, компютри с macOS и телефони на iOS. Поддържа BYOD, създава се второ изолирано обкръжение с друг акаунт в iCloud.
— позволява управление на телефони на Android и Apple iOS, както и на десктопи с Windows 10. Обявена е поддръжка на BYOD.
— поддържа само мобилни устройства Samsung. В същото време може веднага да се използва само .
Всъщност доставчиците на UEM са много повече, но няма да ги разглеждаме всичките в този текст. Основното, което трябва да имате предвид, е, че такива системи вече съществуват и позволяват на администратора да конфигурира потребителските устройства съобразно съществуващата модел на заплахи.
Модел на заплахите
Преди да изберете инструменти за защита, трябва да разберете от какво се защитавате, какво е най-страшното, което може да се случи в нашия конкретен случай. Условно казано: тялото ни лесно може да бъде уязвимо на куршум и дори на вилица с гвоздей, но ние не слагаме бронежилетка, когато излизаме от вкъщи. Затова нашият модел на заплахи не включва опасността да бъдем простреляни по пътя за работа, макар статистически това да не е чак толкова невероятно. При определени условия носенето на бронежилетка е напълно оправдано.
В различните компании моделите на заплахи варират. Да вземем, например, смартфона на куриера, който доставя пакет на клиент. В него има само адреса на текущата доставка и маршрут на картата. Най-страшното, което може да се случи с данните му, е изтичането на адресите на доставките.
А ето и смартфона на счетоводителя. Той има достъп до корпоративната мрежа чрез VPN, инсталирано е приложението за корпоративни клиенти, съхраняват се документи с ценна информация. Очевидно е, че стойността на данните на тези две устройства значително се различава и трябва да се защитават по различен начин.
Дали антивирусът ще ни спаси?
За съжаление, зад маркетинговите лозунги изчезва реалният смисъл на задачите, които антивирусът изпълнява на мобилното устройство. Нека се опитаме да разберем по-подробно какво прави антивирусът на телефона.
Одит на сигурността
Повечето съвременни мобилни антивируси извършват одит на настройките за сигурност на устройството. Понякога този одит се нарича "проверка на репутацията на устройството". Антивирусите считат устройството за безопасно, ако са изпълнени четири условия:
- Устройството не е хакнато (root, jailbreak).
- На устройството е настроена парола.
- На устройството не е разрешена отладка по USB.
- На устройството не е разрешена инсталацията на приложения от недоверени източници (sideloading).
Ако устройството е признато за небезопасно след проверката, антивирусът ще уведоми собственика и ще предложи да деактивира "опасната" функция или да възстанови заводската версия, ако има признаци на root или jailbreak.
Според корпоративните практики не е достатъчно само да се уведоми потребителя. Необходимо е да се изключат небезопасните конфигурации. За целта с помощта на UEM-системата трябва да се настроят политики за сигурност на мобилните устройства. При откритие на root / jailbreak трябва бързо да се изтрият корпоративните данни от устройството и да се блокира достъпът му до корпоративната мрежа. И това също е възможно с помощта на UEM. Само след тези процедури можем да считаме мобилното устройство за безопасно.
Търсене и премахване на вируси
Въпреки разпространеното мнение, че за iOS не съществуват вируси, това не е вярно. Все още в дива природа съществуват експлойти за стари версии на iOS, които чрез експлоатиране на уязвимости в браузъра. Поради архитектурата на iOS обаче разработването на антивируси за тази платформа е невъзможно. Основната причина е, че приложенията нямат достъп до списъка с инсталирани приложения и имат множество ограничения при достъпа до файлове. Списъкът с инсталираните iOS-приложения може да получи само UEM, но дори UEM не може да получи достъп до файловете.
При Android ситуацията е различна. Приложенията могат да получат информация за инсталираните на устройството приложения. Те дори могат да имат достъп до техните дистрибуции (например, Apk Extractor и неговите аналози). Android-приложенията също така имат възможност за достъп до файлове (например, Total Commander и др.). Android-приложенията могат да бъдат декомпилирани.
С такива възможности изглежда логичен следният антивирусен алгоритъм:
- Проверка на приложения
- Да се получи списък с инсталираните приложения и контролни суми (КС) на техните дистрибуции.
- Да се провери приложенията и техните КС първо в локалната, а след това в глобалната база.
- Ако приложението не е познато, да се предаде дистрибуцията му в глобалната база за анализ и декомпилация.
- Проверка на файлове, търсене на вирусни сигнатури
- Да се провери КС на файловете в локалната, а след това в глобалната база.
- Да се провери наличието в файловете на небезопасно съдържание (скриптове, експлоити и т.н.) по локалната, а след това глобалната база.
- Ако бъде открит malware, уведомете потребителя и/или блокирайте достъпа на потребителя до malware и/или предайте информацията в UEM. Необходимо е предаването на информация в UEM, тъй като антивирусът не може самостоятелно да премахне malware от устройството.
Най-голямо притеснение буди възможността за прехвърляне на инсталатори на софтуер от устройството на външен сървър. Без това не може да се реализира обявеният от производителите на антивируси "поведенчески анализ", тъй като на устройството не може да се стартира приложението в отделна "пясъчник" или да се извърши декомпилация (наскоро ефективността на която при използване на обфускация е отделен сложен въпрос). От друга страна, на мобилните устройства на служителите могат да бъдат инсталирани корпоративни приложения, които антивирусът не познава, защото не са в Google Play. В тези мобилни приложения могат да бъдат чувствителни данни, поради които те не са публикувани в публичния магазин. Прехвърлянето на такива инсталатори на производителя на антивируса представлява некоректно от гледна точка на сигурността. Има смисъл да се добавят в изключения, но за наличието на подобен механизъм в момента не знам.
Malware без root права може
1. Да нарисува невидим прозорец върху приложението или да внедри собствената си клавиатура, за да копира въвежданите от потребителя данни – параметри на акаунти, банкови карти и т.н. Неотдавнашен пример – уязвимостта , с помощта на която е възможно да се подмени активният екран на приложението и по този начин да се получи достъп до въвежданите от потребителя данни. За потребителя това означава възможност за кражба на акаунт в Google с достъп до резервното копие на устройството и данни за банкови карти. За организацията е важно да не загуби своите данни. Ако данните се намират в личната памет на приложението и не са включени в резервното копие на Google, то malware няма да може да получи достъп до тях.
2. Да получи достъп до данни в публични каталози – изтегляния, документи, галерия. В тези каталози не се препоръчва да се съхранява информация, която има стойност за компанията, тъй като до тях може да получи достъп всяко приложение. А самият потребител винаги може да сподели конфиденциален документ с помощта на всяко налично приложение.
3. Да не досаждате на потребителя с реклама, давайте копаем биткойны, да бъде част от ботнет и т.н.. Това може да има негативен ефект върху работоспособността на потребителя и/или устройството, но няма да представлява заплаха за корпоративните данни.
Malware с root права потенциално могат да направят всичко. Те рядко се срещат, тъй като хакването на съвременни Android устройства чрез приложение е почти невъзможно. Последната подобна уязвимост беше открита през 2016 година. Това е нашумелият Dirty COW, който получи номер . Ключовото тук е, че при установяване на признаци на хакване, UEM клиентът ще изтрие цялата корпоративна информация от устройството, така че вероятността за успешна кражба на данни чрез такъв malware в корпоративния свят е ниска.
Зловредните файлове могат да причинят вреда както на мобилното устройство, така и на корпоративните системи, до които то има достъп. Нека разгледаме тези сценарии по-подробно.
Вреда на мобилното устройство може да се нанесе, например, ако изтеглите изображение, което при отваряне или при опит за инсталиране на тапети превръща устройството в 'кирпич' или го рестартира. Вероятно това ще навреди на устройството или потребителя, но няма да се отрази на конфиденциалността на данните. Въпреки че има и изключения.
Наскоро беше обсъждана уязвимостта . Утвърдиха, че с нея може да се получи достъп до консолата на мобилни устройства Samsung чрез заразена картинка, изпратена по електронна поща, месинджър или MMS. Въпреки че достъпът до консолата означава, че се получава достъп само до данните в публични каталози, където не трябва да има конфиденциална информация, конфиденциалността на личните данни на потребителите попада под заплаха, и това уплаши потребителите. Въпреки че всъщност, атака на устройствата е възможна само чрез MMS. А за успешна атака е необходимо да се изпратят от 75 до 450 (!) съобщения. Антивирусът в този случай, уви, не помага, тъй като няма достъп до регистра на съобщенията. За да се защитите от това, има само два варианта. Да актуализирате ОС или да блокирате MMS. Първия вариант може да отнеме много време и да не се дочака, тъй като производителите на устройства не пускат актуализации за всички устройства. Изключването на приемането на MMS в този случай е много по-просто.
Вред на корпоративните системи могат да нанесат файлове, които се предават от мобилни устройства. Например, на мобилното устройство има заразен файл, който не може да увреди устройството, но може да зарази Windows компютър. Потребителят изпраща такъв файл по електронна поща на колегата си. Той го отваря на ПК и така може да се зарази. Но по пътя на тази атака стоят поне две антивирусни програми – едната на електронната поща, а другата на ПК на получателя. Добавянето на трета антивирусна програма на мобилното устройство изглежда съвсем излишно.
Както се вижда, най-голямата заплаха в корпоративния цифров свят представляват malware без привилегии root. Откъде могат да произлязат на мобилното устройство?
Най-често те се инсталират чрез sideloading, adb или трети магазини, които трябва да бъдат забранени на мобилни устройства с достъп до корпоративната мрежа. Остават два варианта за проникване на malware – от Google Play или от UEM.
Преди публикуване в Google Play всички приложения преминават задължителна проверка. Но за приложения с малък брой инсталации проверките най-често се извършват без участие на хора, само в автоматичен режим. Поради това понякога в Google Play попада malware, но все пак не често. Антивирус, чиито бази се актуализират навременно, ще може да открие приложения с malware на устройството по-рано от Google Play Protect, който засега изостава по скорост на актуализация на антивирусните бази.
UEM може да инсталира на мобилното устройство всяко приложение, включително malware, затова всяко приложение трябва предварително да бъде проверено. Приложенията могат да се проверяват както в процеса на тяхната разработка с помощта на средства за статичен и динамичен анализ, така и непосредствено преди разпространение чрез специализирани „пясъчници“ и/или антивирусни решения. Важно е, че в този случай приложението се проверява само веднъж преди качването в UEM. Следователно и в този случай антивирус на мобилното устройство не е необходим.
Мрежова защита
В състава на мрежовата защита в зависимост от производителя на антивируса може да се предлагат една или повече от следните функции.
URL-филтрация се прилага с цел:
- Блокиране на трафика по категории ресурси. Например, за да забраните гледането на новини или друг некорпоративен съдържание до обед, когато служителят е най-ефективен. На практика блокирането често работи с множество ограничения – производителите на антивируси не винаги успяват навреме да актуализират справочниците на категориите ресурси с оглед наличие на множество „огледала“. Плюс, има анонимайзери и Opera VPN, на които блокировката често не се прилага.
- Защити от фишинг или подмяна на целеви хостове. За тази цел URL адресите, към които се обръща устройството, предварително се проверяват по антивирусната база. Линковете, а също и ресурсите, към които водят (включително възможни множество редиректи), се проверяват по базата на известни фишинг сайтове. Също така се извършва сверка на домейнното име, сертификата и IP адреса между мобилното устройство и довереното сървър. Ако клиентът и сървърът получават различни данни, това е или MITM (човек в средата), или блокировка на трафика с помощта на същия антивирус или различни прокси и уеб филтри в мрежата, към която е свързано мобилното устройство. Трудно е да се каже с увереност, че някой е в средата.
За да получите достъп до мобилния трафик, антивирусът или изгражда VPN, или използва възможностите на Accessibility API (API за приложения, предназначени за хора с увреждания). Съвместната работа на няколко VPN на мобилно устройство е невъзможна, поради което мрежовата защита от антивируси, които изграждат собствен VPN, не се прилага в корпоративния свят. VPN от антивирус просто няма да работи заедно с корпоративния VPN, който се използва за достъп до корпоративната мрежа.
Предоставянето на достъп до Accessibility API на антивируса крие друга опасност. Достъпът до Accessibility API всъщност означава разрешение за извършване на каквото и да е действие вместо потребителя — виждане на това, което вижда потребителят, извършване на действия с приложения вместо потребителя и т.н. Като се има предвид, че потребителят трябва явно да предостави такъв достъп на антивируса, той вероятно ще откаже да го направи. Или, ако бъде принуден, ще си купи още един телефон без антивирус.
Межсетевото защитно екраниране
Под това общо наименование се крият три функции:
- Събиране на статистика за използването на мрежата с разделяне по приложения и тип мрежа (Wi-Fi, мобилен оператор). Повечето производители на Android устройства предоставят тези данни в приложението „Настройки“. Дублирането им в интерфейса на мобилния антивирус изглежда излишно. Интерес може да представлява обобщената информация за всички устройства. Тя успешно се събира и анализира от UEM системи.
- Ограничение на мобилния трафик – настройка на лимит, известие при неговото достигане. На потребителите на повечето Android устройства тези функции са достъпни в приложението „Настройки“. Централизираното задаване на ограничения е задача на UEM, а не на антивируса.
- Същинското мрежово екранване (firewall). Иначе казано, блокиране на достъпа до определени IP адреси и портове. С оглед на DDNS на всички популярни ресурси и необходимостта от активиране на VPN, който, както беше споменато по-горе, не може да работи съвместно с основния VPN, функцията изглежда неприложима в корпоративната практика.
Проверка на достоверността на Wi-Fi
Мобилните антивируси могат да оценяват сигурността на Wi-Fi мрежите, към които се свързва мобилното устройство. Може да се предположи, че се проверяват наличието и устойчивостта на криптиране. В същото време всички съвременни програми използват криптиране за предаване на чувствителни данни. Следователно, ако някаква програма е уязвима на канелно ниво, то тя е опасно да се използва чрез всякакви интернет канали, а не само през публичен Wi-Fi.
Поради това публичният Wi-Fi, включително и без криптиране, не е нито по-опасен, нито по-безопасен от всякакви други недоверени канали за передачи на данни без криптиране.
Защита от спам
Защитата обикновено се състои в филтриране на входящите повиквания по списък, посочен от потребителя, или по база данни на известни спамери, които безкрайно дразнят с предложения за застраховки, кредити и покани за театър. Въпреки че в самоизолация не звънят, скоро отново ще започнат. Филтрацията се отнася само за обаждания. Съобщенията на актуални Android не се филтрират. Във връзка с редовната смяна на номера от спамерите и невъзможността за защита на текстовите канали (SMS, месинджъри), функционалността носи по-скоро маркетингов, отколкото практичен характер.
Антикражна защита
Изпълнение на отдалечени действия с мобилно устройство при загуба или кражба. Алтернатива на услугите Find My iPhone и Find My Device от Apple и Google съответно. За разлика от своите аналози, услугите на производителите на антивируси не могат да предоставят блокиране на устройството, ако престъпникът е успял да го възстанови до фабричните настройки. Но ако това все още не е станало, с устройството може дистанционно да се направи следното:
- Блокиране. Защита от близък крадец, тъй като лесно се избегна чрез възстановяване на устройството до фабричните настройки чрез recovery.
- Да се узнаят координатите на устройството. Полезно, когато устройството е загубено наскоро.
- Да се включи силен звуков сигнал, за да се намери устройството, ако е в безшумен режим.
- Да се възстанови устройството до фабричните настройки. Има смисъл, когато потребителят е признал устройството за безвъзвратно загубено, но не иска съхраняваните данни на него да бъдат разкрити.
- Да се направи снимка. Да се снима престъпникът, ако държи телефона в ръцете си. Най-съмнителната функционалност – вероятността престъпникът да се любува на телефона при добро осветление е ниска. Обаче наличието на приложение на устройството, което може незабелязано да управлява камерата на смартфона, да прави снимки и да ги изпраща на свой сървър, предизвиква основателна тревога.
Отдалеченото изпълнение на команди е основно в която и да е UEM система. В тях липсва само отдалеченото фотографиране. Това е сигурен начин да накарате потребителите след края на работния ден да изваждат батериите от телефоните си и да ги поставят в мрежа на Фарадей.
Функциите на антивора в мобилните антивируси са налични само за Android. За iOS такива действия могат да извършват само UEM. UEM на iOS устройство може да бъде само един – това е архитектурна особеност на iOS.
Изводи
- Ситуацията, в която потребителят може да инсталира злонамерен софтуер на телефона, Е НЕДОПУСТИМА.
- Правилно настроен UEM на корпоративно устройство изключва необходимостта от антивирус.
- В случай на използване на 0-day уязвимости в операционната система, антивирусът е безполезен. Той може само да уведоми администратора, че устройството е уязвимо.
- Определянето дали уязвимостта съществува е извън възможностите на антивируса. Също така, обновления за устройства, за които производителят вече не предлага пачове за сигурност, не могат да бъдат издадени. Най-много – това е в рамките на година-две.
- Ако се абстрахираме от изискванията на регулаторите и маркетинга, корпоративните мобилни антивируси са необходими само за устройства с Android, където потребителите имат достъп до Google Play и могат да инсталират приложения от външни източници. В останалите случаи ефективността на антивирусите не е по-голяма от плацебо.
Източник: habr.com
