

Здравей, Хабр! В началото на юли Solarwinds обяви пускането — 2020.2. Една от новите функции в модула Network Traffic Analyzer (NTA) е поддръжката на разпознаване на IPFIX трафик от VMware VDS.
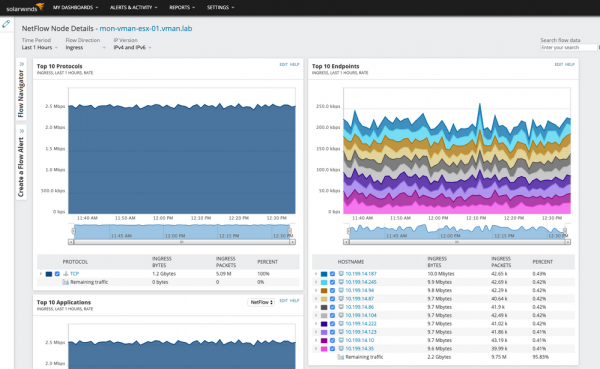
Анализът на трафика в средата на виртуален комутатор е важен за разбирането на разпределението на натоварването в виртуалната инфраструктура. Чрез анализ на трафика, можете също така да откриете миграция на виртуални машини. В тази статия ще разкажем за настройките за експортиране на IPFIX от страна на виртуалния комутатор VMware и за възможностите на Solarwinds да работи с него. В края на статията ще намерите линк към онлайн демонстрация на Solarwinds (достъп без регистрация и това не е фигура на речта). Подробности под кат.
За правилно разпознаване на трафика от VDS, първо трябва да настроите свързването през интерфейса vCenter, а след това да анализирате трафика и да визуализирате точките на обмен на трафик, получен от хипервизорите. По желание, комутаторът може да бъде настроен да получава всички записи IPFIX от един IP адрес, свързан с VDS, но в повечето случаи е по-информативно да се виждат данните, изтеглени от трафика, получен от всеки хипервизор. Трафикът, който идва, ще представлява връзки от или към виртуални машини, разположени на хипервизорите.
Още една налична опция за конфигурация е експортиране само на вътрешните потокове данни. Тази опция изключва потоките, които се обработват на външния физически комутатор и предотвратява дублирането на записи на трафика за връзките от и към VDS. Но е по-полезно да деактивирате тази опция и да наблюдавате всички потоци, които са видими в VDS.
Настройка на трафика от VDS
Да започнем с добавянето на инстанция vCenter в Solarwinds. След това NTA ще има информация за конфигурацията на платформата за виртуализация.
Отидете в менюто „Управление на възли“, след това „Настройки“ и изберете „Добавяне на възел“. След това трябва да въведете IP адреса или пълното доменно име на инстанцията vCenter и да изберете „VMware, Hyper-V или Nutanix единици“ като метод за анкета.
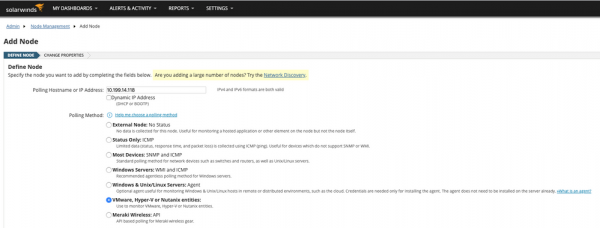
Отидете в диалоговия прозорец за добавяне на възел, добавете идентификационните данни на инстанцията vCenter и ги тествайте, за да завършите настройката.
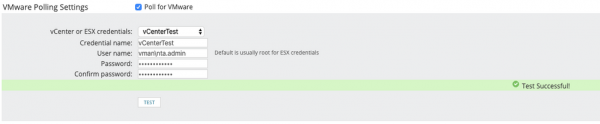
В продължение на някакво време ще се извършва първоначално проучване на инстанцията vCenter, обикновено 10-20 минути. Трябва да изчакате завършването, а след това да активирате експорта на IPFIX на VDS.
След като настроите мониторинга на vCenter и получите инвентаризационни данни за конфигурацията на платформата за виртуализация, ще активирате експортирането на записи IPFIX на превключвателя. Най-бързият начин да направите това е през клиента vSphere. Преминете на раздела „Networking“, изберете VDS и в раздела „Configure“ намерете текущите настройки за NetFlow. VMware използва термина „NetFlow“ за обозначаване на експорта на потока, но действителният протокол, който се използва, е IPFIX.
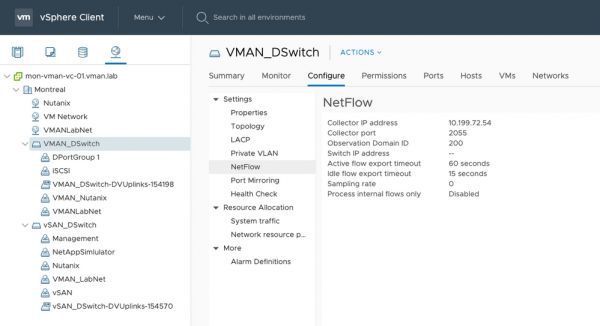
За да активирате експортиране на потока, изберете „Settings“ от менюто „Actions“ в горната част и преминете към „Edit NetFlow“.
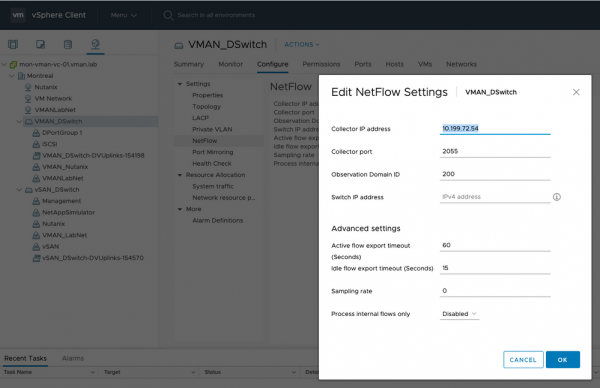
В този диалогов прозорец въведете IP адреса на колектора, който е еквивалент на экземпляра Orion. По подразбиране обикновено се използва порт 2055. Препоръчваме да оставите полето „Switch IP Address“ празно, за да получите поточно записите, получавани именно от хипервизорите. Това ще осигури гъвкавост при последващото филтриране на потока от данни от хипервизорите.
Оставете полето „Process internal flows only“ деактивирано, за да виждате всички комуникации: както вътрешни, така и външни.
След като активирате експортиране на потока за VDS, ще трябва да го включите и за разпределените групи портове, от които искате да получавате данни. Най-лесният начин да направите това е да кликнете с десния бутон на панелирането на VDS и да изберете „Distributed Port Group“, а след това „Manage Distributed Port Groups.“
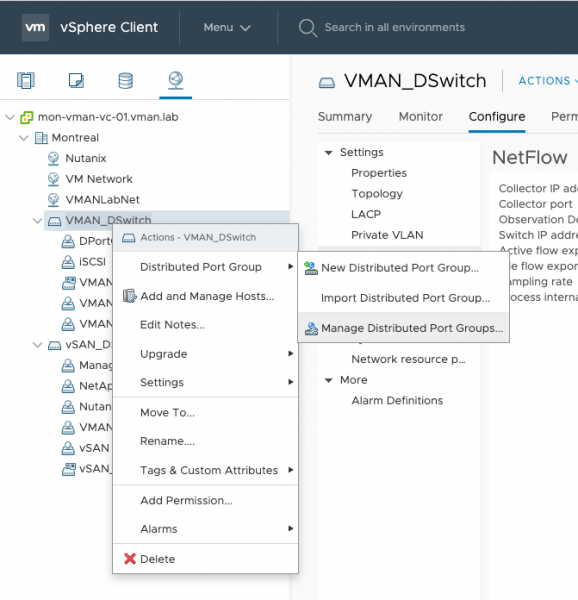
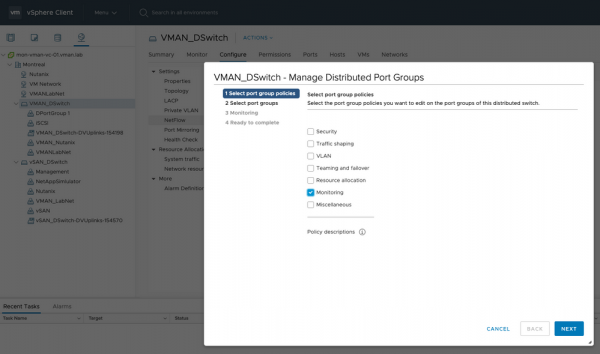
Ще се отвори диалогов прозорец, в който трябва да поставите отметка на „Monitoring“ и да натиснете „Next.“
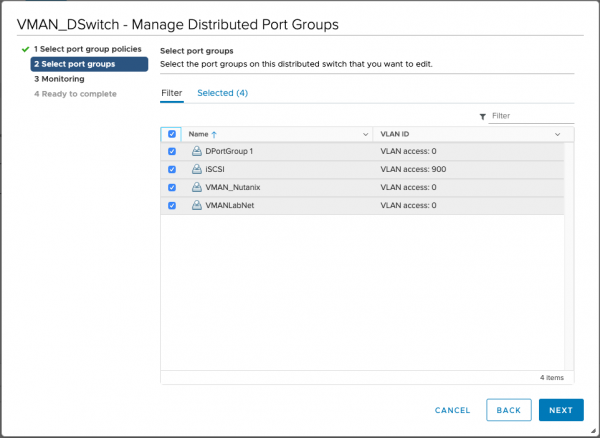
На следващата стъпка можете да изберете определени или всички групи портове.
На следващата стъпка променете NetFlow на „Enabled.“
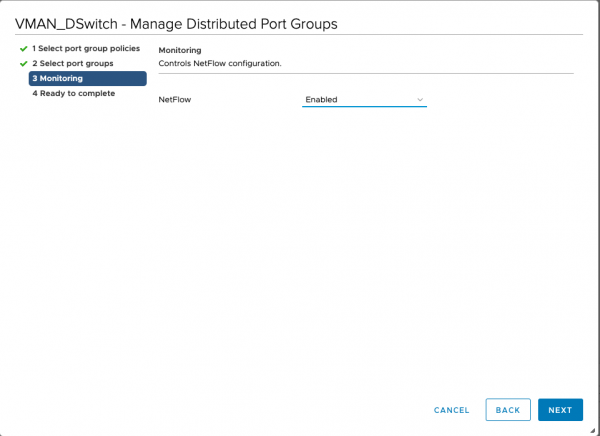
Когато експортът на потока е включен на VDS и разпределените групи портове, ще видите, че записите за потока за хипервизорите започват да постъпват в экземпляра NTA.
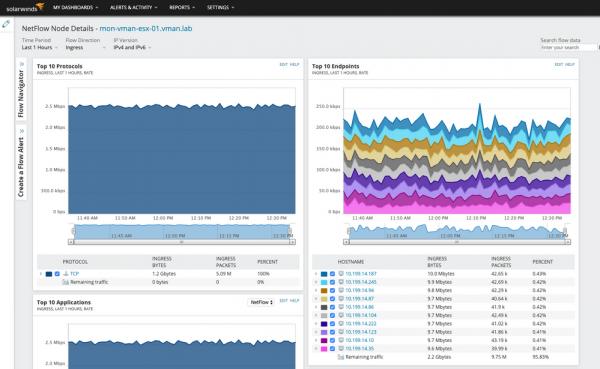
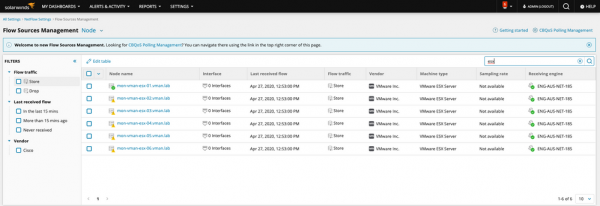
Хипервизорите можете да видите в списъка на източниците на данни за потока на страницата „Manage Flow Sources“ в NTA. Превключете на „Nodes.“
Резултатите от настройката можете да видите . Обърнете внимание на възможността да се задълбочите на ниво узел, протокол на взаимодействие и т.н.
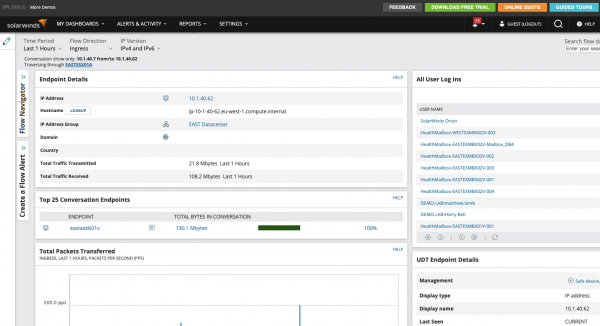
Интеграцията с другите модули на Solarwinds в един интерфейс позволява провеждането на разследвания в различни разрези: да видите кои потребители са влизали на виртуалната машина, производителността на сървъра , и приложения на него, давайте видим свързани мрежови устройства и много други. Например, ако в мрежовата ви инфраструктура се използва протокол NBAR2, Solarwinds NTA може успешно да разпознае трафика от , или .
Основната цел на статията е да покаже простотата на настройката на мониторинга в Solarwinds и пълнотата на събираемите данни. В Solarwinds имате шанса да видите пълната картина на случващото се. Ако искате презентация на решението или да проверите всичко при вас — оставете заявка в или се обадете.
На Хабре имаме също статия за .
Абонирайте се за нашия .
Източник: habr.com
