

Тази статия представлява продължение , посветен на особеностите при настройката на оборудването Palo Alto Networks . Тук искаме да разкажем за настройката на IPSec Site-to-Site VPN на оборудването Palo Alto Networks и за възможен вариант на конфигурация за свързване на няколко интернет доставчици.
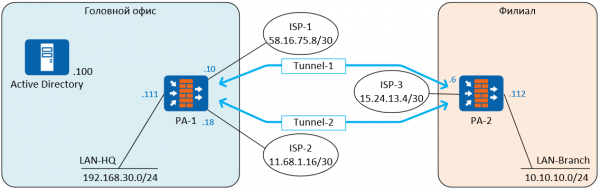
За демонстрация ще бъде използвана стандартна схема за свързване на главния офис с филиала. За да се осигури отказоустойчиво интернет свързване, в главния офис се използва едновременно свързване с двама доставчици: ISP-1 и ISP-2. Филиалът има свързване само с един доставчик, ISP-3. Между защитните стени PA-1 и PA-2 се изграждат два тунела. Тунелите работят в режим Active-Standby, Tunnel-1 е активен, Tunnel-2 ще започне да предава трафик при отказ на Tunnel-1. Tunnel-1 използва свързването с интернет доставчика ISP-1, Tunnel-2 използва свързването с интернет доставчика ISP-2. Всички IP адреси са генерирани случайно с цел демонстрация и нямат отношение към реалността.
За изграждане на Site-to-Site VPN ще бъде използван IPSec — набор от протоколи за осигуряване на защита на данните, предавани по IP протокол. IPSec ще работи с използването на протокола за сигурност ESP (Encapsulating Security Payload), който осигурява криптиране на предаваните данни.
В IPSec включва IKE (Internet Key Exchange) — протокол, отговарящ за съгласуването на SA (съюзи за сигурност), параметрите за сигурност, които се използват за защита на предаваните данни. Защитните стени PAN поддържат IKEv1 и IKEv2.
В IKEv1 VPN връзката се изгражда в два етапа: IKEv1 Phase 1 (IKE тунел) и IKEv1 Phase 2 (IPSec тунел), по този начин се създават два тунела, един от които служи за обмен на служебна информация между защитните стени, а вторият — за предаване на трафика. В IKEv1 Phase 1 има два режима на работа — main mode и aggressive mode. Aggressive mode използва по-малко съобщения и работи по-бързо, но не поддържа защита на идентичността на партньора.
IKEv2 замести IKEv1, и в сравнение с IKEv1 основното му предимство — това са по-малките изисквания за пропускателна способност и по-бързото съгласуване на SA. В IKEv2 се използват по-малко служебни съобщения (всичко 4), поддържа се протокол EAP, MOBIKE и е добавен механизъм за проверка на достъпността на пира, с който се създава тунел — Liveness Check, заменящ Dead Peer Detection в IKEv1. Ако проверката не мине, то IKEv2 може да възстанови тунела и след това автоматично да го възстанови при първа възможност. По-подробно за разликите може да .
Ако тунелът се изгради между защитни стени на различни производители, може да има грешки в имплементацията IKEv2, и за съвместимост с такова оборудване има възможност да се използва IKEv1. В останалите случаи е по-добре да се прилага IKEv2.
Стъпки за конфигуриране:
• Конфигуриране на двама интернет доставчици в режим Active/Standby
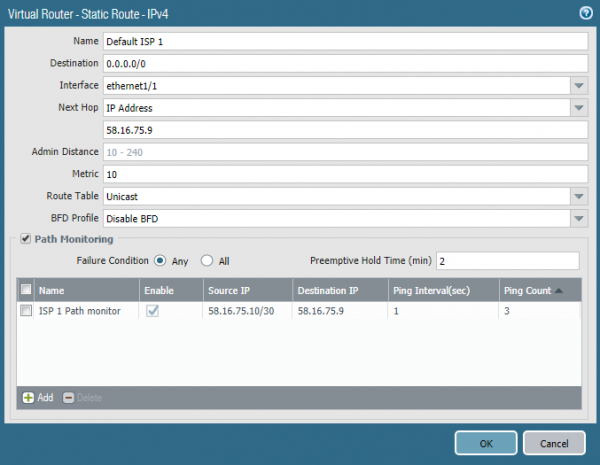
Има няколко начина за реализиране на тази функция. Един от тях включва използването на механизма Path Monitoring, достъпен от версия PAN-OS 8.0.0. В този пример се използва версия 8.0.16. Тази функция е подобна на IP SLA в рутерите Cisco. В параметъра на статичния подразбиращ маршрут се настройва изпращането на ping пакети на определен IP адрес от определен източников адрес. В този случай интерфейс ethernet1/1 пингва шлюза по подразбиране на всека секунда. Ако на три последователни ping-а няма отговор, маршрутът се счита за неработещ и се изтрива от таблицата за маршрутизиране. Подобен маршрут се настройва в посока на втория интернет доставчик, но с по-голяма метрика (той е резервен). Веднага щом първият маршрут бъде изтрит от таблицата, защитната стена ще започне да изпраща трафик по втория маршрут — Fail-Over. Когато първият доставчик започне да отговаря на ping-овете, неговият маршрут отново ще влезе в таблицата и ще замени втория заради по-добрата метрика — Fail-Back. Процесът Fail-Over отнема няколко секунди в зависимост от настроените интервали, но в никакъв случай процесът не е моментален, и през това време трафикът се губи. Fail-Back преминава без загуба на трафик. Има възможност да се направи Fail-Over по-бързо, с помощта на BFD, ако интернет доставчикът предостави такава възможност. BFD се поддържа, започвайки от модела PA-3000 Series и VM-100.За адрес за ping е по-добре да посочите не шлюза на доставчика, а публичен, винаги достъпен интернет адрес.
• Създаване на тунелен интерфейс
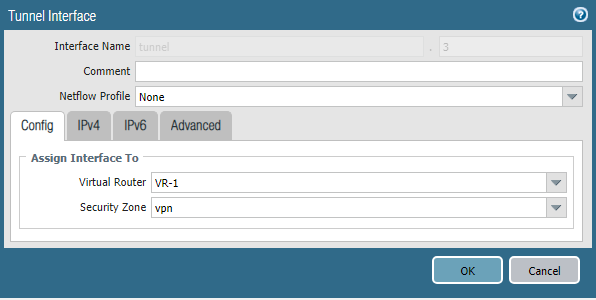
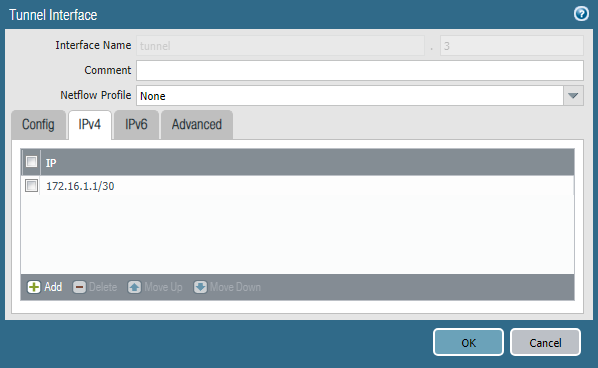
Трафикът в тунела се предава чрез специални виртуални интерфейси. На всеки от тях трябва да бъде настроен IP адрес от транзитната мрежа. В този пример за Tunnel-1 ще се използва подсет 172.16.1.0/30, а за Tunnel-2 — подсет 172.16.2.0/30.
Тунелният интерфейс се създава в раздела Network -> Interfaces -> TunnelТрябва да се посочи виртуален рутер и защитна зона, както и IP адрес от съответната транспортна мрежа. Номерът на интерфейса може да бъде произволен.
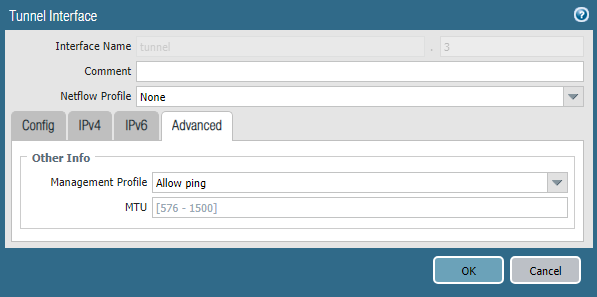
В секцията Advanced може да се укаже Профил за управление, който разрешава ping на този интерфейс, което може да е полезно за тестове.
• Настройка на IKE профил
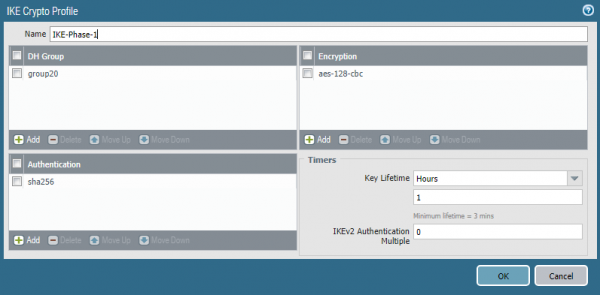
IKE профил отговаря за първия етап на създаването на VPN свързаност; тук се задават параметрите на тунела IKE Фаза 1. Профилът се създава в раздела Мрежа -> Мрежови профили -> IKE Крипто. Необходимо е да се зададат алгоритъм на криптиране, хеширане, група Дифи-Хелман и срок на живот на ключовете. Обикновено, колкото по-сложни са алгоритмите, толкова по-лоша е производителността; те трябва да се избират на базата на конкретните изисквания за сигурност. Въпреки това, категорично не се препоръчва използването на група Дифи-Хелман под 14 за защита на важна информация. Това се дължи на уязвимостта на протокола, която може да бъде неутрализирана само с размер на модулите 2048 бита и повече, или алгоритми на елиптична криптография, които се използват в групи 19, 20, 21, 24. Тези алгоритми предлагат по-добра производителност в сравнение с традиционната криптография. . И .
• Настройка на IPSec профил
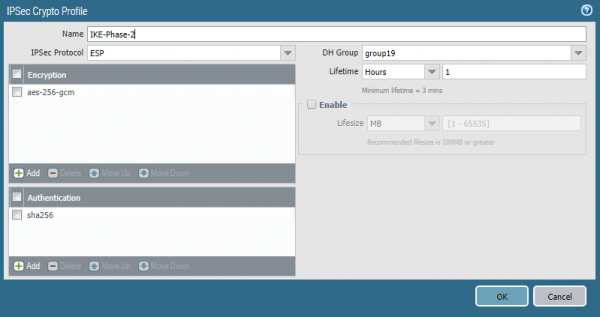
Вторият етап на създаването на VPN свързаност е IPSec тунел. Параметрите на SA за него се настройват в Мрежа -> Мрежови профили -> IPSec Крипто профил. Тук трябва да се посочи протоколът на IPSec — AH или ESP, а също и параметрите SA — алгоритми на хеширане, криптиране, група Дифи-Хелман и срок на живот на ключовете. Параметрите на SA в IKE Крипто профил и IPSec Крипто профил може да не съвпадат.
• Настройка на IKE шлюз
IKE шлюз е обект, представляващ рутер или защитна стена, с който се изгражда VPN тунел. За всеки тунел трябва да бъде създаден свой собствен IKE шлюз. В този случай, се създават два тунела, по един през всеки интернет доставчик. Указва се съответстващият изходящ интерфейс и неговият IP адрес, IP адресът на партньора и общият ключ. Като алтернатива на общия ключ, могат да се използват сертификати.
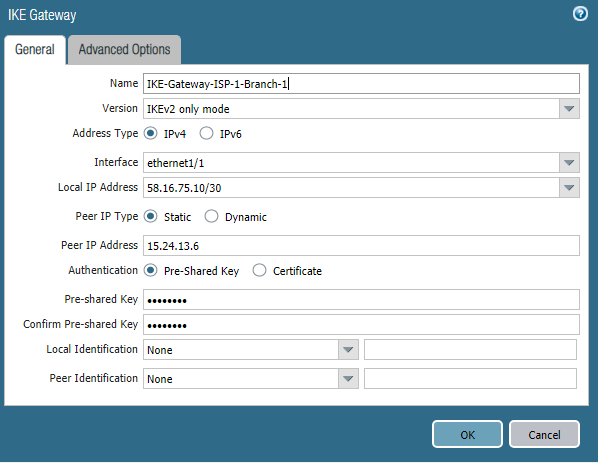
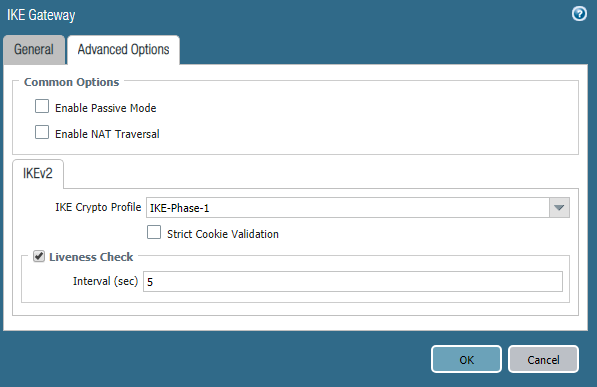
Тук се посочва преди създадения IKE Крипто профил. Параметрите на втория обект IKE шлюз са аналогични, с изключение на IP адресите. Ако защитната стена на Palo Alto Networks е разположена зад NAT рутер, тогава трябва да се активира механизмът NAT Traversal.
• Настройка на IPSec тунел
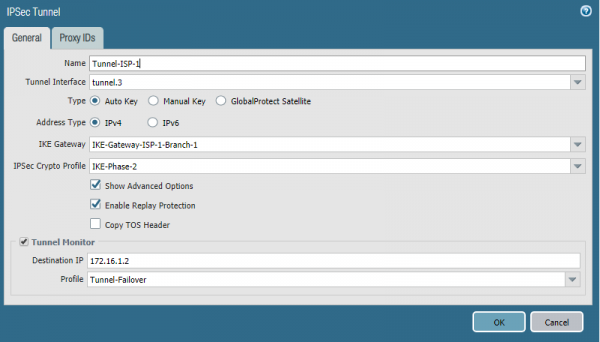
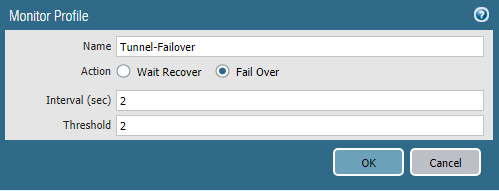
IPSec тунел — това е обект, в който се задават параметрите на IPSec тунела, както подсказва името. Тук трябва да посочите тунелен интерфейс и предварително създадени обекти. IKE шлюз, IPSec крипто профил. За да се осигури автоматично превключване на маршрутизиране към резервен тунел, трябва да се включи Tunnel Monitor. Това е механизъм, който проверява дали пирът е активен с помощта на ICMP трафик. Като целеви адрес трябва да посочите IP адреса на тунелния интерфейс на пира, с който се изгражда тунелът. В профила се задават таймери и действия при загуба на свързаност. Wait Recover – да изчакате, докато свързаността бъде възстановена, Fail Over — да изпратите трафика по друг маршрут, ако такъв съществува. Настройката на втория тунел е напълно аналогична, посочва се втори тунелен интерфейс и IKE Gateway.
• Настройка на маршрутизацията
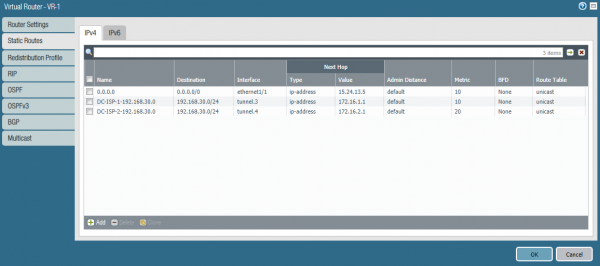
В този пример се използва статична маршрутизация. На защитната стена PA-1, освен двете дефолтни маршрута, трябва да се зададат два маршрута към подсет 10.10.10.0/24 в клона. Единият маршрут използва Tunnel-1, а другият Tunnel-2. Маршрутът през Tunnel-1 е основен, тъй като има по-ниска метрика. Механизмът Path Monitoring за тези маршрути не се използва. Превключването се осъществява от Tunnel Monitor.
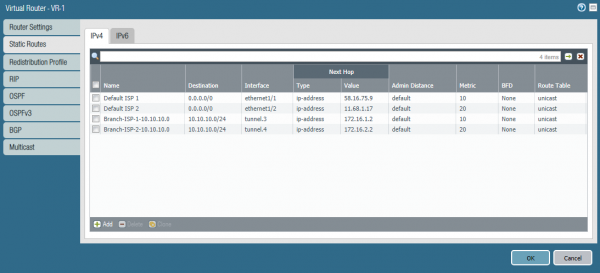
Същите маршрути за подсет 192.168.30.0/24 трябва да бъдат настроени и на PA-2.
• Настройка на мрежовите правила
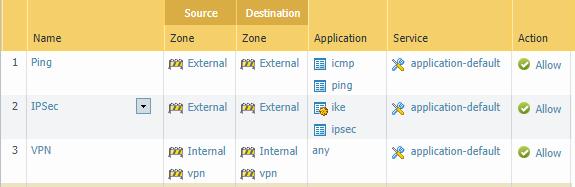
За правилната работа на тунела са нужни три правила:
- За функциониране Path Monitor разрешете ICMP на външните интерфейси.
- За IPSec разрешете приложения ike и ipsec на външните интерфейси.
- Разрешете трафика между вътрешните подсет и тунелните интерфейси.
Заключение
В тази статия е разгледан вариант на настройка на отказоустойчиво интернет свързване и Site-to-Site VPN. Надяваме се, че информацията е била полезна и читателят е получил представа за технологии, използвани в Palo Alto Networks. Ако имате въпроси относно настройката или идеи за теми на бъдещи статии — пишете ги в коментарите, с радост ще отговорим.
Източник: habr.com
