

Целта на тази статия е да опрости настройката на DHCP услугата за фабрика VXLAN BGP EVPN и DFA, използвайки Microsoft Windows Server 2016/2019.
В официалната документация DHCP услугата, базирана на Microsoft Windows Server 2012, за фабриката се настроива като SuperScope, съдържащ пул Loopback (в този пул особеността е изключението на всички IP адреси от пула (excluded IP address = pool)) и пулове за раздаване на IP адреси за реални мрежи (тук особеността е, че се настройват политики – в които се филтрират DHCP Relay Circuit ID и този DHCP relay Circuit ID съдържа VNI за мрежата, т.е. за друг пул, този DHCP Relay Circuit ID ще е малко по-различен).
За да конфигурирате DHCP на Windows server.

1. Създайте супермрежа. В супермрежата създайте мрежа B, S1, S2, S3, …, Sn за подмрежа B и подмрежите за всеки сегмент.
2. В мрежа B задайте 'Exclusion Range' да бъде целият адресен диапазон (така че предлаганият адресен диапазон да не бъде от тази мрежа).
3. За всяка сегментна мрежа Si задайте политика, която съвпада с Agent Circuit ID със стойност '0108000600XXXXXX', където '0108000600' е фиксирана стойност за всички сегменти, а 6-те цифри "XXXXXX" е стойността на сегментния ID в шестнадесетичен вид. Също така се уверете, че е отметнато полето Append wildcard(*).
4. Задайте диапазона на политиката за адреси на целия диапазон на мрежата.
Тази статия съдържа отговори на следните въпроси:
Съдържание
- ( & )
Въведение
В тази част кратко са изброени всички изходни данни: Инструкции за настройка на мрежово оборудване, RFC, използвани в DHCP пакети в фабрики eVPN, представена е еволюцията на настройките на DHCP сървъра на Microsoft Windows Server 2012 в документацията на Cisco. А също и кратки сведения за Superscope и Политики в услугата DHCP на сървърите Microsoft Windows Server.
Как се настройва DHCP Relay на фабрика VXLAN BGP EVPN, DFA
Настройката на DHCP Relay на фабриката VXLAN BGP EVPN не е основна тема на тази статия, тъй като е сравнително проста. Предоставям линкове към документация и спойлер за настройките на мрежовото оборудване.
Пример за настройка на DHCP Relay на Nexus 9000V v9.2(3)
услуга dhcp
ip dhcp relay
ip dhcp relay информация опции
ip dhcp relay информация опции vpn
интерфейс loopback10
  vrf член VRF1
  ip адрес 10.120.0.1/32 тег 1234567
интерфейс Vlan12
  нет отключения
  vrf член VRF1
  нет ip редиректов
  ip адрес 10.120.251.1/24 тег 1234567
  нет ipv6 редиректов
  режим пересылки fabric anycast-gateway
  ip dhcp relay адрес 10.0.0.5
  ip dhcp relay source-interface loopback10
RFC, которые реализованы в работе сервиса DHCP Relay в фабриках VXLAN BGP EVPN
RFC#6607: Подопция 151(0x97) — Выбор виртуальной подсети
•	Подопция 151(0x97) - Выбор виртуальной подсети (Определено в RFC#6607)
Используется для передачи информации, связанной с VRF, на сервер DHCP в многоарендной среде MPLS-VPN и VXLAN EVPN.
Передается «имя» VRF, в котором находится клиент.
RFC#5107: Подопция 11(0xb) — Переопределение идентификатора сервера
•	Подопция 11(0xb) - Переопределение идентификатора сервера (Определено в RFC#5107.)
Подопция переопределения идентификатора сервера позволяет агенту пересылки DHCP задать новое значение для опции идентификатора сервера, которое вставляется сервером DHCP в пакет ответа. Эта подопция позволяет агенту пересылки DHCP действовать как фактический сервер DHCP, чтобы запросы на продление приходили к агенту пересылки, а не напрямую к серверу DHCP. Подопция переопределения идентификатора сервера содержит IP-адрес входного интерфейса, который является IP-адресом на агенте пересылки, доступным клиенту. Используя эту информацию, клиент DHCP отправляет все пакеты запросов на продление и освобождение адресу агента пересылки. Агент пересылки добавляет все соответствующие подопции и затем пересылает пакеты запросов на продление и освобождение оригинальному серверу DHCP. Для этой функции проприетарная реализация Cisco — подопция 152(0x98). Вы можете использовать команду ip dhcp relay sub-option type cisco для управления этой функцией.
Опция используется для того, чтобы клиент посылал запрос о перепродлении аренды адреса на IP адрес, используемый в этой опции. (В Cisco VXLAN BGP EVPN – это Anycast адрес шлюза по умолчанию для клиента.)
RFC#3527: Подопция 5(0x5) — Выбор ссылки
Подопция 5(0x5) - Выбор ссылки (Определено в RFC#3527.)

Подопция выбора ссылки предоставляет механизм для разделения подсети/ссылки, на которой находится клиент DHCP, от адреса шлюза (giaddr), который может быть использован для связи с агентом пересылки сервером DHCP. Агент пересылки установит подопцию на правильную подсеть абонента, и сервер DHCP будет использовать это значение для назначения IP-адреса, а не значение giaddr. Агент пересылки установит giaddr на свой собственный IP-адрес, чтобы DHCP-сообщения могли быть пересланы по сети. Для этой функции проприетарная реализация Cisco — подопция 150(0x96). Вы можете использовать команду ip dhcp relay sub-option type cisco для управления этой функцией.
Адрес сети, из которой клиенту необходим IP адрес.
Еволюция на документацията на Cisco относно настройката на DHCP на Microsoft Windows Server 2012
Включил этот раздел, потому что прослеживается положительная тенденция со стороны вендора:
В документации приведена только настройка DHCP Relay на сетевом оборудовании.
Для настройки DHCP на Windows Server 2012 использовалась другая статья:
В тази статия се посочва, че за всяка мрежа/VNI е необходима своя собствена връзка SuperScope и собствен набор от Loopback адреси:
Ако са необходими множество DHCP обхвати за множество подмрежи, трябва да създадете по един LoopbackX за всяка подмрежа/VLAN на всички LEAFS и да създадете superscope с обхват на loopbackX и действителен клиентски IP обхват за всяка VLAN.
Добавени са настройки на Windows 2012 Server в документацията за настройване на мрежово оборудване. За всички използвани пулове адреси е необходим един SuperScope в ЦОД, и този SuperScope е границата на ЦОД:
Създайте Superscope за всички обхвати, които искате да използвате за политики на базата на Опция 82.
Забележка
Superscope трябва да комбинира всички обхвати и да действа като административна граница.
Много кратко е разгледано всичко:
Да предположим, че суичът използва адрес от подмрежа B (може да бъде основната подмрежа, управленската подмрежа или всяка подмрежа, определена от клиента за тази цел) за комуникация с Windows DHCP сървър. В DFA имаме подмрежи S1, S2, S3, …, Sn за сегменти s1, s2, s3, …, sn.

За конфигуриране на DHCP на Windows сървър.

1. Създайте супер обхват. В рамките на суперт обхвата създайте обхват B, S1, S2, S3, …, Sn за подмрежа B и подмрежите за всеки сегмент.
2. В обхват B задайте 'Exclusion Range' да бъде целият обхват на адресите (така че предложените адреси да не могат да бъдат от този обхват).
3. За всеки сегментен обхват Si задайте политика, която съответства на Agent Circuit ID със стойност '0108000600XXXXXX', където '0108000600' е фиксирана стойност за всички сегменти, а 6-те числа "XXXXXX" е стойността на идентификатора на сегмента в шестнадесетична система. Също така уверете се, че е отметната опцията Append wildcard(*).
4. Задайте обхвата на политиката на целия обхват на обхвата.
DHCP в Microsoft Windows Server (superscope & политика)
Superscope е административна функция на DHCP сървър, която може да се използва за групиране на множество обхвати в една административна единица. Superscope позволява на DHCP сървъра да предоставя наемания от повече от един обхват на клиенти в една физическа мрежа. Обхватите, добавени към superscope, се наричат членове на обхвата. Какво е SuperScope – това е функционалност, която позволява обединяването на няколко пула IP адреси в една административна единица. За да се анонсират на потребителите в една физическа мрежа (в един VLAN) IP адреси от няколко пула. Ако заявката е постъпила към пула на адреси в състава на SuperScope, то на клиента може да се издаде адрес от друг Scope, който е част от този SuperScope.
Ролята на DHCP сървър в Windows Server 2012 въвежда нова функция, която позволява да създавате IPv4 политики, които задават персонализирани настройки на IP адреси и опции за DHCP клиенти, основани на набор от условия.

Функцията за присвояване на базата на политика (PBA) позволява групиране на DHCP клиенти по специфични атрибути, основани на полета, съдържащи се в пакета с искане на DHCP клиента. PBA позволява целево управление и по-голям контрол върху конфигурационните параметри, предоставяни на мрежовите устройства с DHCP.
Политиките – позволяват назначаването на IP адреси на потребителите в зависимост от типа на потребителя или параметъра. Инженерите на Cisco използват политики в Windows Server 2012 за филтриране по VNI (Virtual Network Identifier).
Основна част
В този раздел са представени резултатите от проучвания, защо не се поддържа, как работи (логика), какво ново и как това ново ще ни помогне.
Защо не се поддържат Microsoft Windows Server 2000/2003/2008?
Microsoft Windows Server 2008 и по-ранни версии не обработват опция 82 (Option 82) и изпращат обратно пакета без опция 82.
- Запитването от клиента се изпраща по Broadcast (DHCP Discover).
- Оборудването (Nexus) изпраща пакета към DHCP сървъра (DHCP Discover + Option 82).
- DHCP сървърът приема пакета, обработва го и изпраща обратно, но без опция 82. (DHCP Offer – без опция 82)
- Оборудването (Nexus) получава пакета от DHCP сървъра. (DHCP Offer) Но не изпраща този пакет на крайния потребител.
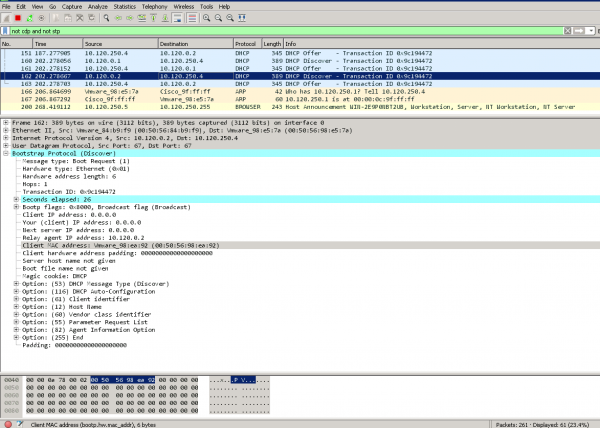
Данни от снифера — на Windows Server 2008 и на клиента DHCPWindows Server 2008 получава запитването от мрежовото оборудване. (Опция 82 присъства в списъка)
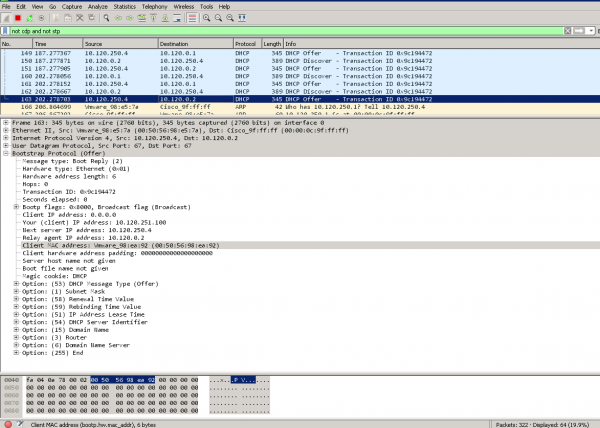
Windows Server 2008 изпраща отговор на мрежовото оборудване. (Опция 82 липсва в списъка с опции в пакета)
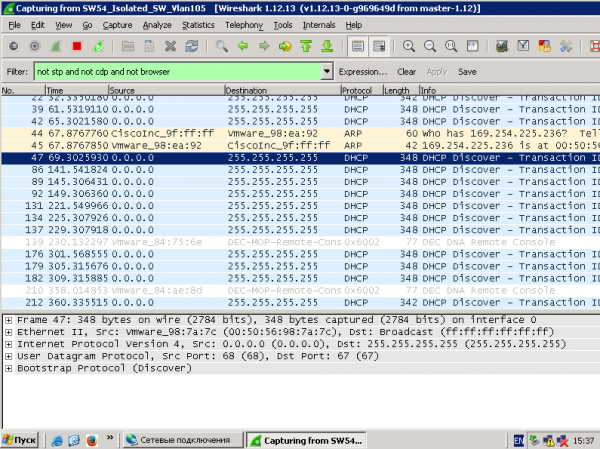
Запитването от клиента – присъстват DHCP Discover и липсват DHCP Offer
Статистика на мрежовото оборудване:
NEXUS-9000V-SW-1# show ip dhcp relay statistics
----------------------------------------------------------------------
Message Type             Rx              Tx           Drops
----------------------------------------------------------------------
Discover                  8               8               0
Offer                     8               8               0
Request(*)                0               0               0
Ack                       0               0               0
Release(*)                0               0               0
Decline                   0               0               0
Inform(*)                 0               0               0
Nack                      0               0               0
----------------------------------------------------------------------
Total                    16              16               0
----------------------------------------------------------------------

DHCP L3 FWD:
Total Packets Received                           :         0
Total Packets Forwarded                          :         0
Total Packets Dropped                            :         0
Non DHCP:
Total Packets Received                           :         0
Total Packets Forwarded                          :         0
Total Packets Dropped                            :         0
DROP:
DHCP Relay not enabled                           :         0
Invalid DHCP message type                        :         0
Interface error                                  :         0
Tx failure towards server                        :         0
Tx failure towards client                        :         0
Unknown output interface                         :         0
Unknown vrf or interface for server              :         0
Max hops exceeded                                :         0
Option 82 validation failed                      :         0
Packet Malformed                                 :         0
Relay Trusted port not configured                :         0
DHCP Request dropped on MCT                      :         0
*  -  Тези броячи ще показват правилна стойност, когато суича
получи DHCP запитващ пакет с адрес на излъчване.
Ако запитването е уникаст, то ще бъде HW превключван.
NEXUS-9000V-SW-1#
Защо настройката в Microsoft Windows Server 2012 е толкова сложна?
В Microsoft Windows Server 2012 все още не е поддържан RFC#3527 (Опция 82 Под-опция 5(0x5) — Избор на връзка)
Но вече е реализирана функционалността Policy.
Как работи:
- Microsoft Windows Server 2012 има супер-пул (SuperScope), в който има адреси Loopback и пулове за реални мрежи.
- Изборът на пул за предоставяне на IP адрес попада в SuperScope, тъй като отговорът е постъпил от DHCP Relay с Source адреса Loopback, който влиза в SuperScope.
- Използвайки Policy, заявката избира от Superscope този членски пул, VNI-ът на който е включен в Опция 82 Под-опция 1 Agent Circuit ID. (“0108000600” + 24 бита VNI + 24 бита стойности, които не познавам, но сниферът показва стойности 0 в това поле.)
Как се опростява настройката в Microsoft Windows Server 2016/2019?
В Microsoft Windows Server 2016 е реализирана функционалността RFC#3527. Тоест, Windows Server 2016 може да разпознава правилната мрежа от атрибута Опция 82 Под-опция 5(0x5) — Избор на връзка.
Възникват веднага 3 въпроса:
- Можем ли да се справим без Superscope?
- Можем ли да се справим без Policy и превод на VNI в 16-тичен вид?
- Можем ли да се справим без Scope за адреси Loopback DHCP Source?
Q. Можем ли да се справим без Superscope?
A. Да, scope може да се създаде веднага в областта на IPv4 адреси.
Q. Можем ли да се справим без Policy и превод на VNI в 16-тичен вид?
A. Да, изборът на мрежа става на базата на Опция 82 Под-опция 0x5.
Q. Можем ли да се справим без Scope за адреси Loopback DHCP Source?
A. Не, не можем. Понеже в Microsoft Windows Server 2016/2019 функционира защита от злонамерени DHCP заявки. Тоест, всички заявки от адреси, които не са в пуловете на DHCP сървъра, се считат за злонамерени.
 Забележка
Всички IP адреси на релейни агенти (GIADDR) трябва да са част от активен обхват на IP адреси на DHCP. Всеки GIADDR извън обхвата на IP адреси на DHCP се счита за злонамерен релей и Windows DHCP сървърът няма да признае клиентските заявки от тези релейни агенти.

Може да бъде създаден специален обхват за "удостоверяване" на релейни агенти. Създайте обхват с GIADDR (или множество, ако GIADDR-ите са последователни IP адреси), изключете GIADDR адрес(и) от разпределение и активирайте обхвата. Това ще удостоверява релейните агенти, като предотвратява назначаването на GIADDR адресите.
Тоест, за настройване на Microsoft Windows Server 2016/2019 DHCP пул за VXLAN BGP EVPN фабрика, е необходимо само:
- Създаване на пул за Source адреси Relay.
- Създаване на пул за клиентски мрежи.
Какво не е необходимо (но може да се настройва и това ще работи, и няма да пречи на работата):
- Създаване на Policy.
- Създаване на SuperScope.
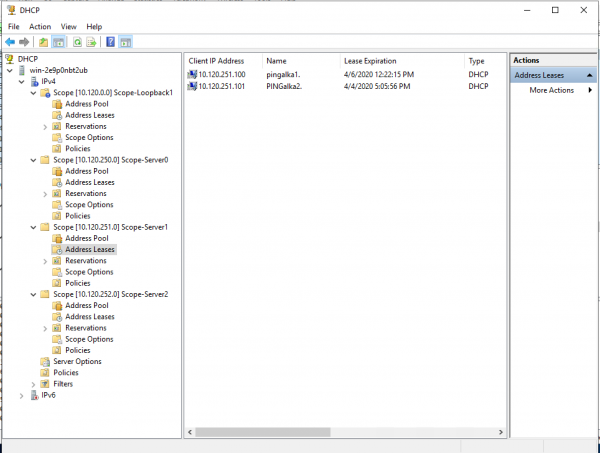
ПримерПример за настройка на DHCP сървър (има 2 реални DHCP клиенти — клиентите са свързани към VXLAN фабрика).
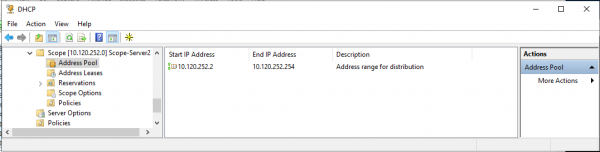
Пример за настройка на потребителски пул:
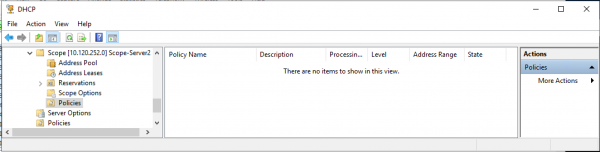
Пример за настройка на потребителски пул (избрани политики — за доказателство, че политиките не са използвани за правилната работа на пула):
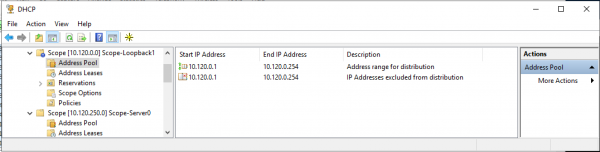
Пример за настройка на пул за Source адреси DHCP Relay (диапазонът на адресите за предоставяне изцяло съвпада с изключението от пула на адресите):
Настройка на DHCP услугата на Microsoft Windows Server 2019
Настройка пула за Loopback адреси (source) за DHCP Relay.
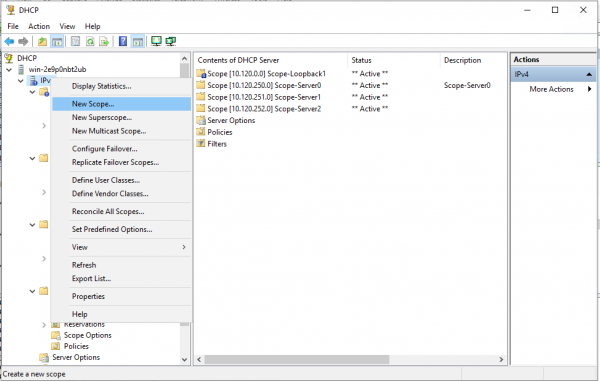
Създаваме нов пул (Scope) в пространството IPv4.
Магьосник за създаване на пул. «Напред >»
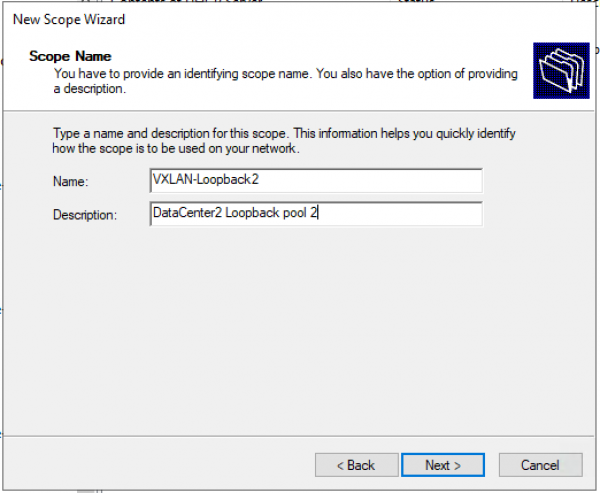
Настройваме името на пула и описанието (Description) на пула.
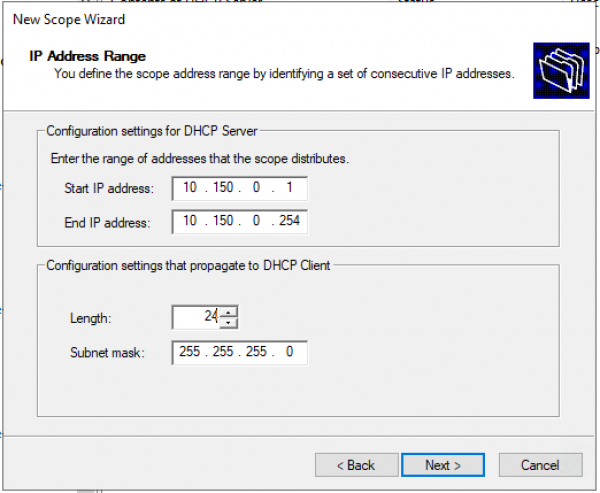
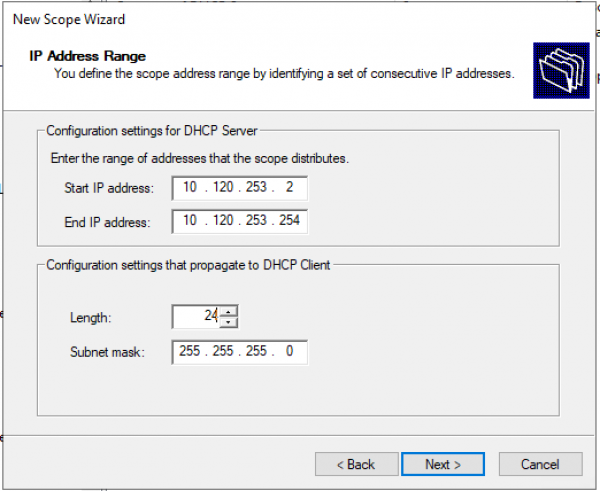
Задаваме диапазон IP адреси за Loopback и маската за пула.
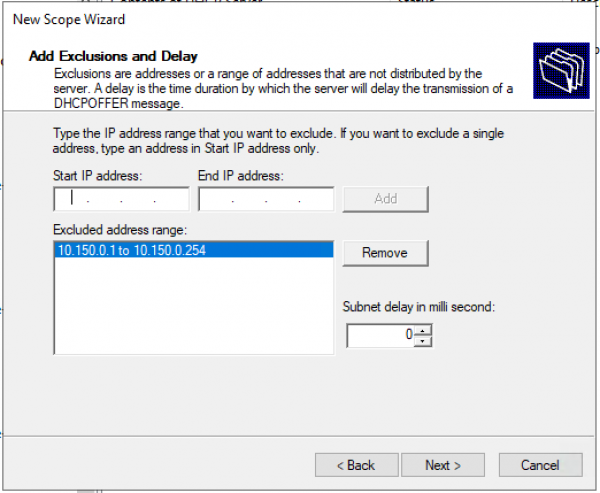
Добавяме изключения. Диапазонът на изключенията трябва напълно да съвпада с диапазона на пула.
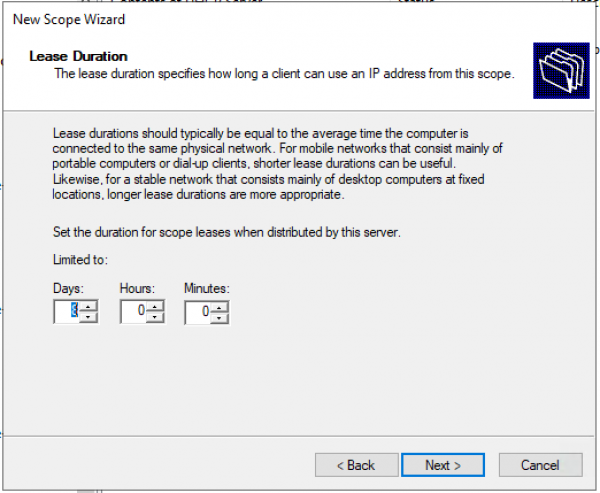
Време за наемане. «Напред >»
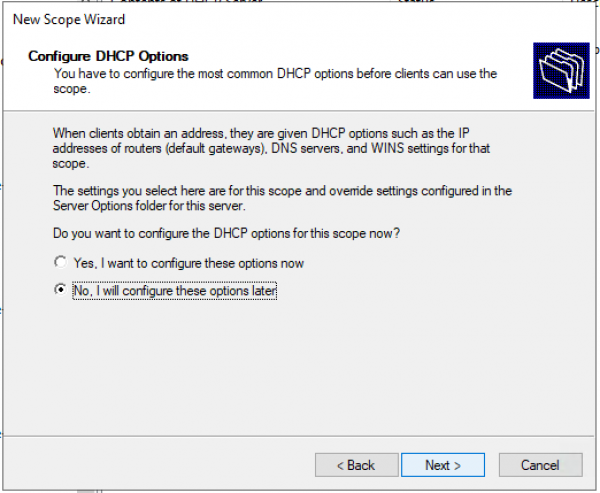
Запитване: Ще настройвате DHCP опции сега (DNS, WINS, Gateway, Domain) или ще го направите по-късно. По-бързо е да отговорите 'не' и след това да активирате пула ръчно. Или можете да преминете до края, без да попълвате никаква информация, и в края на магьосника да активирате пула.
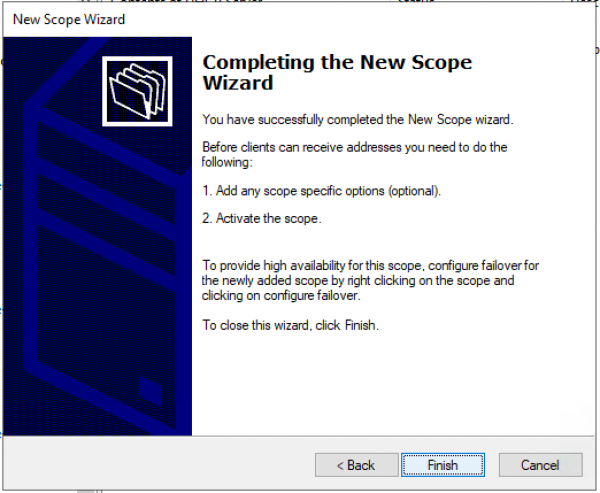
Потвърдете, че опциите не са настроени, пулът не е активиран. «Завърши»
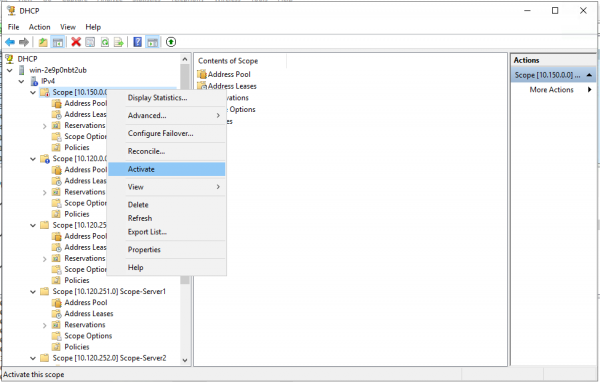
Активираме пула ръчно. — Избираме Scope и в контекстното меню — избираме «Активирай».
Създаваме пул за потребители/сървъри.
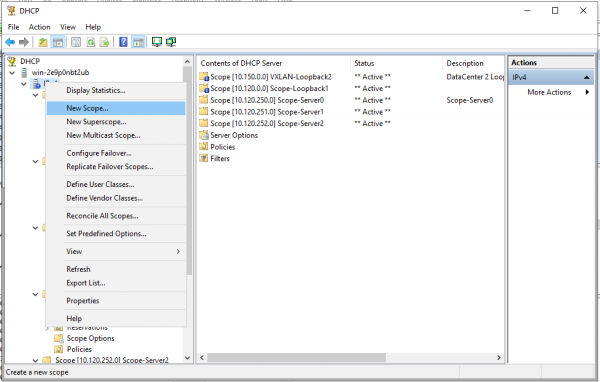
Създаваме нов пул.
Магьосник за създаване на пул. «Напред >»
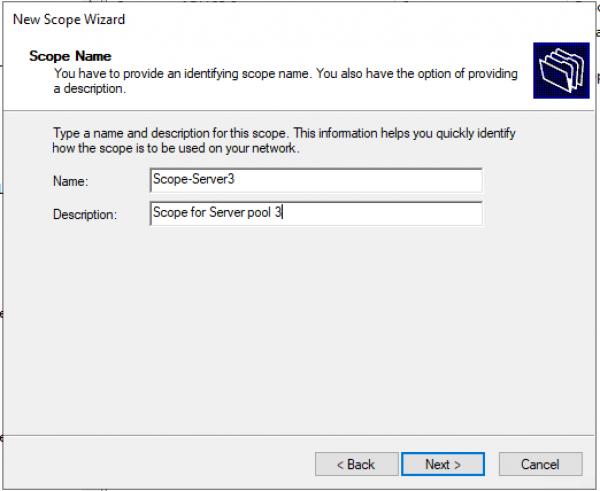
Настройваме името на пула и описанието (Description) на пула.
Задаваме диапазон IP адреси за Loopback и маската за пула.
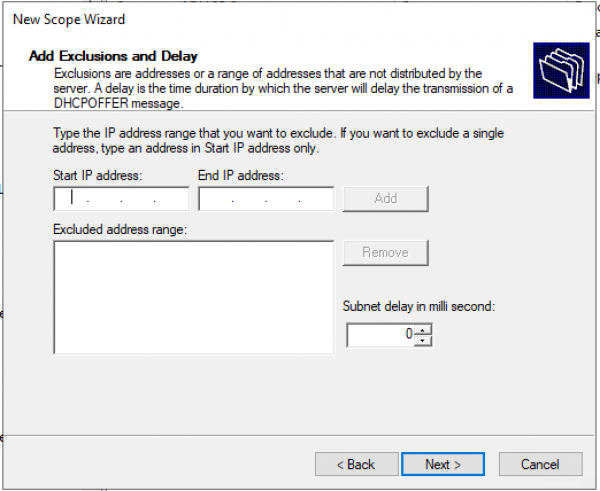
Добавяме изключения. (По подразбиране изключения не са нужни) «Напред >»
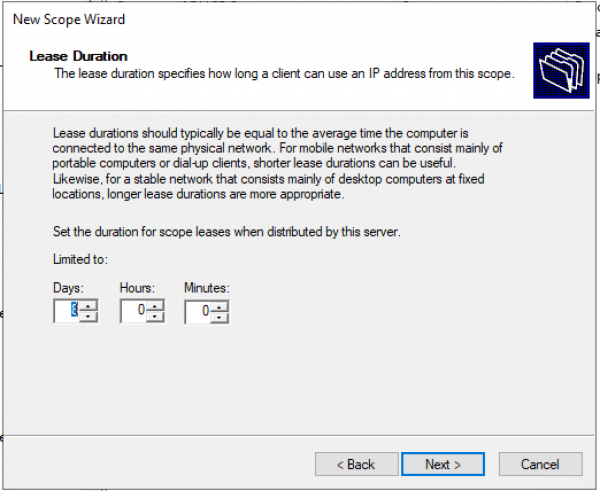
Време за наемане. «Напред >»
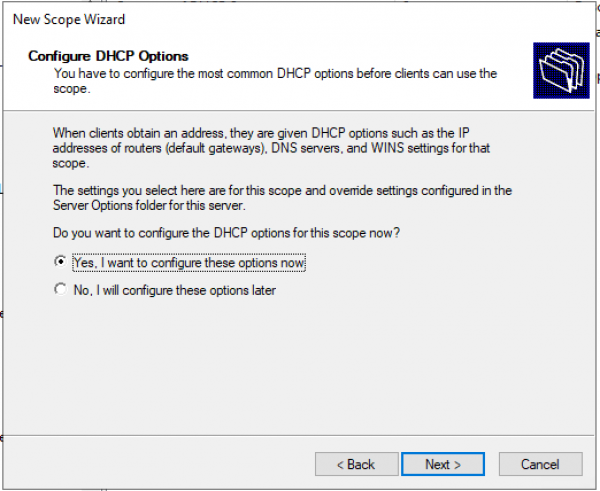
Запитване: Ще настройвате DHCP опции сега (DNS, WINS, Gateway, Domain) или ще го направите по-късно. Да, ще ги настроим сега.
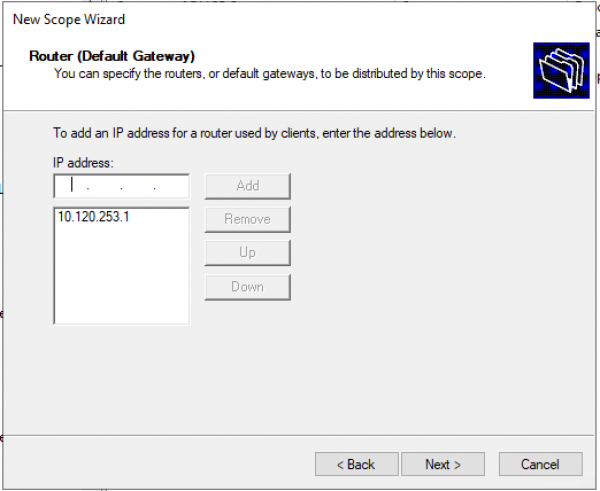
Настройваме адреса на основния шлюз.
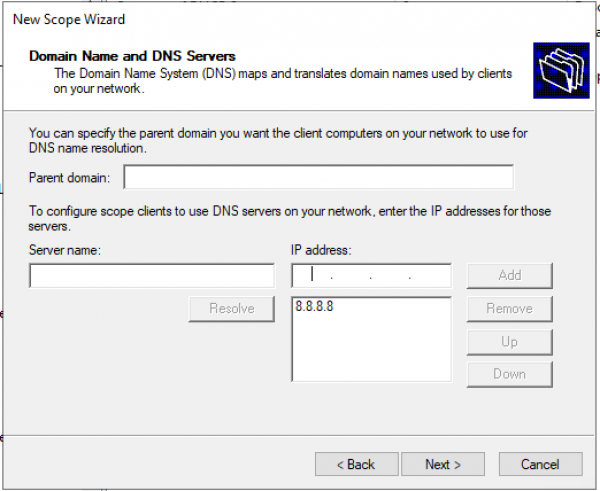
Настройваме домейна и адресите на DNS сървърите.
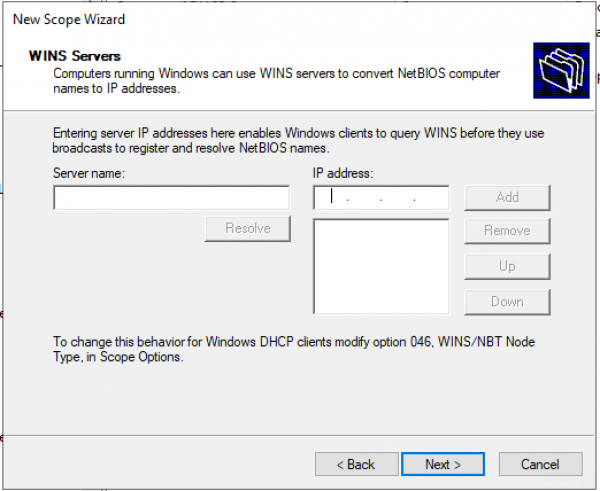
Настройваме IP адресите на WINS сървърите.
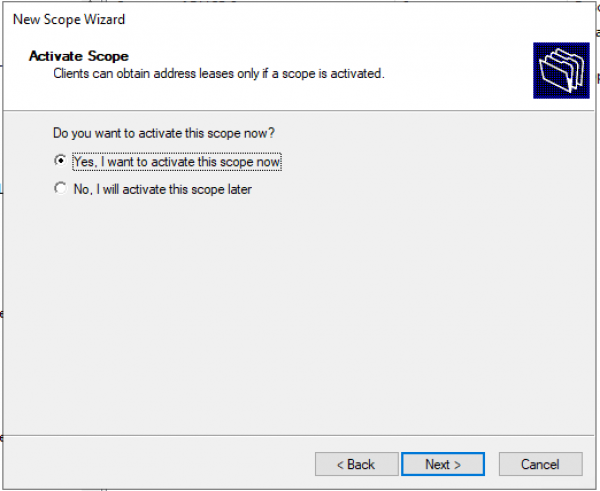
Активация на Scope.
Пулът е настроен. «Завърши»
Заключение
Използването на Windows Server 2016/2019 намалява сложността на настройката на DHCP сървера за VXLAN фабрика (или всяка друга фабрика). (Не се изисква предаване на IT специалисти специални свързвания: Network/Agent Circuit ID за писане на филтри.)
Ще работи ли конфигурацията за Windows Server 2012 на новите сървъри 2016/2019 – да, ще работи.
В този документ са посочени връзки към 2 версии: 7.X и 9.3. Това е свързано с факта, че версия 7.0(3)I7(7) — Cisco Suggested release, а версия 9.3 — е най-иновационната (включително поддръжка на Multicast чрез VXLAN Multisite).
Списък на източниците
Източник: habr.com
