

В допълнение към криптирането на имейли и използването на електронни подписи, един от най-ефективните и икономични начини за защита на електронната поща от хакерски атаки е правилната политика за пароли. Паролите, записани на хартия, съхранявани в общодостъпни файлове или просто недостатъчно сложни пароли, винаги представляват голям проблем за информационната сигурност на предприятието и могат да доведат до сериозни инциденти с осезаеми последствия за бизнеса. Именно поради това всяко предприятие трябва да има строга политика за пароли.
Въпреки това, всеки специалист по сигурността знае, че политиката за пароли ще има резултат само когато тя не само съществува, но и се спазва безусловно от всички, или поне от ключовите служители на организацията. Постигането на това е по-трудно, отколкото изглежда. Служителите, които вече са натоварени с работа, често забравят необходимостта от смяна на паролата или избират най-лесния път, правейки паролите все по-прости, с което деактивират целия ефект. Именно затова спазването на политиката за пароли в предприятията обикновено се решава чрез различни технически средства.
За да се следи за спазването на политиката за пароли в Zimbra, не се изискват външни приложения. Това може да се постигне с помощта на вградените инструменти.
Първоначално е важно да се разбере как функционира управлението на паролите в Zimbra. При създаването на нов акаунт администраторът му присвоява временна парола. След това потребителят може самостоятелно да влезе в акаунта и да смени паролата. Всички пароли се съхраняват в криптиран вид на сървър с Zimbra и затова са недостъпни дори и за администратора на сървъра. Именно поради това, ако потребителят забрави паролата, ще трябва да създаде нова. Напомняме, че до не много време за създаването на нова парола беше необходимо участието на администратора, но в последната версия на Zimbra Creative Suite 8.8.9 бе добавена възможността потребителите сами да задават нова парола.
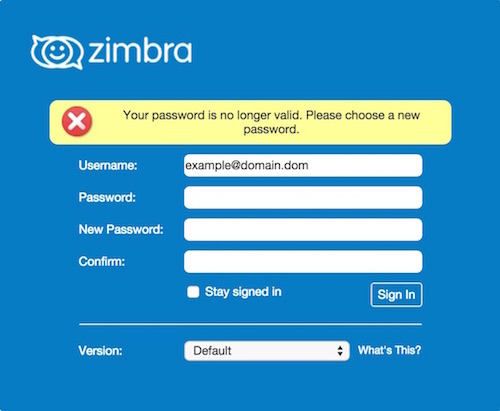
Настройките на политиката за пароли могат да бъдат намерени в настройките на отделни потребители и групи потребители. Може да се настрои:
- Дължина на паролата — позволява да се зададе минимална и максимална дължина на паролата. По подразбиране минималната дължина на паролата е 6 знака, а максималната — 64.
- Изтичане на паролата — позволява да се зададе време, след което паролата става невалидна. Потребителите не е необходимо да чакат изтичането на паролата, тя може да бъде сменена и преди това.
- Минимален брой главни букви — позволява да се зададе минималното количество главни букви, използвани в паролата.
- Минимален брой малки букви — позволява да се зададе минималното количество малки букви, използвани в паролата.
- Минимален брой цифрови знаци — позволява да се зададе минималното количество цифри от 0 до 9, използвани в паролата.
- Минимален брой пунктуационни символи — позволява да се зададе минималното количество знаци на препинание и специални символи, използвани в паролата.
- Налагане на история на паролите — позволява да се зададе броят на запомнените пароли, за да не може потребителят периодично да използва повтарящи се пароли.
- Заключен паролата — тази опция позволява да се забрани на потребителя да сменя паролата.
- Активиране на заключване след неуспешен вход — тази опция позволява да се настрои реакцията на системата при въвеждане на неправилна парола.
Както виждате, настройките на паролите в Zimbra са достатъчно г灵ки и могат да се адаптират към политиката за пароли в почти всяко предприятие. Освен това, с помощта на прост скрипт може да се настрои изпращането на напомняния на потребителите, че времето на действие на паролата им скоро ще изтече. Благодарение на това напомняне, служителят ще може спокойно да смени паролата, докато непостоянно отварящата се поща на служителя, който е пропуснал момента на смяна на паролата, може негативно да се отрази на неговата ефективност.
За да заработи този скрипт, той трябва да бъде копиран в файл и направен изпълним. Препоръчва се автоматизиране на изпълнението на този скрипт с помощта на Cron, за да уведомява ежедневно потребителите, които отдавна не са обновявали паролата си, че тя скоро ще спре да действа. Освен това, вместо zimbra.server.com в скрипта трябва да се замени с името на вашия собствен. домейн.
#!/bin/bash
# Задаем ряд переменных:
# Сперва количество дней для первого напоминания, затем для последнего:
FIRST="3"
LAST="1"
# Задаем адрес отправителя:
FROM="admin@zimbra.server.com"
# Задаем адрес получателя, который будет получать письмо со списком аккаунтов с истекшими паролями
ADMIN_RECIPIENT="admin@zimbra.server.com"
# Указываем путь к исполняемому файлу Sendmail
SENDMAIL=$(ionice -c3 find /opt/zimbra/common/sbin/sendmail* -type f -iname sendmail)
# Получаем список всех пользователей.
USERS=$(ionice -c3 /opt/zimbra/bin/zmprov -l gaa $DOMAIN)
# Указываем дату с точностью до секунды:
DATE=$(date +%s)
# Проверяем каждого из них:
for USER in $USERS
 do
# Узнаем, когда был установлен пароль
USERINFO=$(ionice -c3 /opt/zimbra/bin/zmprov ga "$USER")
PASS_SET_DATE=$(echo "$USERINFO" | grep zimbraPasswordModifiedTime: | cut -d " " -f 2 | cut -c 1-8)
PASS_MAX_AGE=$(echo "$USERINFO" | grep "zimbraPasswordMaxAge:" | cut -d " " -f 2)
NAME=$(echo "$USERINFO" | grep givenName | cut -d " " -f 2)
# Проверяем, нет ли среди пользователей тех, у кого срок действия пароля уже истек.
if [[ "$PASS_MAX_AGE" -eq "0" ]]
then
  continue
fi
# Высчитываем дату окончания действия паролей
EXPIRES=$(date -d  "$PASS_SET_DATE $PASS_MAX_AGE days" +%s)
# Считаем, сколько дней осталось до окончания срока действия пароля
DEADLINE=$(( (($DATE - $EXPIRES)) / -86400 ))
# Отправляем письмо пользователям
SUBJECT="$NAME - Ваш пароль станет недействительным через $DEADLINE дней"
BODY="
Здравствуйте, $NAME,
Пароль вашего аккаунта станет недействительным через $DEADLINE дней, Пожалуйста, создайте новый как можно скорее.
Вы можете также создать напоминание о смене пароля в календаре Zimbra.
Заранее спасибо.
С уважением, IT-отдел
"
# Первое предупреждение
if [[ "$DEADLINE" -eq "$FIRST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Последнее предупреждение
elif [[ "$DEADLINE" -eq "$LAST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Final
elif [[ "$DEADLINE" -eq "1" ]]
then
    echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Last chance for: $USER - $DEADLINE days left"
fi
done
Така че, може да се каже, че Zimbra Collaboration Suite е напълно подходяща дори за предприятия, в които е внедрена стриктна паролна политика, а благодарение на вградените функции ще бъде достатъчно лесно да се постигне строгото й изпълнение от служителите.
При въпроси, свързани с Zextras Suite, можете да се свържете с представителя на компанията «Zextras» Катерина Триандафилиди на имейл katerina@zextras.com
Източник: habr.com
