

В предишното издание говорихме за особеностите на новия стандарт NB-IoT от гледна точка на архитектурата на мрежата за радиодостъп. Днес ще разгледаме какво се е променило в ядрото на мрежата (Core Network) с NB-IoT. Да започнем.
В ядрото на мрежата настъпиха значителни промени. Първо, добавен е нов елемент и редица механизми, които стандартът определя като “CIoT EPS Optimization” или оптимизация на базовата мрежа за мобилен интернет на нещата.
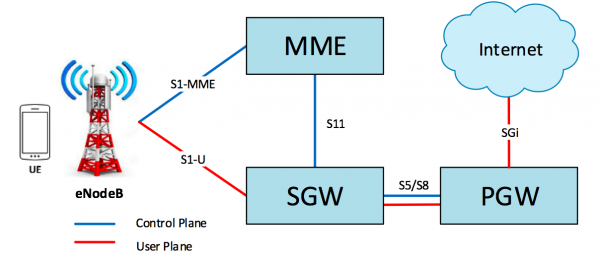
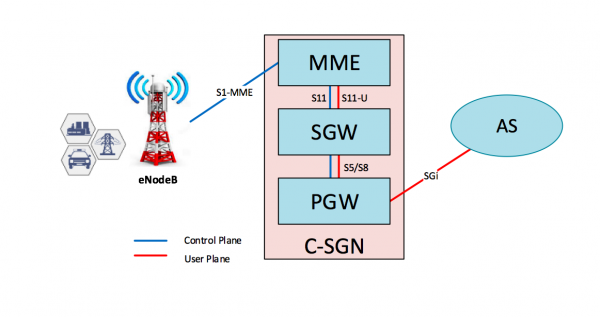
Както е известно, в мобилните мрежи съществуват два основни канала за комуникация, наречени Control Plane (CP) и User Plane (UP). Control Plane е предназначен за обмен на служебни съобщения между различни елементи на мрежата и служи за осигуряване на мобилността (Mobility management) на устройствата (UE) и установяване/поддържане на сесия за предаване на данни (Session Management). User Plane е каналът за предаване на потребителски трафик. В класическото LTE разпределението на CP и UP по интерфейсите изглежда по следния начин:
Механизмите за оптимизация на CP и UP за NB-IoT се реализират на възлите MME, SGW и PGW, които условно се обединяват в единен елемент, наречен C-SGN (Cellular IoT Serving Gateway Node). Стандартът предвижда също появата на нов елемент в мрежата — SCEF (Service Capability Exposure Function). Интерфейсът между MME и SCEF се нарича T6a и е реализиран на базата на протокол DIAMETER. Въпреки че DIAMETER е сигнален протокол, в NB-IoT той е адаптиран за предаване на малки обеми non-IP данни.
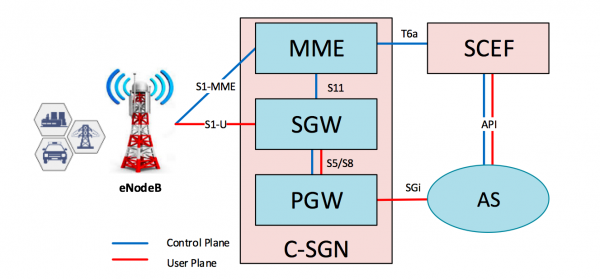
Както подсказва името, SCEF е възел за експониране на възможностите на услугите. С други думи, SCEF скрива сложността на мрежата на оператора и освобождава разработчиците на приложения от необходимостта да идентифицират и аутентифицират мобилните устройства (UE), предоставяйки на сървърите на приложения (Application Server, нататък AS) възможността да получават данни и управляват устройствата чрез единен API интерфейс.
Идентификаторът на UE вече не е телефонният номер (MSISDN) или IP адрес, както беше в класическата 2G/3G/LTE мрежа, а така нареченият «external ID», който стандартът определя в познатия на разработчиците на приложения формат «@». Това е отделна голяма тема, която заслужава самостоятелно разглеждане, така че сега няма да се задълбочаваме в нея.
Сега да разгледаме най-значимите нововъведения. «CIoT EPS Оптимизация» — това е оптимизация на механизмите за предаване на трафик и управление на абонатски сесии. Ето основните от тях:
- DoNAS
- NIDD
- Механизми за спестяване на енергия PSM и eDRX
- HLCOM
DoNAS (Данни над NAS):
Това е механизъм, разработен за оптимизация на предаването на малки обеми данни.
В класическия LTE абонатното устройство при регистрация в мрежата установява PDN връзка (по-нататък PDN) през eNodeB към MME-SGW-PGW. Връзката UE-eNodeB-MME е така нареченият “Signaling Radio Bearer” (SRB). При необходимост за предаване/получаване на данни, UE установява още една връзка с eNodeB — “Data Radio Bearer” (DRB), за предаване на потребителския трафик към SGW и по-нататък към PGW (интерфейси S1-U и S5 съответно). След приключване на обмена и при липса на трафик за определено време (обикновено 5-20 секунди), тези връзки се разкъсват и устройството преминава в режим на очакване или “Idle Mode”. При необходимост за обмен на нова партида данни, SRB и DRB се преустановяват.
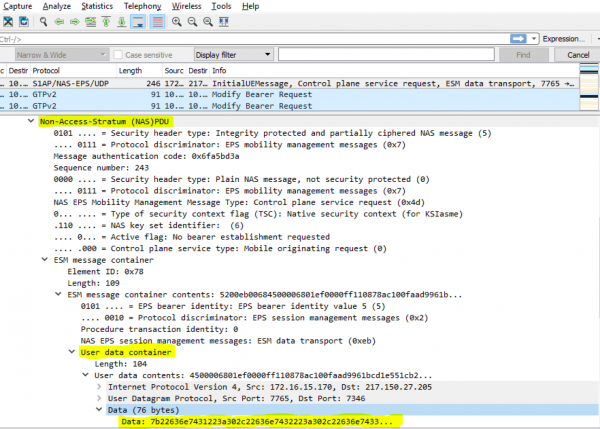
В NB-IoT предаването на потребителски трафик може да се осъществява през сигналния канал (SRB), в съобщенията на протокола NAS (). Установяването на DRB вече не е необходимо. Това значително намалява сигналната натовареност, спестява радиоресурсите на мрежата и, най-важното — удължава живота на батерията на устройството.
В участъка eNodeB — MME потребителските данни започват да се предават по интерфейса S1-MME, което не е било в класическата LTE технология, и за това се използва NAS протокол, в който се появява “User data container”.
За осъществяване на предаване на “User Plane“ от MME към SGW се появява нов интерфейс S11-U, който е предназначен за предаване на малки обеми потребителски данни. В основата на протокола S11-U лежи GTP-U v1, който се използва за предаване на User Plane и на други интерфейси в мрежовата архитектура 3GPP.
NIDD (non-IP data delivery):
В рамките на допълнителната оптимизация на механизмите за предаване на малки обеми данни, в допълнение към вече съществуващите типове PDN, като IPv4, IPv6 и IPv4v6, се появи още един тип — non-IP. В този случай на UE не се присвоява IP адрес и данните се предават без използване на IP протокол. Има няколко причини за това:
- IoT устройства, като сензорите, могат да предават много малки обеми данни, 20 байта или дори по-малко. Въпреки че минималният размер на IP заглавката е 20 байта, инкапсуляцията в IP понякога може да се окаже доста скъпо удоволствие;
- Не е необходимо реализирането на IP стек в чипа, което води до тяхното поевтиняване (въпрос за обсъждане в коментарите).
По същество, IP адресът е необходим на IoT устройствата, за да предават данни през интернет. В концепцията на NB-IoT SCEF играе ролята на единна точка за свързване AS, а обменът на данни между устройствата и сървърите на приложенията става чрез API. При отсъствие на SCEF, non-IP данните към AS могат да се предават чрез Point-to-Point (PtP) тунел от PGW и инкапсулацията в IP ще се извършва вече на него.
Всичко това е част от парадигмата на NB-IoT — максимално опростяване и поевтиняване на устройствата.
Механизми за спестяване на енергия PSM и eDRX:
Едно от ключовите предимства на LPWAN мрежите е енергийната ефективност. Заявява се срок от до 10 години автономна работа на устройството на една батерия. Нека разберем как се постигат такива стойности.
Кога устройството консумира най-малко енергия? Правилно, когато е изключено. И ако не може напълно да се изключи, да изключим радиомодула, за времето, докато не е необходим. Само първо трябва да се договорим с мрежата.
PSM (Режим на спестяване на енергия):
Режимът на спестяване на енергия PSM позволява на устройството да изключва радиомодула за дълго време, оставяйки го регистрирано в мрежата и без да преинсталира PDN всеки път, когато е необходимо да предаде данни.
За да знае мрежата, че устройството все още е достъпно, то периодично инициира процедура по актуализация — Tracking Area Update (TAU). Честотата на тази процедура се задава от мрежата чрез таймер T3412, чиито стойности се предават на устройството по време на процедурата Attach или на следващия TAU. В класическия LTE, стойността по подразбиране на този таймер е 54 минути, а максималната — 186 минути. Въпреки това, за осигуряване на висока енергийна ефективност, необходимостта да се излиза в радиоефир на всеки 186 минути е прекалено скъпо удоволствие. За решаване на този проблем е разработен механизъм PSM.
Устройството активира режим PSM, предавайки в съобщенията «Attach Request» или «Tracking Area Request» стойностите на двата таймера T3324 и T3412-Extended. Първият определя времето, през което устройството ще бъде достъпно след преминаването в «Idle Mode». Вторият — времето, след което трябва да се извърши TAU, като сега неговата стойност може да достигне 35712000 секунди или 413 дни. В зависимост от настройките, MME може да приеме стойностите на таймерите, получени от устройството, или да ги промени, предавайки нови стойности в съобщенията «Attach Accept» или «Tracking Area Update Accept». Сега устройството може да не включва радио модула 413 дни и да остане регистрирано в мрежата. В резултат на това получаваме колосална икономия на ресурсите на мрежата и енергоефективност на устройствата!
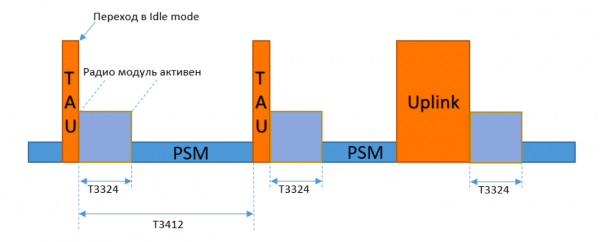
Въпреки това, в този режим устройството не е достъпно само за входящи комуникации. При необходимост от предаване на нещо към сървъра на приложенията, устройството може по всяко време да излезе от PSM и да изпрати данни, оставяйки след това активно за времето на таймер T3324, за да получи информационни съобщения от AS (ако има такива).
eDRX (разширен прекъснат прием):
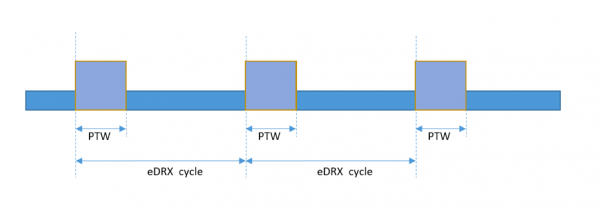
eDRX, разширен режим на прекъснат прием. За да предаде данни на устройство, което е в «Idle mode», мрежата извършва процедура по уведомяване — «Paging». При получаване на пейджинг устройството инициира установяване на SRB за по-нататъшна комуникация с мрежата. Но за да не пропусне адресирано до него съобщение Paging, устройството трябва постоянно да следи радиоефира, което също е доста енергийно изразходващо.
eDRX е режим, при който устройството приема съобщения от мрежата не постоянно, а периодично. По време на процедурите Attach или TAU, устройството договаря с мрежата времеви интервали, през които ще «слуша» ефира. Съответно, в тези същите интервали ще се извършва процедурата Paging. В режим eDRX работата на устройството се разделя на цикли (eDRX cycle). В началото на всеки цикъл идва така нареченото «окно за пейджинг» (Paging Time Window, по-нататък PTW) — това е времето, през което устройството слуша радиоканал. След приключване на PTW устройството изключва радио модула до края на цикъла.
HLCOM (комуникация с висока латентност):
Ако е необходимо да се предадат данни в Uplink, устройството може да излезе от режимите на енергоспестяване без да изчака края на PSM или eDRX цикъла. Но предаването на данни към устройството е възможно само, когато то е активно.
Функционалността HLCOM или комуникацията с високи закъснения представлява буфериране на Downlink пакети на SGW за период, докато устройството е в режим на енергоспестяване и недостъпно за комуникация. Буферираните пакети ще бъдат доставени, веднага щом устройството излезе от PSM, направи TAU или предаде Uplink трафик, или когато настъпи PTW.
Това определено изисква осъзнаване от страна на разработчиците на IoT-продукти, тъй като комуникацията с устройството не е в реално време и изисква специфичен подход при конструирането на бизнес логиката на приложенията.
В заключение, внедряването на нещо ново винаги е вълнуващо, а сега имаме работа със стандарт, който дори при световните гиганти като Vodafone и Telefonica се тества не напълно – затова е двойно вълнуващо. Нашето изложение не претендира за абсолютна пълнота, но се надяваме да осигури достатъчно разбиране на технологията. Ще бъдем благодарни за обратна връзка.
Автор: Експерт в отдела за конвергентни решения и мултимедийни услуги Алексей Лапшин
Източник: habr.com
