

На 4 юли проведохме голям . Днес публикуваме стенограмата на изказването на Андрей Новиков от Qualys. Той ще разкаже какви етапи трябва да преминете, за да изградите работен процес за управление на уязвимостите. Спойлер: до сканирането ще стигнем едва в средата на пътя.
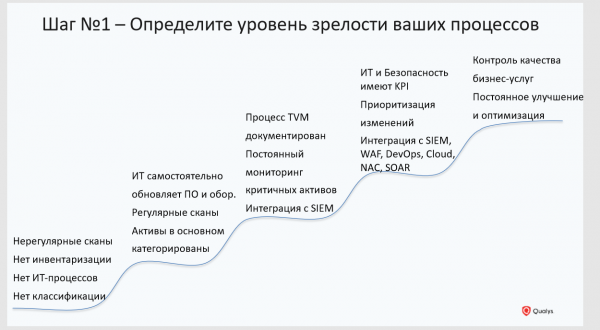
Стъпка № 1: Определете нивото на зрялост на процесите за управление на уязвимостите
В самото начало трябва да разберете на какво ниво се намира вашата организация по отношение на зрялостта на процесите за управление на уязвимостите. Само след това ще можете да разберете накъде да се движите и какви стъпки трябва да предприемете. Преди да започнете със сканирането и другите мероприятия, организациите трябва да проведат вътрешна работа и да разберат как са структурирани текущите процеси от гледна точка на ИТ и информационната безопасност.
Опитайте да отговорите на основните въпроси:
- Имате ли процеси за инвентаризация и класификация на активите;
- Насколько регулярно се сканира ИТ инфраструктурата и дали цялата инфраструктура е обхваната, дали виждате цялата картина;
- Мониторят ли вашите ИТ ресурси;
- Внедрен ли са в вашите процеси някакви KPI и как разбирате, че те се изпълняват;
- Документирани ли са всички тези процеси.
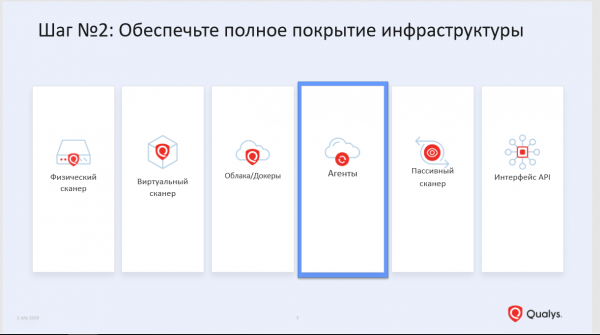
Стъпка № 2: Осигурете пълно покритие на инфраструктурата
Не можете да защитите това, за което не знаете. Ако нямате пълна картина на състава на вашата ИТ инфраструктура, не можете да я защитавате. Съвременната инфраструктура е сложна и постоянно се променя количествено и качествено.
Сега ИТ инфраструктурата не се базира само на стека класически технологии (работни станции, сървъри, виртуални машини), а също и на сравнително нови – контейнери, микросервизи. Службата за информационна сигурност се старае да избегне последните, тъй като е много трудно да работи с тях с помощта на съществуващите набори от инструменти, които основно се състоят от скенери. Проблемът е, че никой скенер не може да обхване цялата инфраструктура. За да може скенерът да достигне до всяка точка в инфраструктурата, трябва да съвпаднат няколко фактора. Активът трябва да бъде в пределите на организацията по време на сканирането. Скенерът трябва да има мрежови достъпи до активите, техните профили, за да събере пълна информация.
Според нашата статистика, когато става дума за средни или големи организации, около 15–20% от инфраструктурата не се захваща от скенера по различни причини: активът е излязъл извън обхвата или изобщо не се появява в офиса. Например, лаптоп на служител, който работи отдалеч, но все пак има достъп до корпоративната мрежа, или актив, който се намира в външни облачни услуги като Amazon. И скенерът вероятно няма да знае нищо за тези активи, тъй като те са извън неговата видимост.
За да покриете цялата инфраструктура, е необходимо да се използват не само скенери, а целия набор от сензори, включително технологии за пасивно подслушване на трафика за откриване на нови устройства във вашата инфраструктура, метод на агенти за събиране на данни, който позволява да се получават данни онлайн, без необходимост от сканиране, без изискване на идентификационни данни.
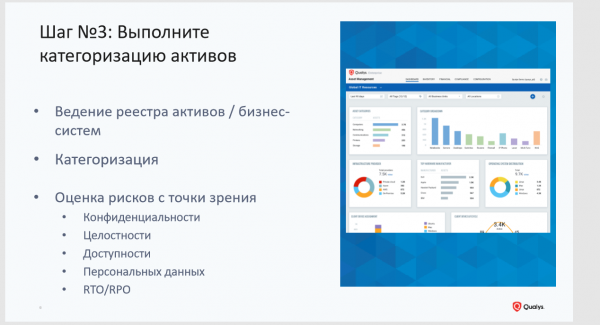
Стъпка № 3: Извършете категоризация на активите
Не всички активи са еднакво полезни. Определянето на кои активи са важни и кои не е ваша задача. Никакъв инструмент, дори същият скенер, няма да го направи вместо вас. В идеалния случай ИБ, ИТ и бизнесът заедно анализират инфраструктурата, за да изолират бизнес-критичните системи. За тях те определят приемливи метрики по отношение на наличността, целостта, конфиденциалността, RTO/RPO и т.н.
Това ще помогне за определяне на приоритетите в процеса на управление на уязвимостите. Когато вашите специалисти получават данни за уязвимости, това няма да бъде списък с хиляди уязвимости из цялата инфраструктура, а детализирана информация, вземайки предвид критичността на системите.
Стъпка № 4: Проведете оценка на инфраструктурата
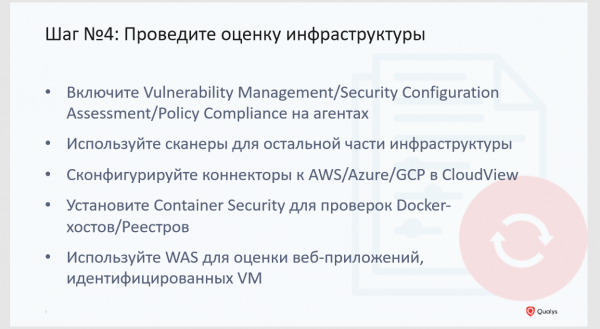
И ето само на четвърта стъпка достигаме до оценката на инфраструктурата от гледна точка на уязвимости. Препоръчваме ви на този етап да обърнете внимание не само на уязвимостите в софтуера, но и на грешките в конфигурацията, които също могат да бъдат уязвими. Тук препоръчваме агентски метод за събиране на информация. Сканерите могат и трябва да се използват за оценка на сигурността на периметъра. Ако използвате ресурси на облачни доставчици, то също трябва да събирате информация за активите и конфигурациите от тях. Отделно внимание обърнете на анализа на уязвимостите в инфраструктури, използващи Docker контейнери.
Стъпка № 5: Настройте отчетността
Това е един от важните елементи в процеса на управление на уязвимостите.
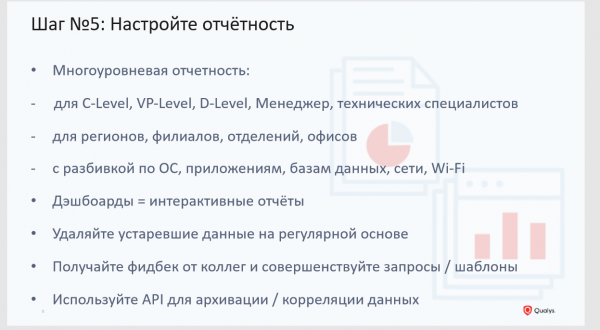
Първият момент: никой не ще работи с многостранични отчети с безреден списък от уязвимости и описание за тяхното отстраняване. Необходимо е първо да се комуникира с колегите и да се изясни какво трябва да бъде в отчета и как им е удобно да получават данните. Например, на един администратор не му е нужно подробно описание на уязвимостта, а само информация за пача и линк към него. На друг специалист му интересуват само уязвимостите, открити в мрежовата инфраструктура.
Вторият момент: под отчетността аз разбирам не само физически отчети. Това е остарял формат за получаване на информация и статична история. Човек получава отчет и не може да влияе на начина, по който данните ще бъдат представени в него. За да получи отчет в желаната форма, ИТ специалистът трябва да се свърже с експерта по информационна безопасност и да поиска той да преорганизира отчета. Времето минава, появяват се нови уязвимости. Вместо да прехвърлят отчети от отдел в отдел, специалистите от двете направления трябва да имат възможност да наблюдават данните онлайн и да виждат една и съща картина. Затова в нашата платформа използваме динамични отчети под формата на настраиваеми табла.
Стъпка № 6: Приоритизирайте
Тук може да се направи следното:
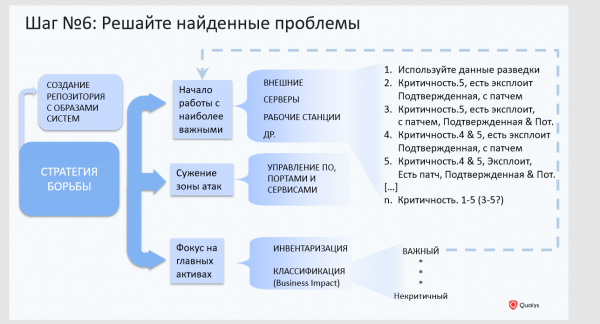
1. Създаване на репозиторий с "златни" образи на системи. Работете със "златни" образи, проверявайте ги регулярно за уязвимости и правилност на конфигурацията. Това може да се направи с помощта на агенти, които автоматично ще уведомяват за появата на нов актив и ще предоставят информация за неговите уязвимости.
2. Фокусирайте се върху тези активи, които са критични за бизнеса. Няма нито една организация в света, която може да отстрани уязвимостите в един единствен момент. Процесът на отстраняване на уязвимостите е дълъг и дори труден.
3. Съкращаване на атакуваемата повърхност. Премахвайте ненужния софтуер и услуги от инфраструктурата си, затворете ненужните портове. Наскоро имахме случай с една компания, която на 40 000 устройства откри около 100 000 уязвимости, свързани с стара версия на браузъра Mozilla. Както по-късно се оказа, Mozilla беше внедрена в златен образ преди много години, никой не я използва, но тя е източник на голям брой уязвимости. Когато удалихме браузъра от компютрите (той дори беше инсталиран на някои сървъри), тези десетки хиляди уязвимости изчезнаха.
4. Оценявайте уязвимостите на база данни за разузнаване на заплахи (threat intelligence). Вземайте под внимание не само критичността на уязвимостта, но и наличието на публичен експлойт, зловреден софтуер, пач, външен достъп до системата с уязвимостта. Оценявайте влиянието на тази уязвимост върху критичните бизнес системи: може ли да доведе до загуба на данни, отказ на услуга и т.н.
Стъпка № 7: Съгласувайте KPI
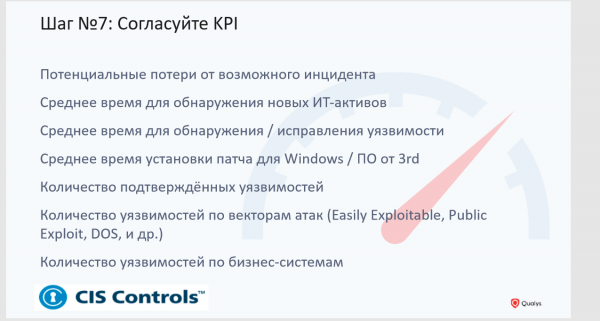
Не сканирайте просто за да сканирате. Ако нищо не се случва с откритите уязвимости, то това сканиране става безполезна операция. За да не се превърне работата с уязвимостите в формалност, продумайте как ще оценявате резултатите. ИТ и ИБ трябва да се договорят как ще се организира работата по отстраняване на уязвимостите, колко често ще се извършват сканирания, инсталиране на пачове и т.н.
На слайда виждате примери за възможни KPI. Има и разширен списък, който препоръчваме на клиентите си. Ако ви е интересно, свържете се с мен, ще споделя тази информация с вас.
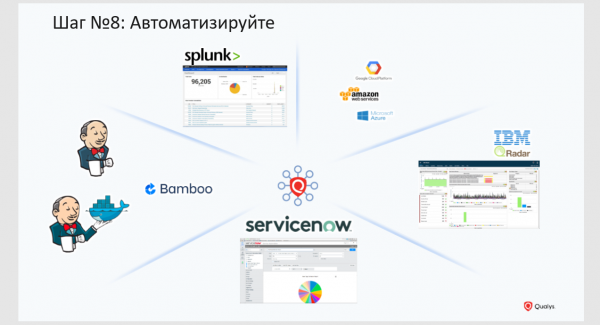
Стъпка № 8: Автоматизирайте
Отново ще се върна към сканирането. Ние в Qualys смятаме, че сканирането е най-малко важното нещо, което може да бъде днес в процеса на управление на уязвимостите, и че първо трябва да бъде максимално автоматизирано, за да се извършва без участието на специалист по информационна безопасност. Днес съществуват много инструменти, които позволяват това. Достатъчно е да имат отворен API и необходимото количество конектори.
Пример, който обичам да давам, е DevOps. Ако внедрявате скенер за уязвимости там, можете просто да забравите за DevOps. Със старите технологии, каквито е класическият скенер, просто няма да ви допуснат до тези процеси. Разработчиците няма да чакат, докато сканирате и им предоставите многостраничен неудобен отчет. Разработчиците очакват информацията за уязвимостите да постъпва под формата на информация за бъгове в техните системи за събиране на код. Сигурността трябва да бъде безшевно интегрирана в тези процеси и трябва да бъде просто функция, която автоматично се извиква от системата, използвана от вашите разработчици.
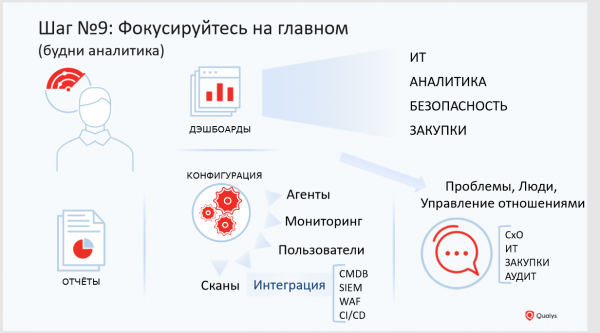
Стъпка № 9: Концентрирайте се върху най-важното
Концентрирайте се върху нещата, които носят реална полза на вашата компания. Сканиранията могат да бъдат автоматизирани, отчетите също могат да се изпращат автоматично.
Концентрирайте се върху подобряване на процесите, така че да бъдат по-гъвкави и удобни за всички участници. Концентрирайте се върху интегрирането на сигурността във всичките договори с вашите контрагенти, които, например, разработват уеб приложения за вас.
Ако ви е нужна по-подробна информация за това как да изградите в компанията процес за управление на уязвимостите, не се колебайте да се свържете с мен и моите колеги. Ще се радвам да помогна.
Източник: habr.com
