

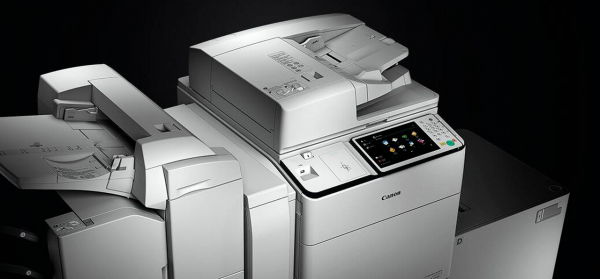
С увеличаване на вградените функции офисните МФУ отдавна излязоха извън рамките на обикновеното сканиране/печатане. Сега те се трансформираха в напълно самостоятелни устройства, интегрирани в високотехнологични локални и глобални мрежи, свързващи потребители и организации не само в рамките на един офис, но и по целия свят.
В тази статия заедно с експерта по практическа информационна сигурност Лука Сафонов ще разгледаме основните заплахи за съвременните офисни МФУ и пътищата за тяхното предотвратяване.
Съвременната офисна техника има собствени твърди дискове и операционни системи, благодарение на които МФУ могат да изпълняват широк спектър от задачи по документооборота сами, като така разтоварват други устройства. Въпреки това, подобна висока техническа оборудваност има и обратната страна. Тъй като МФУ активно участват в предаването на данни по мрежата, без подходяща защита те стават уязвими места в цялата мрежова среда на организацията. Защитеността на всяка система се определя от степента на защита на най-слабата звено. Ето защо всички разходи за защитни мерки за сървърите и компютрите на предприятието стават безсмислени, ако за злонамерените лица остава лазейка през МФУ. Осъзнавайки проблема с охраната на конфиденциалната информация, разработчиците на Canon повишиха нивото на сигурност на третата версия на платформата , за което ще става въпрос в статията.
Основни заплахи
Съществуват няколко потенциални риска, свързани с използването на МФУ в организациите:
- Хакване на системата чрез несанкциониран достъп до МФУ и използване като "опорна точка";
- Използване на МФУ за ексфилтрация на данните за потребителите;
- Перехват на данни при печатане или сканиране;
- Достъп до данни от лица, които нямат съответното разрешение;
- Достъп до отпечатана или отсканирана конфиденциална информация;
- Достъп до конфиденциални данни на устройства, приключили срока на експлоатация.
- Изпращане на документи по факс или електронна поща на неправилен адрес умишлено или в резултат на печатна грешка;
- Несанкциониран достъп до конфиденциална информация, съхранявана на незабранени МФУ;
- Обща купчина отпечатани задания, принадлежащи на различни потребители.
Наистина, съвременните многофункционални устройства (МФУ) често крият значителен потенциал за атаки. Нашият проектен опит показва, че неконфигурирани устройства или устройства без подходящо ниво на защита предоставят на нападателите огромна възможност да разширят т.н. „повърхност на атака“. Това включва получаване на списък с акаунти, мрежова адресация, възможност за изпращане на имейли и още много. Нека да разберем дали решенията, предлагани от Canon, могат да намалят тези заплахи.
За всеки тип уязвимост в новата платформа imageRUNNER ADVANCE е предвиден цял комплекс от взаимодопълващи се мерки, осигуряващи многопластова защита. Трябва да се отбележи, че разработките изискваха специфичен подход поради особеностите на работата на МФУ. При печат и сканиране на документи информацията преминава от цифрова в аналогова форма или обратно. Всеки от тези типове информация изисква принципно различни способи за осигуряване на защита. Обикновено на кръстопътя на технологиите, поради тяхната хетерогенност, се образува най-уязвимото място.
Често МФУ представляват лесна цел както за пентестъри, така и за злонамерени лица. Обикновено това е свързано с небрежно отношение към конфигурирането на тези устройства и сравнително лесната им достъпност, както в офис среда, така и в мрежовата инфраструктура. От последните случаи – показателна атака, която се случи на 29 ноември 2018 г., когато потребител на Туитър с псевдоним TheHackerGiraffe „хакна“ над 50 000 мрежови принтера и отпечата флаери с призив да се абонират за YouTube канала на PewDiePie. На Reddit TheHackerGiraffe заяви, че е можел да компрометира над 800 000 устройства, но е ограничил действията си само до 50 000. Той подчерта, че основният проблем е, че никога преди не се е занимавал с нещо подобно, но подготовката и самият хак му отнели само половин час.
Когато компанията Canon разработва технологии, продукти и услуги, се взема предвид тяхното възможно влияние върху работната среда на клиентите. Именно затова офисните многофункционални принтери Canon са снабдени с широк набор от вградени и допълнителни функции за сигурност, които позволяват на компании от всякакъв размер да постигнат необходимото ниво на защита.
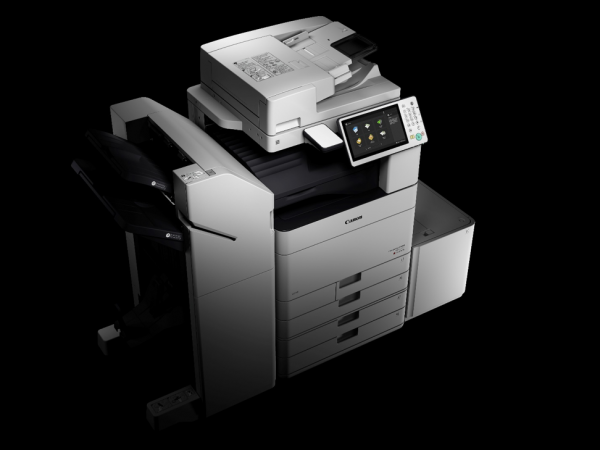
Canon използва един от най-строгите режими на проверка на сигурността в цялата индустрия на офисното оборудване. Технологиите, прилагани в устройствата, се тестват за съответствие с индустриалните стандарти на компанията. Значително внимание се отделя на проверките на сигурността, включително с провеждането на актуални експертизи, в резултат на които са получени положителни отзиви за експлоатацията на устройствата от такива компании, като „Лаборатория Касперски“, „COMLOGIC“, „TerraLink“ и „JTI Русия“, и други.
„Въпреки че в съвременните реалности е логично да се подобрява сигурността на своите продукти, този принцип не се спазва от всички компании. Фирмите започват да се замислят за защита след настъпването на инциденти на хакерски атаки (и натиск от страна на потребителите) върху определени продукти. В това отношение основателният подход на компания Canon към прилагане на методи и мерки за защита е показателен“.
Незаконен достъп до МФУ
Много често незащитените МФУ са сред приоритетните цели както на вътрешни нарушители (инсайдери), така и на външни. В съвременните реалности корпоративната мрежа не е ограничена до един офис, а обхваща група подразделения и потребители с различна географска локация. Централизираната документация изисква наличието на отдалечен достъп и включването на МФУ в корпоративната мрежа. Мрежовите печатащи устройства спадат към Интернет на нещата, като често защитата им не получава нужното внимание, което води до обща уязвимост на цялата инфраструктура.
За защита от този вид заплахи са реализирани следните мерки:
- Филтър на IP и MAC адреси – настройка, разрешаваща комуникацията само с устройства, които имат определени IP или MAC адреси. Тази функция регулира предаването на данни както в мрежата, така и извън нея.
- Конфигурация на прокси сървър – чрез тази функция можете да делегирате управлението на свързването на МФУ на прокси сървъра. Тази функция се препоръчва при свързване с устройства извън корпоративната мрежа.
- Аутентикация по IEEE 802.1X – още една защита срещу свързването на устройства, неавторизирани от сървъра за аутентикация. Незаконният достъп се блокира от LAN комутатора.
- Свързване чрез IPSec – защитава от опити за прихващане или декриптиране на IP пакети, предавани по мрежата. Препоръчва се да се използва с допълнително криптиране на връзката TLS.
- Управление на портовете – предназначено е за защита от вътрешна помощ на злонамерени лица. Тази функция отговаря за настройката на конфигурацията на параметрите на портовете в съответствие с политиката за сигурност.
- Автоматична регистрация на сертификати – тази функция предоставя на системните администратори удобен инструмент за автоматично издаване и обновяване на сертификати за сигурност.
- Wi-Fi direct – функцията е предназначена за безопасно печатане от мобилни устройства. При това, мобилното устройство не е нужно да бъде свързано с корпоративната мрежа. С помощта на Wi-Fi direct се създава локална peer-to-peer връзка устройство-МФУ.
- Мониторинг на журналите – всички събития по използването на МФУ, включително и блокираните заявки за свързване, се записват в различни системни журнални записи в реално време. Анализирайки записките, могат да се открит потенциални и съществуващи заплахи, да се изгражда превантивна политика за сигурност и да се извършва експертна оценка на вече настъпила информация.
- Криптиране на данните при взаимодействие с устройството – тази опция криптира задачите за печат при изпращане от потребителския компютър към многофункционалния принтер. Можете също така да криптирате сканирани данни в PDF формат, активирайки универсалния набор от функции за сигурност.
- Гостувано печатане от мобилни устройства. Софтуерът за управление на безопасно мрежово печатане и сканиране отстранява често срещаните проблеми, свързани с безопасността при печатане от мобилни устройства и гостуващо печатане, предоставяйки външни средства за изпращане на задачи за печат, като електронна поща, интернет и мобилно приложение. Това осигурява работа на МФУ с безопасен източник, минимизирайки вероятността от хакерски атаки.
Споделянето на подобен тип устройства, освен че предлага удобство и намаляване на разходите, носи и рискове за достъп до информация от трети страни. От това могат да се възползват не само злонамерени лица, но и некоректни служители за лична облага или получаване на вътрешна информация. А големият потенциал на обработваната информация – от технологични тайни до финансови документи – представлява значим приоритет за атаки или нелегитимно използване.
Новост в новата версия на платформата imageRUNNER ADVANCE е възможността за свързване на печатащи устройства към две мрежи. Това е много удобно, когато многофункционалното устройство се използва едновременно в корпоративен и гостен режим.
Защита на данни на твърдия диск
На многофункционалния принтер винаги се съхранява голям обем данни, които трябва да бъдат защитени - от задания за печат, които са в опашката, до получени факсове, сканирани изображения, адресни книги, журнали на активността и история на заданията.
По същество, дискът е само временно хранилище и съхраняването на информация на него по-дълго от необходимото повишава уязвимостта на корпоративната система за сигурност. За да се предотврати това, в настройките може да се зададе регламент за почистване на твърдия диск. Освен че заданията за печат се почистват незабавно след изпълнение или при срив на печата, други файлове могат да бъдат изтривани по график с почистване на остатъчните данни.
За съжаление, дори много IT специалисти са слабо запознати с ролята на твърдия диск в съвременните печатащи устройства. Наличието на твърд диск позволява значително да се съкрати продължителността на подготовката за печат. На твърдите дискове обикновено се съхранява системна информация, графични файлове, растеризирани изображения за печат на копия. Освен неправилната утилизация на многофункционалното устройство и възможността за изтичане на данни, съществува риск от демонтаж/кражба на твърдия диск за анализ или извършване на специализирани атаки за ексфилтрация на данни, например с помощта на Printer Exploitation Toolkit.
Устройствата Canon предлагат редица инструменти за защита на данните на всички етапи от жизнения цикъл на устройството, а също така за запазване на тяхната конфиденциалност, целостност и достъпност.
Особено внимание се отделя на защитата на данните на твърдия диск. Информацията, съхранявана там, може да има различна степен на конфиденциалност. Затова на всички 26 модела устройства в рамките на 7 различни серии от новата версия на платформата imageRUNNER ADVANCE се прилага криптиране на HDD. То отговаря на стандартите за сигурност FIPS 140-2 ниво 2, приети от правителството на САЩ, както и на японския аналог JCVMP.
„Важно е да имате система за достъп до информацията, която отчита ролите на потребителите и нивата на достъп. Например, в много компании обсъждането на заплатите между служителите е строго забранено, а изтичането на ведомост за заплати или информация за бонуси може да предизвика сериозен конфликт в колектива. За съжаление, знам за подобни случаи, в един от които това доведе до уволнение на служителя, отговорен за такова изтичане“.
- Криптиране на твърдия диск. Устройствата imageRUNNER ADVANCE криптират всички данни на твърдия диск с цел повишаване на нивото на сигурност.
- Изчистване на твърдия диск. Някои данни, например данни от копирани или сканирани изображения, а също и данни от документи, разпечатани от компютър, се съхраняват на твърдия диск на принтера само за ограничен период и се изтриват след приключване на съответното задание.
- Инициализация на всички данни и параметри. За да се предотврати загубата на данни при смяна или утилизация на твърдия диск, можете да запишете отново всички документи и данни на твърдия диск, а след това да извършите нулиране на настройките до стойностите по подразбиране.
- Резервен твърд диск. Компаниите получиха възможност да извършват резервно копиране на данни от твърдия диск на устройството на допълнително закупен твърд диск. При резервно копиране данните на двата твърди диска преминават през пълно криптиране.
- Комплект за подвижен твърд диск. Тази опция позволява извличането на твърдия диск от устройството за сигурното му съхранение, докато устройството не се използва.
Изтичане на критични данни
Всички компании се сблъскват с конфиденциални документи като договори, споразумения, счетоводни документи, данни за клиенти, планове на разработката и много други. В случай че тези документи попаднат в чужди ръце, последствията може да варират от подриване на репутацията до сериозни глоби или дори съдебни искове. Злоумышлениците могат да получат контрол над активите на компанията, инсайдерска или конфиденциална информация.
«Крадежът на ценна информация не е присъщ само на конкуренти или мошенници. Често се случва служителите да решат да развият свой собствен бизнес или тайно да допълват доходите си, продавайки информация. В такива ситуации принтерът става техен главен помощник. Всеки трансфер на данни в компанията е лесен за проследяване. Освен това достъп до ценна информация имат не само обикновени служители. А какво може да е по-просто за обикновен мениджър от това да открадне ценен документ, който остава без надзор? С такава задача може да се справи всеки. Печатните документи дори не винаги е нужно да се изнасят извън организацията. Достатъчно е бързо да се снима невнимателно оставен материал с телефон с добро камера.»
Canon предлага редица решения за сигурност, които ще ви помогнат да защитите конфиденциалните документи през целия им жизнен цикъл.
Конфиденциалност на печатните документи
Потребителят може да зададе PIN код за печат, така че печатането на документа да започва само след въвеждане на правилния PIN код на устройството. Това позволява защита на конфиденциалните документи.
«Често многофункционалните устройства могат да се видят на общодостъпни места в организацията – за удобство на потребителите. Това могат да бъдат фоайета и заседателни зали, коридори и приемни. Само използването на идентификатори (PIN кодове, смарт карти) може да гарантира запазването на информацията в контекста на потребителското ниво на достъп. Стават известни случаи, когато потребителите са получавали достъп до преди това изпратени документи, сканирани паспорти и т.н. в резултат на ненадлежащ контрол и липса на функции за почистване на данни.»
На устройството imageRUNNER ADVANCE администраторът може да спре всички изпратени задания за печат — по този начин за печат потребителите ще трябва да влязат в системата, което гарантира защитата на всички печатни материали.
Заданията за печат или сканираните документи могат да бъдат съхранявани в пощенски кутии за достъп по всяко удобно време. Пощенските кутии могат да бъдат защитени с ПИН код, така че само определените потребители да могат да осъществяват достъп до тяхното съдържание. В това защитено пространство на устройството могат да се съхраняват често печатани документи (например бланки и форми), които изискват внимателно отношение.
Пълен контрол над изпращането на документи и факсове
За да се намалят рисковете от изтичане на информация, администраторите могат да ограничат достъпа до различни адресати, например отсъстващи в адресната книга на сървъра LDAP, незаписани в системата или на определен домейн.
За предотвратяване на изпращането на документи до неправилни адресати е важно да се деактивира автоматичното попълване на адресите на електронната поща.
Настройката на ПИН код за защита ще огради адресната книга на устройството от несанкциониран достъп на потребители.
Запитването за повторно въвеждане на факсов номер от потребителите ще предотврати изпращането на документи до неправилни адресати.
Защитата на документи и факсове в конфиденциална папка или с ПИН код ще осигури надеждно съхранение на документи в паметта без тяхното принтиране.
Проверка на източника и автентичността на документа
Подписът на устройството може да бъде добавен на сканираните документи в PDF или XPS формати с помощта на ключа и механизма за сертифициране — по този начин получателят ще може да провери източника и автентичността на документа.
„В електронния документ електронният подпис (ЕЦП) е негов реквизит, предназначен за защита на този електронен документ от подправка и позволява идентифициране на притежателя на сертификата за ключа за подпис, както и установяване на липсата на изкривяване на информацията в електронния документ. По този начин се гарантира запазването на предавания документ и точната идентификация на неговия собственик, което позволява запазването на достоверността на информацията.“
Потребителят може да изпраща PDF или XPS файлове с уникален цифров подпис, получен от сертифицираща компания. По този начин получателят може да провери кой е подписал документа.
Интеграция с ADOBE LIFECYCLE MANAGEMENT ES
Потребителите могат да защитават PDF файлове и да прилагат последователни и динамични политики за контрол на достъпа и правата на ползване, както и да предпазват конфиденциална и ценна информация от неволно или злоумислено разкриване. Политиките за сигурност се поддържат на сървърно ниво, поради което правата могат да бъдат променяни дори след разпространение на файла. Устройствата от серията imageRUNNER ADVANCE могат да бъдат конфигурирани за интеграция с Adobe ES.
Сигурен печат uniFLOW MyPrintAnywhere — това е изпращане на задания за печат чрез универсален драйвер и тяхното печатане на всеки принтер в мрежата.
Предотвратяване на създаването на дубликати
Драйверите позволяват печатане на страницата с видими отметки, разположени над съдържанието на документа. Това може да се използва за информиране на служителите относно конфиденциалността на документа и предотвратяване на копирането му.
Печат / копиране с невидими водни знаци – документите ще се печатат или копират с вграден скрит текст на фона, който ще се прояви при създаването на дубликат и ще играе роля за възпиране.
Възможностите на софтуера uniFLOW от NTware (включен в групата компании Canon) предоставят допълнителни ефективни инструменти за осигуряване на сигурност при документооборота.
Използването на uniFLOW в комбинация с iW SAM Express ще позволи оцифровка и архивиране на документи, изпратени на принтер или получени от устройството, както и анализ на текстовите данни и атрибутите при реагиране на заплахи за сигурността.
Проследяване на източника на документа чрез вграден код.
Блокиране на сканиране на документи – тази опция вгражда в печатните документи и копияhidden код, който предотвратява тяхното последващо копиране на устройството, на което е активирана тази функция. Администраторът може да използва тази опция за всички задания или само за избрани от потребителя задания. За вграждане са налични TL и QR кодове.
В резултат на тестовете и запознанството с функционалността на технологията imageRUNNER ADVANCE III успяхме да потвърдим основните съответствия с актуалните политики за IT-безопасност. Изброените мерки за защита отговарят на основните изисквания за сигурност и могат да минимизират рисковете от нарушаване на информационната сигурност.
Най-новите устройства imageRUNNER ADVANCE са оборудвани с функция за политика за сигурност, която позволява на администратора да управлява всички параметри на сигурността в едно меню и да ги редактира преди прилагането им като конфигурация на устройството. След прилагането, използването на устройството и промяната на параметрите трябва да се извършват съгласно тази политика. Политиката за сигурност може да бъде защитена с отделна парола, за да осигури допълнителни възможности за управление и защита, а достъпът до нея да бъде само за отговорния специалист по IT-безопасност.
Необходимо е да се намери и запази балансът между сигурността и удобството, умело използвайки технологичните постижения и техническите решения за защита на информацията, използвайки квалифицирани кадри и умело разпореждайки се с предоставените средства за осигуряване на безопасността на компанията.
Помощ в подготовката на материалите – Лука Сафонов, ръководител на Лабораторията по практически анализ на защитеността, Инфосистеми Джет.
Насколько комплексен подход към корпоративната сигурност използвате?
Само регистрирани потребители могат да участват в анкетата. , моля.
Политиката за корпоративна сигурност обхваща парка от многофункционални устройства.
Паркът на печатните устройства на компанията осигурява безопасно използване на личните устройства на потребителите.
Компанията осигурява актуалност на инфраструктурата за печат, както и навременно и ефективно инсталиране на корекции и актуализации.
Гостите на компанията могат да печатат и сканират, без да поставят корпоративната мрежа под риск.
ИТ-отделът на компанията разполага с достатъчно време за разглеждане на проблемите със сигурността.
Компанията намери баланс между осигуряването на сигурност и удобство при използването на устройствата.
С увеличаването на вградените функции.
Гласували 2 потребителя. Няма въздържали се.
Източник: habr.com
