

В края на януари излезе актуализация Update 4 за Veeam Availability Suite 9.5, която е богата на нови функции, като пълноправен major release. Днес ще споделя накратко основните нововъведения, реализирани в Veeam Backup & Replication, а за Veeam ONE обещавам да пиша в близко бъдеще. В този преглед ще разгледаме:
- версии на системи и приложения, които сега се поддържат от решението
- работата с облачни инфраструктури
- подобрения в архивирането
- подобрения в възстановяването
- новини в поддръжката на vSphere и Hyper-V
Също така ще се запознаем с подобренията в работата с виртуални машини с Linux, новите плъгини и други функции.
И така, добре дошли под кат.
Поддръжка на Windows Server 2019, Hyper-V 2019, най-новите приложения и платформи
Microsoft Windows Server 2019 се поддържа като:
- гост операционна система за защитените виртуални машини
- сервер за инсталация на Veeam Backup & Replication и неговите отдалечени компоненти
- машина, която може да бъде архивирана с Veeam Agent for Microsoft Windows
Аналогична поддръжка е реализирана и за Microsoft Windows 10 October 2018 Update.
Поддържа се новата версия на хипервизора Microsoft Windows Server Hyper-V 2019, включително поддръжка на ВМ с виртуален хардуер версия 9.0.
За популярни системи и приложения Microsoft Active Directory 2019, Exchange 2019 и SharePoint 2019 се поддържа архивиране с оглед на функционирането на приложенията (application-aware processing) и възстановяване на обекти на приложения с помощта на инструментите Veeam Explorer.
За ВМ с гост операционна система Windows е реализирана поддръжка Oracle Database 18c — също така с оглед на функционирането на приложението, включително архивиране на журнали и възможността за възстановяване до избрана точка.
Освен това сега се поддържат VMware vSphere 6.7 U1 ESXi, vCenter Server и vCenter Server Appliance (VCSA), а също и VMware vCloud Director 9.5.
Гъвкави възможности за съхранение на резервни копия с помощта на Capacity Tier
Capacity Tier — това е нов подход за съхранение на резервни копия в мащабируем репозиторий (scale-out backup repository, SOBR) с възможност за автоматизирано прехвърляне на данни в облачно хранилище.
С помощта на Capacity Tier и политиките за съхранение можете да организирате ефективна многостепенна система за съхранение, при която „на разстояние ръка“ (тоест в достатъчно оперативно съхранение) ще се намират свежи резервни копия за бързо възстановяване. След изтичане на зададения срок те преминават в категорията „втора свежест“ и автоматично се прехвърлят на отдалечена площадка — в случая в облака.
За работа с Capacity Tier са необходими:
- един или повече SOBR хранилища, съдържащи 1 или повече extent хранилища
- едно облачно хранилище (т.н. хранилище на обекти — object storage repository)
Поддържат се облачни S3 Compatible, Amazon S3, Microsoft Azure Blob Storage, IBM Cloud Object Storage.
Ако планирате да използвате тази функционалност, ще трябва да:
- Конфигурирате резервните хранилища за използване като extent хранилища на SOBR.
- Конфигурирате облачното хранилище.
- Конфигурирате мащабируемо SOBR хранилище и добавяте в него extent хранилища.
- Конфигурирате връзката на облачното хранилище с SOBR и задавате политика за съхранение на данни и тяхното прехвърляне в облака — това ще бъде конфигурацията на вашия Capacity Tier.
- Създавате задача за резервно копие, която ще записва резервни копия в SOBR хранилището.
С точка 1 всичко е доста очевидно (за тези, които са забравили, има на български език). Преминаваме към точка 2.
Облачното хранилище като елемент на инфраструктурата на Veeam Backup
За конфигурацията на облачното хранилище (aka хранилище на обекти) е подробно описано (засега на английски). Накратко, трябва да направите следното:
- В изгледа Backup Infrastructure избираме от лявото меню узел Backup Repositories и в горното меню кликваме на опцията Add Repository.
- Избираме какво облачно хранилище ще конфигурираме:

- След това преминаваме през стъпките на асистента (за примера ще разгледам Amazon S3)
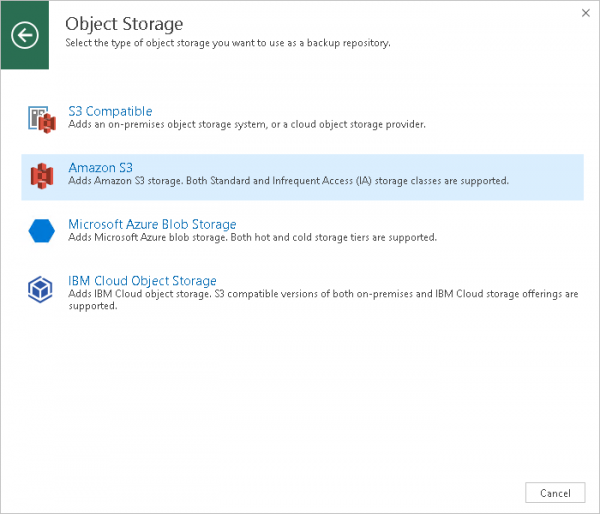
Бележка: Поддържат се хранилища от клас Standard и Infrequent Access.
- Първо въвеждаме име и кратко описание на нашето ново хранилище.
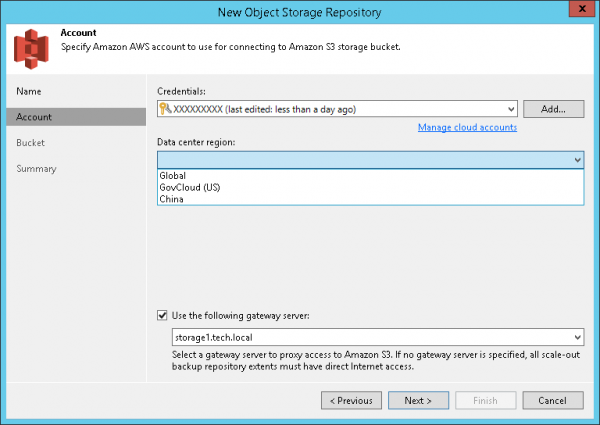
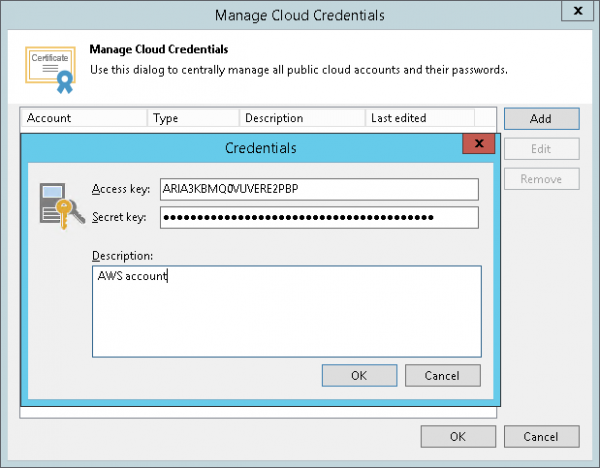
- След това указваме акаунта за достъп до Amazon S3 — избираме съществуващ от списъка или кликваме Добави и въвеждаме нов. От списъка с региони на разполагане на дата центрове Data center region избираме нужния регион.

Подсказка: За указване на акаунти, използвани при работа с облачни компоненти, е разработен Cloud Credentials Manager.
- Ако е необходимо регулиране на интернет трафика през шлюз (gateway), можете да изберете опцията Използвайте шлюзовия сървър и да посочите необходимия шлюз.
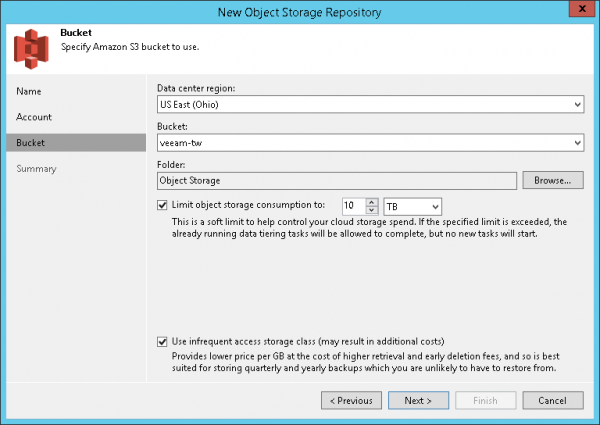
- Посочваме настройките на новото хранилище: необходимия bucket, папката, където ще се съхраняват нашите резервни копия, ограничението на общия обем пространство (по избор) и класът на съхранение (по избор).
Важно! На една папка може да се съответства само едно хранилище на обекти! Никога не конфигурирайте няколко такива хранилища, които „гледат“ към една и съща папка. - На последната стъпка проверяваме всички настройки и натискаме Завърши.
Настройка на качването на резервни копия в облачно хранилище
Сега настройваме SOBR-репозитория съответно:
- В изгледа Backup Infrastructure избираме от лявото меню узел Backup Repositories и в горното меню кликваме на опцията Добавяне на репозитория за разширено мащабиране.
- На стъпката на мастера Повишаване на производителността посочваме за него extent-ите и казваме как да съхраняваме резервните копия в тях:
- На стъпката Capacity Tier:
- избираме опцията Разширяване на капацитета на репозитория за резервно копие с обектно хранилище (разширяване на капацитета на репозитория, използвайки обектно хранилище) и посочваме кое точно облачно хранилище на обекти да използваме. Можем да изберем от списъка или да стартираме мастера за създаване, натискайки Добави.
- казваме в кои дни и часове може да се извършва качването в облака — за това натискаме бутона Window (прозорец за качване).
- настройваме политиката на съхранение — посочваме след колко дни съхранение в SOBR-репозитория данните ще станат „втора свежест“ и ще могат да се прехвърлят в облака — в нашия пример това е 15 дни.
- може да се включи шифроване на данните при качване в облака — за това изберете опцията Шифруване на данни, качени в обектно хранилище и посочете кой от паролите, съ хранят се в Мениджър на удостоверения, трябва да се използва. Шифроването се извършва с използване на AES 256-bit.
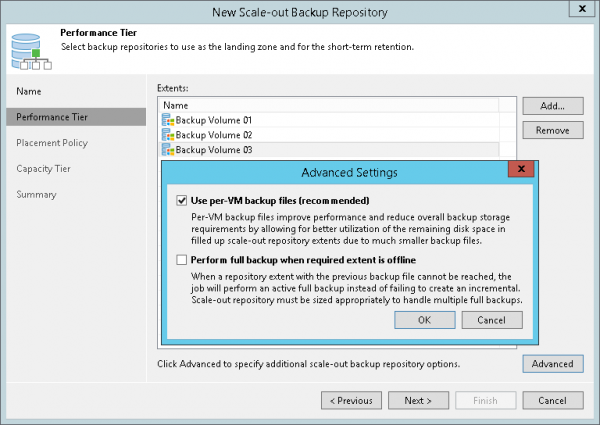
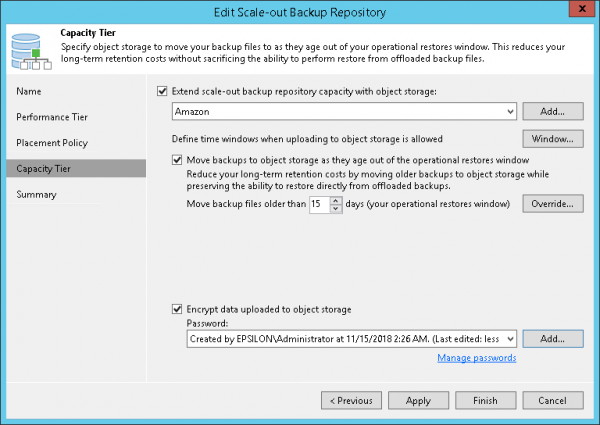
По подразбиране, данните се събират от extent-ите и се прехвърлят в обектното хранилище с помощта на специфичен тип задача — Задача за прехвърляне на SOBR. Тя работи във фонов режим, нарича се на името на SOBR-репозитория с суфикс Прехвърляне (например, Amazon Offload) и на всеки 4 часа извършва следните операции:
- Проверява дали веригите на резервните копия, съхранявани в extent-ите, отговарят на критериите за прехвърляне в обектното хранилище.
- Събира проверените вериги и ги изпраща по блокове в обектното хранилище.
- Записва резултатите от своята сесия в базата, за да могат администраторите да ги прегледат при необходимост.
Схемата за прехвърляне на данни и структурата на съхранението им в облака е показана на изображението по-долу:
Важно! За да създадете такава многостепенна система за съхранение, ще ви е необходима лицензия за версия не по-ниска от Enterprise.
Резервните копия, съхранени в облака, могат да се използват, разбира се, за възстановяване директно от мястото на съхранение. Освен това можете да ги изтеглите от облака и да ги възстановите с помощта на дори безплатната версия на Veeam Backup Community Edition.
Новото в работата с облачни инфраструктури
За работа с Amazon
- Възстановяването от резервни копия директно в AWS — поддържа се за ВМ с гост операционни системи Windows или Linux, както и за физически машини. Всичко това може да се възстанови в виртуални машини в AWS EC2 VM, включително Amazon Government Cloud и Amazon China.
- Поддържа се вградена конверсия UEFI2BIOS.
За работа с Microsoft Azure
- Поддържа се Azure Government Cloud и абонаменти Azure CSP.
- Има възможност за избор на група за сигурност на мрежата при възстановяване в ВМ Azure IaaS.
- При вход в облака с помощта на Azure акаунт сега можете да посочите потребител на Azure Active Directory.
Новото в поддръжката на приложения
- За работа на приложения на виртуални машини vSphere е реализирана поддръжка на Kerberos удостоверяване. Това ще позволи деактивиране на NTLM в мрежовите настройки на гост операционната система, за да се предотвратят атаки, използващи предаване на хеш, което е особено актуално за инфраструктури с не твърде висок контрол.
- Модул за резервно копиране на журнали за транзакции SQL и Oracle сега използва като допълнително местоположение при резервиране на журналите не системния диск С, където често не достига място, а том с максимално свободно пространство. На Linux ВМ ще се използва директория /var/tmp или /tmp, също в зависимост от свободното място.
- При резервно копиране на журналите Oracle redo logs ще се извършва анализ на тях с цел запазване на гарантирани точки за възстановяване Guaranteed Restore Points (са част от вградената функция Oracle Flashback).
- Добавена е поддръжка Oracle Data Guard.
Подобреното резервно копие
- Максимално поддържаният размер на диска и файла за резервно копие се увеличи повече от 10 пъти: при размер на блока от 1 MB за файла .VBK, максималният размер на диска в резервно копие сега може да бъде 120 TB, а максималният размер на целия файл за резервно копие — 1 PB. (Потвърдено чрез тестиране на 100 TB за двете стойности.)
- За резервни копия без криптиране обемът на метаданните е намален с 10 MB.
- Оптимизирана е производителността на процесите по инициализиране и завършване на резервно копиране; в резултат на това резервните копия на малки ВМ ще бъдат почти два пъти по-бързи.
- Модулът, отговорен за публикуване на съдържание на образа на ВМ, е преработен, което доведе до значително ускорение на възстановяването на ниво файлове и обекти.
- Настройките за предпочитани мрежи сега ще се прилагат и за WAN ускорители.
Новини в възстановяването
Новата възможност за възстановяване на ВМ изцяло се нарича Staged Restore — поетапно възстановяване. В този режим ВМ се възстановява от необходимото резервно копие първо в "песъчник" (което сега се нарича DataLab), в който гостовата ОС може да стартира свой скрипт за извършване на промени в съдържанието на базата данни, настройките на ОС или приложенията. ВМ с вече извършени промени след това може да бъде преместена в производствената инфраструктура. Това може да бъде полезно, например, за предварително инсталиране на необходимите приложения, включване или изключване на настройки, премахване на лични данни и др.
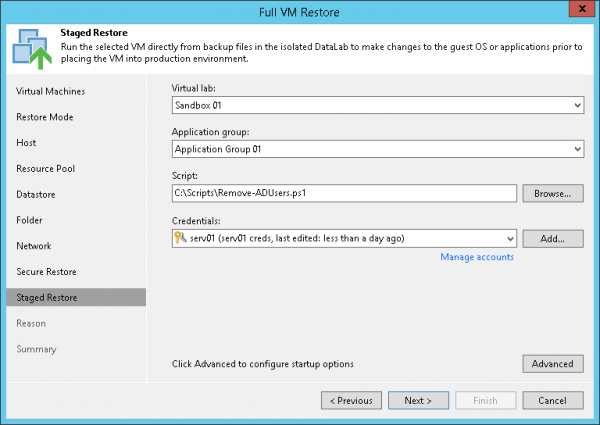
Можете да прочетете повече (на английски език).
Бележка: Нужна е лицензия не по-ниска от Enterprise.
Също така се появи възможността Secure Restore — безопасно възстановяване (работи почти за всички видове възстановяване). Сега може преди началото на процеса на възстановяване да се провери файловете на гостовата система на ВМ (напряко в резервната копия) за наличие на вируси, троянски коне и т.н. — за целта дисковете на ВМ се монтират на mount-сервер, асоцииран с репозиториума, и се стартира процедура по сканиране с антивирус, инсталиран на този mount-сервер. (Не е необходимо на mount-сервера и на самата ВМ да има един и същ антивирус.)
"Из коробки" поддържат Microsoft Windows Defender, Symantec Protection Engine и ESET NOD32; можете да посочите и друг антивирус, ако той поддържа работа чрез команден ред.
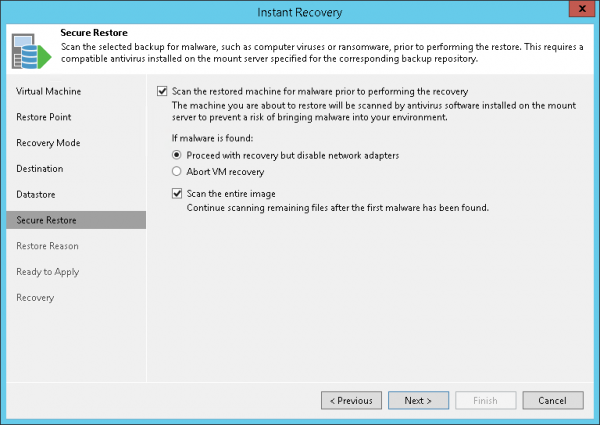
Можете да прочетете повече (на английски език).
Новини в работата с Microsoft Hyper-V
- В заданията за резервно копиране и репликация сега могат да се добавят групи Hyper-V ВМ.
- Мгновено възстановяване в Hyper-V ВМ от резервни копия, създадени с помощта на Veeam Agent, поддържа Windows 10 Hyper-V като целеви хипервизор.
Новини в работата с VMware vSphere
- Производителността на кеша за запис на vPower NFS е значително подобрена — за по-ефективно мигновено възстановяване на виртуални машини и оптимизация на използването на SSD.
- vPower NFS вече по-ефективно работи с хранилището SOBR, което позволява обработката на повече виртуални машини паралелно.
- Сървърът vPower NFS вече предлага опция за авторизация на хостове по IP-адрес (по подразбиране достъпът е предоставен на ESXi хоста, осигуряващ vPower NFS datastore). За деактивиране на тази функция в регистъра на mount-сървъра, трябва да се премине към HKEY_LOCAL_MACHINE
SOFTWAREWOW6432NodeVeeamVeeam NFS и под него да се създаде ключ vPowerNFSDisableIPAuth - Сега можете да настроите задачата SureBackup да използва кеша на vPower NFS (в допълнение към пренасочването на записите на промените на vSphere datastore). Това решава проблема с използването на SureBackup за виртуални машини с дискове по-големи от 2 ТБ в случаи, когато единствената СХД за vSphere е VMware VSAN.
- Поддържат се контролери Paravirtual SCSI с повече от 16 прикрепени диска.
- Quick Migration сега автоматично прехвърля и таговете на vSphere; тези тагове се запазват и при мигновеното възстановяване на виртуални машини.
Подобрения в подкрепата на Linux виртуални машини.
- За акаунти, които трябва да бъдат повишени до root, вече няма нужда да добавяте опцията NOPASSWD:ALL за sudoers.
- Добавена е поддръжка на включената опция !requiretty в sudoers (това е настройка по подразбиране, например, за CentOS).
- При регистрация на Linux сървър вече можете да изпълнявате превключване с командата
su, ако командатаsudoне е налична. - Проверка на SSH отпечатъка (fingerprint) сега се прилага за всички връзки на Linux сървъра — за защита от атаки MITM.
- Надеждността на алгоритъма за удостоверяване PKI е повишена.
Нови плъгини
Veeam Plug-in for SAP HANA — помага за използване на интерфейса BACKINT за архивиране и възстановяване на HANA бази данни в/от репозитория Veeam. Поддържа се HCI SAP HANA. Решението е сертифицирано от SAP.
Veeam Plug-in for Oracle RMAN — позволява използването на RMAN manager за архивиране и възстановяване на Oracle бази данни в/от репозитория Veeam. (При това не е необходимо да заменяте съществуващата вградена интеграция на базата на OCI.)
Допълнителни възможности
- Експериментална поддръжка на клониране на блокове за дедуплицирани файлове на Windows Server 2019 ReFS. За активиране на тази функция в регистъра на Veeam backup сървъра, трябва да намерите ключа HKEY_LOCAL_MACHINESOFTWAREVeeamVeeam Backup and Replication и да създадете стойност ReFSDedupeBlockClone (DWORD).
- Съставът на този сетъп вече включва Microsoft SQL Server 2016 SP1.
- За работа с RESTful API е реализирана поддръжка на JSON.
Какво още да прочетете и видите
Ръководство на потребителя (на английски език) за и
Само регистрирани потребители могат да участват в анкетата. , моля.
За коя от новините бихте искали да разберете повече на първо място?
Capacity tier за съхраняване на резервни копия
Работа с облачни инфраструктури на Amazon
Нови плъгини за резервно копиране на бази данни SAP HANA, Oracle
Нови възможности за възстановяване Staged Restore, Secure Restore
Нови функции на Veeam ONE
Друго (ще напиша в коментарите)
Гласували са 20 потребители. Въздържали са се 8 потребители.
Източник: habr.com
