

Продължаваме разговора за методите за повишаване на сигурността на мрежите. В тази статия ще обсъдим допълнителните мерки за сигурност и организирането на по-защитени безжични мрежи.
Предисловие към втората част
В предишната статия Ставаше дума за проблемите със сигурността на мрежата WiFi и прякoтo защитни мерки срещу неразрешен достъп. Бяха разгледани очевидни мерки за предотвратяване на прихващането на трафик: криптиране, скритие на мрежата и филтриране по MAC, както и специални методи, например, борба с rogue AP. Въпреки това, освен прякото защитаване, съществуват и косвени мерки. Това са технологии, които не само помагат за подобряване на качеството на връзката, но и допълнително спомагат за повишаване на защитата.
Две основни характеристики на безжичните мрежи: дистанционен безконтактен достъп и радиоефирът като широкоспектърна среда за предаване на данни, където всеки приемник на сигнал може да подслушва ефира, а всеки предавател може да затруднява мрежата с безполезни предавания и просто радиошум. Това, наред с всичко останало, негативно се отразява на общата безопасност на безжичната мрежа.
Сигурността сама по себе си не е достатъчна. Трябва да работи и да обменя данни. А в това отношение WiFi има много други оплаквания:
- пропуски в покритие („бели петна“);
- влиянието на външни източници и съседни точки на достъп една на друга.
В резултат на описаните по-горе проблеми, качеството на сигнала намалява, връзката губи стабилност, намалява скоростта на обмен на данни.
Разбира се, поклонниците на проводните мрежи с удоволствие ще отбележат, че при използване на кабелни и, особено, оптични връзки, такива проблеми не се наблюдават.
Възниква въпросът: може ли да се решат тези проблеми, без да се прибягва до радикални мерки като прехвърляне на всички недоволни към проводната мрежа?
Къде започват всички проблеми?
В момента на възникването на офисни и други WiFi мрежи, обикновено се следваше прост алгоритъм: поставяха една единствена точка за достъп в центъра на периметъра с цел максимално покритие. Ако за отдалечените участъци мощността на сигнала не достигаше, към точката за достъп се добавяше усилвателна антена. Много рядко се добавяше втора точка за достъп, например, за отдалечения кабинет на директора. Е, това е всичко усъвършенстване.
Такъв подход имаше своите основания. На първо място, в зората на развитието на безжичните мрежи, оборудването за тях беше скъпо. На второ място, поставянето на повече точки за достъп означаваше сблъсък с въпроси, за които тогава нямаше отговори. Например, как да се организира безшевно преминаване на клиента между точките? Как да се борим с взаимната интерференция? Как да опростим и подредим управлението на точките, например, едновременното прилагане на забрани/разрешения, мониторинг и т.н. Затова беше много по-лесно да се последва принципа: колкото по-малко устройства, толкова по-добре.
В същото време точката за достъп, поставена под тавана, излъчваше по кръгова (точно казано, закръглена) диаграма.
Обаче формите на архитектурните конструкции не се вписват много добре в закръглените диаграми на разпространение на сигнала. Следователно, някъде сигналът почти не достига и трябва да бъде усилван, а на някои места излъчването излиза извън границите на периметъра и става достъпно за външни лица.
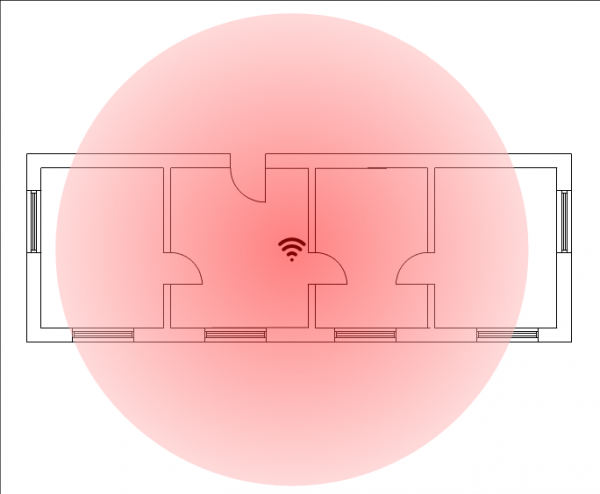
Рисунка 1. Пример за покритие при използване на единствена точка в офиса.
Забележка. Става въпрос за грубо приближение, в което не се вземат предвид препятствията за разпространение, както и насочеността на сигнала. На практика формите на диаграмите за различни модели точки могат да се различават.
Ситуацията може да бъде подобрена, ако се използват повече точки за достъп.
На първо място, това ще позволи по-ефективно разпределение на предаващите устройства в помещението.
На второ място, дава възможност за намаляване на нивото на сигнала, без да му се позволява да излиза извън периметъра на офиса или друг обект. В такъв случай, за да се регистрира трафика на безжичната мрежа, трябва почти да се приближите до периметъра или дори да влезете в неговите граници. По подобен начин действат злоумышленици, за да се присъединят към вътрешната жична мрежа.
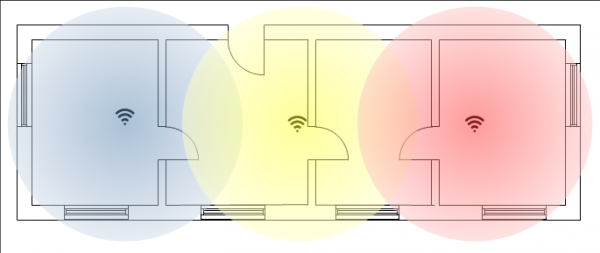
Рисунка 2. Увеличаването на броя на точките за достъп позволява по-добро разпределение на покритие.
Нека още веднъж разгледаме и двете рисунки. На първия ясно се наблюдава една от основните уязвимости на безжичната мрежа - сигналът може да бъде уловен на значително разстояние.
На втория рисунък ситуацията не е толкова критична. Колкото по-голям е броят на точките за достъп, толкова по-ефективна е зоната на покритие и мощността на сигнала почти не излиза извън периметъра, грубо казано, извън кабинета, офиса, сградата и други потенциални обекти.
На нарушителя ще му се наложи да се доближи незабелязано, за да прихване относително слабия сигнал "от улицата" или "от коридора" и т.н. За това е необходимо да се приближи до офис сградата, например, да застане под прозорците. Или да опита да проникне вътре в самата офис сграда. Във всеки случай, това увеличава риска да бъде "засечен" от видеонаблюдение или да попадне в полезрението на охраната. Това в значителна степен намалява времевия интервал за атака. Вече е трудно да се нарекат "идеални условия за хакване".
Разбира се, остава още един "първороден грях": безжичните мрежи излъчват в достъпния диапазон, който може да бъде прихванат от всички клиенти. Всъщност, мрежата WiFi може да се сравни с Ethernet-HUB, където сигналът се предава веднага на всички портове. За да се избегне това, в идеалния случай всяка двойка устройства трябва да комуникира на своя честотен канал, в който никой друг не трябва да се намесва.
Ето накратко основните проблеми. Нека разгледаме начините за тяхното решаване.
Средства за защита: пряки и косвени
Както вече беше споменато в предишната статия, идеална защита не може да бъде постигната при никакви обстоятелства. Но може да се затрудни максимално провеждането на атака, като се направи резултатът нерентабилен спрямо вложените усилия.
Условно средствата за защита могат да се разделят на две основни групи:
- технологии за пряка защита на трафика, като например криптиране или филтриране по MAC;
- технологии, първоначално предназначени за други цели, например за повишаване на скоростта, но косвено усложняващи живота на нарушителя.
Първата група беше описана в първата част. Но в нашия арсенал има и допълнителни косвени мерки. Както беше споменато по-горе, увеличаването на броя на точките за достъп позволява да се намали нивото на сигнала и да се направи равномерно покритие, което усложнява живота на злонамерените лица.
Още един нюанс е, че увеличаването на скоростта на предаване на данни опростява прилагането на допълнителни мерки за сигурност. Например, на всеки лаптоп може да се инсталира VPN клиент, който да предава данни дори в локалната мрежа по криптирани канали. Това ще изисква определени ресурси, включително и хардуерни, но нивото на защита значително се повишава.
По-долу представяме описание на технологии, които позволяват да се подобри работата на мрежата и косвено да се увеличи степента на защита.
Косвени средства за подобряване на защитата - какво може да помогне?
Client Steering
Функцията Client Steering предлага на клиентските устройства първо да използват диапазона 5GHz. Ако тази възможност не е налична за клиента, той все пак може да използва 2.4GHz. За остарели мрежи с малък брой точки за достъп основната работа се извършва в диапазона 2.4GHz. За честотния диапазон 5GHz схемата с една точка за достъп в много случаи ще бъде неприемлива. Става въпрос, че сигналът с по-висока честота преминава по-зле през стени и заобикаля препятствия. Обичайната препоръка е: за осигуряване на гарантирано свързване в диапазона 5GHz - предпочитате да работите в пряка видимост от точката за достъп.
В съвременните стандарти 802.11ac и 802.11ax благодарение на по-голям брой канали може да се инсталират няколко точки за достъп на по-близко разстояние, което позволява да се намали мощността, без да се загуби, а дори и да се спечели в скоростта на предаване на данни. В крайна сметка, приложението на диапазона 5GHz усложнява живота на злонамерените лица, но подобрява качеството на свързаност за клиентите, намиращи се в пределите на достъпността.
Тази функция е представена:
- в точки за достъп Nebula и NebulaFlex;
- в защитните стени с функция контролер.
Auto Healing
Както беше споменато по-горе, контурите на периметъра на помещението не се вписват добре в закръглените диаграми на точките за достъп.
За да решите този проблем, първо трябва да използвате оптимален брой точки за достъп, и второ, да намалите взаимното влияние. Но ако просто намалите мощността на предавателите ръчно — такова директно намесване може да доведе до влошаване на връзката. Особено това ще се усети при извеждането от строя на една или повече точки за достъп.
Auto Healing позволява оперативно регулиране на мощността без загуба на надеждност и скорост на предаване на данни.
Когато се използва тази функция, контролерът проверява състоянието и функционирането на точките за достъп. Ако една от тях не работи, съседните получават указание да увеличат мощността на сигнала, за да запълнят "белото петно". След като точката за достъп отново заработи, съседните точки получават указание да намалят мощността на сигнала, за да снижат нивото на взаимни смущения.
Безшумен WiFi роуминг
На пръв поглед, трудно можем да наречем тази технология, увеличаваща нивото на сигурност, по-скоро обратното, тъй като улеснява преминаването на клиента (включително злонамерени лица) между точки за достъп в една и съща мрежа. Но когато се използват две или повече точки за достъп, е необходимо да се осигури удобна работа без излишни проблеми. Освен това, ако точката за достъп е претоварена, тя по-зле се справя с функции за защита, като шифроване, възникват закъснения при обмена на данни и други неприятни неща. В това отношение безшумен роуминг е голяма помощ, за да се разпределя натоварването гъвкаво и да се осигури непрекъсната работа в защитен режим.
Настройка на праговите стойности на нивото на сигнала за свързване и отключване на безжичните клиенти (Signal Threshold или Signal Strength Range)
При използване на единична точка за достъп, тази функция няма особено значение. Но при условие, че работят няколко точки, управлявани от контролера, може да се организира мобилно разпределение на клиентите между различни AP. Струва си да припомним, че функциите на контролера на точките за достъп са налични в много модели рутери от Zyxel: ATP, USG, USG FLEX, VPN, ZyWALL.
В посочените устройства има функция за отключване на клиенти, свързани към SSID със слаб сигнал. „Слаб“ означава, че сигналът е под прага, зададен на контролера. След като клиентът бъде отключен, той ще изпрати пробен сигнал за търсене на друга точка за достъп.
Например, ако клиентът е свързан към точка за достъп със сигнал под -65dBm, а прагът за отключване на станцията е -60dBm, в този случай точката за достъп ще отключи клиента с такова ниво на сигнала. Сега клиентът стартира процедурата за повторно свързване и вече ще се свърже с друга точка за достъп със сигнал, който е равен или надвишава -60dBm (прагова стойност на сигнала на станцията).
Това играе важна роля при използването на множество точки за достъп. По този начин се избягва ситуацията, в която голям брой клиенти се акумулират на една точка, докато другите точки за достъп стоят неупотребявани.
Освен това, може да се ограничи свързването на клиенти със слаб сигнал, които с голяма вероятност се намират извън периметъра на помещението, например зад стена в съседния офис, което също позволява да се разглежда тази функция като косвен метод за защита.
Преминаването към WiFi 6 е един от начините за повишаване на нивото на сигурност.
За предимствата на пряките защитни средства вече споменахме в предишната статия. «Особености на защитата на безжични и проводни мрежи. Част 1 — Преки мерки за защита».
Мрежите WiFi 6 осигуряват по-висока скорост на пренос на данни. От една страна, новата група стандарти позволява да се увеличи скоростта, а от друга — да се постави още повече точки за достъп на същата площ. Новият стандарт позволява да се използва по-малка мощност за предаване на по-висока скорост.
Увеличаване на скоростта на обмен на данни..
Преминаването към WiFi 6 предвижда увеличаване на скоростта на обмен до 11Gb/s (тип модулация 1024-QAM, канали 160 MHz). При това новите устройства, поддържащи WiFi 6, имат по-висока производителност. Един от основните проблеми при внедряването на допълнителни мерки за сигурност, като VPN канал за всеки потребител, е намаляването на скоростта. С WiFi 6 ще бъде по-лесно да се прилагат допълнителни защитни системи.
BSS Coloring
По-рано писахме, че по-равномерното покритие позволява да се намали проникването на WiFi сигнал извън периметъра. Но при по-нататъшен растеж на броя точки за достъп дори използването на Auto Healing може да не е достатъчно, тъй като "чуждият" трафик от съседна точка все пак ще прониква в зоната на приемане.
При използване на BSS Coloring точката за достъп оставя специални маркировки (оцветява) своите данни. Това позволява да се игнорира влиянието на съседни предавателни устройства (точки за достъп).
Подобрен MU-MIMO
В 802.11ax също има важни подобрения на технологията MU-MIMO (Мулти-потребител – Множествен вход/изход). MU-MIMO позволява на точката за достъп да обменя данни с няколко устройства едновременно. Но в предишния стандарт тази технология можеше да поддържа само групи от четири клиента на една честота. Това улесняваше предаването, но не и приема. WiFi 6 използва мулти-потребителски MIMO 8×8 за предаване и приемане.
Бележка. Стандартът 802.11ax увеличава размера на групите MU-MIMO в входящия поток, осигурявайки по-ефективна производителност на мрежата WiFi. Мулти-потребителския изходящ канал MIMO е ново допълнение към 802.11ax.
OFDMA (Ортогонален достъп до множество честотни канал)
Това е нов метод за достъп до каналите и управление, разработен на базата на технологии, които вече бяха изпитани в мобилната технология LTE.
OFDMA позволява изпращането на повече от един сигнал по една и съща линия или канал едновременно, назначавайки времеви интервал за всяка предаване и прилагаща честотно разделение. В резултат не само че се повишава скоростта чрез по-добро използване на канала, но и безопасността.
Резюме
Мрежите WiFi стават все по-безопасни всяка година. Използването на модерни технологии позволява организирането на приемливо ниво на защита.
Простите методи за защита под формата на шифриране на трафика са се доказали наистина добре. Не забравяйте и за допълнителните мерки: филтриране по MAC, скриване на идентификатора на мрежата, Rogue AP Detection (Съдържание на Rogue AP).
Но има и косвени мерки, които подобряват съвместната работа на безжичните устройства и увеличават скоростта на обмена на данни.
Използването на нови технологии позволява да се намали нивото на сигнала от точките, правейки покритието по-равномерно, което благоприятно се отразява на цялостното функциониране на безжичната мрежа, включително и на сигурността.
Здравият разум подсказва, че за повишаване на сигурността всяко средство е добро: както пряко, така и косвено. Тази комбинация позволява максимално да се затрудни живота на извършителя.
Полезни връзки:
- Особености на защитата на безжични и проводни мрежи. Част 1 — Преки мерки за защита
Източник: habr.com
