

На какво да обърнете внимание при избора на VPN маршрутизатор за разпределена мрежа? И какви функции трябва да притежава? Тази тема обсъждаме в нашия преглед на ZyWALL VPN1000.
Въведение
До този момент повечето от нашите публикации бяха посветени на по-малки VPN устройства за достъп до мрежата от периферни обекти. Например, за свързването на различни филиали с централния офис, за достъп до мрежата на малки самостоятелни компании или дори на частни домове. Време е да поговорим за централния узел на разпределената мрежа.
Ясно е, че не може да се изгради съвременна мрежа на голямо предприятие само на база икономични устройства. Също така, организацията на облачен сервис за предоставяне на услуги на потребителите не е възможна без подходящо оборудване. Някъде трябва да бъде инсталирано оборудване, способно да обслужва голям брой клиенти едновременно. Този път ще говорим за такова устройство — Zyxel VPN1000.
И за големите, и за малките участници в мрежовия обмен можем да определим критерии, по които се оценява пригодността на съответното устройство за решаване на задачата.
По-долу са основните от тях:
- технически и функционални възможности;
- управление;
- сигурност;
- устойчивост на отказ.
Трудно е да се определи кое е по-важно и от какво може да се мине без. Нужно е всичко. Ако устройството не отговаря на изискванията по някой от критериите, това може да доведе до проблеми в бъдеще.
Въпреки това определени характеристики на устройствата, предназначени да осигурят работата на централните узли и на оборудването, работещо основно на периферията, могат значително да се различават.
За централния узел на първо място излиза изчислителната мощност — това налага принудително охлаждане и следователно шума от вентилатора. За периферните устройства, които обикновено се намират в офиси и жилищни помещения, шумната работа вече е почти неприемлива.
Още един интересен момент – разпределението на портовете. При периферийните устройства е по-ясно как ще се използва и колко клиенти ще бъдат свързани. Затова може да се зададе строго разделение на портовете между WAN, LAN, DMZ, да се извърши строго свързване с протокола и така нататък. В централния възел няма такава сигурност. Например, добавихме нов сегмент на мрежата, който изисква свързване чрез собствен интерфейс – как да го направим? Тук е необходимо по-универсално решение с възможност за гъвкава настройка на интерфейсите.
Важен нюанс – наситеността на устройството с различни функции. Разбира се, подходът, при който едно устройство добре изпълнява една единствена задача, има своите предимства. Но най-интересната ситуация започва, когато е нужно да се направи крачка наляво или надясно. Разбира се, може при всяка нова задача допълнително да се купува още едно целево устройство. И така, докато не свърши бюджетът или мястото в шкафа.
В противовес на това, разширеният набор от функции позволява да се справим само с едно устройство при решаване на няколко въпроса. Например, ZyWALL VPN1000 поддържа няколко типа връзки по VPN, включително SSL и IPsec VPN, както и отдалечени връзки за служители. Тоест, едно „железо“ покрива както въпросите на междусайтовите, така и клиентските връзки. Но тук има едно „но“. За да работи това, е нужно да имате резерв по производителност. Например, в случая с ZyWALL VPN1000, хардуерният ядро на IPsec VPN осигурява висока производителност на VPN тунела, а балансирането/резервирането на VPN с алгоритми SHA‑2 и IKEv2 осигуряват висока надеждност и безопасност за бизнеса.
Наследени са някои полезни функции, които покриват едно или повече направления, описани по-горе.
SD-WAN предоставя платформа за облачно управление, получавайки предимства от централизираното управление на комуникацията между сайтовете с възможност за отдалечен контрол и мониторинг. ZyWALL VPN1000 също така поддържа съответния режим на работа там, където са необходими разширени функции на VPN.
Поддръжка на облачни платформи за критично важни услуги. ZyWALL VPN1000 е проверен за употреба с Microsoft Azure и AWS. Използването на предварително проверени устройства е предпочитано за организации от всякакъв размер, особено ако в информационната инфраструктура се използва комбинация от локални мрежи и облачни услуги.
Филтриране на съдържание усилва сигурността, като блокира достъпа до зловредни или нежелани уебсайтове. Предотвратява изтеглянето на зловреден софтуер от ненадеждни или хакнати сайтове. В случая с ZyWALL VPN1000 годишната лицензия за тази услуга е включена в комплекта.
Гео-политики (Geo IP) позволяват проследяване на трафика и анализ на местоположението на IP адреси, отказвайки достъп от ненужни или потенциално опасни региони. Годишната лицензия за тази услуга също е включена в комплекта при закупуване на устройството.
Управление на безжичната мрежа в ZyWALL VPN1000 включва контролер на безжичната мрежа, който позволява управление на до 1032 точки за достъп от централизирано потребителско интерфейс. Предприятията могат да внедрят или разширят управляваната Wi-Fi мрежа с минимални усилия. Следва да се отбележи, че 1032 е наистина много. Предполага се, че към една точка за достъп могат да се свържат до 10 потребители, което е доста значително число.
Балансировка и резервиране. Серията VPN поддържа балансировка на натоварването и резервиране чрез няколко външни интерфейса. Тоест, можете да свържете няколко канала от различни доставчици, което ви предпазва от проблеми с връзката.
Възможността за резервиране на устройството (Device HA) за безпрекъснато свързване, дори когато едно от устройствата е неработоспособно. Без това е трудно да се организира работа 24/7 с минимално време на простои.
Zyxel Device HA Pro работи в режим active/passive, за който не се изисква сложна процедура на настройка. Това позволява да се понижи прага на влизане и веднага да се използва резервирането. В отличие от active/active, при което системният администратор трябва да премине допълнителна подготовка, да може да настрои динамична маршрутизация, да разбира какво е асиметричен трафик и т.н. — настройката на режима active/passive работи значително по-лесно и изисква по-малко времеви разходи.
При използване на Zyxel Device HA Pro устройствата обменят сигнали heartbeat чрез отделен порт. Портовете на активно и пасивно устройство са heartbeat свързани чрез Ethernet кабел. Пасивното устройство напълно синхронизира информацията с активното устройство. По-специално между устройствата се синхронизират всички сесии, тунели и акаунти на потребители. Освен това пасивното устройство запазва резервно копие на конфигурационния файл за случай на отказ на активното устройство. Така че, в случай на отказ на основното устройство, преминаването е безпроблемно.
Важно е да се отбележи, че в активни/active все пак трябва да се резервират 20-25% от системните ресурси за превключване при откази. При active/passive едно устройство напълно е в резервно състояние и е готово веднага да обработва мрежовия трафик и да поддържа нормалната работа на мрежата.
С други думи: «При използване на Zyxel Device HA Pro и наличието на резервен канал, бизнесът е защитен както от загуба на свързаност по вина на доставчика, така и от проблеми в резултат на повреда на маршрутизатора.
Резюмирайки всичко казано
За централния възел на разпределената мрежа е по-добре да се използва устройство с известен запас от портове (интерфейси за свързване). Важно е да имате интерфейси както RJ45 за лесно и евтино свързване, така и SFP за избор между волоконно оптично свързване и усукана двойка.
Това устройство трябва да бъде:
- високопроизводително, адаптирано към рязка промяна на натоварването;
- с разбираем интерфейс за работа;
- с богато, но не излишно количество вградени функции, включително що се отнася до осигуряване на безопасност;
- с възможност за изграждане на отказоустойчиви схеми — дублиране на канали и дублиране на устройства;
- поддържащо управление, за да може цялата разклонена инфраструктура, състояща се от централния възел и периферните устройства, да се управлява от една точка;
- както «вишенка на тортата» — подкрепа за съвременни тенденции, като интеграция с облачни ресурси и т.н.
ZyWALL VPN1000 като централния възел на мрежата
На пръв поглед се вижда, че в ZyWALL VPN1000 не са пестили от портове.
Имаме:
12 конфигурируеми порта RJ‑45 (GBE);
2 конфигурируеми порта SFP (GBE);
2 порта USB 3.0 с поддръжка за 3G/4G модеми.
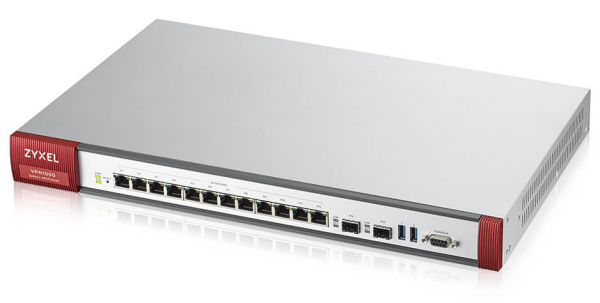
Фигура 1. Обща визия на ZyWALL VPN1000.
Необходимо сразу да отбележим, че устройството не е предназначено за домашен офис, най-вече заради мощните вентилатори. Тук има цели четири.
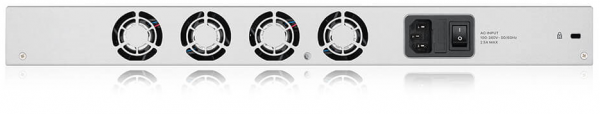
Рисунок 2. Задната част на ZyWALL VPN1000.
Да видим как изглежда интерфейсът.
Необходимо е веднага да обърнем внимание на важно обстоятелство. Функциите са много и не може да се опишат подробно в рамките на една статия. Но добра новина за продуктите на Zyxel е, че има много подробна документация, най-вече ръководство на потребителя (администратора). Следователно, за да се добием представа за богатството на функциите, просто ще преминем през табовете.
По подразбиране порт 1 и порт 2 са отделени за WAN. От третия порт нататък започват интерфейсите за локалната мрежа.
3‑ият порт с IP по подразбиране 192.168.1.1 е напълно подходящ за свързване.
Свързваме патчкорда и преминаваме на адреса и можем да наблюдаваме прозореца за регистрация на потребителя в уеб-интерфейса.
Забележка. За управление може да се използва облачната система за управление на SD-WAN.
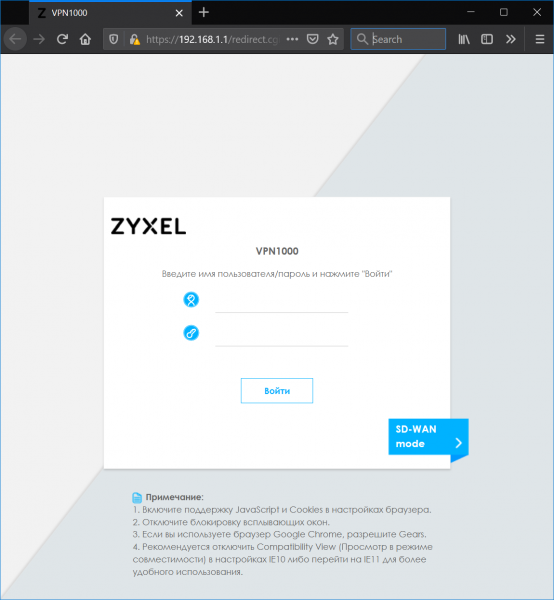
Рисунок 3. Прозорец за въвеждане на потребителско име и парола.
Преминаваме през процедурата по въвеждане на потребителско име и парола и на екрана получаваме прозорец Dashboard. Всъщност, както и подобава за Dashboard — максимум оперативна информация на всеки участък от екранното пространство.
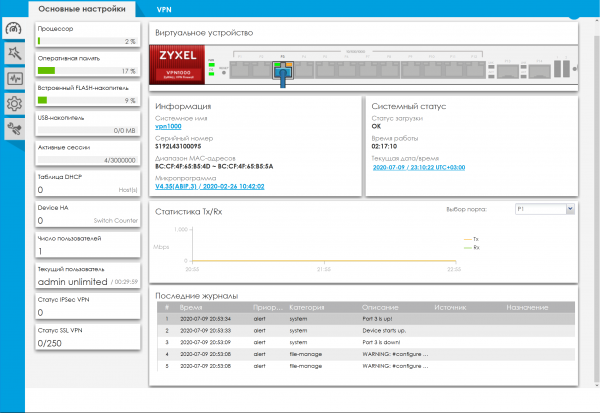
Рисунок 4. ZyWALL VPN1000 — Dashboard.
Таб "Бързо настройване" (Wizards)
В интерфейса има цели два помощника: за настройка на WAN и за настройка на VPN. Всъщност помощниците са много полезни, тъй като позволяват извършването на шаблонни настройки, дори без опит с устройството. А за тези, които искат повече, както бе споменато по-горе — съществува подробна документация.
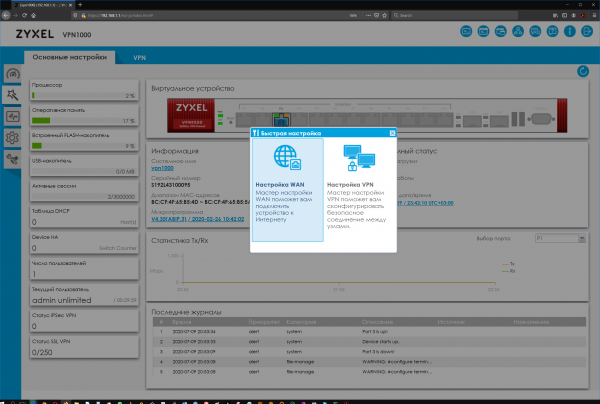
Рисунок 5. Таб "Бързо настройване."
Таб Мониторинг
Съдейки по всичко, инженерите от Zyxel са решили да действат по принципа: следим всичко, което е възможно. Разбира се, за устройство, което играе ролята на централен възел, тоталният контрол не може да навреди.
Дори просто разширявайки всички точки на страничната лента, става очевидно богатството на избора.
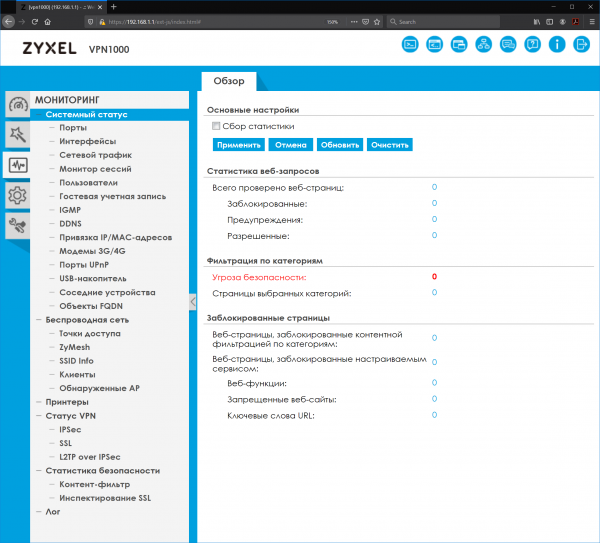
Рисунок 6. Таб Мониторинг с разширени подточки.
Таб Конфигурация
Тук богатството на функциите е още по-очевидно.
Например, управлението на портовете на устройството е много естетично оформено.
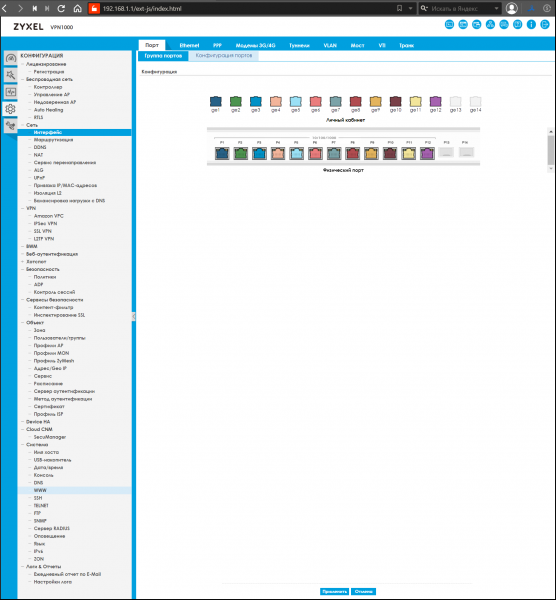
Рисунок 7. Таб Конфигурация с разширени подточки.
Таб Обслужване
Съдържа подменюта за актуализиране на фърмуера, диагностика, преглед на маршрутизационни правила и изключване.
Тези функции имат помощен характер и в една или друга степен присъстват практически във всяко мрежово устройство.
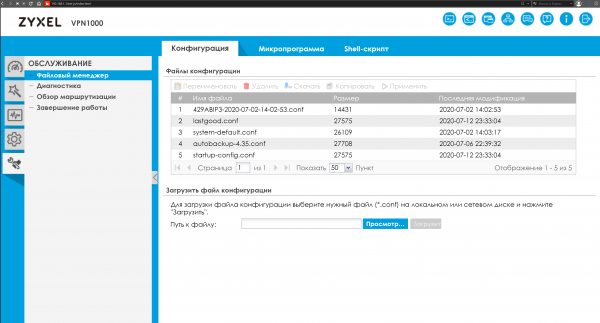
Фигура 8. Вкладка Поддръжка с разширени подпункти.
Сравнителни характеристики
Нашият преглед би бил непълен без сравнение с други аналози.
По-долу е представена таблица с най-близките аналози на ZyWALL VPN1000 и списък с функции за сравнение.
Таблица 1. Сравнение на ZyWALL VPN1000 с аналозите.
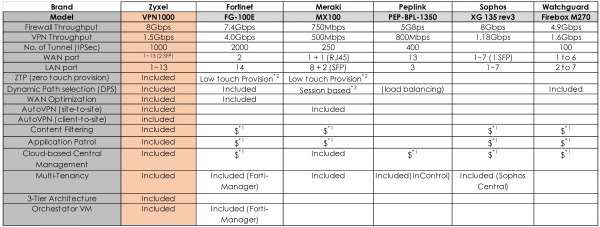
Обяснения към таблица 1:
*1: Необходима е лицензия
* 2: Low Touch Provision: администраторът първо трябва да конфигурира устройството локално преди ZTP.
* 3: на база сесия: DPS ще се прилага само за нова сесия; това няма да повлияе на текущата сесия.
Както виждаме, в някои отношения аналогите настигат героя на нашия преглед, например, Fortinet FG‑100E също има вградена WAN оптимизация, а Meraki MX100 разполага с вградена функция AutoVPN (site-to-site), но като цяло, по комплексен набор функции ZyWALL VPN1000 определено води.
Препоръки при избора на устройства за централна възел (не само Zyxel)
При избора на устройства за организиране на централна възел на разширена мрежа с много филиали, следва да се ориентирате по редица параметри: технически възможности, удобство на управление, осигуряване на сигурност и устойчивост на отказ.
Широк набор от функции, голям брой физически портове с възможност за гъвкава настройка: WAN, LAN, DMZ и наличието на други удобни функции, като контролер за управление на точки за достъп, позволяват наведнъж да се решат множество задачи.
Важна роля играят наличието на документация и удобен интерфейс за управление.
Имайки на разположение такива, на пръв поглед, прости неща, не е толкова трудно да се изграждат мрежови инфраструктури, обхващащи различни сайтове и локации, а прилагането на облак SD-WAN позволява това да се прави максимално гъвкаво и сигурно.
Полезни връзки
Източник: habr.com
