

В много IT системи действат задължителни правила за периодична смяна на пароли. Това е, може би, най-мразеното и безполезно изискване на системите за сигурност. Някои потребители просто променят числото в края като трик.
Тази практика предизвика множество неудобства. Въпреки това, хората трябваше да търпят, защото това е за сигурността. Сега този съвет е напълно остарял. През май 2019 година дори компания Microsoft най-накрая отмени изискването за периодична смяна на паролите от основното ниво на изисквания за сигурност за персоналните и сървърни версии на Windows 10: ето с списък на промените в версията на Windows 10 v 1903 (обърнете внимание на фразата Dropping the password-expiration policies that require periodic password changes). Самите правила и системни политики Windows 10 Version 1903 and Windows Server 2019 Security Baseline са включени в пакета .
Можете да покажете тези документи на шефовете и да кажете: времето се промени. Задължителната смяна на паролите е архаизъм, сега практически официално. Дори одитът за безопасност вече няма да проверява това изискване (ако е ориентиран по официалните правила за базова защита на компютри с Windows).
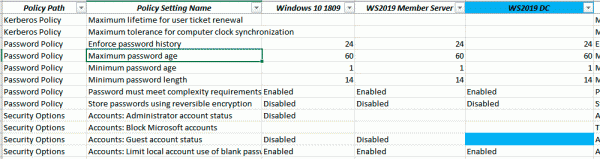
Фрагмент от списъка с основни политики за сигурност на Windows 10 v1809 и промените в 1903, където съответните политики за времеви ограничения на паролите вече не се прилагат. Между другото, в новата версия по подразбиране също се отменят администраторският и гостуваният акаунт.
Microsoft популярно обяснява в блога защо се отказа от правилото за задължителна смяна на паролата: «Периодичното изтичане на срока на паролата е защита само срещу вероятността да бъде открадната паролата (или хеш) по време на нейния срок на действие и да бъде използвана от неупълномощено лице. Ако паролата не е открадната, няма смисъл да я сменяте. И ако имате доказателства, че паролата е открадната, вие очевидно ще искате да действате незабавно, а не да чакате изтичането на срока, за да разрешите проблема.»
По-нататък Microsoft обяснява, че в съвременните условия е неправилно да се защитаваш от кражба на пароли по този метод: „Ако е известно, че паролата вероятно ще бъде открадната, колко дни е приемлив период, за да позволиш на крадеца да използва тази открадната парола? По подразбиране — 42 дни. Не изглежда ли това смехотворно дълъг период? Всъщност, това е много дълго, и все пак нашият текущ основен показател е зададен на 60 дни — а по-рано на 90 дни — тъй като принуждаването към често изтичане води до свои собствени проблеми. И ако паролата не непременно ще бъде открадната, вие придобивате тези проблеми без полза. Освен това, ако вашите потребители са готови да сменят паролата си за сладкиш, никаква политика за изтичане на пароли няма да помогне.“
Алтернатива
Microsoft пише, че нейните основни политики за сигурност са предназначени за използване от добре управлявани, загрижени за сигурността организации. Те също така целят да служат като ръководство за одиторите. Ако такава организация е внедрила списъци с забранени пароли, многофакторна аутентификация, откриване на атаки с брутфорс на пароли и откриване на аномални опити за влизане, необходимо ли е периодично изтичане на паролата? А ако не са внедрили съвременни средства за защита, ще помогне ли им изтичането на паролата?
Логиката на Microsoft е изненадващо убедителна. Имаме два варианта:
- Компанията е внедрила съвременни мерки за защита.
- Компанията не внедрила съвременни мерки за защита.
В първия случай периодичното смяна на паролата не дава допълнителни предимства.
Във втория случай периодичното смяна на паролата е безполезна.
Следователно, вместо изтичането на паролата, трябва да се използва, на първо място, многофакторна аутентификация. Допълнителните мерки за защита са изброени по-горе: списъци с забранени пароли, откриване на брутфорс и други аномални опити за влизане в системата.
«Периодичното изтичане на паролата е древна и остаряла мярка за защита., — обобщава Microsoft, — и не смятаме, че за нашето ниво на базова защита е нужно да се прилага някаква конкретна стойност. Премахвайки я от нашето основно ниво, организациите могат да избират онова, което най-добре отговаря на предполагаемите им нужди, без да противоречат на нашите препоръки».
Извод
Ако една компания днес задължава потребителите да сменят паролите си периодично, какво би помислил един наблюдател?
- Дадено: компанията използва архаичен защитен механизъм.
- Предположение: компанията не е внедрила модерни защитни механизми.
- Извод: тези пароли са по-лесни за извличане и използване.
Излиза, че периодичната смяна на паролите прави компанията по-привлекателна мишена за атаки.
Източник: habr.com
