

Статията ще разгледа проблемите с организирането на мрежовата инфраструктура по традиционния начин и методите за решаване на същите въпроси с помощта на облачни технологии.
За справка. Nebula е облачна среда SaaS за отдалечено управление на мрежовата инфраструктура. Всички устройства, които поддържат Nebula, се управляват от облака чрез безопасна връзка. Можете да управлявате голяма разпределена мрежова инфраструктура от един център, без да полагате усилия за нейното изграждане.
За какво е необходим поредният облачен сервиз?
Основната проблема при работа с мрежова инфраструктура не е проектирането на мрежата и закупуването на оборудване, дори не и монтажът в шкафа, а всичко онова, което след това трябва да се свърши с тази мрежа.
Новата мрежа – старите грижи
При въвеждане в експлоатация на нов мрежов възел след монтаж и свързване на оборудването, започва първоначалната настройка. От гледна точка на "голямото началство" – нищо сложно: "Вземаме работната документация по проекта и започваме настройките…" Това звучи страхотно, когато всички мрежови елементи са в един ЦОД. Ако обаче те са разпръснати по клони, започва главоболие с осигуряването на отдалечен достъп. Такъв замкнат кръг: за да получите отдалечен достъп по мрежата, трябва да настроите мрежовото оборудване, а за това се изисква достъп по мрежата…
Трябва да измисля различни схеми за излизане от съществуващата задънена улица. Например, лаптоп с достъп до Интернет през USB 4G модем се свързва чрез патчкорд към настраиващата мрежа. На този лаптоп се инсталира VPN клиент и през него мрежовият администратор от централния офис опитва да получи достъп до мрежата на клона. Схемата не е най-прозрачната – дори да се занесе лаптоп с предварително настроен VPN на отдалеченото място и да се помоли да се включи, далеч не е сигурно, че всичко ще заработи от първия път. Особено ако става въпрос за друг регион с друг доставчик.
Получава се, че най-надеждният начин е да имате "на другия край на жицата" добър специалист, който може да настрои своята част по проекта. Ако такъв не съществува в екипа на клона, остава избор: или аутсорсинг, или командировка.
Сега е необходима система за мониторинг. Тя трябва да бъде инсталирана, конфигурирана и обслужвана (поне да следим за свободното място на диска и редовно да правим резервни копия). И която не знае нищо за нашите устройства, докато не и кажем. За това е нужно да се запишат настройките за всички единици оборудване и редовно да се следи актуалността на записите.
Прекрасно е, когато в екипа има собствен 'човек-оркестър', който, освен специфичните знания на мрежов администратор, умее да работи с Zabbix или с друга подобна система. В противен случай взимаме още един човек в екипа или го предоставяме на аутсорсинг.
Бележка. Най-тъжните гафове започват с думите: 'Да, какво е да се настройва този Zabbix (Nagios, OpenView и т.н.)? Сега ще го настроя бързо и готово!'
От внедряване до експлоатация
Нека разгледаме конкретен пример.
Получено е тревожно съобщение, че някъде точка за достъп WiFi не отговаря.
Къде се намира тя?
Разбира се, добрият мрежов администратор има свой личен справочник, в който всичко е записано. Въпросите започват, когато трябва да споделя тази информация. Например, трябва спешно да изпратим пратеник, за да разбере на място, а за това е нужно да издадем нещо подобно на: 'Точката за достъп в бизнес центъра на улица Строителите, номер 1, на 3-ти етаж, кабинет N 301 до входната врата под тавана'.
Да приемем, че имаме късмет и точката за достъп се захранва чрез PoE, а комутаторът позволява да я рестартираме отдалечено. Няма нужда да пътуваме, но е нужен отдалечен достъп до комутатора. Остава да настроим пренасочване на портове чрез PAT на рутера, да се разберем с VLAN за свързване извън и така нататък. Добре е, ако всичко е настроено предварително. Работата може да не е сложна, но трябва да се свърши.
И така, точката за захранване е рестартирана. Не е помогнало?
Да приемем, че нещо не е наред с хардуера. Сега търсим информация за гаранцията, началото на експлоатацията и други интересни детайли.
Между другото за WiFi. Използването на домашен вариант на WPA2-PSK, при който един ключ е за всички устройства — не се препоръчва в корпоративна среда. Първо, един ключ за всички е просто небезопасно, второ, когато един служител напусне, е необходимо да се смени този общ ключ и да се настроят отново всички устройства за всички потребители. За да избегнете подобни неприятности, съществува WPA2-Enterprise с индивидуална аутентификация за всеки потребител. Но за това е необходим RADIUS сървър — още едно инфраструктурно звено, което трябва да се контролира, правят се резервни копия и така нататък.
Обърнете внимание, на всеки етап, независимо дали става въпрос за внедряване или експлоатация, ние използвахме помощни системи. Това са лаптопи с "външен" достъп до Интернет, система за мониторинг, справочная база за оборудването и RADIUS като система за аутентификация. Освен мрежовите устройства, трябва да се обслужват и външни услуги.
В такива случаи може да чуете съвет: „Дайте го на облака и не се мъчете“. Сигурно съществува облачен Zabbix, възможно е къде да има облачен RADIUS и дори облачна база данни, за да се води списък на устройствата. Проблемът е, че това не е отделно, а "в един флакон“. И все пак възникват въпроси за организацията на достъпа, първоначалната настройка на устройствата, сигурността и много други.
Как изглежда това при използване на Nebula?
Разбира се, в началото "облакът" не знае нищо нито за нашите планове, нито за закупеното оборудване.
Първо се създава профил на организацията. Тоест всяката инфраструктура: централата и филиалите първоначално се записват в облака. Указват се реквизити, създават се акаунти за делегиране на правомощия.
Регистрирането на използваните устройства в облака може да стане по два начина: по традиционния начин — просто вписвайки серийния номер при попълване на уеб формата или сканирайки QR код с помощта на мобилен телефон. Всичко, което е необходимо за втория начин, е смартфон с камера и достъп до Интернет, включително чрез мобилен оператор.
Разбира се, необходимата инфраструктура за съхранение на информация, както счетоводна, така и настройки, предоставя Zyxel Nebula.
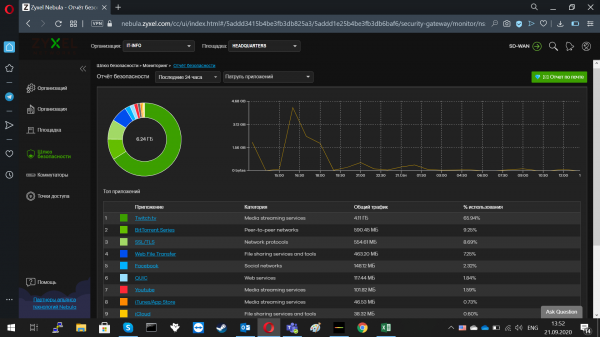
Рисунок 1. Отчет за сигурността на Nebula Control Center.
Как стои настройката за достъп? Отваряне на портове, пренасочване на трафик през входящия шлюз, всичко онова, което администраторите по сигурността любезно наричат: "пробиване на дупки"? За щастие, всичко това не е нужно. Устройствата, управлявани от Nebula, установяват изходяща връзка. И администраторът се свързва не с отделно устройство, а с облака. Nebula служи за посредник между двете връзки: с устройството и с компютъра на мрежовия администратор. Това означава, че етапът с извикването на идващия администратор може да се минимизира или напълно пропусне. И никакви допълнителни "дупки" в защитната стена.
А как е с RADUIS сървъра? Нужна ли е някаква централизирана автентикация!
Тази функция също поема Nebula. Автентикацията на акаунтите за достъп до оборудването става чрез защитена база данни. Това значително улеснява делегирането или отнемането на правата за управление на системата. Трябва да предадете права — създавате потребител, назначавате роля. Трябва да отнемете права — извършвате обратните действия.
По-специално, е нужно да се спомене WPA2-Enterprise, за който е необходим отделен автентикационен сервис. Zyxel Nebula разполага със собствен аналог — DPPSK, който позволява използването на WPA2-PSK с индивидуален ключ за всеки потребител.
"Неудобни" въпроси
По-долу ще се опитаме да отговорим на най-баламосващите въпроси, които често се задават при навлизането в облачната услуга.
А това наистина ли е безопасно?
При всяко делегиране на контрол и управление за осигуряване на безопасността важна роля играят два фактора: анонимизация и криптиране.
Използването на криптиране за защита на трафика от чужди очи — на читателите е сравнително познато.
Анонимизацията скрива от персонала на облачния провайдър информацията за собственика и източника. Личната информация се премахва, а на записите се присвоява "безликов" идентификатор. Нито разработчикът на облачното ПО, нито администраторът, обслужващ облачната система, могат да знаят собственика на запитванията. "Откъде идва това? Кой би се интересувал?" — такива въпроси ще останат без отговор. Липсата на данни за собственика и източника прави инсайдингът безсмислена загуба на време.
Ако сравним този подход с традиционната практика за аутсорсинг или наемане на временен администратор — очевидно, че облачните технологии са по-безопасни. Временният ИТ специалист знае достатъчно много за организацията, която обслужва, и може съвсем неволно да нанесе значителни щети в областта на сигурността. Освен това е необходимо да се реши въпросът с уволнението или прекратяването на договора. Понякога, освен блокирането или изтриването на профила, това води до глобална смяна на паролите за достъп до услугите, както и одит на всички ресурси за „забравени“ входни точки и потенциални „закладки“.
Колко е по-скъпо или по-евтино Nebula в сравнение с временен администратор?
Всичко се познава в сравнение. Основните функции на Nebula са достъпни безплатно. Какво би могло да бъде по-евтино?
Разбира се, не може напълно да се мине без мрежов администратор или заместник. Въпросът е в броя на хората, тяхната специализация и разпределението им по обектите.
Що се отнася до платния разширен сервиз, задаването на директен въпрос: по-скъпо или по-евтино — този подход винаги ще бъде неточен и едностранчив. По-правилно би било да се сравнят множество фактори, започвайки от парите за заплащане на конкретни специалисти и завършвайки с разходите по осигуряване на тяхното взаимодействие с подизпълнител или физическо лице: контрол на качеството, съставяне на документация, поддържане на нивото на сигурност и така нататък.
Ако говорим за това дали е изгодно или не да се придобие платен пакет услуги (Pro-Pack), примерният отговор може да звучи така: ако организацията е малка, може да се мине с основната версия, ако организацията расте, си струва да се помисли за Pro-Pack. Различията между версиите на Zyxel Nebula могат да се видят в таблица 1.
Таблица 1. Разлики между функциите на базовата версия и версията Pro-Pack за Nebula.
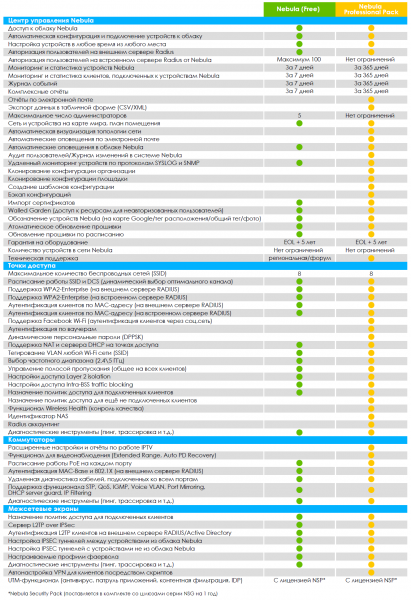
Това са разширени отчети, одит на потребителите, клониране на конфигурацията и много други.
А какво е с защитата на трафика?
Nebula използва протокола за осигуряване на сигурност при работа със сетеви устройства.
NETCONF може да работи над няколко транспортни протокола:
- ();
- ();
- ();
- ().
Ако сравняваме NETCONF с други методи, като управление чрез SNMP — следва да се отбележи, че NETCONF поддържа изходяща TCP връзка за преодоляване на NAT бариери и се счита за по-надеждна.
Какво е с поддръжката на оборудването?
Разбира се, не е необходимо да се превръща сървърът в зоопарк с представители на редки и изчезващи видове оборудване. Изключително желателно е оборудването, обединено от технологиите за управление, да покрива всички направления: от централния комутатор до точките за достъп. Инженерите на Zyxel се погрижиха за възможността това да бъде постигнато. Множество устройства работят под управлението на Nebula:
- централни комутатори 10G;
- комутатори за достъп;
- комутатори с PoE;
- точки за достъп;
- мрежови шлюзове.
Използвайки широк спектър от поддържани устройства, могат да се изграждат мрежи за различни типове задачи. Това е особено актуално за компании, които растат не нагоре, а в ширина, постоянно разширявайки нови площи за бизнес.
Постоянно развитие
Мрежовите устройства с традиционния метод на управление имат само един път за усъвършенстване — промяна на самото устройство, независимо дали става въпрос за нова версия на фърмуера или допълнителни модули. В случая с Zyxel Nebula съществува допълнителен път за подобрения — чрез усъвършенстване на облачната инфраструктура. Например, след обновлението на Nebula Control Center (NCC) до версия 10.1. (21 септември 2020) на потребителите са достъпни нови възможности, ето някои от тях:
- собственикът на организацията вече може да прехвърли всички права на собственост на друг администратор в същата организация;
- нова роля, наречена „Представител на собственика“, която има същите права, като собственика на организацията;
- нова функция за обновяване на фърмуера в мащабите на цялата организация (функция Pro-Pack);
- добавени са две нови опции към топологията: рестартиране на устройството и включване/изключване на захранването на PoE порта (функция Pro-Pack);
- поддръжка на нови модели точки за достъп: WAC500, WAC500H, WAC5302D-Sv2 и NWA1123ACv3;
- поддръжка на автентикация чрез ваучери с отпечатъци на QR кодове (функция Pro-Pack).
Полезни връзки
Източник: habr.com
