

В представянето на неопитните хора, работата на администратора по сигурността изглежда като вълнуваща битка между антик-хака и злите хакери, които постоянно нахлуват в корпоративната мрежа. А нашият герой в режим на реално време с ловки и бързи команди отблъсква дръзките атаки и в крайна сметка излиза блестящ победител.
Просто кралски мускетар с клавиатура вместо шпаги и мускет.
А всъщност, всичко изглежда обикновено, неусложнено и дори, може да се каже, скучно.
Един от основните методи за анализ все още остава четенето на журналите за регистрация на събития. Внимателното изследване относно:
- кой откъде е опитвал да влезе, до какъв ресурс е искал достъп, как е доказвал правото си за достъп до ресурса;
- какви са били сривовете, грешките и просто подозрителните съвпадения;
- кой и как е тествал системата, сканирал е портове, подбирал пароли;
- и така нататък и подобни…
Ну каква романтика, по дяволите, да не заспиш зад волана.
За да не загубят окончателно любовта си към изкуството, за тях се измислят инструменти, улесняващи живота. Това са всевъзможни анализатори (лог парсери), системи за мониторинг с уведомление за критични събития и много друго.
Обаче, ако вземеш добър инструмент и започнеш да го прикрепяш ръчно към всяко устройство, например, интернет шлюз — това няма да бъде толкова просто, нито удобно, и освен всичко важно е да имаш допълнителни знания от съвсем различни области. Например, къде да поставиш софтуера за такъв мониторинг? На физически сървър, виртуална машина, специално устройство? В какъв вид да се съхраняват данните? Ако се използва база данни, коя? Как да се извършва бекъп и нужно ли е? Как да се извършва управлението? Какъв интерфейс да се използва? Как да се защити системата? Какъв метод за криптиране да се използва — и много други.
Много по-лесно е, когато има единен механизъм, който поема решението на всички изброени въпроси, предоставяйки на администратора работа строго в рамките на неговата специфичност.
По съществуваща традиция, терминът „облако“ обозначава всичко, което не се намира на даден хост, а облачният сервис Zyxel CNM SecuReporter не само решава множество проблеми, но също така предоставя удобни инструменти.
Какво е Zyxel CNM SecuReporter?
Това е интелигентен аналитичен сервис с функции за събиране на данни, статистически анализ (корелации) и генериране на отчети за оборудване от серията Zyxel ZyWALL. Той предоставя на мрежовия администратор централизирана картина на различните действия в мрежата.
Например, злонамерени лица могат да се опитат да пробият защитната система, използвайки методи на атаки от тип stealthy, targeted. и persistentSecuReporter открива подозрително поведение, което дава възможност на администратора да предприеме нужните мерки за защита посредством настройките на ZyWALL.
Разбира се, осигуряването на сигурност е немислимо без постоянен анализ на данните, с изпращане на предупреждения в реално време. Може да се рисуват красиви графики, но ако администраторът не е наясно с случващото се... Не, с SecuReporter такова нещо не може да се случи!
Някои въпроси относно използването на SecuReporter.
Анализ
Собственият анализ на случващото се е основата за изграждане на информационна сигурност. Анализирайки събитията, специалистът по сигурността може да предотврати или навреме да спре атака, както и да получи детайлна информация за реконструкция с цел събиране на доказателства.
Какви предимства предлага „облачната архитектура“?
Този сервис е построен по модел Software as a Service (SaaS), което опростява мащабирането, използвайки мощностите на отдалечени сървъри, разпределени системи за съхранение на данни и т.н. Използването на облачен модел позволява да се абстрахират от хардуерните и софтуерните нюанси, насочвайки всички усилия към създаването и усъвършенстването на защитния сервис.
Това позволява на потребителите значително да намалят разходите за закупуване на оборудване за съхранение, анализ и предоставяне на достъп, както и да не се занимават с всякакви услуги, свързани с поддръжката, като резервно копиране, актуализация, профилактика на неизправности и др. Достатъчно е да имат устройство, което поддържа работата с SecuReporter и съответната лицензия.
ВАЖНО! Благодарение на облачната архитектура, администраторите по сигурност могат проактивно да наблюдават състоянието на мрежата по всяко време и от всяко място. Това решава проблема, включително и по време на отпуски, болнични и така нататък. Достъпът до оборудването, например, кражба на лаптоп, от който е осъществяван достъп до уеб интерфейса на SecuReporter, също няма да помогне, при условие, че собственикът му не е нарушавал правилата за сигурност, не е съхранявал локално пароли и други.
Вариантът за облачно управление е подходящ както за моно компании, разположени в един град, така и за структури с филиали. Подобна независимост от местоположението е необходима в различни отрасли, например, за доставчици на услуги или разработчици на софтуер, чийто бизнес е разпределен в различни градове.
В много говорим за възможностите за анализ, но какво точно означава това?
Това включва различни инструменти за аналитика, например, обобщения на честотата на събитията, списъци Top-100 на основните (реални и предполагаеми) жертви на определено събитие, журнали с конкретни цели за атака и така нататък. Всичко, което помага на администратора да определи скрити тенденции и да изчисли подозрителното поведение на потребителите или услугите.
Какво ще кажете за отчетността?
В SecuReporter има възможност за настройка на формата на отчетите и след това получаване на резултата във формат PDF. Разбира се, по желание може да се добави логото на отчета, заглавие, справки или препоръки. Предвидено е създаването на отчети при поискване или по график, например, веднъж на ден, седмица или месец.
Може да се настрои издаването на предупреждения, вземайки предвид спецификата на трафика в мрежовата инфраструктура.
Може ли да се намали опасността от инсайдери или просто от небрежни хора?
Специалният инструмент User Partially Quotient позволява на администратора бързо да изчисли потребителите, създаващи рискове, без допълнителни усилия и с оглед на зависимостта между различни мрежови журнали или събития.
Това означава, че се извършва задълбочен анализ на всички събития и трафик, свързани с потребителите, проявили се подозрително.
Какви още характеристики има SecuReporter?
Лесна настройка за крайни потребители (администратори по сигурност).
Активацията на SecuReporter в облака става чрез проста настройка. След това администраторите веднага получават достъп до всички данни, инструменти за анализ и отчетност.
Multi-Tenants на единна облачна платформа — можете да настроите своя анализ за всеки клиент. Освен това, с увеличаването на клиентската база благодарение на облачната архитектура, системата за контрол може лесно да се адаптира без загуба на ефективност.
Закони за защита на данните
ВАЖНО! Zyxel сериозно се отнася към международните и местните закони и нормативни актове за защита на личните данни, включително GDPR и принципите на конфиденциалност на OECD. Подпомага Федералния закон за личните данни от 27.07.2006 № 152-ФЗ.
За да осигурите съответствие с изискванията, в SecuReporter са вградени три опции за защита на личните данни:
- неанонимни данни — личните данни напълно се идентифицират в Analyzer, Report и качени Archive Logs;
- частично анонимни — личните данни се заменят с техните изкуствени идентификатори в Archive Logs;
- напълно анонимни — личните данни напълно се анонимизират в Analyzer, Report и качени Archive Logs.
Как да активирате използването на SecuReporter на устройството?
Нека разгледаме на примера на устройството ZyWall (в този случай имаме ZyWall 1100). Влизаме в секция Настройки (вкладка отдясно с икона на две зъбни колела). След това разширяваме секция Cloud CNM и в нея избираме подраздел SecuReporter.
За да разрешите използването на услугата, е необходимо да активирате елемента Enable SecuReporter. Допълнително е добре да активирате опцията Include Traffic Log за събиране и анализ на дневниците на трафика.
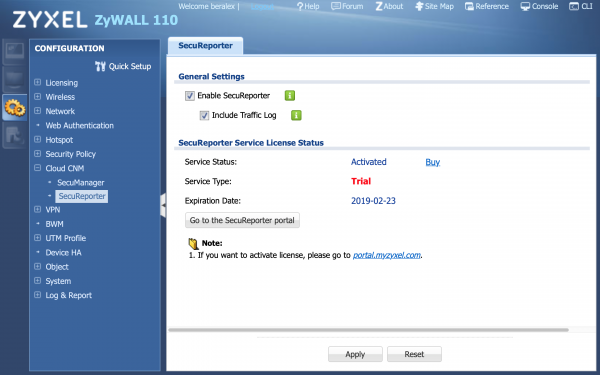
Рисунок 1. Включване на SecuReporter.
Вторият етап е да разрешите събирането на статистика. Това се прави в секцията Monitoring (вкладка отдясно с икона на монитор).
След това преминаваме в секцията UTM Statistics, подраздел App Patrol. Тук трябва да активирате опцията Collect Statistics.
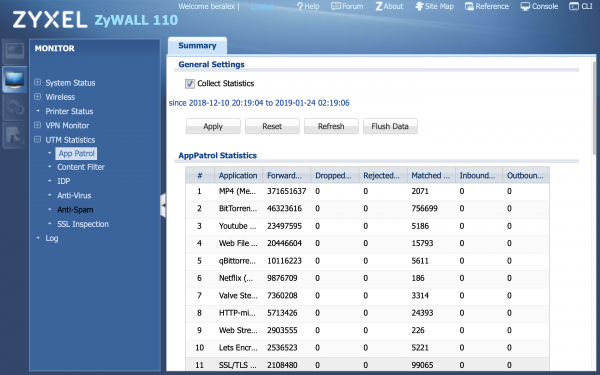
Рисунок 2. Включване на събиране на статистика.
Всичко, можете да се свържете с уеб интерфейса на SecuReporter и да активирате облачната услуга.
ВАЖНО! За SecuReporter има страхотна документация във формат PDF. Можете да я изтеглите от .
Описание на уеб интерфейса на SecuReporter
Не е възможно да се даде подробно описание на всички функции, които SecuReporter предоставя на администратора по сигурността — те са достатъчно много за една статия.
Следователно, ще се ограничим с кратко описание на услугите, които администраторът вижда и с които работи постоянно. И така, запознайте се с компонентите на уеб-конзолата SecuReporter.
Map (Карта)
В този раздел се показва регистрираното оборудване с указание на града, името на устройството и IP адреса. Предоставя се информация за това, дали устройството е включено и какъв е статусът на предупрежденията. На картата Threat Map можете да видите източника на пакетите, използвани от нарушители, и честотата на атаките.
Дашборд
Кратка информация за основните действия и сжат аналитичен преглед за посочения период. Можете да зададете срок от 7 дни до 1 час.
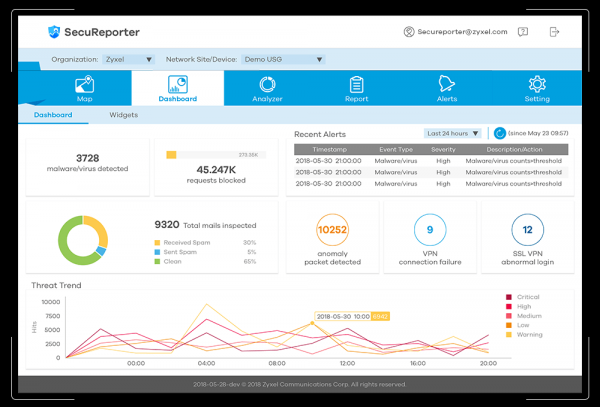
Рисунок 3. Примерен вид на раздела Dashboard.
Analyzer
Името говори само за себе си. Това е конзолата на едноименния инструмент, който диагностицира подозрителния трафик за избрания период, идентифицира тенденции на появата на заплахи и събира информация за подозрителни пакети. Analyzer може да проследи най-често срещания вредоносен код, както и да предостави допълнителна информация относно проблемите със защитата.
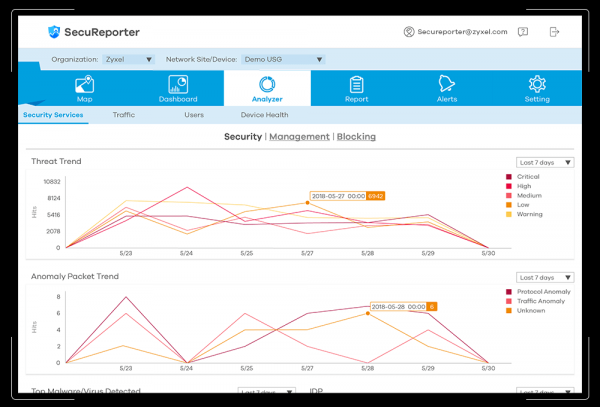
Рисунок 4. Примерен вид на раздела Analyzer.
Report (Отчёт)
В този раздел на потребителя са налични настраиваеми отчети с графичен интерфейс. Необходимата информация може да бъде събрана и оформена под формата на удобно представяне веднага или по съставен график.
Alerts (Предупреждения)
Тук се извършва настройка на системата за предупреждения. Можете да настроите прагова стойност и различни нива на важност, което опростява процеса на откриване на аномалии и потенциални атаки.
Setting (Параметри)
Всъщност, настройките са именно настройки.
Допълнително заслужава да се отбележи, че SecuReporter може да поддържа различни политики за защита при обработка на лични данни.
Заключение
Локалните методи за анализ на статистиката, свързана с осигуряването на безопасност, принципно са се доказали добре.
Въпреки това диапазонът и сериозността на заплахите се увеличават с всеки изминал ден. Нивото на защита, което преди е удовлетворявало всички, след известно време става недостатъчно.
Освен споменатите проблеми, използването на локални средства изисква определени усилия за поддържане на работоспособността (поддръжка на оборудването, архивиране и така нататък). Съществува и проблемът с отдалеченото местоположение - не винаги е възможно да имаме администратор по сигурността в офиса 24 часа 7 дни в седмицата. Затова трябва да организираме безопасен достъп до локалната система отвън и да поддържаме това сами.
Използването на облачни услуги позволява да се избегнат подобни проблеми, като се фокусираме именно върху поддържането на необходимото ниво на сигурност и защита от прониквания, а също и от нарушения на правилата от страна на потребителите.
SecuReporter е именно пример за успешно реализиране на такава услуга.
Акция
От днес за клиентите на междудоговори, поддържащи Secureporter, действува съвместна акция на Zyxel и нашия Златен Партньор компания X-Com:
Полезни връзки
[1] .
[2] на сайта на официалния сайт на Zyxel.
[3] .
Източник: habr.com
