

Има доста интересен документ , който разглежда Информационната безопасност, използвайки принципа на Парето (80/20). Този принцип гласи, че 20% от защитните мерки дават 80% от резултата по отношение на защитеността на компанията. Следвайки този документ, много „сигурностни специалисти“ установяват, че при избора на защитни мерки те не започват с най-ефективните мерки. В документа се отделят 5 ключови мерки за защита, които оказват най-голямо влияние на ИБ:
- Инвентаризация на всички устройства в мрежата. Трудно е да се защитава мрежа, когато не знаеш какво има в нея.
- Инвентаризация на всичкото софтуерно осигуряване. Софтуер с уязвимости често става входна точка за хакера.
- Secure Configuration — или задължителното използване на вградени функции за защита на софтуера или устройствата. С две думи — променете стандартните пароли и ограничавайте достъпа.
- Търсене и отстраняване на уязвимости. Повечето атаки започват именно с известна уязвимост.
- Управление на привилегирован достъп. Вашите потребители трябва да имат само наистина необходими права и да извършват само наистина необходими действия.
В рамките на тази статия ще разгледаме именно 5-ия пункт на примера на използването на . По-точно ще разгледаме типични случаи и проблеми, които могат да бъдат установени след внедряване или в рамките на безплатно тестиране на Fudo PAM.
Fudo PAM
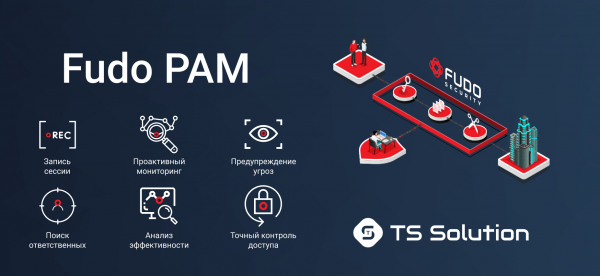
Буквално няколко думи за решението. Fudo PAM е сравнително ново решение за управление на привилегирован достъп. От ключовите характеристики:
- Запис на сесията. Преглеждане на сесията в реално време. Свързване към сесията. Създаване на доказателства за съдебно производство.
- Проактивен мониторинг. Гъвкави политики. Търсене по шаблон. Автоматизация на действие.
- Предупреждение за заплахи. Неправомерно използване на акаунти. Оценка на нивото на заплахата. Откриване на аномалии.
- Търсене на отговорни. В случай на използване на един акаунт за вход от няколко потребителя.
- Анализ на ефективността. На отделни потребители, подразделения или цели организации.
- Точен контрол на достъпа. Ограничаване на трафика и достъп за потребителите в определени времеви интервали.
И най-голямото предимство — разгръща се буквално в рамките на няколко часа, след което системата е готова за използване.
За тези, които се интересуват от продукта, ще се проведе уебинар с подробен преглед и демонстрация на функциите. Сега ще преминем към реалните проблеми, които могат да бъдат открити в рамките на пилотни проекти за управление на привилегирован достъп.
1. Мрежовите администратори редовно си осигуряват достъп до забранени ресурси
Някои ще се учудят, но първите инциденти, които могат да бъдат открити, са нарушения от страна на администраторите. Най-често става въпрос за неправомерна промяна на списъците за достъп върху мрежовото оборудване. Например, за да се отвори достъп до забранен сайт или забранено приложение. Следва да се отбележи, че такива промени могат да останат в конфигурацията на оборудването години наред.
2. Използване на една и съща сметка от няколко администратора
Още един често срещан проблем, свързан с администраторите. „Споделянето“ на една и съща сметка между колеги е много разпространена практика. Удобно е, но след това е доста трудно да се разбере кой точно е отговорен за конкретно действие.
3. Отдалечени служители работят по-малко от 2 часа на ден
В много компании има отдалечени служители или партньори, на които е необходим достъп до вътрешни ресурси (най-често отдалечен работен плот). Fudo PAM позволява да се следи реалната активност в рамките на такива сесии. Често се открива, че отдалечените служители работят много по-малко, отколкото заявяват.
4. Използва се еднаква парола за множество системи
Доста сериозен проблем. Запомнянето на няколко пароли винаги е трудно, така че потребителите често използват една и съща парола за всички системи. Ако такава парола „изтече“, тогава потенциален нарушител може да получи достъп до почти цялата ИТ инфраструктура.
5. Потребителите имат повече права, отколкото се предполага
Често се открива, че потребителите с явно намалени права всъщност разполагат с повече привилегии, отколкото трябва. Например, могат да рестартират контролирано устройство. Обикновено това е или грешка в предоставянето на права, или просто недостатъци на вградената система за разделение на права.
Уебинар
Ако темата за PAM ви интересува, заповядайте на , който ще се проведе на 21 ноември.
Това не е последният ни уебинар за тази година, който планираме да проведем, така че следете за актуализации (, , , )!
Източник: habr.com
