

В света на интернетa, както и в обикновения живот, не всяка отворена врата означава, че всичко зад нея може да бъде взето, а затворената не винаги е гаранция за спокойствие.
Днешната ни история е за няколко големи теча на данни и финансови кражби в историята на Световния интернет.
Трагичната история на младия талант
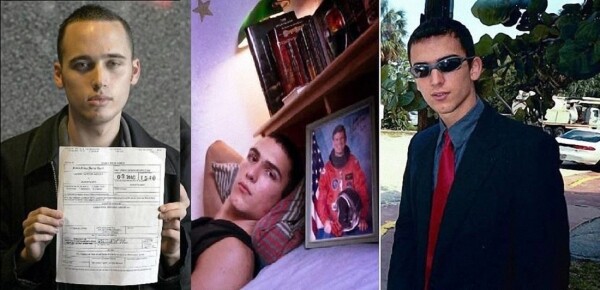
С името на вундеркинда Джонатан Джоузеф Джеймс е свързана една от най-мрачните страници в историята на хакерството. Петнадесетгодишният тийнейджър хакна мрежите на собственото си училище, телекомуникационната компания Bell South, заобиколи защитата на сървърите на NASA и открадна множество ценни данни, включително изходния код на МКС, а в списъка на престъпленията на Джеймс е проникването в сървърите на Министерството на отбраната на родната му страна.
Самият младеж многократно е изразявал недоверие към правителството и че потребителите сами са виновни за уязвимостите на компютрите си; по-специално, Джеймс заявявал, че игнорирането на актуализацията на софтуера е директен път към това да бъдеш хакнат. Устарелите програми определено вече са били хакнати, смятал той. Относно разработки на големи министерства и компании, хакерът се отнасял с известна пренебрежителност, смятайки, че те са преувеличени.
Щетите, причинени от атаките на Джонатан, се оценяваха на милиони долари, а историята му завърши трагично; през 2008 година, на 24-годишна възраст, хакерът сложи край на живота си.
Много хора свързват него с масовите хакерски атаки през 2007 година, в частност кражбата на информация за кредитни карти на милиони клиенти на търговската верига TJX, но Джеймс отричаше. Поради тези събития и тъжния финал, много хора смятат, че всъщност хакерът е могъл да бъде убит.
Краха на криптовалутната борса
Неотдавна рязкото покачване на цената на биткойна разтревожи потребителите на мрежата.
Макар и със закъснение, искам да припомня историята на фалиралата борса Mount Gox, която прекрати дейността си в резултат на няколко хакерски атаки. Към август 2013 г. около 47% от всички транзакции в мрежата Bitcoin се извършваха през тази платформа, а обемът на търговията в долари надвишаваше 80 процента от световния оборот на криптовалути; през януари 2014 г. услугата заемаше трето място по обем на търговия на пазара, което показваше значението ѝ в криптотърговията по това време.
Всъщност, проблемът не беше само в хакерството – Mount Gox нямаше нито контрол на версиите, което затрудняваше проследяването на уязвимостите в кода, нито система за счетоводство, позволяваща им да проследяват финансовите операции, което е класически пример за "отворена врата". Атаката срещу уязвимост, открита през 2014 г., беше само въпрос на време. В резултат на действията на злонамерени лица, продължили около 3 години, борсата загуби над половин милиард долара.
Луди финансови и репутационни разходи напълно унищожиха Mount Gox, а последващите транзакции сринха курса на биткойна. В крайна сметка, заради действията на хакерите, огромно количество хора загубиха спестяванията си, съхранявани във виртуалната валута. Както по-късно заяви Марк Карпелес (генерален директор на Mt.Gox) в съда в Токио, "техническите проблеми в платформата откриха достъп за незаконно изтегляне на средства от нашите клиенти от злонамерени лица".
Личността на всички престъпници не беше установена, но през 2018 г. беше арестуван Александър Винник, на когото бяха повдигнати обвинения в пране на пари, получени по преступен начин на стойност "от четири до девет милиарда долара". Именно в такива суми (в зависимост от текущия борсов курс) се оценяват 630 хиляди биткойна, изчезнали в резултат на краха на Mt.Gox.
Хакването на Adobe Systems
През 2013 г. се случи най-голямото хакерство с кражба на данни на потребители.
Разработчикът на Adobe Systems съобщи, че престъпниците са откраднали изходния код на софтуера и данни на почти 150 млн. души.
Напрежението около ситуацията създаваше самата компания, първите признаци на повреда в системата бяха открити две седмици преди хакването, но специалистите на Adobe считаха, че те нямат отношение към хакерите. По-късно компанията публикува инициативни цифри за загубите, позовавайки се на липсата на солидни доказателства. В крайна сметка хакерите откраднаха данни на почти 3 млн. банкови карти от 150 млн. акаунта, а отделни опасения бяха предизвикани от кражбата на кода, тъй като притежавайки изходните файлове, злонамерените лица лесно можеха да реконструират скъп софтуер.
Всичко приключи с леко изплашване, по неизвестни причини хакерите не използваха получената информация. В историята има много неясноти и недомлъвки, информацията варира значително в зависимост от времето и източника.
Adobe се справи с общественото неодобрение и разходите за допълнителна защита, в противен случай, ако престъпниците бяха решили да използват получените данни, загубите за компанията и потребителите щяха да бъдат колосални.
Морални хакери
Групата Impact Team унищожи сайтовете на Avid Life Media (ALM).
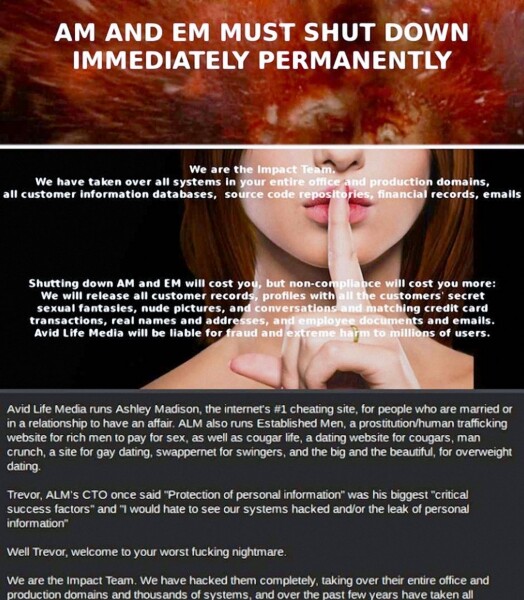
В повечето случаи киберпрестъпниците крадат пари или лични данни на потребители за използване или препродажба, но мотивите на хакерите от групата Impact Team бяха различни. Най-известното им дело беше унищожаването на сайтовете, принадлежащи на Avid Life Media. Три сайта на компанията, включително портала Ashley Madison, бяха място за запознанства за хора, заинтересовани в брачната измама.
Специфичната насоченост на сайтовете вече беше предмет на спорове, но фактът остава неизменен, на сървърите на Ashley Madison, Cougar Life и Established Men се съхраняваха огромно количество лични данни на хора, които изневеряваха на своите половинки. Интересен е фактът, че ръководството на ALM също не се е отказвало от хакването на конкуренти, в кореспонденцията между CEO и CTO на компанията е било споменато за хакването на техния пряк конкурент Nerve. Полгода преди това ALM искаха да станат партньор на Nerve и да закупят принадлежащия им интернет-сайт. Grouпата Impact Team поиска от собствениците на сайтовете да прекратят изцяло бизнеса си, в противен случай всички данни на потребителите ще станат публично достъпни.
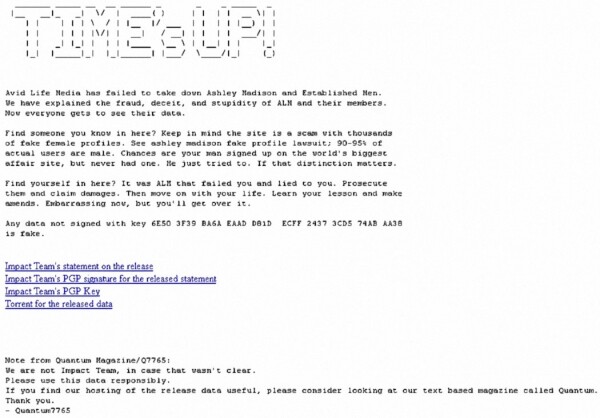
В Avid Life Media решиха, че хакерите блефуват и ги игнорираха. Когато посоченото време, 30 дни, изтече, групата Impact Team изпълни обещаното напълно — в мрежата се появиха данните на над 30 млн. потребители, включващи имената им, паролите, електронните адреси, външни данни, истории на кореспонденцията. Това доведе до вълна от разводи, скандали и дори, възможно е… няколко самоубийства.
Бяха ли мотивите на хакерите чисти, трудно е да се каже, тъй като те не поискаха пари. Във всеки случай едва ли такава справедливост струваше човешки животи.
Не виждайки граници в преследването на НЛО
Гари Макинън хакна сървърите на NASA, Министерството на отбраната, Военноморските и Военновъздушните сили на САЩ.
Искаме да завършим нашата история с шеговит акцент, казват, че "лошата глава не дава покой на ръцете". Това важи в пълна степен за Гари Макинън, един от хакерите, опитал се да атакува NASA. Причината, поради която злонамереният нарушител е проникнал в защитите на почти сто компютъра със секретни данни, е поразителна. Гари е убеден, че правителството на САЩ и учените крият от гражданите информация за извънземни, както и за алтернативни източници на енергия и други технологии, полезни за обикновените хора, но неизгодни за корпорациите.
През 2015 година Гари Макинън даде интервю на Ричард Д. Хол на канала RichPlanet TV.
Той разказа, че е събирал информация от сървърите на NASA, седейки у дома си и използвайки обикновен компютър с Windows. Получил е достъп до файлове и папки, съдържащи сведения за наличието на секретна програма на правителството за междупланетни полети и изследване на космоса, технологии за антикравитация, свободна енергия и това е далеч от изчерпателния списък на сведенията.
Макинън е наистина майстор на занаята и искрен мечтател, но струваше ли си гонитбата на НЛО да се стигне до съдебно дело? Поради загубите, които той нанесе на правителството на САЩ, Гари беше принуден да остане на територията на Великобритания и да живее в страх от екстрадиция. Дълго време той беше под личната закрила на Тереза Мей, по това време вътрешен министър на Великобритания, която с пряк указ забрани предаването му на властите в САЩ. (Между другото, кой вярва в хуманността на политиците? Може би Макинън наистина притежава ценна информация.) Нека се надяваме, че хакерът винаги ще има късмет, защото в Америка му грози 70-годишна затворна присъда.
Скоро ще има хакери, които се занимават с работата си от желание да помогнат на някого или от любов към изкуството. За съжаление, такава дейност винаги е двуостър меч. Твърде често гонитбата за справедливост или чужди тайни поставя в риск благосъстоянието на хората. Често жертви стават хора, които нямат отношение към хакерите.
Ако Ви интересува някоя от темите, разгледани в статията, напишете в коментарите, възможно е да можем да я разгледаме по-подробно в един от следващите материали.
Съблюдавайте правилата за мрежова сигурност и се пазете!
Реклама
Епични сървъри — това е с защита от DDoS атаки, която вече е включена в цената на тарифните планове. Максималната конфигурация – 128 ядра CPU, 512 ГБ RAM, 4000 ГБ NVMe.
Източник: habr.com
