

Съдя по броя на въпросите, които започнахме да получаваме относно SD-WAN, технологията започна стабилно да се утвърдява в Русия. Вендорите, естествено, не спят и предлагат своите концепции, а някои смелчаци-первопроходци вече ги внедряват в собствените си мрежи.
Работим почти с всички вендори и през последните години в нашата лаборатория успях да се запозная с архитектурата на всеки голям разработчик на софтуерно определяеми решения. Извън реда тук застава SD-WAN на Fortinet, който просто е вградил функционалност за балансировка на трафика между комуникационните канали в софтуера на междунационалните екрани. Решението е сравнително демократично, затова обикновено му се обръщат на внимание в компании, които все още не са готови за глобални промени, но искат ефективно да използват своите комуникационни канали.
В тази статия искам да споделя как да настроите и работите със SD-WAN на Fortinet, на кого подхожда това решение и с какви подводни камъни може да се сблъскате тук.
Най-забележителните играчи на пазара на SD-WAN могат да бъдат класифицирани в един от двата типа:
1. Стартапи, създали SD-WAN решения от нулата. Най-успешните от тях получават огромен импулс за развитие, когато бъдат закупени от големи компании – това е историята на Cisco/Viptela, VMWare/VeloCloud, Nuage/Nokia.
2. Големи мрежови вендори, създали SD-WAN решения, развивайки програмисткостта и управляемостта на своите традиционни маршрутизатори – това е историята на Juniper, Huawei.
Fortinet успя да намери своя път. В софтуера на междунационалните екрани беше вградена функционалност, позволяваща обединяване на интерфейсите им в виртуални канали и балансировка на натоварването между тях с помощта на сложни алгоритми в сравнение с обикновената маршрутизация. Тази функционалност нарекоха SD-WAN. Може ли това, което направи Fortinet, да се нарече SD-WAN? На пазара постепенно се оформя разбирането, че Software-Defined означава отделяне на Control Plane от Data Plane, отделни контролери, оркестратори. У Fortinet няма нищо такова. Централизираното управление е опционално и се предлага с помощта на традиционното средство Fortimanager. Но според мен не си струва да търсим абстрактна истина и да губим време в спорове за термини. В реалния свят всеки подход има своите предимства и недостатъци. Най-добрият изход е да разбираме тези аспекти и да можем да избираме решения, които отговарят на задачите.
Ще опитам да разкажа, как изглежда и какво може SD-WAN от Fortinet, с екранни снимки в ръка.
Как е всичко устроено
Да предположим, че имате два филиала, свързани помежду си с два канала на предаване на данни. Тези канали се обединяват в група, подобно на начина, по който обикновените Ethernet интерфейси се комбинират в LACP-Port-Channel. По-опитните могат да си спомнят PPP Multilink – също подходяща аналогия. Каналите могат да бъдат физически портове, VLAN SVI, а също така VPN или GRE тунели.
VPN или GRE обикновено се използват при свързване на локални мрежи на филиали през интернет. Физическите портове се използват, когато има L2 връзки между обектите или когато връзките са през выделен MPLS/VPN, ако ни устройва комуникация без Overlay и шифроване. Друг сценарий, при който физическите портове се използват в SD-WAN групата, е балансирането на локалния изход на потребителите в интернет.
На нашия стенд има четири защитни стени и два VPN тунела, работещи през двама „оператори на свързаност“. Схемата изглежда така:
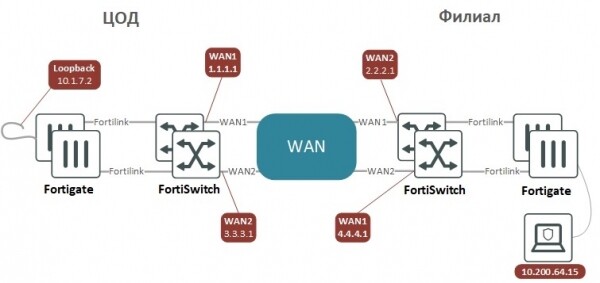
VPN тунелите са настроени в интерфейсния режим, така че да приличат на Point-to-Point връзки между устройства с IP адреси на P2P интерфейсите, които могат да бъдат пингувани, за да се уверим, че комуникацията през конкретния тунел работи. За да се шифрова трафикът и да бъде изпратен на противоположната страна, е достатъчно да се маршрутизира в тунела. Алтернативата е отбор на трафика за шифриране чрез списъци с подсетове, което много обърква администратора, когато конфигурацията стане сложна. В голяма мрежа за изграждане на VPN може да се използва технологията ADVPN, която е аналог на DMVPN от Cisco или DVPN от Huawei, позволяваща опростяване на настройката.
Конфигурация Site-to-Site VPN за две устройства с маршрутизация BGP от двете страни
„ЦОД“ (DC)
„Филиал“ (BRN)
config system interface
edit "WAN1"
set vdom "Internet"
set ip 1.1.1.1 255.255.255.252
set allowaccess ping
set role wan
set interface "DC-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 3.3.3.1 255.255.255.252
set allowaccess ping
set role lan
set interface "DC-BRD"
set vlanid 112
next
edit "BRN-Ph1-1"
set vdom "Internet"
set ip 192.168.254.1 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.2 255.255.255.255
set interface "WAN1"
next
edit "BRN-Ph1-2"
set vdom "Internet"
set ip 192.168.254.3 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.4 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "BRN-Ph1-1"
set interface "WAN1"
set local-gw 1.1.1.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 2.2.2.1
set psksecret ***
next
edit "BRN-Ph1-2"
set interface "WAN2"
set local-gw 3.3.3.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 4.4.4.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "BRN-Ph2-1"
set phase1name "BRN-Ph1-1"
set proposal aes256-sha256
set dhgrp 2
next
edit "BRN-Ph2-2"
set phase1name "BRN-Ph1-2"
set proposal aes256-sha256
set dhgrp 2
next
end
config router static
edit 1
set gateway 1.1.1.2
set device "WAN1"
next
edit 3
set gateway 3.3.3.2
set device "WAN2"
next
end
config router bgp
set as 65002
set router-id 10.1.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.2"
set remote-as 65003
next
edit "192.168.254.4"
set remote-as 65003
next
end
config network
edit 1
set prefix 10.1.0.0 255.255.0.0
next
end
config system interface
edit "WAN1"
set vdom "Internet"
set ip 2.2.2.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 4.4.4.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 114
next
edit "DC-Ph1-1"
set vdom "Internet"
set ip 192.168.254.2 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.1 255.255.255.255
set interface "WAN1"
next
edit "DC-Ph1-2"
set vdom "Internet"
set ip 192.168.254.4 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.3 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "DC-Ph1-1"
set interface "WAN1"
set local-gw 2.2.2.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 1.1.1.1
set psksecret ***
next
edit "DC-Ph1-2"
set interface "WAN2"
set local-gw 4.4.4.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 3.3.3.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "DC-Ph2-1"
set phase1name "DC-Ph1-1"
set proposal aes128-sha1
set dhgrp 2
next
edit "DC2-Ph2-2"
set phase1name "DC-Ph1-2"
set proposal aes128-sha1
set dhgrp 2
next
end
config router static
edit 1
set gateway 2.2.2.2
et device "WAN1"
next
edit 3
set gateway 4.4.4.2
set device "WAN2"
next
end
config router bgp
set as 65003
set router-id 10.200.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.1"
set remote-as 65002
next
edit "192.168.254.3"
set remote-as 65002
next
end
config network
edit 1
set prefix 10.200.0.0 255.255.0.0
next
end
Представям конфигурацията в текстов формат, тъй като, според мен, така е по-удобно за настройка на VPN. Почти всичките настройки от двете страни са идентични и в текстов формат могат да се правят с копиране и поставяне. Ако правите същото в уеб интерфейса, е лесно да сбъркате — да пропуснете отметка или да въведете неправилна стойност.
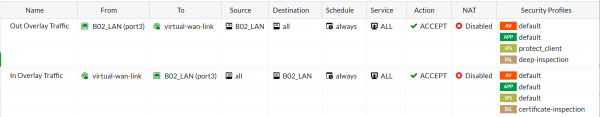
След като добавим интерфейсите в бандъла

всички маршрути и политики за сигурност могат да се ссыла на него, а не на интерфейсите, които са част от него. Най-малкото трябва да разрешим трафика от вътрешните мрежи към SD-WAN. При създаването на правила за тях могат да се прилагат защитни мерки, като IPS, антивирус и разкритие на HTTPS.
За бандъла се настройват SD-WAN правила. Това са правилата, които определят алгоритъма за балансировка за конкретен трафик. Те са подобни на политиките за маршрутизиране в Policy-Based Routing, само че в резултат на приемането на трафика под политиката се установява не следващият хоп или обикновения изходящ интерфейс, а интерфейсите, добавени в SD-WAN бандъла плюс алгоритъм за балансировка на трафика между тези интерфейси.
Трафикът може да бъде отделен от общия поток по информация L3-L4, по разпознати приложения, интернет услуги (URL и IP), а също и по разпознати потребители на работни станции и лаптопи. След това, за отделения трафик може да бъде назначен един от следващите алгоритми за балансировка:
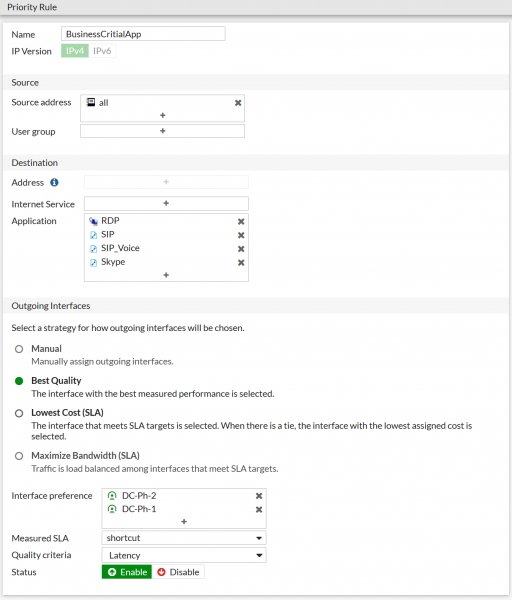
В списъка с предпочитания на интерфейса се избират тези интерфейси от вече добавените в бандъла, които ще обслужват този тип трафик. Като не добавяте всички интерфейси, можете да ограничите по кои точно канали преминава, да речем, електронната поща, ако не искате да натоварвате скъпите канали с висок SLA. В FortiOS 6.4.1 се появи възможността да се групират интерфейси, добавени в SD-WAN бандъл в зони, създавайки, например, една зона за връзка с отдалечени площадки, а друга – за местен интернет достъп с използване на NAT. Да-да, трафикът, който върви към обикновения интернет, също може да се балансира.
За алгоритмите за балансировка
Относно начина, по който Fortigate (бранд на Fortinet) може да разделя трафика между каналите, има две интересни опции, които не са много разпространени на пазара:
Най-ниска цена (SLA) – от всички интерфейси, отговарящи на SLA в момента, се избира този с най-нисък тегло (cost), зададено ръчно от администратора; този режим е подходящ за "обемист" трафик, като резервни копия и пренос на файлове.
Най-добро качество (SLA) – този алгоритъм, освен обичайната латентност, джитър и загуба на пакети, Fortigate за оценка на качеството на каналите може да използва и текущото натоварване на канала; този режим е подходящ за "чувствителен" трафик, като IP телефония (VoIP) и видеоконференции.
За тези алгоритми е необходимо настройката на измервател на производителността на канала – Performance SLA. Този измервател периодично (check interval) контролира информацията за спазване на SLA: загуби (packet loss), закъснение (latency) и джитър (jitter) в канала, — и може да "отхвърли" тези канали, които в текущия момент не отговарят на праговите стойности за качество – губят твърде много пакети или дават твърде голямо закъснение. Освен това измервателят следи статуса на канала и може временно да го премахне от бандъла в случай на повторна загуба на отговори (failures before inactive). При възстановяване, след няколко последователно получени отговора (restore link after), измервателят автоматично ще върне канала в бандъла и данните отново ще започнат да преминават през него.
Ето как изглежда настройката на "измервателя":
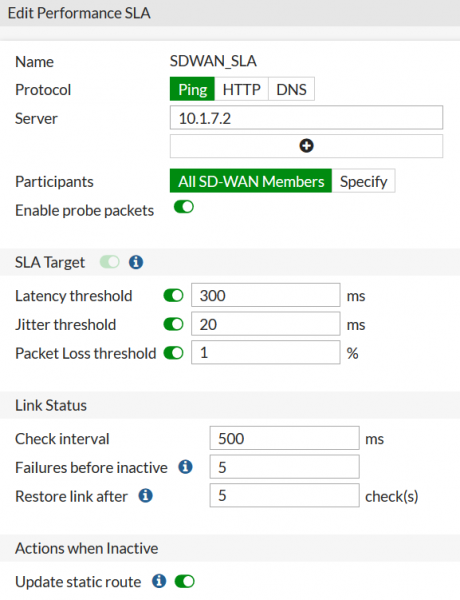
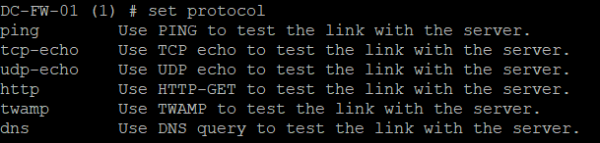
В уеб-интерфейса за тестове са налични ICMP-Echo-request, HTTP-GET и DNS request. В командния ред опциите са малко повече: налични са TCP-echo и UDP-echo, както и специализираният протокол за измерване на качеството — TWAMP.
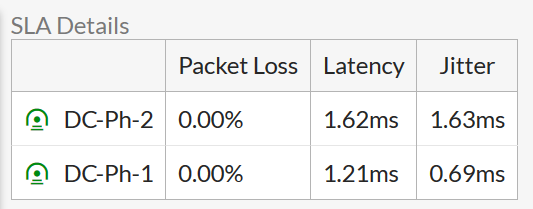
Резултатите от измерванията може да се видят и в уеб-интерфейса:
И в командния ред:

Решаване на проблеми
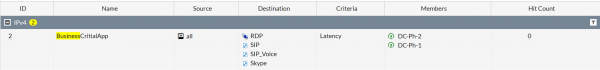
Ако сте създали правило, а всичко не работи как се очаква, струва си да погледнете стойността Hit Count в списъка с SD-WAN правила. Тя ще покаже дали трафикът изобщо попада в това правило:
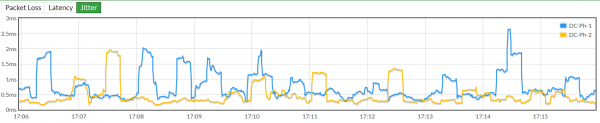
На страницата за настройка на самия измерител може да се види промяната на каналните параметри във времето. С черта е обозначено праговото значение на параметъра
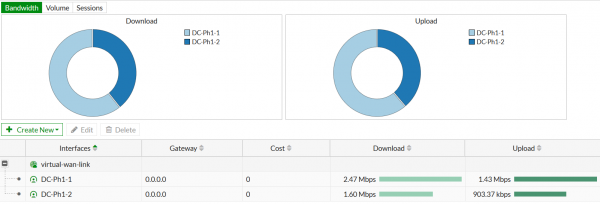
В уеб-интерфейса може да се следи как се разпределя трафикът по обема на предавани/получавани данни и количеството сесии:
Освен всичко това, има отлична възможност да проследите преминаването на пакети с максимална детайлност. При работа в реална мрежа в конфигурацията на устройството се натрупват множество маршрутизационни политики, междинни екрани и разпределение на трафика по SD-WAN портове. Всичко това взаимодейства сложно помежду си и, въпреки че доставчикът предоставя подробни блок-схеми на алгоритмите за обработка на пакети, е много важно да имате възможност не да строите и проверявате теории, а да видите къде всъщност отива трафикът.
Например, следният набор от команди
диагностика на дебъг поток филтър saddr 10.200.64.15
 диагностика на дебъг поток филтър daddr 10.1.7.2
 диагностика на дебъг поток покажи име на функция
 диагностика на дебъг активиране
 диагностика на дебъг трасиране 2
Ще позволи да се проследят два пакета с адрес на източника 10.200.64.15 и адрес на получателя 10.1.7.2.
Пингваме 10.7.1.2 от 10.200.64.15 два пъти и гледаме изхода на конзолата.
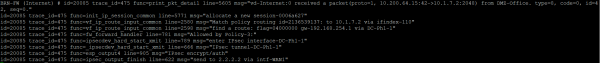
Първи пакет:
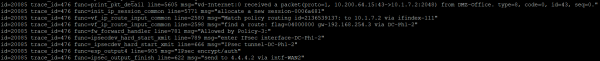
Втори пакет:
Ето, първият пакет е получен от междинния екран:
id=20085 trace_id=475 func=print_pkt_detail line=5605 msg="vd-Internet:0 получи пакет(proto=1, 10.200.64.15:42->10.1.7.2:2048) от DMZ-Office. тип=8, код=0, id=42, seq=0."
 VDOM – Интернет, Proto=1 (ICMP), DMZ-Office – името на L3 интерфейса. Type=8 – Echo.
За него е създадена нова сесия:
msg="allocate a new session-0006a627"
И е установено съвпадение в настройките на маршрутизационите политики
msg="Match policy routing id=2136539137: to 10.1.7.2 via ifindex-110"
Установява се, че пакетът трябва да бъде изпратен в един от VPN тунелите:
"find a route: flag=04000000 gw-192.168.254.1 via DC-Ph1-1"
В политиките за междинно екраниране се открива разрешително правило:
msg="Allowed by Policy-3:"
Пакетът се криптира и се изпраща в VPN тунела:
func=ipsecdev_hard_start_xmit line=789 msg="влиза IPsec интерфейс-DC-Ph1-1"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec тунел-DC-Ph1-1"
 func=esp_output4 line=905 msg="IPsec криптиране/автентикация"
Криптираният пакет се изпраща по адреса на шлюза за този WAN интерфейс:
msg="send to 2.2.2.2 via intf-WAN1"
При втория пакет всичко се случва по аналогичен начин, но той се изпраща в друг VPN тунел и преминава през друг порт на междинния екран:
func=ipsecdev_hard_start_xmit line=789 msg="влиза в IPsec интерфейс-DC-Ph1-2"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec тунел-DC-Ph1-2"
 func=esp_output4 line=905 msg="IPsec криптиране/автентикация"
 func=ipsec_output_finish line=622 msg="изпратено до 4.4.4.2 през intf-WAN2"
Плюсове на решението
Надежден функционал и удобен интерфейс. Набор функции, който съществуваше в FortiOS преди появата на SD-WAN, остава напълно запазен. Тоест, имаме не новосъздаден софтуер, а зряла система от проверен вендор на защитни стени. С традиционен набор от мрежови функции и удобен, лесен за усвояване уеб интерфейс. Имат ли много вендори на SD-WAN функционалност Remote-Access VPN на крайни устройства?
Сигурност на ниво 80. FortiGate е в топ решенията за защитни стени. В интернет има много материали за конфигуриране и администриране на защитни стени, а на пазара на труда работят много специалисти по сигурността, които вече са усвоили решенията на вендора.
Нулева цена за функционалността на SD-WAN. Изграждането на SD-WAN мрежа на FortiGate струва толкова, колкото и изграждането на обикновена WAN мрежа, тъй като не са необходими допълнителни лицензи за реализиране на SD-WAN функционалността.
Нисък входящ праг по цена. Fortigate предлага добра класификация на устройства по производителност. Най-младите и евтини модели са напълно подходящи за създаване на офис или точка за продажба, например, за 3-5 служители. Много вендори просто нямат толкова незабележими и достъпни модели.
Висока производителност. Съкращаването на SD-WAN функционалността до балансировка на трафика позволи на компанията да пусне специализиран SD-WAN ASIC, благодарение на който работата на SD-WAN не намалява производителността на защитната стена като цяло.
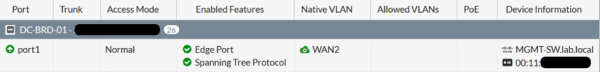
Възможността да реализирате изцяло офис с оборудване от Fortinet. Това включва две защитни стени, комутатори и точки за достъп до Wi-Fi. Такъв офис е лесен и удобен за управление – комутаторите и точките за достъп се регистрират на защитните стени и се управляват от тях. Ето как може да изглежда портът на комутатора от интерфейса на защитната стена, с която този комутатор се управлява:
Липсата на контролери като единна точка на отказ. Това е акцент, на който вендорът сам набляга, но може да се нарече предимство само частично, защото при вендорите, които имат контролери, осигуряването на тяхната отказоустойчивост не е скъпо, най-често в цената на малко количество изчислителни ресурси в средата на виртуализация.
На какво да обръщате внимание
Липсата на разделение на Control Plane и Data PlaneТова означава, че мрежата трябва да се конфигурира ръчно или с помощта на традиционни средства за управление — FortiManager. При доставчиците, които имат такова разделение, мрежата се изгражда сама. Администраторът може само да коригира топологията ѝ, да забрани нещо, и не повече от това. Все пак, предимството на FortiManager е, че той може да управлява не само защитни стени, но и комутатори и точки за достъп до Wi-Fi, т.е. практически цялата мрежа.
Условен растеж на управляемостта. Поради факта, че за автоматизация на настройката на мрежата се използват традиционни средства, управляемостта на мрежата с внедряване на SD-WAN се увеличава незначително. От друга страна, новият функционал става достъпен по-бързо, тъй като доставчикът първоначално го пуска само за операционната система на защитните стени (което веднага дава възможност за използването му), а след това допълва необходимите интерфейси на системата за управление.
Част от функционала може да бъде достъпна от командния ред, но недостъпна от уеб интерфейса. Не е толкова страшно понякога да влезеш в командния ред, за да настроиш нещо, колкото е страшно да не видиш в уеб интерфейса, че нещо вече е настроено от командния ред. Но това обикновено се отнася за най-новите функции и постепенно, с актуализациите на FortiOS, възможностите на уеб интерфейса се подобряват.
На кого подхожда
На тези, които нямат много клонове. Внедряването на решение SD-WAN със сложни централни компоненти в мрежа от 8-10 клона може да не си струва – ще се наложи да се похарчат средства за лицензи на SD-WAN устройства и ресурси на системата за виртуализация за разполагане на централни компоненти. Обикновено малките компании имат ограничени изчислителни ресурси. При Fortinet е достатъчно просто да се купят защитни стени.
На тези, които имат много малки клонове. При много доставчици минималната цена на решението за клон е достатъчно висока и може да се окаже неприемлива от гледна точка на бизнеса на крайния клиент. Fortinet предлага малки устройства на много привлекателна цена.
На тези, които все още не са готови да направят твърде голяма крачка. Внедряването на SD-WAN с контролери, проприетарна маршрутизация, нов подход към планирането и управлението на мрежата може да се окаже твърде сериозна стъпка за някои клиенти. Да, такова внедряване в крайна сметка ще помогне да се оптимизира използването на комуникационните канали и работата на администраторите, но първо ще трябва да се научи много ново. За тези, които все още не са готови да променят парадигмата, но искат да извлекат максимума от своите комуникационни канали, решението на Fortinet е точно за тях.
Източник: habr.com
