

Източник: Acunetix
Червени екипи (атака на 'червен екип') - това е комплексна симулация на реални атаки с цел оценка на киберсигурността на системите. 'Червеният екип' представлява група (специалисти, които извършват тестове за проникване в системата). Те могат да бъдат наети от страна, както и служители на вашата организация, но във всички случаи тяхната роля е еднаква - да симулират действията на злонамерени лица и да опитат да проникнат в системата ви.
Заедно с 'червените екипи' в киберсигурността съществуват и редица други. Например, 'синият екип' (Blue Team) работи заедно с червения, но неговата дейност е насочена към повишаване на сигурността на инфраструктурата на системата отвътре. 'Лилавият екип' (Purple Team) е свързващо звено, което помага на двата други екипа в разработването на стратегии за нападение и мерки за защита. Въпреки това, редтима е един от най-малко разбираемите методи за управление на киберсигурността и много организации все още неохотно използват тази практика.
В тази статия подробно ще обясним какво се крие зад понятието Red Teaming и как прилагането на практики за комплексна симулация на реални атаки може да помогне за подобряване на сигурността на вашата организация. Целта на статията е да покаже как този метод може значително да повиши сигурността на вашите информационни системи.
Red Teaming: преглед
Въпреки че в днешно време 'червените' и 'сините' екипи се асоциират предимно с информационните технологии и киберсигурността, тези понятия са измислени от военните. Всъщност, именно в армията за пръв път чух за тези понятия. Работата на аналитик по киберсигурност през 80-те години значително се различаваше от днешната: достъпът до криптирани компютърни системи беше много по-ограничен, отколкото сега.
В останалото, моят първи опит в военните игри — моделиране, симулация и организация на взаимодействие — беше много подобен на днешния процес на комплексна симулация на атаки, който има широко приложение в киберсигурността. Както и сега, огромно внимание се отделяше на използването на методи на социална инженерия, за да се убеди персоналът да предостави „врага“ неправомерен достъп до военни системи. Следователно, макар техническите методи за симулация на атаки значително да напреднаха в сравнение с 80-те години, заслужава да се отбележи, че много от основните инструменти на състезателния подход, а особено триковете на социалната инженерия, в значителна степен не зависят от платформата.
Основната стойност на комплексната симулация на реални атаки също не се е променила от 80-те години. Симулирайки атака на системите си, по-лесно е да откриете уязвимости и да разберете как те могат да бъдат използвани. И докато по-рано редтимингът се използваше основно от „бели хакери“ и специалисти по киберсигурност, които търсят уязвимости чрез тестове за проникване, сега този метод има много по-широко приложение в сферата на киберсигурността и бизнеса.
Ключовото за редтиминга е разбирането, че в действителност не можете да получите представа за защитеността на системите си, докато не бъдат атакувани. И вместо да поставяте себе си под риск от атака от реални злонамерени лица, много по-безопасно е да симулирате такава атака с помощта на „червен екип“.
Red Teaming: сценарии на употреба
Прост начин да разберете основите на редтиминга е да погледнете няколко примера. Ето два от тях:
- Сценарий 1. Представете си, че е проведен пентест на сайта за обслужване на клиенти и проверката е преминала успешно. На пръв поглед, това показва, че всичко е наред. Въпреки това, по-късно, в резултат на комплексна симулация на атака, „червеният екип“ открива, че, въпреки че самото приложение за обслужване на клиенти е наред, функцията за чат на трета страна не може точно да идентифицира хората и това дава възможност да се заблудят представителите на клиентската служба, за да променят имейл адреса в акаунта (в резултат на което новият човек, злонамерен, може да получи достъп).
- Сценарий 2. В резултат на проведен пентест беше установено, че всички средства за управление на VPN и отдалечен достъп са защитени. Въпреки това, след това представител на 'червения отбор' безпрепятствено преминава покрай рецепцията и изнася лаптопа на един от служителите.
В двата споменати случая 'червеният отбор' проверява не само надеждността на всяка система поотделно, но и цялата система в комплекс за наличие на слаби места.
Кому е нужна комплексна имитация на атаките?
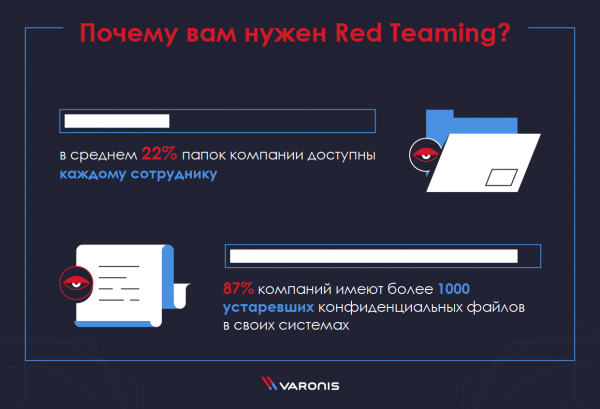
С две думи, почти всяка компания може да извлече полза от редтийминг. Както е показано , плашещо голям брой организации живеят в погрешната представа, че имат пълен контрол върху своите данни. Установихме, например, че средно 22% от папките на компанията са достъпни за всеки служител и че 87% от фирмите имат над 1000 остарели конфиденциални файла в своите системи.
Ако вашата компания не работи в сферата на технологиите, може да изглежда, че редтиймингът няма да ви донесе много ползи. Но това не е така. Киберсигурността не е само защита на конфиденциалната информация.
Киберпрестъпниците също се опитват да завладеят технологии независимо от сектора на компанията. Например, те могат да стремят да получат достъп до вашата мрежа, за да прикрият действията си по завладяването на друга система или мрежа на друго място в света. При този тип атака вашите данни не са важни за нападателите. Те искат да заразят именно вашите компютри с вредоносен софтуер, за да превърнат вашата система в ботнет.
За малките компании може да е трудно да намерят ресурси за провеждане на редтийминг. В този случай е разумно да се възложи извършването на този процес на външен изпълнител.
Red Teaming: Препоръки
Оптималното време за провеждане на редтийминг и неговата честота зависят от сектора, в който работите, и от развитието на вашите средства за осигуряване на киберсигурност.
По-специално, действия като проучване на активи и анализ на уязвимости трябва да бъдат автоматизирани. Вашата организация също така трябва да комбинира автоматизирани технологии с човешки контрол, редовно извършвайки пълно тестване за проникване.
След приключване на няколко бизнес цикъла на тестване за проникване и търсене на уязвимости, можете да преминете към комплексно симулиране на реална атака. На този етап редтиминг ще ви донесе осезаема полза. Въпреки това, опитът да го проведете, преди да установите основите на киберсигурността, няма да доведе до значими резултати.
Отборът на "белите хакери" вероятно ще може толкова бързо и лесно да компрометира неподготвена система, че ще получите твърде малко информация за предприемане на последващи действия. За да се постигне реален ефект, информацията, получена от "червената команда", трябва да бъде съпоставена с предишни тестове за проникване и оценки на уязвимости.
Какво е тестване за проникване?
Комплексното симулиране на реална атака (Red Teaming) често се бърка с но тези два метода са малко различни. По-точно, тестването за проникване е само един от методите на редтиминга.
Ролята на пентестера Работата на пентестерите е разделена на четири основни етапа: планиране, откриване на информация, атака и отчетност. Както виждате, пентестерите правят повече от просто търсене на уязвимости в софтуера. Те се опитват да заемат мястото на хакерите и след като влязат в системата ви, започва истинската им работа.
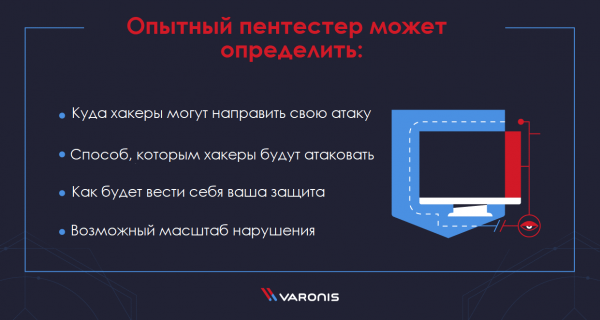
Те откриват уязвимости, а след това извършват нови атаки, основавайки се на получената информация, преминавайки през йерархията на папките. Именно това отличава специалистите, извършващи тест за проникване, от тези, които са наемани само за търсене на уязвимости, чрез софтуер за сканиране на портове или откритие на вируси. Опитният пентестер може да определи:
- къде хакерите могат да насочат атаката си;
- начинът, по който хакерите ще атакуват;
- как ще се държи вашата защита;
- възможния мащаб на нарушението.
Тестовете за проникване е насочено към идентифициране на недостатъци на ниво приложения и мрежи, както и възможности за преодоляване на физически бариери за сигурност. Докато автоматизираното тестване може да открие някои проблеми с киберсигурността, ръчното тестване за проникване допълнително взема предвид уязвимостта на бизнеса към атаки.
Red Teaming срещу тестове за проникване
Несъмнено, тестът за проникване е важен, но той е само една част от поредица дейности, провеждани при редтиминга. Дейността на "червената команда" има много по-широки цели от тези на пентестерите, които често просто се стремят да получат достъп до мрежата. В редтиминга обикновено участват повече хора, ресурси и време, тъй като специалистите от "червената команда" дълбоко изследват, за да разберат напълно истинското ниво на риск и уязвимост в технологиите, както и в човешките и физически активи на организацията.
Освен това, съществуват и други разлики. Редтиминг обикновено се използва от организации с по-зрели и развити мерки за киберсигурност (въпреки че на практика това не винаги е така).
Обикновено това са компании, които вече са провели тестове за проникване и са отстранили повечето намерени уязвимости, и сега търсят някой, който отново да се опита да получи достъп до конфиденциалната информация или да пробие защитата по какъвто и да е начин.
Ето защо редтиминг разчита на екип от експерти по сигурността, фокусирани върху конкретна цел. Те се целят в вътрешни уязвимости и използват както електронни, така и физически методи на социално инженерство спрямо служителите на организацията. В отличие от пентестерите, "червените команди" не бързат по време на атаките си, желаейки да избегнат откритие, както би направил истински киберпрестъпник.
Предимствата на Red Teaming
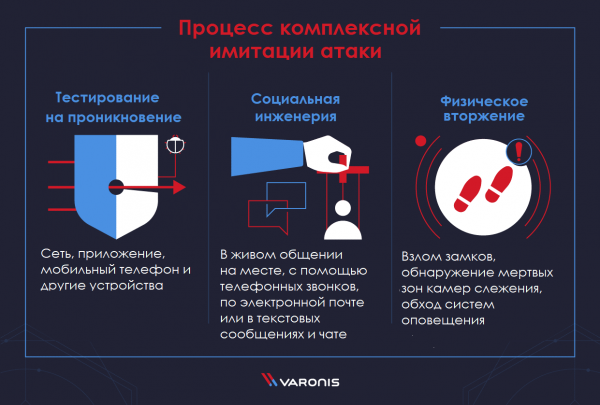
В комплексната симулация на реални атаки има много предимства, но най-важното е, че този подход позволява да се получи изчерпателна картина на нивото на киберсигурност на организацията. Типичният процес на комплексна симулация на атака включва тестване на проникване (мрежа, приложение, мобилен телефон и друго устройство), социална инженерия (в живо общуване на място, чрез телефонни обаждания, по електронна поща или в текстови съобщения и чат) и физическо проникване (разбиване на ключалки, откриване на мъртви зони на камери за видеонаблюдение, заобикаляне на системи за оповестяване). Ако в който и да е от тези аспекти на вашата система има уязвимости, те ще бъдат открити.
След като уязвимостите бъдат открити, те могат да бъдат поправени. Ефективната процедура за симулация на атака не завършва след откритие на уязвимостите. След като недостатъците в сигурността бъдат ясно определени, ще искате да работите за тяхното поправяне и повторно тестване. Всъщност, истинската работа обикновено започва след инвазията на „червената команда“, когато провеждате криминалистичен анализ на атаката и се опитвате да намалите откритите уязвимости.
В допълнение към тези две основни предимства, редтимингът предлага и редица други. Така „червената команда“ може:
- да идентифицира рискове и уязвимости за атаки в ключовите информационни активи на бизнеса;
- да моделира методите, тактиките и процедурите на реални злонамерени лица в среда с ограничен и контролируем риск;
- да оцени способността на вашата организация да открива, реагира на и предотвратява сложни целеви заплахи;
- да стимулира тесното взаимодействие с отделите по информационна безопасность и „сините команди“, за да се осигури значително намаляване на последствията и да се проведат комплексни практически семинари на база откритите уязвимости.
Как работи Red Teaming?
Първокласен начин да разберете принципа на работа на редтиминга е да разгледате как обикновено се случва това. Обычный процесс комплексной симуляции атак состоит из нескольких стадий:
- Организацията уточнява с „червената команда“ (вътрешна или външна) целта на провежданата атака. Например, такава цел може да бъде извличането на конфиденциална информация от определен сървър.
- След това „червената команда“ провежда разузнаване на целта. В резултат се изготвя схема на целевите системи, включително мрежови услуги, уеб приложения и вътрешни портали за служители.
- След това се търсят уязвимости в целевата система, които обикновено се реализират чрез фишинг или XSS атаки.
- След като бъдат получени токени за достъп, „червената команда“ ги използва за изследване на допълнителни уязвимости.
- При откритие на други уязвимости „червената команда“ ще се стреми да повиши своя достъп до необходимото ниво за достигане на целта.
- При получаване на достъп до целевите данни или активи, задачата на атаката се счита за изпълнена.
Всъщност опитен специалист от „червената команда“ ще използва огромно разнообразие от методи за преминаване през всяка от посочените стъпки. Въпреки това основният извод от горния пример е, че малките уязвимости в отделни системи могат да прераснат в катастрофални сривове, ако се комбинират в верига.
Какво трябва да се има предвид при обръщение към „червената команда“?
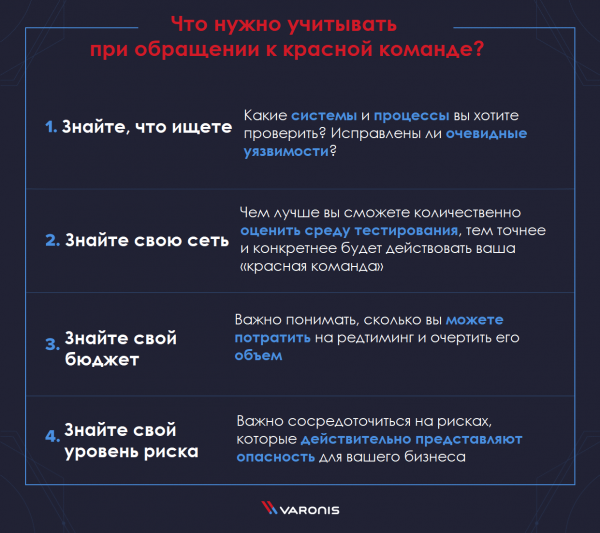
За да получите максимална полза от редтинга, е необходимо да се подготвите внимателно. Системите и процесите, използвани от всяка организация, са различни, и качественият редтинг се постига, когато е насочен към откриването на уязвимости именно във вашите системи. Поради тази причина е важно да се вземат под внимание редица фактори:
Знайте какво търсите
Преди всичко е важно да разберете кои системи и процеси искате да проверите. Може би знаете, че искате да тествате уеб приложение, но не разбирате добре какво означава това и какви други системи са интегрирани с вашите уеб приложения. Затова е важно да имате добро разбиране за собствените си системи и да отстраните всички очевидни уязвимости, преди да започнете комплексна симулация на реална атака.
Знайте мрежата си
Това е свързано с предишната препоръка, но се отнася в по-голяма степен до техническите характеристики на вашата мрежа. Колкото по-добре можете количествено да оцените средата на тестване, толкова по-точно и целенасочено ще действа вашата „червена команда“.
Знайте бюджета си
Редтестинг може да се изпълнява на различни нива, но имитирането на пълен спектър от атаки срещу вашата мрежа, включително социална инженерия и физическо проникване, може да се окаже скъпо начинание. Поради тази причина е важно да разберете колко можете да похарчите за такава проверка и съответно да очертаете нейния обем.
Знайте нивото си на риск
Някои организации може да допускат доста високо ниво на риск в рамките на своите стандартни бизнес процедури. Други обаче ще трябва да ограничат нивото си на риск в много по-голяма степен, особено ако компанията оперира в силно регулирана индустрия. Затова при провеждането на редтестинг е важно да се фокусирате върху рисковете, които наистина представляват опасност за вашия бизнес.
Red Teaming: инструменти и тактики
При правилна реализация, "червената команда" ще проведе мащабна атака срещу вашите мрежи, използвайки всички инструменти и методи, които хакерите използват. Сред тях са:
- Тестване на приложения за проникване — насочено към откриване на недостатъци на ниво приложения, като фалшифициране на междусайтови заявки, недостатъци в въвеждането на данни, слабо управление на сесии и много други.
- Тестване на мрежа за проникване — насочено към откриване на недостатъци на ниво мрежа и система, включително неправилни конфигурации, уязвимости на безжичната мрежа, несанкционирани услуги и много други.
- Физическо тестване за проникване — проверка на ефективността, а също и на силните и слабите страни на физическите средства за контрол на сигурността в реалния живот.
- Социална инженерия — насочена към използване на слабостите на хората и човешката природа, проверка на податливостта на хората на измама, убеждаване и манипулации чрез фишинг по електронна поща, телефонни обаждания и текстови съобщения, както и при физически контакт на място.
Всичко изброено по-горе е компонент на редтестинга. Това е мащабно многостепенно моделиране на атака, предназначено да определи колко добре вашите хора, мрежи, приложения и физически средства за контрол на сигурността могат да устоят на атака от реален злонамерен актьор.
Постоянно развитие на методите на Red Teaming
Природата на комплексна имитация на реални атаки, при които "червените отбори" се опитват да намерят нови уязвимости в системата за сигурност, а "сините отбори" се опитват да ги отстранят, води до постоянно развитие на методите на тези проверки. Поради тази причина е трудно да се състави актуален списък на съвременните техники на редтиминга, тъй като те бързо остаряват.
Затова повечето специалисти, които извършват редтиминг, ще отделят поне част от времето си за изучаване на нови уязвимости и методи за експлоатация, използвайки множество ресурси, предоставяни от общността на "червените отбори". Ето най-популярните от тези общности:
- е абонаментна услуга, която предлага онлайн видеокурсове, посветени главно на тестове за проникване, както и курсове по криминалистика на операционни системи, задачи от социална инженерия и асемблерен език за защита на информацията.
- е "оператор на настъпателна киберсигурност", който редовно поддържа блог за методите на комплексна имитация на реални атаки и е добър източник на нови подходи.
- Twitter също е добър източник, ако търсите актуална информация за редтиминга. Можете да я намерите по хештегове и .
- е още един опитен специалист по редтиминг, който издава информационен бюлетин и , води и много пише за съвременните тенденции на "червените отбори". Между последните му статии са: и .
- -— е информационен бюлетин за уеб сигурност, спонсориран от PortSwigger Web Security. Това е добър ресурс, за да се запознаете с новини и нови достижения в областта на редтиминга — атаки, изтичания на данни, експлойти, уязвимости на уеб приложения и нови технологии за сигурност.
- е "бял хакер" и специалист по тестове за проникване, той редовно обсъжда нови тактики на "червения отбор" в своя .
- MWR labs — добър, макар и изключително технически източник на новини за редтиминга. Те публикуват полезни инструменти за червените отбори , а тях включва съвети за решаване на проблеми, с които се сблъскват специалистите по сигурност.
- — юрист и „бял хакер“. В неговата лента в Twitter има методи, полезни за „червените екипи“, като написване на SQL инжекции и подправяне на OAuth токени.
- (ATT & CK) — това е внимателно подбрана база знания за поведението на злонамерени субекти. В нея се следят етапите от жизнения цикъл на атентаторите и платформите, които те целят.
- — това е ръководство за хакери, което, въпреки че е доста старо, обхваща много основни методи, които все още лежат в основата на сложна симулация на реални атаки. Авторът Питър Ким (Peter Kim) също има , в което предлага съвети за хакване и друга информация.
- SANS Institute — още един голям доставчик на учебни материали по киберсигурност. Неговият , посветен на цифровата криминалистика и реакцията на инциденти, съдържа последни новини за курсовете на SANS и съвети от индустриални експерти.
- Някои от най-интересните новини за редтиминга са публикувани в . Там има статии, ориентирани към технологии, като сравнение на Red Teaming с тестове за проникване, както и аналитични статии, като „Манифест на специалиста по червените екипи“.
- Накрая, Awesome Red Teaming — това е общност в GitHub, която предлага на ресурси, посветени на Red Teaming. В него се разглеждат почти всички технически аспекти на дейността на „червените екипи“, от получаване на начален достъп, извършване на злонамерени действия до събиране и извличане на данни.
„Синя команда“ — какво е това?
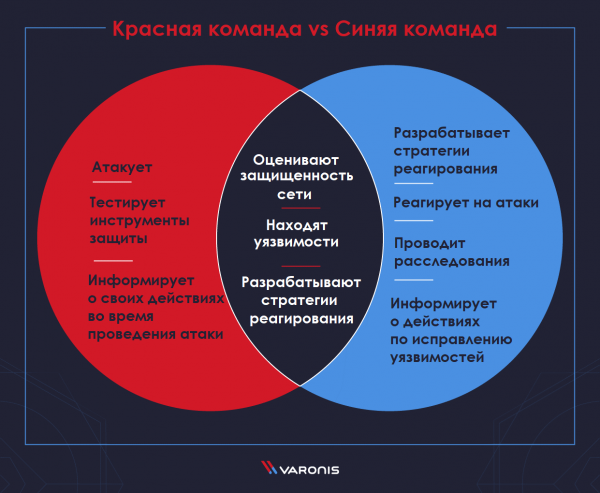
С толкова много „цветни“ екипи, може да бъде трудно да се определи какъв тип е необходим на вашата организация.
Една от алтернативите на „червената отбора“, а по-скоро друг тип отбор, който може да се използва заедно с „червената отбор“, е „синята отбора“. „Синята отбора“ също оценява сигурността на мрежата и открива всякакви възможни уязвимости на инфраструктурата. Въпреки това, тя има друга цел. Отборите от този тип са необходими, за да намерят начини за защита, изменение и преорганизиране на защитните механизми, за да направят реакцията на инциденти много по-ефективна.
Както и „червената отбора“, синята трябва да владее същите знания за тактиките на злонамерените, техниките и процедурите, за да разработи стратегии за реакция на тяхна основа. Въпреки това, задълженията на „синята отбор“ не се ограничават само до защитата от атаки. Тя също участва в укрепването на цялата инфраструктура за съобразност, използвайки, например, система за откриване на навлизания (IDS), която осигурява непрекъснат анализ на необичайна и подозрителна активност.
Ето някои от стъпките, които предприема „синята отбора“:
- одит на сигурността, по-конкретно одит на DNS;
- анализ на журнали и памет;
- анализ на пакети от мрежови данни;
- анализ на данни за рискове;
- анализ на цифровия след;
- обратна разработка;
- DDoS тестване;
- разработка на сценарии за реализиране на рискове.
Разлики между червената и синята отбора
Често задаван въпрос за много организации: кой отбор е по-добре да използват — червения или синия. Този въпрос също така често се съпровожда от приятелска неприязън между хората, които работят „от двете страни на барикадата“. В действителност, нито един отбор няма смисъл без другия. Така че правилният отговор на този въпрос е, че и двата отбора са важни.
„Червената отбор“ атакува и се използва за проверка на готовността на „синята отбора“ за защита. Понякога „червената отбор“ може да намери уязвимости, които „синята отбора“ напълно е пропуснала, и в този случай „червената отбор“ трябва да покаже как тези уязвимости могат да бъдат поправени.
За двете отбора е от жизненоважно значение да работят съвместно срещу киберпрестъпниците за усилване на информационната сигурност.
По тази причина няма смисъл да се избира само една страна или да се инвестира само в един тип екип. Важно е да се помни, че целта на двете страни е предотвратяване на киберпрестъпленията.
С други думи, компаниите трябва да установят взаимно сътрудничество между двете команди, за да осигурят цялостен одит - с журнали на всички извършени атаки и проверки, записите на откритите особености.
Червената команда предоставя информация за операциите, които е изпълнила по време на симулацията на атака, а синята - за действията, които е предприела, за да запълни пропуските и да отстрани намерените уязвимости.
Важно е да не се подценява значението на двете команди. Без техния постоянен одит на сигурността, провеждане на тестове за проникване и усъвършенстване на инфраструктурата, компаниите не биха знаели за състоянието на своята собствена сигурност. Най-малкото до момента, в който не се случи изтичане на данни и не стане болезнено очевидно, че мерките за сигурност не са били достатъчни.
Какво е "пурпурна команда"?
Пурпурната команда се появи в резултат на опитите за обединяване на червената и синята команда. Пурпурната команда по-скоро е концепция, отколкото отделен тип екип. Тя е по-добре да се разглежда като комбинация от червената и синята команда. Тя ангажира и двата екипа, като им помага да работят заедно.
Пурпурната команда може да помогне на службите за сигурност да повишат ефективността на откритията на уязвимости, откритията на заплахи и мониторинга на мрежата чрез точно моделиране на общи сценарии на заплахи и помощ при създаването на нови методи за откритие и предотвратяване на заплахи.
Някои организации ангажират пурпурна команда за еднократни целенасочени мероприятия, при които са ясно определени целите за сигурност, сроковете и ключовите резултати. Това включва признаването на недостатъците в атаката и защитата, както и определянето на бъдещи нужди за обучение и технологии.
Алтернативният подход, който в момента набира популярност, е да се разглежда пурпурната команда като концептуална модел, който работи из цялата организация, насърчавайки създаването на култура на киберсигурност и нейното непрекъснато подобрение.
Заключение
Red Teaming, или комплексно симулиране на атаки — това е мощен метод за тестване на уязвимостите на системата за сигурност в организацията, но той трябва да се прилага внимателно. По-конкретно, за да го прилагате, е необходимо да имате достатъчно , в противен случай той може да не оправдае очакванията, които сте имали.
Редтиминг може да открие уязвимости на вашата система, за които дори не сте предполагали, и да помогне за тяхното отстраняване. Прилагането на конкурентен подход между сините и червените отбори ви дава възможност да моделите действията на истински хакер, ако той реши да открадне вашите данни или да повреди вашите активи.
Източник: habr.com
