

Независимо от того, с чем занимается компания, безопасността трябва да бъде неразривна част от нейния план за осигуряване на безопасност. Услугите за обработка на имена, които преобразуват имената на мрежовите възли в IP адреси, се използват буквално от всяко приложение и услуга в мрежата.
Ако нападателят получи контрол над DNS на организацията, той ще може без проблем:
- да поеме управлението на ресурси, достъпни публично
- да пренасочи входящи имейли, както и уеб заявки и опити за удостоверяване
- да създава и потвърдява сертификати SSL/TLS
Настоящото ръководство разглежда безопасността на DNS от две страни:
- Осъществяване на постоянен мониторинг и контрол над DNS
- Как новите протоколи на DNS, като DNSSEC, DOH и DoT, могат да помогнат за защита на целостта и конфиденциалността на предаваните DNS заявки
Какво е безопасност на DNS?
В понятието за безопасност на DNS влизат две важни съставки:
- Осигуряване на цялостната целостност и достъпност на услугите DNS, преобразуващи имената на мрежовите възли в IP адреси
- Мониторинг на активността на DNS за откриване на потенциални проблеми с безопасността в мрежата ви
Защо DNS е уязвима на атаки?
Технологията DNS е създадена в началото на развитието на интернет, много преди някой изобщо да започне да мисли за мрежовата безопасност. DNS работи без удостоверяване и криптиране, слепешком обработвайки заявки от всякакви потребители.
Поради това съществуват много начинa да се измами потребителя и да се фалшифицира информация за това къде всъщност се извършва преобразуването на имената в IP адреси.
Безопасност на DNS: въпроси и съставки
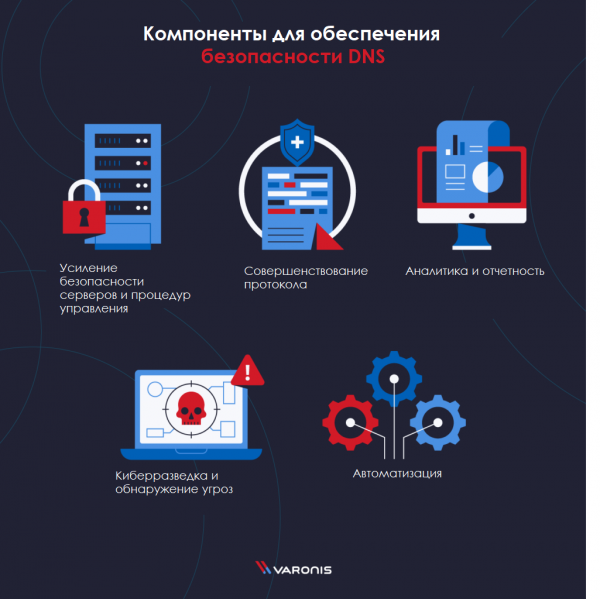
Безопасността на DNS се състои от няколко основни компоненти, всеки от които трябва да се вземе предвид за осигуряване на пълна защита:
- Укрепване на безопасността на сървърите и процедурите за управление: повишете нивото на защита на сървърите и създайте стандартен шаблон за внедряване
- Усъвършенстване на протокола: внедрете DNSSEC, DoT или DoH
- Анализ и отчитане: добавете DNS дневник на събитията в SIEM системата за допълнителен контекст при разследване на инциденти
- Киберразузнаване и откриване на заплахи: абонирайте се за активен канал за получаване на анализи на заплахите
- Автоматизация: Създайте максималния брой сценарии, за да автоматизирате процесите
По-горе споменатите високопотокови компоненти са само върха на айсберга на сигурността на DNS. В следващия раздел ще разгледаме по-подробно конкретни случаи на употреба и добри практики, които е важно да знаете.
Атаки върху DNS
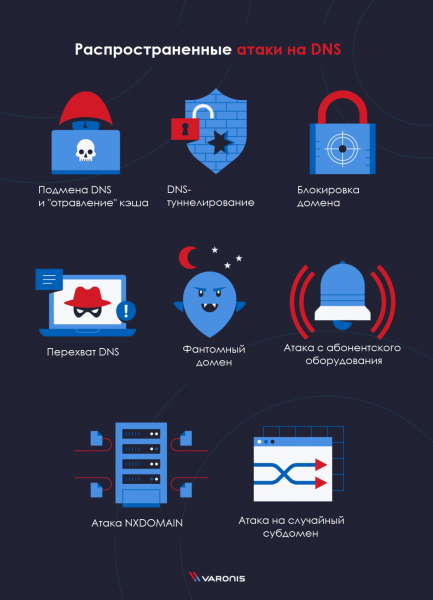
- : използване на уязвимост в системата, за да се контролира кеша на DNS с цел пренасочване на потребителите на друго място
- : основно се използва, за да заобиколи механизми за защита от дистанционни връзки
- перехват на DNS: пренасочване на обикновен DNS трафик към друг целеви DNS сървър, чрез промяна на регистратора на домейна
- атака NXDOMAIN: извършване на DDoS атака върху авторитетен DNS сървър чрез изпращане на неупълномощени домейни заявки, за да се получи принудителен отговор
- фантомен домейн: кара DNS резолвера да чака отговор от несъществуващи домейни, което води до забавяне на производителността
- атака срещу произволен субдомен: хакнати хостове и ботнети извършват DDoS атака на действителен домейн, но насочват огъня към фалшиви субдомейни, с цел да принудят DNS сървъра да извърши търсене на записи и да поеме контрола над услугата
- блокиране на домейн: представлява изпращането на множество спам отговори, за да се блокират ресурсите на DNS сървъра
- ботнет атака с абонатно оборудване: група компютри, модеми, рутери и други устройства, които сформират изчислителната мощност на определен уебсайт, за да го пренатоварят с трафик
Атаки, използващи DNS
Атаки, които по някакъв начин използват DNS, за да нападнат други системи (т.е. промяна на DNS записи не е крайната цел):
- Fast-Flux
- Самостоятелни Flux мрежи
- Двойни Flux мрежи
Атаки върху DNS
Атаки, при които от DNS сървъра се връща необходимият IP адрес на извършителя:
- Подмяна на DNS или „отравяне“ на кеша
- Перехват на DNS
Какво е DNSSEC?
DNSSEC — модули за сигурност на службата за домейни — се използват за проверка на DNS записи, без да е необходимо да знаете общата информация за всеки конкретен DNS запитване.
DNSSEC използва ключове за цифрова сигнатура (PKI), за да потвърди, че резултатите от заявката на домейно име са получени от допустим източник.
Внедряването на DNSSEC не само че е най-добрата практика в индустрията, но също така ефективно помага да се избегнат повечето атаки срещу DNS.
Принцип на работа на DNSSEC
DNSSEC работи подобно на TLS/HTTPS, използвайки двойки от публични и частни ключове за цифрово подписване на DNS записи. Общ преглед на процеса:
- DNS записите се подписват с двойка от частен и публичен ключ.
- Отговорите на DNSSEC заявките съдържат исканата запись, както и подпис и публичен ключ.
- След това използва се за сравнение на автентичността на записа и подписа.
Сигурност на DNS и DNSSEC
DNSSEC е средство за проверка на целостта на DNS заявките. То не влияе на конфиденциалността на DNS. С други думи, DNSSEC може да ви увери, че отговорът на вашата DNS заявка не е фалшифициран, но всеки злонамерен субект може да види тези резултати по начина, по който са били предадени на вас.
DoT — DNS върху TLS
Transport Layer Security (сигурност на транспортно ниво, TLS) е криптографски протокол за защита на информацията, предавана по мрежово съединение. След като между клиента и сървъра бъде установена безопасна TLS връзка, предаваните данни се криптират и никой посредник не може да ги види.
обикновено се използва като част от HTTPS (SSL) в уеб браузъра ви, тъй като заявките се изпращат на защитени HTTP сървъри.
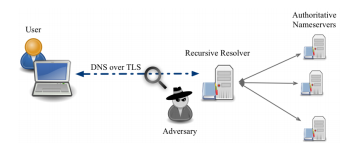
DNS-over-TLS (DNS върху TLS, DoT) използва протокола TLS за криптиране на UDP трафик на обикновените DNS заявки.
Криптирането на тези заявки в обикновен текст помага да се защитят потребителите или приложенията, правещи заявките, от няколко атаки.
- MitM, или „човек в средата“: без криптиране посредническата система, намираща се между клиента и авторитетния DNS сървър, може потенциално да изпрати на клиента фалшива или опасна информация в отговор на заявката.
- Шпионаж и проследяване: без криптиране на заявките посредническите системи лесно могат да видят на какви сайтове се обръща конкретен потребител или приложение. Въпреки че само по DNS не може да се разбере конкретната посещавана страница на сайта, просто знанието за заявяваните домейни е достатъчно за изграждане на профил на системата или на отделен човек.
Източник:
DoH — DNS върху HTTPS
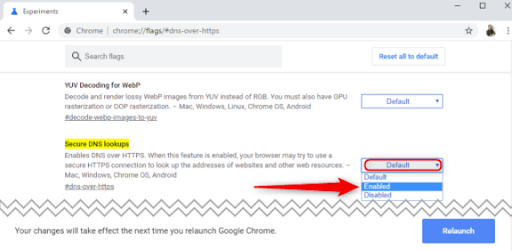
DNS-over-HTTPS (DNS през HTTPS, DoH) е експериментален протокол, популяризиран съвместно от Mozilla и Google. Целите му са сходни с тези на протокола DoT - подобряване на конфиденциалността на потребителите в интернет чрез криптиране на DNS запитванията и отговорите.
Стандартните DNS запитвания се предават през UDP. Запитванията и отговорите могат да бъдат следени с помощта на инструменти като . DoT криптира тези запитвания, но те все още се идентифицират като доста отчетлив трафик по UDP в мрежата.
DoH използва различен подход и предава криптирани запитвания за преобразуване на имената на мрежови хостове през HTTPS връзки, които в мрежата изглеждат като всяко друго уеб запитване.
Тази разлика има доста важни последици както за системните администратори, така и за бъдещето на преобразуването на имена.
- DNS филтрацията е разпространен начин за филтриране на уеб трафика, за да се защити потребителите от фишинг атаки, сайтове, разпространяващи зловреден софтуер, или друга потенциално опасна интернет дейност в корпоративната мрежа. Протоколът DoH заобикаля тези филтри, като потенциално излага потребителите и мрежата на по-висок риск.
- В настоящата модел на преобразуване на имената, всяко устройство в мрежата в известен смисъл получава DNS запитванията от едно и също място (от посочения DNS сървър). DoH и по-специално неговата реализация от Firefox показват, че в бъдеще това може да се промени. Всяко приложение на компютъра може да получава данни от различни източници на DNS, което значително усложнява откритията и разрешаването на проблеми, осигуряването на сигурност и моделирането на рисковете.
Източник:
Каква е разликата между DNS през TLS и DNS през HTTPS?
Нека започнем с DNS през TLS (DoT). Основното внимание тук е на това, че оригиналният протокол DNS не се променя, а просто се предава безопасно през защитен канал. DoH обаче поставя DNS в формат HTTP преди изпълнението на запитванията.
Уведомления за мониторинг на DNS
Възможността ефективно да се проследява DNS трафика в мрежата ви за подозрителни аномалии е от решаващо значение за ранно откриване на пробиви. Използването на инструмент като Varonis Edge ще ви позволи да сте в течение на всички важни показатели и да създавате профили за всяка сметка в мрежата ви. Можете да настроите генерирането на известия в резултат на комбинация от действия, извършвани в определен период от време.
Мониторингът на промени в DNS, местоположения на акаунти, както и факти за първо използване и достъп до конфиденциални данни, както и активност извън работно време - това са само няколко показателя, които могат да бъдат свързани за съставяне на по-подробна картина за откриването.
Източник: habr.com
