

Приблизително 80% от нас, завършили университет с IT специалност, не стават програмисти. Много от тях започват работа в техническа поддръжка, като системни администратори, майстори по настройване на компютърни устройства, консултанти-продавачи на цифрова техника, мениджъри в IT сферата и т.н.
Тази статия е точно за тези 80%, които току-що са завършили университет с IT специалност и вече следят обявите за работа, например, за длъжност системен администратор или негов помощник, или за инженер по поддръжка в аутсорсингова фирма, или в техническа поддръжка 1-ва/2-ра линия.
А също така за самостоятелно изучаване или за обучение на нови служители.
През времето на своята работа в сферата на IT се сблъсках с проблема, че университетите не предоставят основната база относно мрежите. С това се сблъсках първо аз, когато, след завършване на университета, ходех на интервюта през 2016 г. и не можех да отговоря на прости (както ми се струва сега) въпроси. Тогава ми се стори, че просто не съм учил достатъчно в университета. Но както се оказа, проблемът е в образователната програма. Сега също се сблъсквам с този недостиг на знания, когато обучавам нови служители.
И се наложи да изуча много статии в интернет, преди да разбера основните моменти, и сега, задавайки на младите специалисти теми за изучаване, те с трудност намират и усвояват необходимото. Това се дължи на факта, че в интернет има огромно количество статии и те са разпокъсани по теми, или са написани на твърде сложен език. Плюс повечето информация в началото на статиите си съдържат основно просто научни определения, след което веднага преминават към сложни технологии на приложение. В крайна сметка се получава много неща, които за начинаещия все още са напълно неразбираеми.
Точно затова реших да събера основните теми в една статия и да ги обясня колкото се може по-просто "с пръсти".
Веднага предупреждавам, че в статията няма да има задълбочена информация, само най-основното и най-базовото.
Темите, които ще разгледаме:
- Глобални и локални мрежи
- Бели и сиви IP адреси
- NAT
- DHCP сървър и подсети
- Устройства за маршрутизиране на мрежата (маршрутизатор, комутатор, свич, хъб)
- Основни команди за анализ на мрежата
- Транспортни протоколи UDP и TCP
1. Глобални и локални мрежи
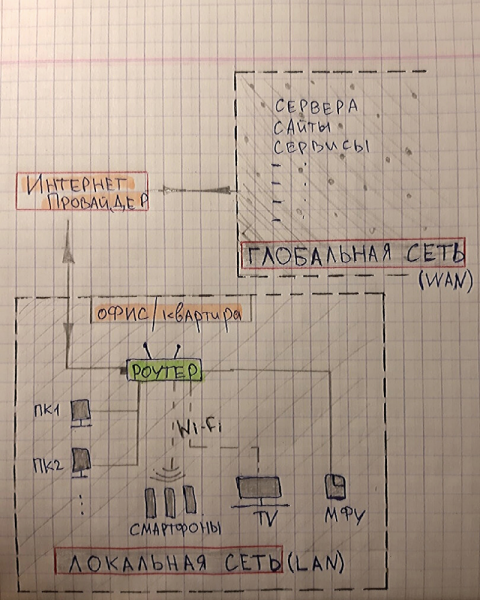
Цялата интернет мрежа се подразделя на глобална (WAN) и локална (LAN).
Всички потребителски устройства в рамките на едно жилище или офис или дори сграда (компютри, смартфони, принтери/МФУ, телевизори и т.н.) се свързват към рутера, който ги обединява в локалната мрежа.
Участниците в една локална мрежа могат да обменят данни между своите устройства без свързване към интернет доставчик. А за да излязат в мрежата (например, да отидат на търсачката Яндекс или Google, да влязат в VK, Instagram, YouTube или AmoCRM) им е необходим достъп до глобалната мрежа.
Изходът в глобалната мрежа осигурява интернет доставчика, за което му плащаме месечна такса. Доставчикът установява на своите рутери скоростта на свързване в зависимост от тарифата. Доставчикът прокарва усукана двойка или оптика до нашия рутер (нашата локална мрежа) и след това всяко устройство в нашата локална мрежа може да излиза в глобалната мрежа.
За аналогия мрежите могат да се сравнят с пътища.
Например, пътищата в вашия град N са локална мрежа. Тези пътища ви свързват с магазини, институции, паркове и други места в вашия град.
За да влезете в друг град N , е необходимо да излезете на федералната магистрала и да изминете известно разстояние. Тоест да излезете в глобалната мрежа.
За по-нагледно представяне на това какво е глобална и локална мрежа нарисувах схематичен чертеж.
2. Бели и сиви IP адреси
Всяко устройство в мрежата има свой уникален IP адрес. Той е нужен, за да могат устройствата в мрежата да разбират къде да насочат заявката и отговора.
Това е като нашите домове и апартаменти, които имат свой точен адрес (пощенски код, град, улица, № на сградата, № на апартамента).
В рамките на вашата локална мрежа (апартамент, офис или сграда) има свой диапазон от уникални адреси. Сигурен съм, че много от вас са забелязали, че IP адресът на компютъра, например, започва с числа 192.168.X.X
Така че, това е местният адрес на вашето устройство.
Съществуват разрешени диапазони на локални мрежи:
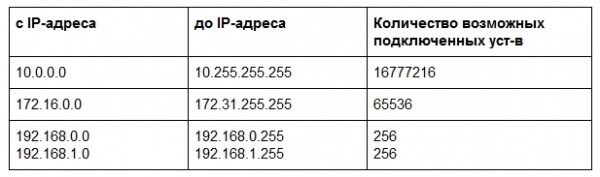
Смятам, че от представената таблица е ясно защо най-разпространеният диапазон е 192.168.X.X
За да разберете, например, IP адреса на вашия компютър (на база Windows OS), напишете в терминала командата ipconfig
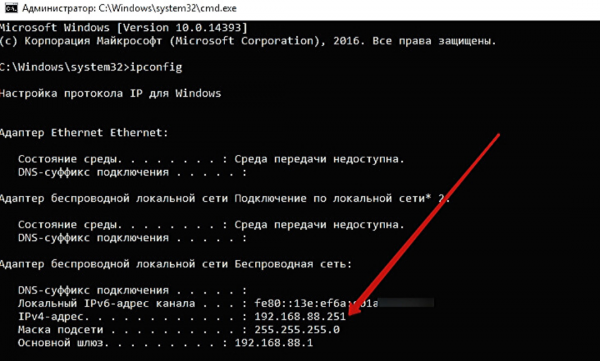
Как видите, IP адресът на компютъра ми в домашната локална мрежа 192.168.88.251
За да излезете в глобалните мрежи, вашият локален IP адрес се заменя от рутера с глобален, който ви е предоставен от доставчика. Глобалните IP адреси не попадат в диапазоните от таблицата по-горе.
Така че Локалните IP адреси са сиви IP адреси, а глобалните - бели.
За по-добро разбиране разгледайте схемата по-долу. На нея съм подписал всяко устройство с неговия IP адрес.
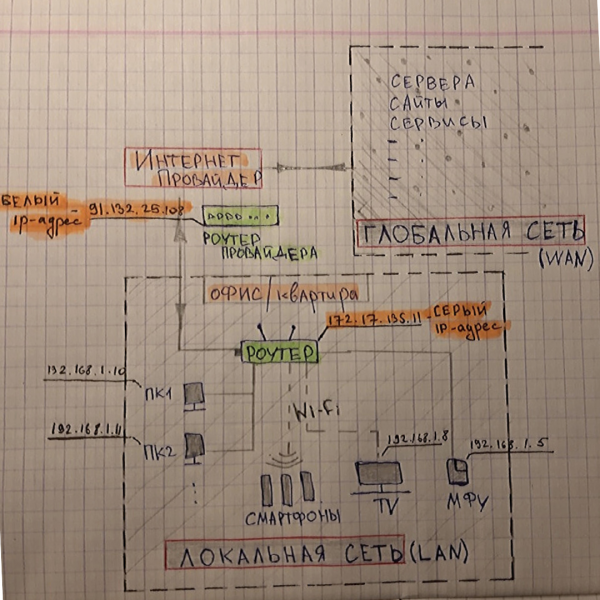
На схемата е видно, че доставчикът ни изкарва в глобалните мрежи (в интернет) с бял IP адрес 91.132.25.108
За нашия рутер доставчикът е предоставил сив IP адрес 172.17.135.11
И в нашата локална мрежа всички устройства също имат сиви IP адреси 192.168.Х.Х
Можете да разберете под какъв IP адрес излизате в глобалната мрежа на сайта
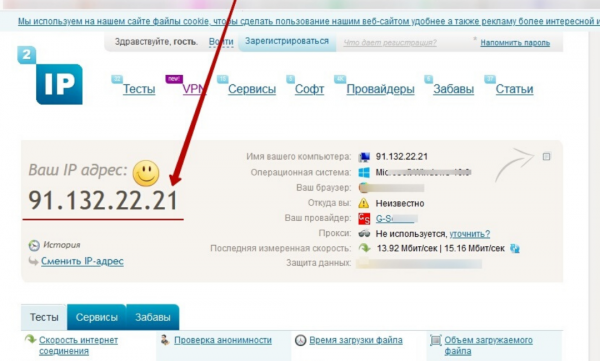
Но от всичко това трябва да запомните един много важен фактор!
В момента проблемът с недостига на бели IP адреси е остър, тъй като броят на мрежовите устройства отдавна е надвишил наличните IP адреси. Поради тази причина интернет доставчиците предоставят на потребителите сиви IP адреси (в рамките на локалната мрежа на доставчика, например в пределите на няколко жилищни сгради) и пускат в глобалната мрежа под един общ бял IP адрес.
За да разберете сив ли IP адрес ви предоставя доставчикът или бял, можете да влезете в рутера си и да видите какъв IP адрес получава рутерът ви от доставчика.
Или можете да посетите, например, сайта и в самия край (в долната част на сайта) ще видите IP адреса на вашия рутер.
Например, ето как влязох с домашния интернет:
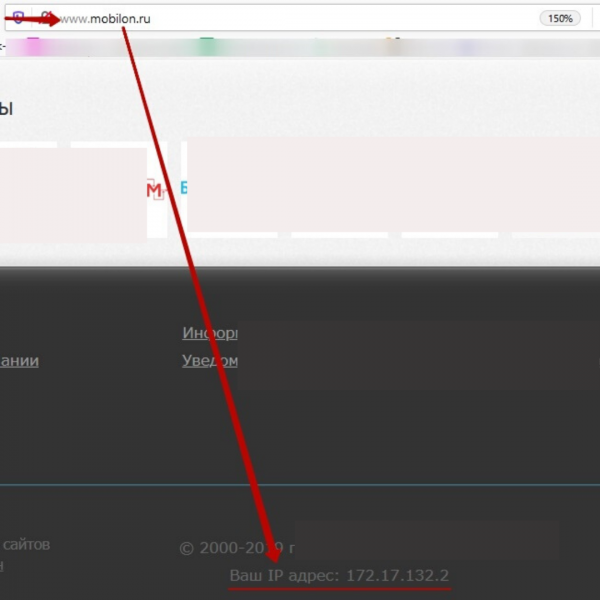
Как виждате, всъщност имам сив IP адрес 172.17.132.2 (вижте диапазона на локалните адреси). За свързване на бял IP адрес доставчиците обикновено предлагат допълнителна услуга с абонаментна такса.
Всъщност за домашния интернет това не е критично. Но за офисите на компаниите се препоръчва да закупят точно бял IP адрес от доставчика,тъй като използването на сив IP адрес води до проблеми с работата на IP телефонията, а също така не ще има възможност за настройка на дистанционно свързване по VPN. Тоест сивият IP адрес няма да ви позволи да изведете в интернет вашия конфигуриран сървър и не ще позволи настройването на дистанционно свързване към сървера от друга мрежа.
3. NAT
В предишната част споменах, че "В момента проблемата с недостига на бели IP адреси стана по-оспорвана.Затова разпространената схема за свързване при интернет доставчиците сега е да свързват множество клиенти с сиви IP адреси, а в глобалния интернет да ги пускат под един общ бял IP.
Но така не беше винаги, първоначално на всички се раздаваха бели IP адреси, и скоро, за да се избегне проблемът с дефицита на бели IP адреси, именно затова беше измислен NAT (Превод на мрежови адреси) — механизъм за преобразуване на IP адреси.
NAT работи на всички рутери и ни позволява да излизаме от локалната мрежа в глобалната.
За по-добро разбиране, нека разгледаме два примера:
1. Първият случай: вие имате закупен бял IP адрес 91.105.8.10 и в локалната мрежа са свързани няколко устройства.
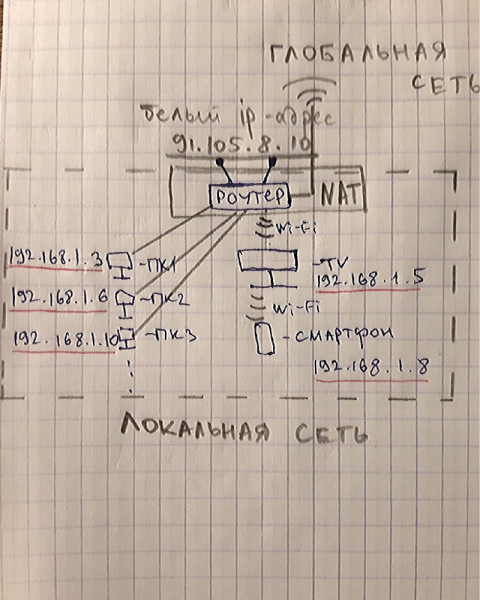
Всяко локално устройство има свой сив IP адрес. Но изходът в интернет е възможен само с бял IP адрес.
Следователно, когато, например, ПК1 с IP адрес 192.168.1.3 реши да влезе в търсачката на Яндекс, рутерът, пускайки заявката на ПК1 в глобалната мрежа, активира механизма NAT, който преобразува IP адреса на ПК1 в бял глобален IP адрес 91.105.8.10
И в обратната посока, когато рутерът получи отговора от сървъра на Яндекс, той с помощта на механизма NAT насочва този отговор към IP адрес 192.168.1.3, на който е свързан ПК1.
2. Вторият случай: вие също имате свързани няколко устройства в локалната мрежа, но не сте закупили бял IP адрес от интернет доставчика.
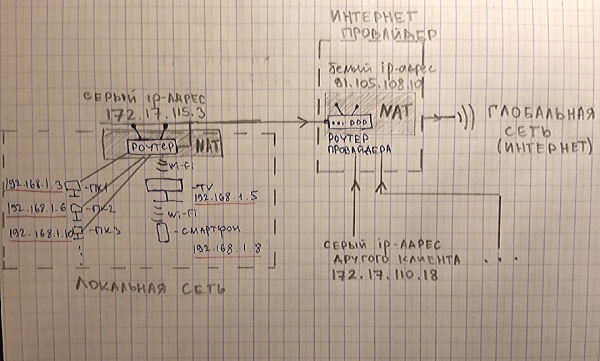
В този случай локалният адрес ПК1(192.168.1.3) първо се преобразува NATот вашия рутер и се превръща в сив IP адрес 172.17.115.3, който ви е предоставил интернет доставчикът, а след това вашият сив IP адрес се преобразува NATот рутера на доставчика в бял IP адрес 91.105.108.10, и само след това се осъществява изход в интернет (глобалната мрежа).
Така в този случай устройствата ви са зад двойно NATпреобразуване.
Тази схема има по-висока степен на сигурност за вашите устройства, но също така има и редица големи недостатъци. Например, нестабилна SIP регистрация на VoIP оборудване или едностранна чувственост при повиквания по IP телефонията.
По-подробно за работата на механизма NAT, за неговите плюсове и минуси, за разпределение на портове, за сокети и видове NAT ще напиша отделна статия.
4. DHCP — сървър и подсети
За да свържете устройство, например компютър, с интернет, обикновено просто свързвате кабел (витата двойка) в компютъра и след това в свободен порт на рутера, след което компютърът автоматично получава ip-адрес и се появява изход в интернет.
Също и с Wi-Fi, например от смартфон или лаптоп, вие се свързвате с необходимата мрежа, въвеждате парола, устройството получава ip-адрес и имате интернет.
А какво позволява на устройството да получи локален ip-адрес автоматично?
Тази функция изпълнява DHCP сървър.
Всеки рутер е оборудван с DHCP сървър.IP-адресите, получени автоматично, са динамични ip-адреси..
Защо динамични?
Защото, при всяко ново свързване или перезареждане на рутера, DHCP сървър той също се перезарежда и може да предостави на устройствата различни ip-адреси.
Тоест, например в момента вашият компютър има ip-адрес 192.168.1.10, след перезареждане на рутера ip-адресът на компютъра може да стане 192.168.1.35
За да не се променя ip-адресът, той може да бъде зададен статично.Това може да се направи както на компютъра в настройките на мрежата, така и на самия рутер.
Също така, DHCP сървър на рутера можете напълно да изключите и да задавате ip-адреси ръчно.
Можете да настроите няколко DHCP сървъра на един рутер. Тогава локалната мрежа ще се раздели на подмрежи..
Например, компютрите ще бъдат свързани към нулевата подмрежа в диапазона 192.168.0.2-192.168.0.255, принтерите към първата подмрежа в диапазона 192.168.1.2-192.168.1.255, а Wi-Fi ще бъде раздаван на петата подмрежа с диапазон 192.168.5.2-192.168.5.255 (вж. схемата по-долу)
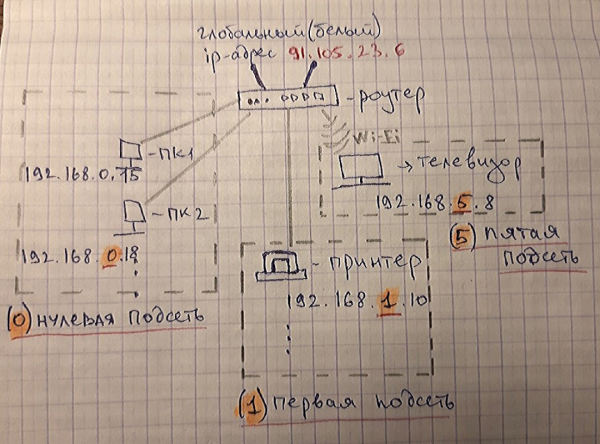
Обикновено не е необходимо да се разделят мрежите на подмрежи. Това се прави, когато в компанията има голямо количество устройства, свързани към мрежата, и при конфигуриране на мрежова сигурност.
Но такава схема в компаниите се среща доста често.
Затова е важно да знаете един много важен момент.
Внимание!
Ако е необходимо да влезете в уеб-интерфейса, например на принтер или ip телефон и в същото време вашият компютър е в друга подмрежа, не можете да се свържете.
За по-добро разбиране, нека разгледаме пример:
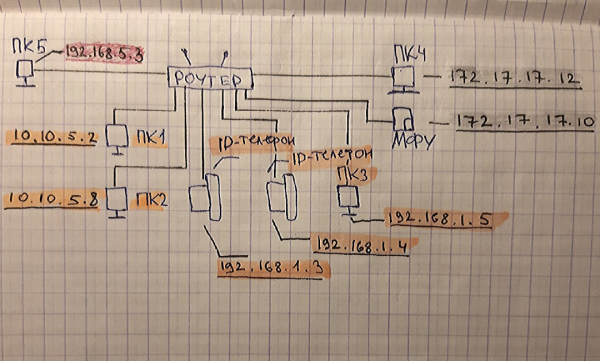
Да речем, че работите на ПК1 с локален ip-адрес 10.10.5.2 и искате да влезете в уеб-интерфейса на ip телефона, с локален ip-адрес 192.168.1.3но не можете да се свържете. Тъй като устройствата са в различни подмрежи. Към ip телефона, намиращ се в подмрежата 192.168.1.X,можете да се свържете само от ПК3 (192.168.1.5)..
Също така и към МФУ (172.17.17.12) ще можете да се свържете само от ПК4 (172.17.17.10).
Следователно, когато се свързвате отдалечено към потребителя на ПК, за да получите достъп до уеб интерфейса на IP телефона, първо проверявайте техните локални IP адреси, за да сте сигурни, че и двете устройства са свързани към една и съща подмрежа.
5. Устройства за маршрутизация на мрежата (маршрутизатор, комутатор, свитч, хъб)
Както не е странно, но има такъв факт, че начинаещите в ИТ (понякога и вече действащи системни администратори) не знаят или бъркат такива понятия като маршрутизатор, комутатор, свитч, мрежов шлюз и хъб.
Мисля, че причината за тази обърквация е, че са измислени синоними и жаргони в имената на мрежовото оборудване, което сега заблуждава много начинаещи инженери.
Нека разберем.
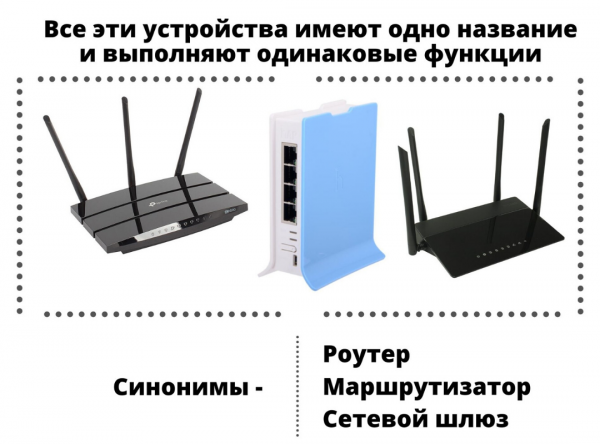
а) Роутер, маршрутизатор и мрежов шлюз
Всеки знае какво е роутер. Това е именно устройството, което раздава интернет в помещението, свързан от интернет доставчика.
Така че маршрутизатор и мрежов шлюз всъщност е роутер.
Това оборудване е основното устройство в организацията на мрежата. В инженерната среда най-използваното наименование е “рутера".
Всъщност маршрутизаторът може да бъде не само приставка, но и системен блок на компютър, ако инсталирате допълнителна мрежова карта и инсталирате, например, RouterOS Mikrotik. След това да разширите мрежата на множество устройства с помощта на свитч.
б) Какво е свитч и какво го отличава от комутатора и хъба
Свитч и комутатор това също синоним. А ето, че хъб е малко различно устройство. За него в следващата точка (в).
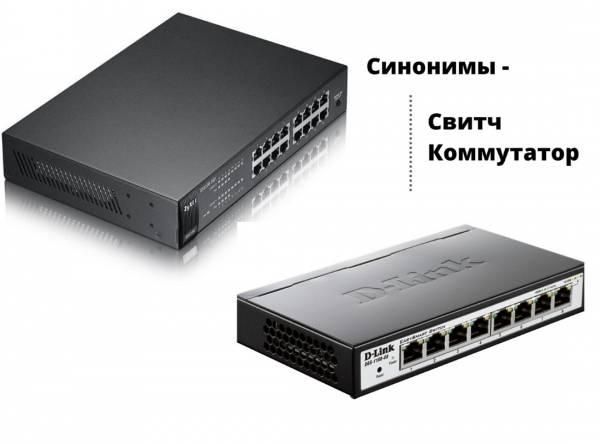
Комутатор (свитч) служи за разклоняване на локалната мрежа. Както тройник или мрежов филтър, където свързваме нашите устройства, за да ги захраним с електрически ток от една розетка.
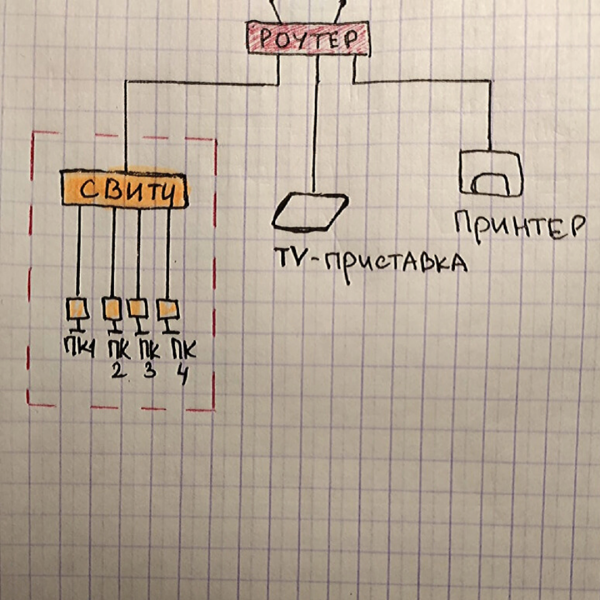
Комутаторът не може да маршрутизира мрежата като роутер. Той няма да предостави вашето устройство с IP адрес и без помощта на роутера няма да може да ви свърже с интернет.
Стандартният маршрутизатор обикновено има 4-5 порта за свързване на устройства. Следователно, ако вашите устройства се свързват с кабели и са повече от портовете на роутера, то ви е необходим свитч. Можете да свържете свитч с 24 порта към един от портовете на роутера и спокойно да организирате локална мрежа на 24 устройства.
А ако имате още един роутер, можете в уеб интерфейса му да включите режим на свитч и също да го използвате като свитч.
в) Хъб
Хъб изпълнява същите функции като комутатор. Но технологията за разпределение е остаряла и неефективна.
Хъб разпределя идващите пакети от рутера на всички свързани устройства без разграничение, а самите устройства трябва да проверят дали това е техният пакет или не.
А комутаторът има MAC таблица и затова разпределя идващите пакети на конкретно устройство, което е искало този пакет. Следователно предаването на данни от комутатора е по-бързо и ефективно.
В момента вече рядко срещаме използването на хъб, но все пак те се срещат, затова трябва да сме готови и задължително да препоръчаме на потребителя да смени хъба с комутатор.
6. Основни команди за анализ на мрежата
а) Команда Ping
За да разберем дали IP адресът или самото устройство е активно, можем да го "пропингуваме".
За целта в командния ред пишем командата ping “IP адрес".
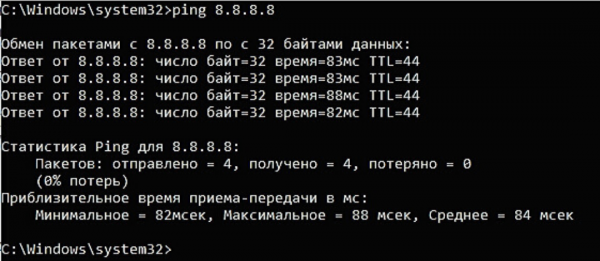
Тук "пропингвахме" DNS сървъра на Google и, както виждаме, сървърът е активен (има отговор на пингите, който е равен на 83 мс).
Ако адресатът не е достъпен или този IP адрес не съществува, ще видим следната картина:
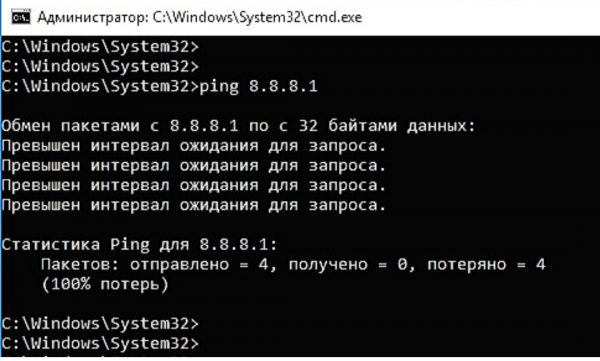
Т.е. не получаваме отговор на пингите.
Но Ping значително е по-полезно да се използват с ключове:
-t - "пингуване" непрекъснато (за спиране натискаме комбинацията Ctrl+С)
-а - да показва името на "пингуваното" узло (сайт/устройство/сървър)
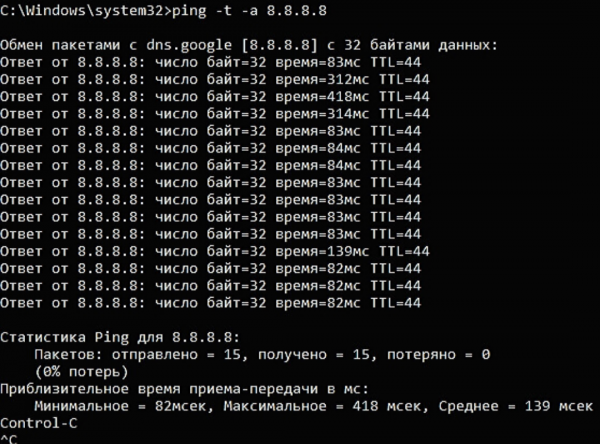
Съответно ключът “-а” ни показа, че името на пингуваното узло е “dns.google”.
А благодарение на ключа “-t” ping беше непрекъснат, спрях го, като натиснах Ctrl+C.
При непрекъснато пингуване можем да видим как адекватно се държи пингуваното узло и приблизителното качество на интернет връзката.
Както виждаме от екрана, периодично се появяват забавяния при приемането на пакета до 418 мс, което е доста критична стойност, тъй като скок от 83 мс до 418 мс би се отразил на видеовръзката с забавяне/замразяване на изображението или в IP телефония с деградация на качеството на гласа.
В моя случай, вероятно проблемът е с домашния ми интернет.
Но за да се установи по-подробно причината, е необходимо да се стартира dump. А това е тема за цяло статия.
Внимание! Понякога на рутерите е отключена изпращането на ICMP пакети (някой специално ги деактивира, а на други не са включени по подразбиране), в такъв случай на "пингите" такова узло няма да отговаря, въпреки че самото то е активно и функционира нормално в мрежата.
Още една възможност за “пинг” е научете се какъв IP адрес се крие зад домейна на сайта. А именно, на кой сървър е инсталиран хостът на сайта.
За целта просто вместо IP адрес пишем сайта:
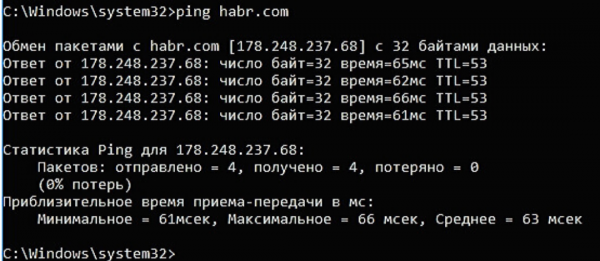
Както виждате, IP адресът на Хабр е 178.248.237.68
б) Трасировка
Понякога е много важно да видите по какъв път стига пакетът до определено устройство.
Възможно е някъде да има пробив и пакетът да не достига до адресата. Така че утилитата за трасировка помага да се определи на кой етап пакетът заседава.
На ОС Windows тази утилита се извиква с командата “tracert” IP адрес или домейн:
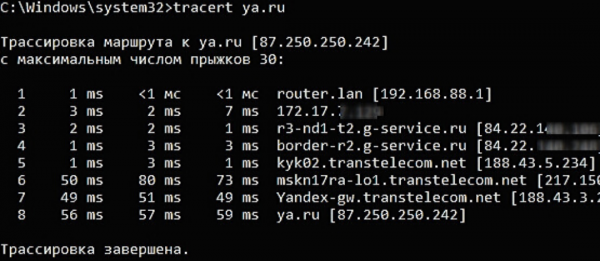
Тук видяхме през кои възли преминава нашата заявка, преди да достигне до сървъра ya.ru
На Linux OS тази утилита се извиква с командата traceroute.
Утилитата за трасировка също притежават някои устройства, маршрутизатори или VoIP шлюзове.
в) Утилита whois
Тази утилита позволява да узнаете цялата информация за IP адреса или за регистраторното лице на домейна.
Например, нека проверим IP адрес 145.255.1.71. За целта въвеждам в терминала командата whois 145.255.1.71
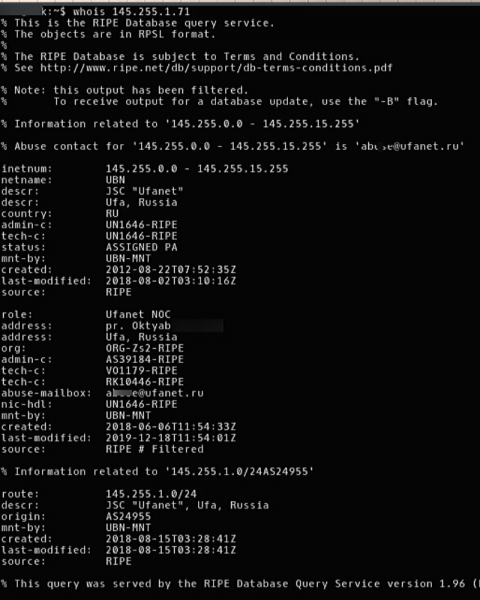
Получаваме информация за доставчика на IP адреса, страната, града, адреса, диапазона и т.н.
Използвам я само на Linux. Утилитата се изтегля и инсталира лесно от стандартния репозиторий на операционната система.
Но също така чух, че и на Windows има подобно решение.
7. Транспортни протоколи TCP и UDP
Всички предавания на заявки и прием на отговори между устройствата в мрежата се осъществяват с помощта на транспортни протоколи TCP и UDP.
TCP протоколът гарантирано осъществява доставката на заявката и целостта на нейното предаване. Той предварително проверява наличността на узела преди изпращане на пакета. А ако по пътя целостта на пакета бъде нарушена, то TCP допълва липсващите съставки.
Като цяло, това е протокол, който прави всичко, за да вашата заявка коректно достигне до адресата.
Затова TCP най-разпространеният транспортен протокол. Използва се, когато потребителят сърфира в интернет, посещава сайтове, сервизи, социални мрежи и т.н.
UDP протоколът няма такава гарантирано предаване на данни, като TCP. Той не проверява наличността на крайния узел преди изпращане и не компенсира пакета в случай на деградация. Ако някой пакет или несколько пакета по пътя са загубени, то съобщението ще достигне до адресата в непълно състояние.
Защо тогава е нужен UDP?
А фактът, че този транспортен протокол има голямо предимство пред TCP с velocidades на трансфера на данни. Затова UDP се използва широко за предаване на гласови и видео пакети в реално време. По-специално, в IP телефонията и видео разговорите.
Например, всяко обаждане чрез WhatsApp или Viber използва транспортния протокол UDP. Също така, при видео разговори, например, чрез Skype или същите тези мессенджъри WhatsApp и Viber.
Точно защото UDP не гарантира абсолютна предаване на данни и целостта на предавания пакет, често възникват проблеми при разговори през интернет.
Това е прекъсване на гласа, закъснения, ехото или роботският глас.
Този проблем възниква поради натоварения интернет канал, двойния NAT или радиоканала.
Би било добре наистина в такива случаи да се използва TCP, но за съжаление, за предаване на глас е необходима моментална предаване на целостни пакети, а за тази задача перфектно подходящ UDP.
За да не възникват проблеми с използването на UDP протокола, е нужно просто да се организира качествен интернет канал. Също така, да се настрои на рутера отделен канал за UDP, за да не натоварването от други устройства, които използват TCP пречи на работата на транспортния протокол. UDP.
На това е всичко.
Не исках да затрупвам статията и да копипействам научни определения на всички използвани термини, на когото му е необходимо, просто може да потърси в Google.
Опитах се да събера на едно място 7 най-важни, според мен, момента, чийто познания ще помогнат на младия "айти специалист" да премине първите етапи на интервюто за "айти" позиции или поне просто да накара работодателя да разбере, че определено знаете повече от обикновения потребител.
Изучавайте, правете бележки. Надявам се, че статията ще бъде полезна за много хора.
Източник: habr.com
