

На 24 ноември завърши Слёрм Мега, напреднал интензивен курс по Kubernetes. ще се проведе в Москва от 18 до 20 май.
Идеята на Слёрм Мега: надникваме под капака на кластера, разглеждаме теоретично и практически нюансите на инсталирането и конфигурирането на production-ready кластер («the-not-so-easy-way»), обсъждаме механизмите за осигуряване на сигурност и устойчивост на приложенията.
Бонус на Мега: тези, които преминават Слёрм Базов и Слёрм Мега, получават всички знания, необходими за полагане на изпита за и 50% отстъпка за изпита.
Специални благодарности на Selectel за предоставеното облачно пространство за практика, благодарение на което всеки участник работи в собствен самостоятелен кластер, без да се налага да добавяме допълнителни 5000 към цената на билета.
Кои са Бондарев и Селиванов, няма да разказвам, който е заинтересован, .
Слёрм Мега. Първи ден.
В първия ден на Слёрм Мега натоварихме участниците с 4 теми. Павел Селиванов разказа за процеса на създаване на отказоустойчив кластер отвътре, за работата на Kubeadm, а също така за тестването и отстраняването на проблеми с кластера.
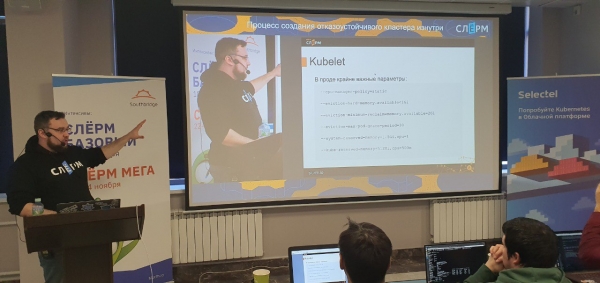
Първа кафе пауза. Обикновено 'звънец за учителя', но на Слёрм, докато учениците пият кафе, преподавателите продължават да отговарят на въпроси.
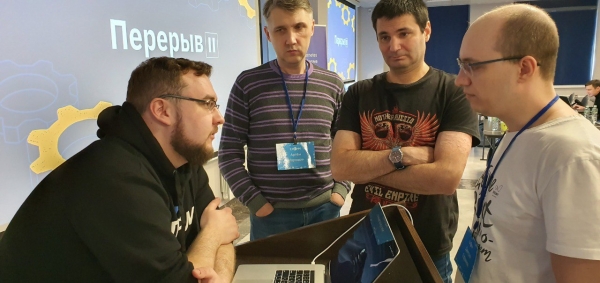
И въпреки че над главата на Павел Селиванов виси облак 'Пауза II', да отиде на почивка не му е писано.
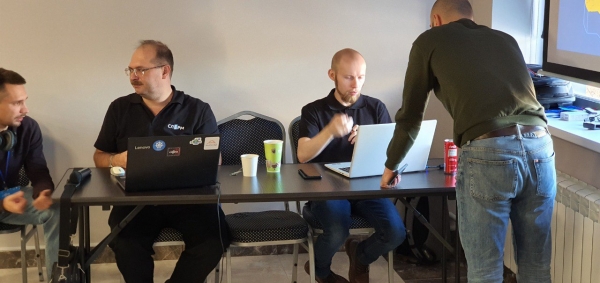
Сергей Бондарев и Марсель Ибраев чакат реда си да излязат на трибуната.
В паузата подходих към Сергей Бондарев и го попитах: 'Какво би посъветвал всички инженери Kubernetes според опита си с кластерите на нашите клиенти?'
Сергей даде прост съвет: 'Закрийте достъпа до API-сервера от интернет. Защото периодично се появяват заплахи за сигурността, които позволяват достъп до кластера на неавторизирани потребители.»
След няколко минути и бутилка минерална вода, Павел Селиванов се впусна в темата 'Авторизация в кластера с помощта на външен доставчик', а именно LDAP (Nginx + Python) и OIDC (Dex + Gangway).
На следващата пауза своя съвет на инженерите Kubernetes даде Марсель Ибраев, лектор на Слёрм, Certified Kubernetes Administrator: 'Ще кажа нещо, което може да изглежда банално, но имайки предвид колко често се сблъсквам с това, имам подозрение, че не всички го вземат предвид. Не бива да се вярва сляпо на различни How-To ръководства в Интернет, които описват как прекрасно работи дадено решение. В контекста на Kubernetes това придобива особено значение. Защото Kubernetes е сложна система и добавянето на решение, което не е тествано конкретно за вашия проект и инсталация на кластера, може да доведе до тъжни последствия, въпреки че в Интернет се е говорило за неговото превъзходство. Дори самият Kubernetes, без обмислен подход, може да навреди на проекта ви – „каквото е хубаво за руснака, за немеца е смърт“. Затова тестваме, проверяваме и пробваме всяко решение преди да го внедрим. Само така ще вземете предвид всички нюанси, които могат да възникнат.».
Следобед в битката се включи Сергей Бондарев. Неговата тема е Network policy, а именно въведение в CNI и Network Security Policy.
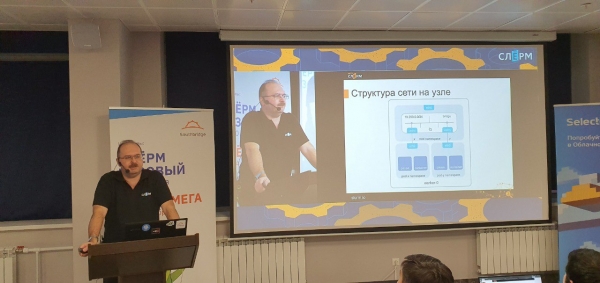
В интернет има много статии за Network Policy. Между администраторите се среща мнението, че без Network Policies може да се мине, но специалистите по сигурност много харесват този инструмент и изискват Network Policies да бъдат включени.
Кормилото на Kubernetes у Сергей Бондарев пое Павел Селиванов с темата „Сигурни и високо достъпни приложения в клъстера“. Има си любими теми: PodSecurityPolicy, PodDisruptionBudget, LimitRange/ResourceQuota.
Темата на Меги, с която Павел участва в DevOpsConf: .
След разказа как лесно може да се хакне кластер Kubernetes, скептично настроените администратори казват: „Аха, казах ви, вашият Kubernetes е дупчеста работа“. Павел обяснява, че може да се настрои сигурността в клъстера и това не е трудно, просто по подразбиране настройките за сигурност са изключени. Подробности в транскрипцията. .
— Кой е счупил кластера? Ето, той е счупил кластера! От тук ми е прекрасно видно!
На Слёрмах не всичко е просто и лесно, за да не става скучно. Но този път Telegram реши да покаже на всички петата си точка:
Марсел Ибраев, [22 ноем. 2019 г., 16:52:52]:
Колеги, в момента се наблюдават смущения в работата на Телеграм, имайте това предвид.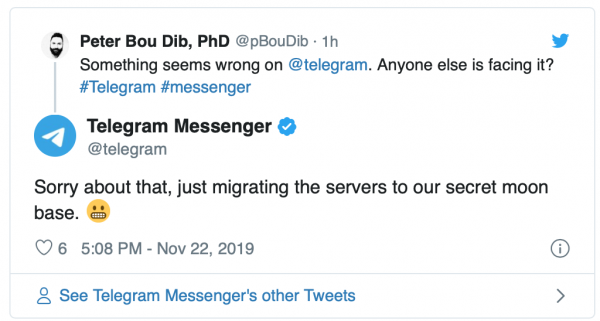
Този ярък и наситен с практически знания успешен първи ден приключи. На втория ден ни очакват още повече практика, стартиране на базов кластер с PostgreSQL, стартиране на RabbitMQ кластер, управление на тайните в Kubernetes.
Слърм Мега. Втори ден.
Водещият обяви началото на втория ден с енергично изявление: "Сутринта, както каза вчера Павел, ни очаква истински хардкор. Изразявайки се на езика на хирургията, ще навлезем в сърцевината на Кубернетеса!"
Масовик-затейник - това е отделна история. Една от проблемите на Слърма е, че хората се изключват и заспиват от информационната пренасищеност. Винаги сме търсили начин да се справим с това и на предишния Слърм малките игри с аудиторията показаха добри резултати. Т този път наехме специално подготвен човек. В чата много се шегуваха за "интересните конкурси", но фактът остава фактическо - не сме виждали толкова енергични участници досега.
Марсел Ибраев получи помощ и започна да изследва Stateful приложения в кластера. А именно, стартиране на базов кластер с PostgreSQL и стартиране на RabbitMQ кластер.
Следобед се пристави на K8S Сергей Бондарев. Темата му беше "Управление на тайните". Той беше прикрит от Малдер и Скали. Изучаваха управлението на тайни в Kubernetes и Vault. А също и "Истината е навън".
Това продължи до късно вечерта, когато Павел Селиванов заговори за Horizontal Pod Autoscaler.
Слърм Мега. Трети ден.
Резко и енергично, още от сутринта, Сергей Бондарев разбуди аудиторията с резервно копиране и възстановяване след сривове. Бекъп и възстановяване на кластера с Heptio Velero и etcd бяха проверени лично.
Сергей продължи темата за годишната ротация на сертификатите в кластера: удължаване на сертификатите control-plane с kubeadm. Преди самия обяд, за да намали апетита на участниците или да го отнеме напълно, Павел Селиванов повдигна темата за деплойване на приложения.
Обсъждаха се инструменти за темплейтиране и деплойване, както и стратегии за деплой.
Павел Селиванов разказа новата тема: Service Mesh, инсталиране на Istio. Темата се оказа толкова богата, че може да бъде направен отделен интензивен курс по нея. Обсъждаме планове, следете анонсите.
Главното е всичко да работи правилно. Защото дойде време за практика:
изграждане на CI/CD, за да стартирате едновременно разполагането на приложението и обновлението на клъстера. В учебните проекти всичко работи добре. Но животът понякога е пълен с изненади.
Нека Слърм бъде с вас!
Източник: habr.com
