

Цел
Необходимо организиране на VPN Tunnel между две устройства, като Mikrotik и Juniper от серията SRX.
Какво имаме
От Mikrotik избрахме модела, който поддържа хардуерно шифроване IPSec, от сайта на Mikrotik вики, и на нашия поглед той се оказа достатъчно компактен и евтин, а именно Mikrotik hEXS.
USB модемът беше закупен от най-близкия мобилен оператор, модел Huawei E3370. Никакви операции по отключване от оператора не бяха извършвани. Всичко е стандартно и е флашвано от самия оператор.
В ядрото е инсталиран централен маршрутизатор Juniper SRX240H.
Какво успяхме
Успяхме да реализираме схема на работа, която позволява чрез мобилния оператор, без статичен адрес, чрез модема да създадем IPsec свързване, в което се обработва GRE Tunnel.
Тази схема на свързване се използва и работи на USB модеми Билайн и Мегафон.
Конфигурацията е следната:
В ядрото е инсталиран Juniper SRX240H
Local Address: 192.168.1.1/24
External Address: 1.1.1.1/30
GW: 1.1.1.2
Отдалечена точка
Mikrotik hEX S
Local Address: 192.168.152.1/24
External Address: Динамичен
Небольшая диаграма за разбиране на работата:
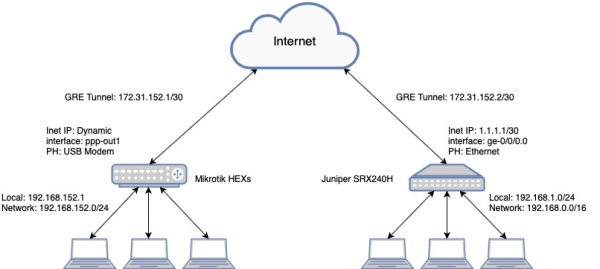
Конфигурация Juniper SRX240:
Версия на софтуера JUNOS Software Release [12.1X46-D82]
Конфигурация на Juniper
интерфейси {
    ge-0/0/0 {
        описание Internet-1;
        единица 0 {
            семейство inet {
                адрес 1.1.1.1/30;
            }
        }
    }
    gr-0/0/0 {
        единица 1 {
            описание GRE-Tunnel;
            тунел {
                източник 172.31.152.2;
                дестинация 172.31.152.1;
            }
            семейство inet;
    vlan {
        единица 0 {
            семейство inet {
                адрес 192.168.1.1/24;
            }
        }
    st0 {
        единица 5 {
            описание "Зона - 192.168.152.0/24";
            семеенство inet {
                mtu 1400;
            }
        }
    опции за маршрутизиране {
    статичен {
        маршрут 0.0.0.0/0 следващ-скок 1.1.1.2;
        маршрут 192.168.152.0/24 следващ-скок gr-0/0/0.1;
        маршрут 172.31.152.0/30 следващ-скок st0.5;
    }
    рутер-id 192.168.1.1;
}
сигурност {
    ike {
        опции за проследяване {
            файл vpn.log размер 256k файлове 5;
            флаг всички;
        }
        политика ike-gretunnel {
            режим агресивен;
            описание area-192.168.152.0;
            набор на предложения стандарт;
            предварително споделено ключ ascii-text "mysecret"; ## СЕКРЕТНИ ДАННИ
        }
        шлюз gw-gretunnel {
            ike-политика ike-gretunnel;
            динамичен inet 172.31.152.1;
            външен-интерфейс ge-0/0/0.0;
            версия v2-only;
        }
    ipsec {
        }
        политика vpn-policy0 {
            съвършена-напред-тайна {
                ключове група2;
            }
            набор на предложения стандарт;
        }
        vpn vpn-gretunnel {
            привързване-интерфейс st0.5;
            df-bit копие;
            vpn-монитор {
                оптимизирани;
                източник-интерфейс st0.5;
                дестинационен-ip 172.31.152.1;
            }
            ike {
                шлюз gw-gretunnel;
                no-anti-replay;
                ipsec-политика vpn-policy0;
                инсталирай-интервал 10;
            }
            установи-тунели незабавно;
        }
    }
    политики {
        от-зона vpn до-зона vpn {
            политика st-vpn-vpn {
                съвпадение {
                    източник-адрес всеки;
                    дестинация-адрес всеки;
                    приложение всеки;
                }
                тогава {
                    позволи;
                    лог {
                        иницииране-сесия;
                        затваряне-сесия;
                    }
                    брой;
                }
            }
        }
        от-зона trust до-зона vpn {
            политика st-trust-to-vpn {
                съвпадение {
                    източник-адрес всеки;
                    дестинация-адрес всеки;
                    приложение всеки;
                }
                тогава {
                    позволи;
                    лог {
                        иницииране-сесия;
                        затваряне-сесия;
                    }
                    брой;
                }
            }
        }
        от-зона vpn до-зона trust {
            политика st-vpn-to-trust {
                съвпадение {
                    източник-адрес всеки;
                    дестинация-адрес всеки;
                    приложение всеки;
                }
                тогава {
                    позволи;
                    лог {
                        иницииране-сесия;
                        затваряне-сесия;
                    }
                    брой;
                }
            }
        }
    зони {
        зона-сигурност trust {
                vlan.0 {
                    входящ-трафик {
                        системни-услуги {
                            всички;
                        }
                        протоколи {
                            всички;
                        }
                    }
                }
        зона-сигурност vpn {
            интерфейси {
                st0.5 {
                    входящ-трафик {
                        протоколи {
                            ospf;
                        }
                    }
                }
                gr-0/0/0.1 {
                    входящ-трафик {
                        системни-услуги {
                            всички;
                        }
                        протоколи {
                            всички;
                        }
                    }
                }
        зона-сигурност untrust {
            интерфейси {
                ge-0/0/0.0 {
                    входящ-трафик {
                        системни-услуги {
                            ping;
                            ssh;
                            ike;
                        }
                    }
                }
            }
        }
vlan-и {
    vlan-local {
        vlan-id 5;
        l3-интерфейс vlan.1;
    }
Конфигурация на Mikrotik hEX S:
Версия на софтуер RouterOS [6.44.3]
Конфигурация на Mikrotik
/ip address
add address=172.31.152.1/24 comment=GRE-Tunnel interface=gre-srx network=172.31.152.0
add address=192.168.152.1/24 comment=Local-Area interface=bridge network=192.168.152.0

/interface gre
add comment=GRE-Tunnel-SRX-HQ !keepalive local-address=172.31.152.1 name=gre-srx remote-address=172.31.152.2

/ip ipsec policy group
add name=srx-gre

/ip ipsec profile
add dh-group=modp1024 dpd-interval=10s name=profile1

/ip ipsec peer
add address=1.1.1.1/32 comment=GRE-SRX exchange-mode=aggressive local-address=172.31.152.1 name=peer2 profile=profile1

/ip ipsec proposal
set [ find default=yes ] enc-algorithms=aes-256-cbc,aes-128-cbc,3des
add enc-algorithms=aes-128-cbc,3des name=proposal1

/ip route
add distance=10 dst-address=192.168.0.0/16 gateway=gre-srx

/ip ipsec identity
add comment=IPSec-GRE my-id=address:172.31.152.1 peer=peer2 policy-template-group=srx-gre secret=mysecret

/ip ipsec policy
set 0 disabled=yes
add dst-address=0.0.0.0/0 proposal=proposal1 sa-dst-address=1.1.1.1 sa-src-address=172.31.152.1 src-address=172.31.152.0/30 tunnel=yes

/ip address
add address=172.31.152.1/24 comment=GRE-Tunnel interface=gre-srx network=172.31.152.0
add address=192.168.152.1/24 comment=Local-Area interface=bridge network=192.168.152.0
Резултат:
От страна на Juniper SRX
netscreen@srx240> ping 192.168.152.1
PING 192.168.152.1 (192.168.152.1): 56 data bytes
64 bytes from 192.168.152.1: icmp_seq=0 ttl=64 time=29.290 ms
64 bytes from 192.168.152.1: icmp_seq=1 ttl=64 time=28.126 ms
64 bytes from 192.168.152.1: icmp_seq=2 ttl=64 time=26.775 ms
64 bytes from 192.168.152.1: icmp_seq=3 ttl=64 time=25.401 ms
^C
--- 192.168.152.1 ping statistics ---
4 packets transmitted, 4 packets received, 0% packet loss
round-trip min/avg/max/stddev = 25.401/27.398/29.290/1.457 ms
От страна на Mikrotik
net[admin@GW-LTE-] > ping 192.168.1.1
  SEQ HOST                                     SIZE TTL TIME  STATUS
    0 192.168.1.1                                56  64 34ms
    1 192.168.1.1                                56  64 40ms
    2 192.168.1.1                                56  64 37ms
    3 192.168.1.1                                56  64 40ms
    4 192.168.1.1                                56  64 51ms
    sent=5 received=5 packet-loss=0% min-rtt=34ms avg-rtt=40ms max-rtt=51ms
Изводи
След извършената работа, имаме стабилна връзка. VPN Tunnel, от отдалечената мрежа имаме достъп до мрежата, която се намира зад Juniper, и обратното.
Не препоръчвам да използвате IKE2 в тази схема; възниква ситуация, при която след перезареждане на устройството, IPSec не се активира.
Източник: habr.com
