

, че 80% от електронните съобщения в света – това е спам. Тоест, съобщения на електронна поща, които изобщо не са нужни на получателя (и това е тъжно). Но, сякаш това не е достатъчно, сред спама често се срещат писма, изпратени с вредоносни цели: например, за кражба или изтриване на данни, или изнудване.
КДПВ:
Както знаем, за да може едно писмо истински да навреди на компютърни системи, просто доставянето на писмото на получателя в повечето случаи не е достатъчно. Необходим е „опонент, склонен за сътрудничество“, т.е. потребителят трябва сам да извърши действия, които ще доведат до изпълнението на замисъла на злосторника.
Обикновено такова действие е „отварянето“ на файла-прикачен файл към писмото, тоест ръчно стартиране на обработката на файла от съответната програма-обработчик в рамките на операционната система на потребителя.
Какво е още по-тъжно, опонент-помощник – съвсем не е рядкост, и нашият спамер-злосторник може напълно да разчита на него.
И това води до
С две думи, нашата счетоводителка отваря сметката, а там изобщо не е сметка, а вирус.
Злонамерените писма, разбира се, имат важни различия. Но да се разчита на вниманието и съзнанието на потребителите – е лоша идея. Дори и разгорещените концерти на темата „не отваряйте такива“ с фойерверки и солово вокално изпълнение на директора (композиция „Полимери“) с времето се изтриват от паметта на офисния работник.
Разбира се, правилно настроените системи ще ни предпазят от повечето подобни атаки. Но ключовата дума все пак е – „от повечето“. Никой не дава стосенна гаранция; а ако става въпрос за потребителя, то да го засилим, като едно от най-слабите места в системите, – е благородно дело.
В делото на компютърното злодеяние технологиите и социалната инженерия вървят ръка за ръка. Злосторникът разбира, че е трудно да се представи за този, на когото потребителят безусловно вярва, и затова е принуден да използва и други тактики: заплахи, принуждаване, имитират признати авторитети и/или да използва съответни фалшиви наименования – например, да изпращат писма от името на държавни органи и големи компании.
И, както ни учат старите: ако не можем да победим, трябва да водим. Наистина, какво ни прави по-лоши от спамерите? Ние сме много по-добри! И възможностите ни са повече. А самата задача ще изисква минимални умения за програмиране и почти няма да засегне съществуващите системи.
Отказ: авторът не е спамер, спамерът не е автор. Авторът е само и единствено на страната на доброто.
Задачата е много проста:
ние сами ще изпращаме на нашите потребители писма, които приличат на злонамерени. В приложенията към тези писма ще прикрепим документи, в които с големи букви ще напишем "НЕ ОТКРИВАЙТЕ ДОКУМЕНТИТЕ ОТ ТАКИВА ПИСМА. Бъдете по-внимателни и осторожни."
По този начин, нашата задача има следните условия:
Условие 1. Писмата трябва да са различни.Ако изпращаме на всички и всеки път едно и също писмо, то това няма да се различава от обикновените напомняния на срещи, на които потребителите имат силен имунитет. Ние трябва да активираме у потребителя системата, отговаряща за обучението. Оттук следват следните условия:
Условие 2. Писмата трябва да изглеждат като истински.Изпращането на писма от ТОО "Месо-компани" или Барак Обама е възможно, но неефективно. Има смисъл да се използват наистина съществуващи (и разнообразни!) имена на организации и органи;
Условие 3. Исто така важно е писмата да изглеждат малко странно.Те трябва да са малко съмнителни, за да предизвикат подозрения и у потребителя и да активират в мозъка системата за обучение;
Условие 4. И при всичко това писмата трябва да привлекат внимание и да провокират.Ами, тук всичко е просто, ние даже не трябва да измисляме нищо: спамерите вече всичко направили вместо нас. "Глоби", "Съдебни решения" и дори просто "Документи" в приложенията, "Неустойки", "Преразчети", "Лихви" в темата и множество думи "Спешно", "Незабавно", "Задължени", "Платете" в текста – и работата е свършена.
За реализацията на този магически комплект ще са необходими минимални умения за програмиране и скучен вечер. Авторът използва Python 3 (защото трябваше да се упражнява) и JS (за събиране на данни, направо от конзолата на браузъра). Но голяма част от кода лесно може да се реализира с нативни инструменти на ОС (bash, cmd), само че с кодировките ще имате проблеми.
Трябва да се отбележи, че самата идея не принадлежи на автора, а е вдъхновена от една голяма международна компания. Въпреки това, идеята е толкова очевидна, че щом я чул, авторът с викове "Защо не го направих по-рано?" се втурнал да я реализира.
И така, на първо място, нуждаем се от елементи, от които ще съставим писмото. Нека започнем с полето От - кой ще заплашва нашите страхливи потребители. Е, кой: разбира се, банките, данъчните инспекции, съдилищата и разни странни ООД. Може също да добавим шаблони за бъдеща автоматична подмяна, нещо подобно на АД. CmpNmF. Вж. from.txt
Сега ни трябват самите имена. ООД Ромашка и Вектор, а също така безкрайно повтарящото се "Московски съд" едва ли ще предизвикат отговор в душите.
За щастие, интернет предлага просто удивителни възможности за получаване на информация. Например, може да бъде получен с проста команда на JavaScript директно в конзолата на браузера, нещо подобно на:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}По този начин можем бързо да създадем прекрасна база за нашите задачи (особено след като авторът вече го е направил за вас 🙂). Ще запазим в Plain text, БД за такава задача е прекалено сложна. В проекта се използва кодировка UTF-8 с BOM, за случай на използване на най-специфичните символи. Вижте в .txt файловете с съответните имена.
Следва да генерираме коректен (според стандарта, но не задължително съществуващ) имейл адрес на подателя, за да може писмото да се показва правилно и да бъде изпращано правилно. За част от имената авторът използва фиксирани домейни, за част – автогенерация от името с помощта на библиотека за транслитерация, нещо подобно на ООД „Вектор” -> warning@ooovektor.ru. Името на пощенската кутия се взема от списъка в кода и също трябва да внушава страхопочитание: "vzyskanie", "shtraf", "dolg", "alarm" и други "zapros".
Сега – темата на писмото.
Темата трябва задължително да привлече внимание, иначе писмото ще остане незабелязано. Дайте воля на вътрешния си страшен счетоводител и всичко ще проработи: "Затваряне на сметка(и) (CmpNm)", "На главния счетоводител (CmpNm)", "Изискване (за CmpNm)", "Незабавно платете (!!!)" и други подобни шегички.
Вж. subj.txt. Добавете по желание, смесете, не разбърквайте.
Текстът на имейла трябва да бъде малко странен. Вече привлечехме вниманието на потребителя, сега нашата задача е да създадем подозрения. Затова в този пункт не е нужно да се стараем толкова. Нека вземем заплашителни фрази от спамерите и да ги комбинираме произволно, сто процента достоверност само би ни попречила. Ще излезе нещо такова:
(важна) Информация (ООО "ТЕСТ") По сметката в последствие на съдебно производство
 открийте документите в приложението
 постановление в приложението
Виж msg.txt. Допълненията са добре дошли.
И, накрая, приложението. В проекта в момента са предвидени 3 типа приложения: pdf, doc, docx. Файловете се копират от образците без промяна на съдържанието, името на приложението се взима от списъка („Решение“, „Съдебно решение“ и др., виж flnms.txt). За първите два типа размерът се генерира случайно, като се добавят нули в края на файла. С docx това не минава (въпреки че след възстановяването Word файлът се отваря; а LibreOffice, например, отваря docx файлове, в които са добавени външни файлове през интерфейса на архиваторите, без проблем).
И ние ще получим нещо такова:
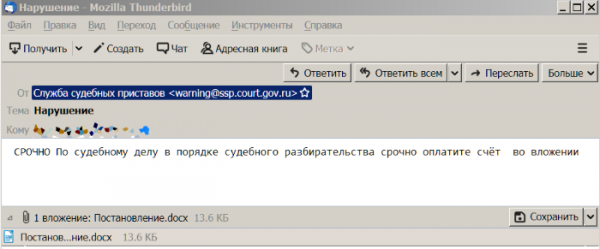
Може да се изпраща:
gen_msg.py buh@oootest.ru
Собствено, това е всичко. Работата отнема час, а ползите... А полза ще има. Защото теорията е суха, но животното дърво цъфти пълноценно – обясненията не достигат, напомнянията се забравят, а хората усвояват уменията само на практика. И е по-добре да бъдем учители, отколкото после да възстановяваме всичко от резервни копия, нали?
Само регистрирани потребители могат да участват в анкетата. , моля.
Опитахте ли го с вашите потребители? Какви са резултатите?
0,0%Никой не се наведе, изтриха без въпроси.
0,0%Някои съобщиха за подозрителни имейли, не отвориха приложенията.
50,0%Някои отвориха приложенията (ще разкажа в коментарите какво стана после).
50,0%Получих мъмрене от ръководството.
Гласуваха 6 потребители. 21 потребители се въздържаха.
Източник: habr.com
