

Днес ще проучим PAT (Преобразуване на портови адреси), технология за преобразуване на IP адреси с помощта на портове, и NAT (Преобразуване на мрежови адреси), технология за преобразуване на IP адреси на транзитни пакети. PAT е специален случай на NAT. Ще разгледаме три теми:
— частни, или вътрешни (локални) IP адреси и публични, или външни IP адреси;
— NAT и PAT;
— настройка на NAT/PAT.
Нека започнем с вътрешните адреси Private IP. Знаем, че те се разделят на три класа: А, В и С.
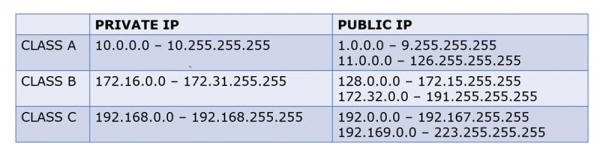
Вътрешните адреси от клас А заемат диапазона „десетки“ от 10.0.0.0 до 10.255.255.255, а външните – диапазона от 1.0.0.0 до 9.255.255.255 и от 11.0.0.0 до 126.255.255.255.
Вътрешните адреси от клас В заемат диапазона от 172.16.0.0 до 172.31.255.255, а външните – от 128.0.0.0 до 172.15.255.255 и от 172.32.0.0 до 191.255.255.255.
Вътрешните адреси от клас С заемат диапазона от 192.168.0.0 до 192.168.255.255, а външните – от 192.0.0.0 до 192.167.255.255 и от 192.169.0.0 до 223.255.255.255.
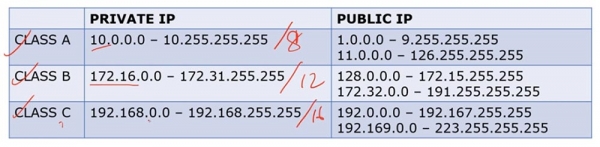
Адресите от клас А – това са адреси /8, клас В — /12 и клас С — /16. Следователно, външните и вътрешните IP адреси от различни класове заемат различни диапазони.
Многократно сме обсъждали разликата между частните и публичните IP адреси. В общи линии, когато имаме рутер и група вътрешни IP адреси, при опит за излизане в интернет рутерът ги конвертира във външни IP адреси. Вътрешните адреси се използват изключително в локални мрежи, а не в интернет.
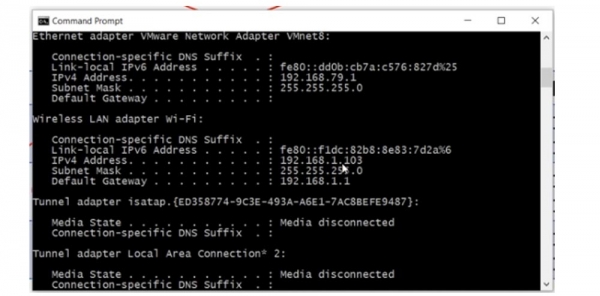
Ако чрез командния ред прегледам мрежовите параметри на компютъра си, ще виждам вътрешния си LAN IP адрес 192.168.1.103.
За да разбера своя публичен IP адрес, мога да използвам интернет услуга, тип „Какъв е моят IP?“. Както виждате, външният адрес на компютъра ми 78.100.196.163 се различава от неговия вътрешен адрес.
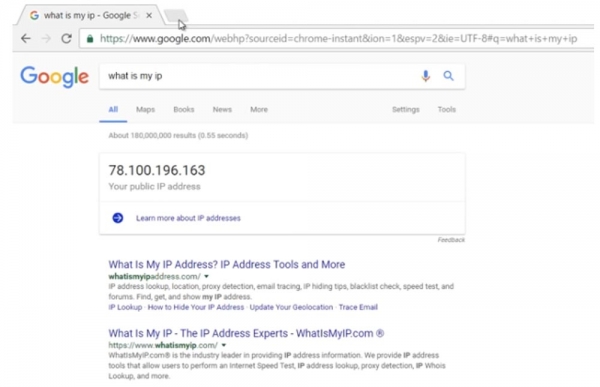
Във всички случаи компютърът ми е видим в интернет именно по външния IP адрес. И така, вътрешният адрес на компютъра ми е 192.168.1.103, а външният — 78.100.196.163. Вътрешният адрес се използва само за локална свързаност, за излизане в интернет е необходим публичен IP адрес. Можете да си припомните защо бе направено разделението на частни и публични адреси, като прегледате видео урока Ден 3.
Нека разгледаме какво е NAT. Съществуват три типа NAT: статичен, динамичен и „претоварен“ NAT, или PAT.
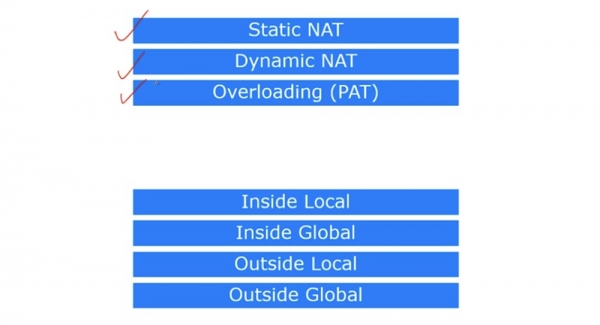
В Cisco има 4 термина, описващи NAT. Както казах, NAT е механизъм за преобразуване на вътрешни адреси в външни. Ако устройство, свързано към интернет, получи пакет от друго устройство от локалната мрежа, то просто ще отхвърли този пакет, тъй като форматът на вътрешния адрес не съответства на формата на адресите, използвани в глобалната интернет мрежа. Затова устройството трябва да получи публичен IP адрес, за да излезе в интернет.
Така, първият термин е Inside Local, което означава IP адреса на хоста във вътрешната, локалната мрежа. Проще казано, това е основният адрес на източника, например 192.168.1.10. Вторият термин, Inside Global, е IP адресът на локалния хост, под който той е видим във външната мрежа. В нашия случай това е IP адресът на външния порт на рутера 200.124.22.10.
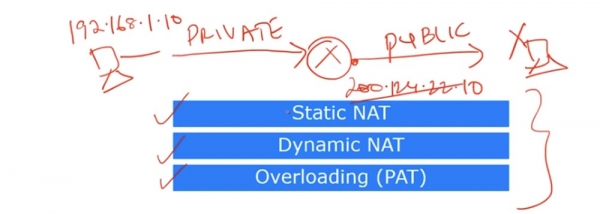
Можем да кажем, че Inside Local е приватен IP адрес, а Inside Global е публичен IP адрес. Запомнете, че терминът Inside се употребява по отношение на източника на трафика, а Outside – по отношение на назначения трафик. Outside Local е IP адресът на хоста във външната мрежа, под който той е видим за вътрешната мрежа. Проще казано, това е адресът на получателя, видим от вътрешната мрежа. Пример за такъв адрес е IP адресът 200.124.22.100 на устройство, разположено в интернет.
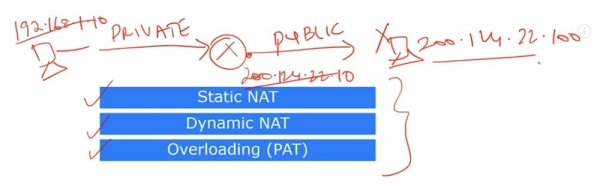
Outside Global е IP адресът на хоста, видим във външната мрежа. В повечето случаи адресите Outside Local и Outside Global изглеждат по един и същи начин, тъй като дори след преобразуването IP адреса на назначенията остава видим за източника по същия начин, както и преди преобразуването.
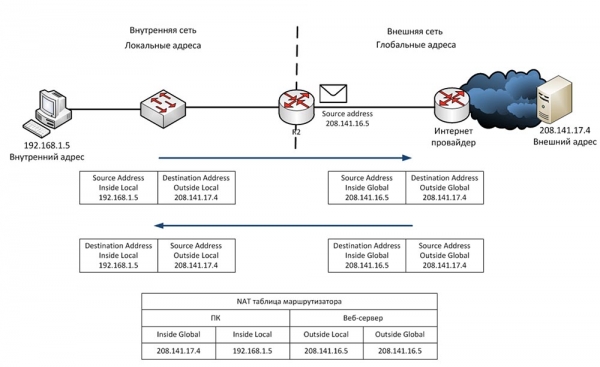
Нека разгледаме какво представлява статичният NAT. Статичният NAT означава взаимно однозначно преобразуване на вътрешни IP адреси във външни, или преобразуване „един към един“. Когато устройствата изпращат трафик в интернет, техните вътрешни адреси Inside Local се преобразуват в вътрешни адреси Inside Global.
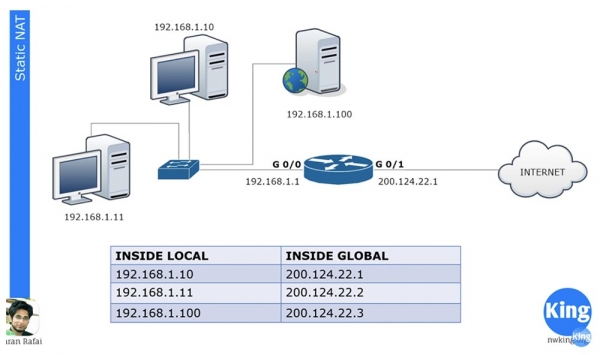
В нашата локална мрежа има 3 устройства, и когато те се опитват да излязат в интернет, всяко от тях получава своя собствен адрес Inside Global. Тези адреси са статично присвоени на източниците на трафик. Принципът „един към един“ означава, че ако в локалната мрежа се намират 100 устройства, те получават 100 външни адреса.
NAT се появи, за да спаси Интернет, в който свършваха публичните IP адреси. С помощта на NAT много компании и мрежи могат да имат един общ външен IP адрес, в който местните адреси на устройствата ще се преобразуват при излизане в интернет. Можете да кажете, че в този случай със статичен NAT няма икономия на адреси, тъй като сто локални компютри получават сто външни адреса, и ще сте напълно прави. Въпреки това, статичният NAT все пак притежава редица предимства.
Например, имаме сървър с вътрешен IP адрес 192.168.1.100. Ако някое устройство от интернет иска да се свърже с него, то не може да го направи, използвайки вътрешния адрес за цел, а трябва да използва външния адрес на сървъра 200.124.22.3. Ако в маршрутизатора е настроен статичен NAT, целият трафик, насочен към 200.124.22.3, автоматично се пренасочва към 192.168.1.100. По този начин се осигурява външен достъп до устройствата в локалната мрежа, в случая до уеб сървъра на компанията, което може да е необходимо в определени случаи.
Нека разгледаме динамичния NAT. Той е много подобен на статичния, но не присвоява постоянни външни адреси на всяко локално устройство. Например, имаме 3 локални устройства и само 2 външни адреса. Ако второто устройство реши да излезе в интернет, му ще бъде присвоен първия свободен IP адрес. Ако след него уеб сървърът реши да излезе в интернет, маршрутизаторът ще му присвои втория наличен външен адрес. Ако след това първото устройство реши да излезе в интернет, няма да има наличен IP адрес за него и маршрутизаторът ще отхвърли пакета му.
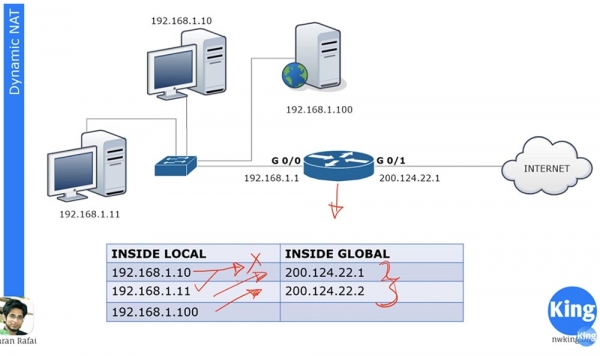
Може да имаме стотици устройства с вътрешни IP адреси, и всяко от тези устройства може да излезе в интернет. Но тъй като нямаме статично присвояване на външни адреси, едновременно в интернет могат да излизат не повече от 2 устройства от стотиците, тъй като имаме само два динамично присвоявани външни адреса.
В устройството Cisco е предвидено фиксирано време за преобразуване на адреси, по подразбиране равняващо се на 24 часа. Можете да го промените на 1, 2, 3 или 10 минути или на всяко време, което желаете. След изтичането на това време, външните адреси се освобождават и автоматично се връщат в пула на адресите. Ако в този момент първото устройство поиска да излезе в интернет и някой външен адрес бъде достъпен, то ще го получи. Рутерът съдържа NAT таблица, която се обновява динамично, и докато времето за преобразуване не е изтекло, назначените адреси остават за устройството. По-просто казано, динамичният NAT работи по принципа: „който дойде пръв, него ще обслужим“.
Нека разгледаме какво е преобременен NAT, или PAT. Това е най-разпространеният тип NAT. В домашната ви мрежа могат да бъдат много устройства – ПК, смартфони, лаптопи, таблети и всички те се свързват към рутера, който има един външен IP адрес. PAT позволява на множество устройства с вътрешни IP адреси едновременно да излизат в интернет под един външен IP адрес. Това е възможно, защото всеки частен, вътрешен IP адрес използва определен номер на порт по време на комуникационната сесия.
Да предположим, че имаме един публичен адрес 200.124.22.1 и множество локални устройства. При излизане в интернет всички тези хостове ще получат един и същ адрес 200.124.22.1. Единственото, което ще ги отличава един от друг, е номерът на порта.
Ако помните дискусията на транспортния слой, знаете, че транспортният слой съдържа номера на портовете, като номерът на порта на източника представлява случайно число.
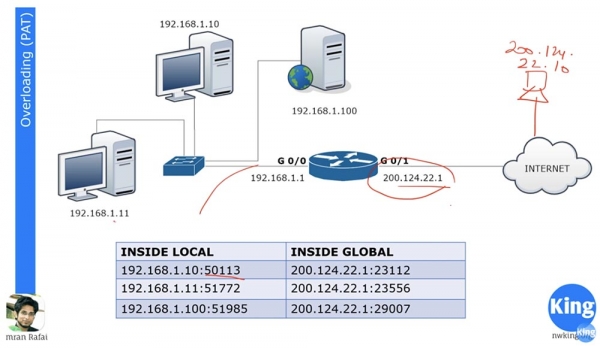
Да предположим, че в външната мрежа има хост с IP адрес 200.124.22.10, свързан с интернет. Ако компютър 192.168.1.11 иска да се свърже с компютър 200.124.22.10, той ще създаде случайния порт на източника 51772. Портът на назначение на компютъра от външната мрежа ще бъде 80.
Когато рутерът получи пакета от локалния компютър, насочен към външната мрежа, той преобразува локалния адрес Inside Local в адрес Inside Global 200.124.22.1 и присвоява на порта номер 23556. Пакетът достига до компютъра 200.124.22.10, и той трябва да отговори обратно съгласно процедурата на ръкостискане, при което назначението ще бъде адрес 200.124.22.1 и порт 23556.
Рутерът има таблица за NAT транслация, така че при получаване на пакет от външен компютър, той ще определи адреса Inside Local, който отговаря на адреса Inside Global, например 192.168.1.11:51772, и ще пренасочи пакета към него. След това връзката между двата компютъра може да се счита за установена.
В същото време можете да имате стотици устройства, които използват един и същ адрес 200.124.22.1 за комуникация, но с различни портови номера, благодарение на което те всички могат едновременно да излезат в интернет. Затова PAT е толкова популярен метод за транслация.
Нека разгледаме настройката на статичен NAT. За всяка мрежа първо е необходимо да се определят входния и изходния интерфейс. На схемата е показан рутер, през който се предава трафик от порт G0/0 към порт G0/1, т.е. от вътрешната мрежа към външната. По този начин, ние имаме входен интерфейс 192.168.1.1 и изходен интерфейс 200.124.22.1.
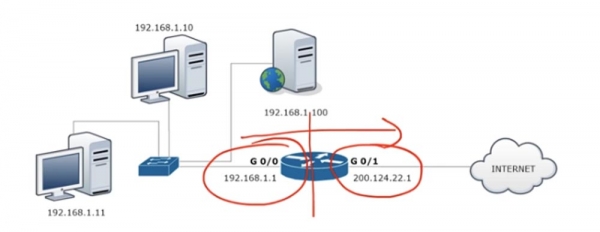
За да настроим NAT, отиваме на интерфейса G0/0 и задаваме параметрите ip address 192.168.1.1 255.255.255.0 и указваме, че този интерфейс е входен, използвайки командата ip nat inside.
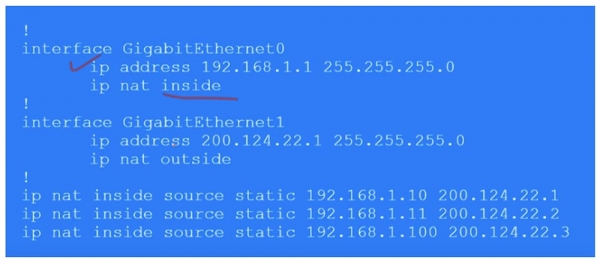
По аналогичен начин настройваме NAT на изходния интерфейс G0/1, задавайки ip address 200.124.22.1, маска на подсет 255.255.255.0 и ip nat outside. Запомнете, че преобразуването на динамичния NAT винаги се извършва от входния към изходния интерфейс, от inside към outside. Естествено, че за динамичен NAT отговорът идва на входния интерфейс през изходния, но при иницииране на трафика се активира посоката in-out. В случая на статичен NAT инициирането на трафика може да се случи в която и да е посока – in-out или out-in.
Следващо, необходимо е да съставим таблица за статичен NAT, в която на всеки локален адрес отговаря отделен глобален адрес. В нашия случай имаме 3 устройства, следователно таблицата ще се състои от 3 записа, в които се посочва Inside Local IP адресът на източника, който се преобразува в Inside Global адрес: ip nat inside static 192.168.1.10 200.124.22.1.
Така че, в статичен NAT ръчно задавате преобразуването за всеки адрес на локалния хост. Сега ще премина към Packet Tracer и ще направя описаните по-горе настройки.
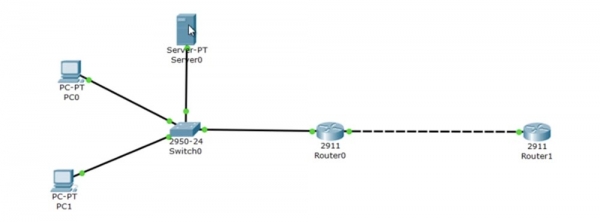
Отгоре имаме сървър 192.168.1.100, по-долу е компютър 192.168.1.10 и на най-долното ниво е компютър 192.168.1.11. Порт G0/0 на рутера Router0 има IP адрес 192.168.1.1, а порт G0/1 – 200.124.22.1. В "облака", представляващо интернет, поставих Router1, на който зададох IP адрес 200.124.22.10.
Влизам в настройките на Router1 и въвеждам командата debug ip icmp. Сега, щом пингът достигне това устройство, в прозореца за настройки ще се появи съобщение за отладка, което показва какъв пакет е това.
Нека да започнем с настройването на рутера Router0. Превключвам в режим на глобални настройки и извиквам интерфейс G0/0. След това въвеждам командата ip nat inside, след което преминавам към интерфейса g0/1 и въвеждам командата ip nat outside. Така определих входящите и изходящите интерфейси на рутера. Сега трябва ръчно да настроя IP адресите, тоест да пренеса в настройките редовете от по-ранната таблица:
Ip nat inside source static 192.168.1.10 200.124.22.1
Ip nat inside source static 192.168.1.11 200.124.22.2
Ip nat inside source static 192.168.1.100 200.124.22.3
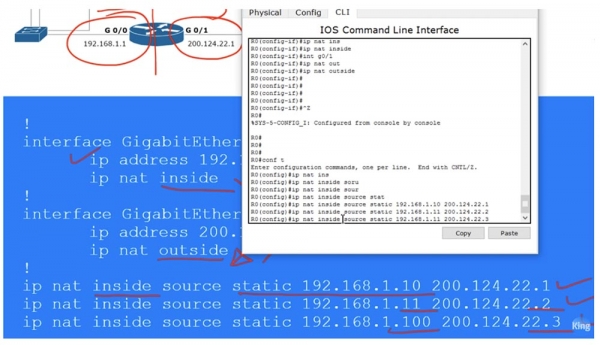
В момента ще пингувам Router1 от всяко от нашите устройства и ще видя какви IP адреси ще покаже приеманият пинг. За целта разполагам отвореното CLI прозорец на рутера R1 в дясната част на екрана, за да виждам съобщенията за отладка. Сега преминавам в терминала на командния ред на PC0 и пингувам адрес 200.124.22.10. След това в прозореца се появява съобщение, че пингът е получен от IP адреса 200.124.22.1. Това означава, че локалният IP адрес на компютъра 192.168.1.10 е бил преобразуван в глобалния адрес 200.124.22.1.
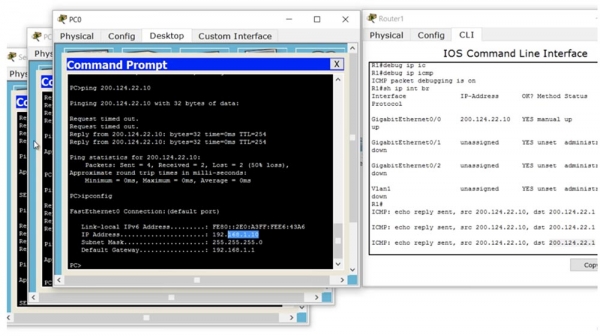
Същото правя и с следващия локален компютър и виждам, че адресът му е бил преобразуван в 200.124.22.2. След това изпращам пинг от сървъра и виждам адрес 200.124.22.3.
По този начин, когато трафикът от устройството в локалната мрежа достига рутера, на който е конфигуриран статичен NAT, рутерът в съответствие с таблицата преобразува локалния IP адрес в глобален и изпраща трафика във външната мрежа. За да проверя таблицата NAT, въвеждам командата show ip nat translations.
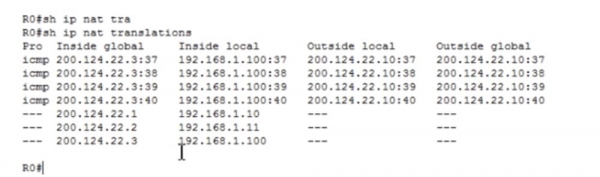
Сега можем да прегледаме всички преобразувания, които извършва рутера. В първата колона Inside Global е адресът на устройството преди транслацията, т.е. адресът, под който устройството е видимо от външната мрежа. Следва адресът Inside Local, т.е. адресът на устройството в локалната мрежа. Третата колона показва Outside Local, а четвъртата – адрес Outside Global, като и двата адреса са еднакви, тъй като не подлагаме на преобразуване IP адреса на целта. Както виждате, след няколко секунди таблицата се изчисти, защото в Packet Tracer е настроен кратък тайм-аут на пинга.
Мога да пингвам от рутера R1 сървъра на адрес 200.124.22.3, и ако отново преминем към настройките на рутера, можем да видим, че таблицата отново се запълни с четири реда пинг с преобразуван адрес на целта 192.168.1.100.
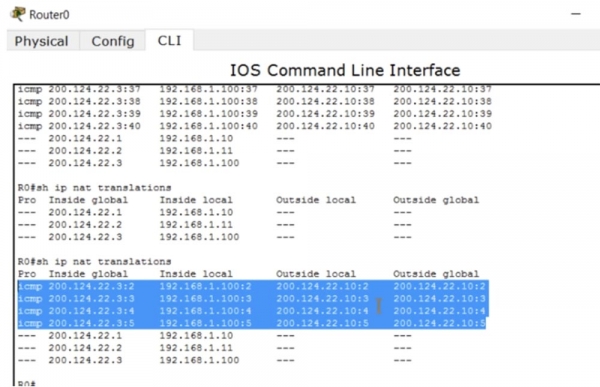
Както вече казах, дори когато се задейства тайм-аут на транслацията, при иницииране на трафик от външен източник механизмът NAT автоматично се активира. Това се случва само при използване на статичен NAT.
Сега нека разгледаме как работи динамичният NAT. В нашия пример имаме 2 публични адреса за три устройства в локалната мрежа, но могат да има десетки и стотици такива частни хостове. В същото време само 2 устройства могат да излязат в интернет. Нека разгледаме каква е разликата между статичния и динамичния NAT, освен това.
Както и в предходния случай, първо трябва да определим входящите и изходящите интерфейси на рутера. След това създаваме своеобразен списък за достъп, но това не е ACL, за който говорехме в предишния урок. Този списък за достъп се използва за идентифициране на трафика, който искаме да преобразуваме. Тук се появява нов термин “interesting traffic” или „интересен трафик“. Това е трафик, който ви интересува по някаква причина, и когато този трафик съвпада с условията на списъка за достъп, той попада под действието на NAT и се преобразува. Този термин е приложим към трафика в много случаи, например при VPN „интересен“ се нарича трафикът, който ще премине през VPN тунела.
Трябва да създадем ACL, който идентифицира интересния трафик, в нашия случай това е трафикът на цялата мрежа 192.168.1.0, като се посочва и обратната маска 0.0.0.255.
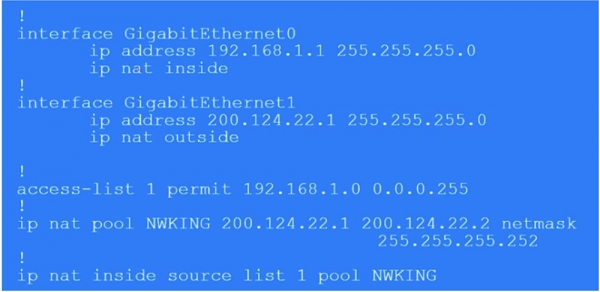
След това трябва да създадем NAT пул, за което използваме командата ip nat pool и посочваме пула с IP адреси 200.124.22.1 200.124.22.2. Това означава, че предоставяме само два външни IP адреса. След това в командата се използва ключовата дума netmask и се въвежда маската на подмрежата 255.255.255.252. Последният октет от маската е (255 — броя на адресите в пула – 1), така че ако имате в пула 254 адреса, маската на подмрежата ще бъде 255.255.255.0. Това е много важен параметър, така че при настройка на динамичния NAT внимавайте да въведете правилната стойност на netmask.
След това използваме командата, която стартира механизма NAT: ip nat inside source list 1 pool NWKING, където NWKING е името на пула, а list 1 означава списък за достъп ACL номер 1. Запомнете — за да сработи тази команда, първо трябва да създадете пул от динамични адреси и списък за достъп.
И така, при нашите условия първото устройство, което желае да излезе в интернет, ще може да го направи, второто устройство също, а третото ще трябва да изчака, докато се освободи един от адресите в пула. Настройката на динамичния NAT се състои от 4 стъпки: определяне на входящия и изходящия интерфейс, определяне на „интересния“ трафик, създаване на NAT пул и самата настройка.
Сега ще преминем към Packet Tracer и ще опитаме да настроим динамичен NAT. Първо трябва да премахнем настройките на статичния NAT, за което последователно въвеждаме командите:
no Ip nat inside source static 192.168.1.10 200.124.22.1
no Ip nat inside source static 192.168.1.11 200.124.22.2
no Ip nat inside source static 192.168.1.100 200.124.22.3.
След това създавам списък за достъп List 1 за цялата мрежа с командата access-list 1 permit 192.168.1.0 0.0.0.255 и формирам NAT пул с помощта на командата ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252. В тази команда посочих името на пула, адресите, които влизат в него, и мрежовата маска.
След това посочвам какъв е този NAT - вътрешен или външен, и източника, от който NAT трябва да черпи информация, в нашия случай това е списък, чрез командата ip nat inside source list 1. След това системата ще изведе подсказка - нужен ли е цял пул или конкретен интерфейс. Аз избирам пул, защото имаме повече от 1 външен адрес. Ако изберете интерфейс, ще трябва да посочите порт с конкретен IP-адрес. В крайния вид командата ще изглежда така: ip nat inside source list 1 pool NWKING. В момента този пул се състои от два адреса 200.124.22.1 200.124.22.2, но можете свободно да ги промените или добавите нови адреси, които не са свързани с конкретен интерфейс.
Трябва да се уверите, че вашата таблица за маршрутизиране е актуализирана така, че всеки от тези IP адреси в пула да бъде насочен към това устройство, в противен случай няма да получите обратен трафик. За да се уверим, че настройките работят, ще повторим процедурата по пинговане на облачния рутер, която проведохме за статичен NAT. Ще отворя прозореца на рутера Router 1, за да видя съобщенията от режима на отладка, и ще го пингувам от всяко от трите устройства.
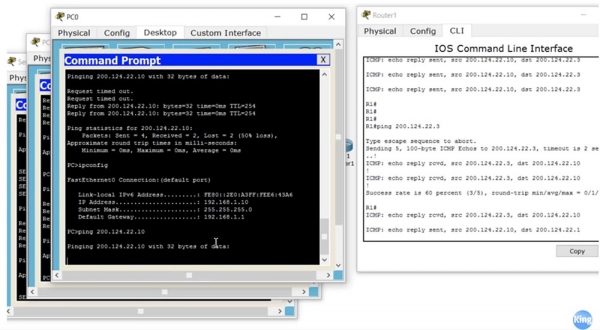
Виждаме, че всички адреси на източниците, от които идват пакетите с пингове, отговарят на настройките. В същото време, пингът от компютъра PC0 не преминава, защото му липсваше свободен външен адрес. Ако влезем в настройките на Router 1, се вижда, че в момента се използват адресите от пула 200.124.22.1 и 200.124.22.2. Сега ще изключа транслацията и ще видите как редовете изчезват един по един. Отново стартирам пинг от компютъра PC0 и, както виждате, сега всичко работи, защото той успя да получи освободения външен адрес 200.124.22.1.
Как може да се изчисти таблицата NAT и да се анулира зададеното преобразуване на адреси? Влизаме в настройките на рутера Router0 и въвеждаме командата clear ip nat translation * със „звездичка“ в края на реда. Ако сега погледнем състоянието на преобразуването с командата show ip nat translation, системата ще ни изведе празен ред.
За преглед на статистиката NAT се използва командата show ip nat statistics.
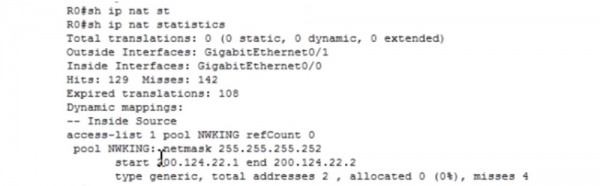
Тази команда е много полезна, тъй като позволява да разберете общия брой на динамични, статични и разширени преобразувания NAT/PAT. Виждате, че то е равно на 0, тъй като изчистихме данните за транслация с предишната команда. Тук са показани входните и изходните интерфейси, броят на успешните и неуспешните преобразувания hits и misses (броят на неуспехите е свързан с липсата на свободен външен адрес за вътрешния хост), името на списъка за достъп и пула.
Сега ще преминем към най-популярния вид преобразуване на IP адреси – разширен NAT, или PAT. За да се настрои PAT, е необходимо да се извършат същите стъпки, както за настройка на динамичен NAT: да се определи входният и изходният интерфейс на рутера, да се идентифицира „интересният“ трафик, да се създаде пул NAT и да се настрои PAT. Можем да създадем същия пул от няколко адреса, както и в предишния случай, но това не е необходимо, тъй като в PAT постоянно се използва един и същ външен адрес. Разликата между настройката на динамичен NAT и PAT се състои само в ключовата дума overload, с която завършва последната команда за настройка. След въвеждането на тази дума, динамичният NAT автоматично се превръща в PAT.
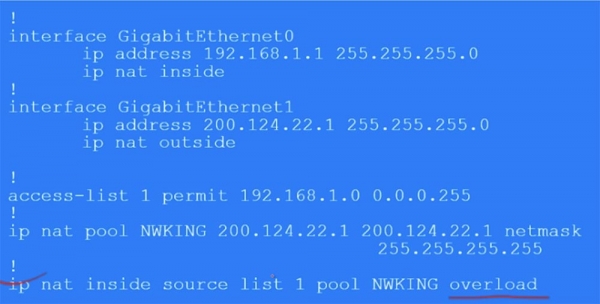
Освен това, използвате само един адрес в пула NWKING, например, 200.124.22.1, но го посочвате два пъти като начален и крайния външен адрес със сетевата маска 255.255.255.0. Можете да направите нещата по-просто, използвайки вместо реда ip nat 1 pool NWKING 200.124.22.1 200.124.22.1 netmask 255.255.255.0 параметъра source interface и фиксирования адрес 200.124.22.1 на интерфейса G0/1. В този случай всички локални адреси при изход в интернет ще бъдат преобразувани в този IP адрес.
В пула можете да използвате и всякакъв друг IP адрес, не е задължително да съответства на конкретен физически интерфейс. Въпреки това, в такъв случай трябва да се уверите, че всички рутери в мрежата могат да насочват отговорния трафик към избраното от вас устройство. Недостатък на NAT е, че не може да се използва за крайна адресация, тъй като докато обратният пакет се върне на локалното устройство, неговият динамичен NAT IP адрес може да бъде променен. Тоест, трябва да се уверите, че избраният IP адрес ще остане достъпен през цялото време на сесията.
Нека да разгледаме това чрез Packet Tracer. Първо трябва да премахна динамичния NAT с командата no Ip nat inside source list 1 NWKING и да изтрия NAT пула с команда no Ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 225.255.255.252.
След това трябва да създам PAT пул с командата Ip nat pool NWKING 200.124.22.2 200.124.22.2 netmask 225.255.255.255. Този път използвам IP-адрес, който не принадлежи на физическото устройство, защото физическото устройство има адрес 200.124.22.1, а аз искам да използвам 200.124.22.2. В нашия случай това работи, защото имаме локална мрежа.
Следващата стъпка е да настроя PAT с командата Ip nat inside source list 1 pool NWKING overload. След въвеждането на тази команда активираме преобразуването на адреси PAT. За да проверя коректността на настройката, преминавам към нашите устройства, сървъра и двата компютъра, и пингвам от компютър PC0 Router1 на адрес 200.124.22.10. В прозореца с настройки на рутера можем да видим отладъчните редове, в които е показано, че източникът на пинг отчета, както и очаквахме, е IP-адрес 200.124.22.2. От същия адрес идва пингът, изпратен от компютър PC1 и сървър Server0.
Нека да видим какво се случва в таблицата за преобразуване на рутера Router0. Можете да видите, че всички преобразувания са успешни, на всяко устройство е присвоен собствен порт, а всички локални адреси са свързани с Router1 чрез IP-адреса на пула 200.124.22.2.
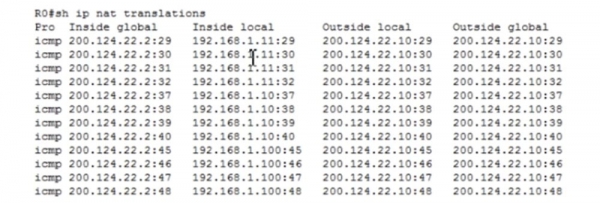
Използвам командата show ip nat statistics, за да прегледам статистиката на PAT.
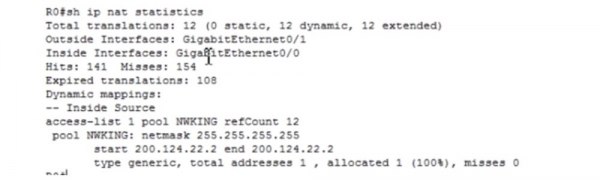
Виждаме, че общият брой преобразувания, или транслации на адреси, е 12, виждаме характеристиките на пула и друга информация.
Сега ще направя още нещо — ще въведа командата Ip nat inside source list 1 interface gigabit Ethernet g0/1 overload. Ако след това пингвам рутера от компютър PC0, се вижда, че пакетът идва от адрес 200.124.22.1, тоест от физическия интерфейс! Това е по-лесен начин: ако не искате да създавате пул, което често се случва при използване на домашни рутери, можете да използвате IP-адреса на физическия интерфейс на рутера като външен NAT адрес. Точно така най-често се извършва преобразуването на адреса на вашия частен хост за публичната мрежа.
Днес разгледахме много важна тема, затова е нужно да се упражнявате в нея. Използвайте Packet Tracer, за да проверите теоретичните си знания при решаването на практически задачи по настройка на NAT и PAT. Приближихме се до края на изучаването на темата ICND1 — първия изпит от курса CCNA, затова вероятно следващият видеоурок ще бъде посветен на обобщение.
Благодарим, че останахте с нас. Харесвате ли нашите статии? Искате ли да виждате повече интересни материали? Подкрепете ни, като направите поръчка или ни препоръчате на познати, 30% отстъпка за потребителите на Хабра за уникален аналог на entry-level сървъри, създаден от нас за вас: (налични опции с RAID1 и RAID10, до 24 ядра и до 40GB DDR4).
Dell R730xd два пъти по-евтин? Само при нас в Нидерландия! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — от $99! Четете за това
Източник: habr.com
