

Днес ще започнем изучаването на маршрутизиране по протокол OSPF. Темата, подобно на разглеждането на протокола EIGRP, е изключително важна в целия курс CCNA. Както виждате, раздел 2.4 е озаглавен „Конфигуриране, проверка и отстраняване на неизправности на единичната зона и мултизоните OSPFv2 за протокол IPv4 (с изключение на удостоверяване, филтриране, ръчно обобщаване на маршрути, преразпределение, мъртва област, виртуална мрежа и LSA)“.
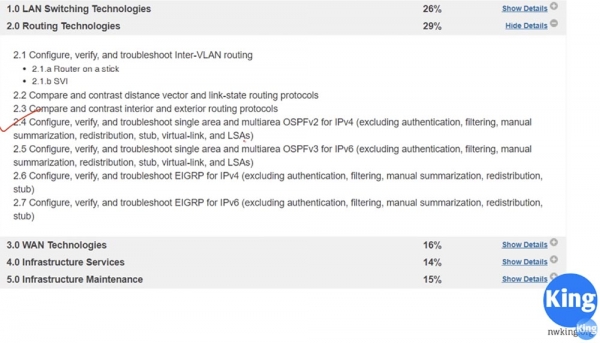
Темата OSPF е достатъчно обширна, поради което ще отнеме 2, а може би и 3 видеоурока. Днешният урок ще бъде посветен на теоретичната страна на въпроса, ще ви разкажа какво представлява този протокол в общи линии и как функционира. В следващото видео ще преминем към режима на конфигуриране на OSPF с помощта на Packet Tracer.
И така, в този урок ще разгледаме три неща: какво е OSPF, как той работи и какви са зоните OSPF. На предишния урок говорихме, че OSPF е протокол за маршрутизиране тип Link State, който изследва комуникационните канали между маршрутизаторите и взема решения на базата на скоростта на тези канали. Дългият канал с по-висока скорост, т.е. с по-голям капацитет, ще има приоритет пред късия канал с по-нисък капацитет.
Протоколът RIP, който е дистанционно-векторен, ще избере път в един хоп, дори ако този канал има ниска скорост, докато OSPF ще избере дълъг маршрут от няколко хопа, ако общата скорост на маршрута е по-висока от скоростта на трафика по късия маршрут.
По-късно ще разгледаме алгоритъма за вземане на решения, но за сега трябва да запомните, че OSPF е протокол по състояние на каналите Link State. Този отворен стандарт беше създаден през 1988 година, така че всеки производител на мрежово оборудване и всеки мрежов оператор можеше да се възползва от него. Затова OSPF е много по-популярен от EIGRP.
Протоколът OSPF версия 2 поддържа само протокол IPv4, а година по-късно, през 1989, разработчиците обявиха излизането на версия 3, която поддържа IPv6. Въпреки това, напълно функционалната трета версия на OSPF за IPv6 се появи едва през 2008 година. Защо избраха точно OSPF? На последния урок научихме, че този вътрешен шлюзов протокол извършва конвергенция на маршрутите много по-бързо от RIP. Това е протокол без клас.
Ако си спомняте, RIP е класов протокол, т.е. той не изпраща информация за маската на подмрежата и ако срещне IP адрес от клас A/24, той няма да го приеме. Например, ако му представите IP адреса 10.1.1.0/24, той ще го възприеме като мрежа 10.0.0.0, тъй като не разбира, когато мрежата се разделя на подмрежи с използването на повече от една маска на подмрежата.
OSPF е безопасен протокол. Например, ако два рутера обменят информация по OSPF, можете да настроите удостоверяването така, че да споделите информация с съседния рутер само след въвеждане на парола. Както вече казахме, това е отворен стандарт, затова много производители на мрежово оборудване използват OSPF.
В глобален смисъл OSPF представлява механизъм за обмен на обявления за състоянието на канала Link State Advertisement, или LSA. Съобщенията LSA се генерират от рутера и съдържат много информация: уникален идентификатор на рутера router-id, данни за мрежите, известни на рутера, данни за техните разходи и т.н. Всичката тази информация е необходима на рутера, за да вземе решение относно маршрутизацията.
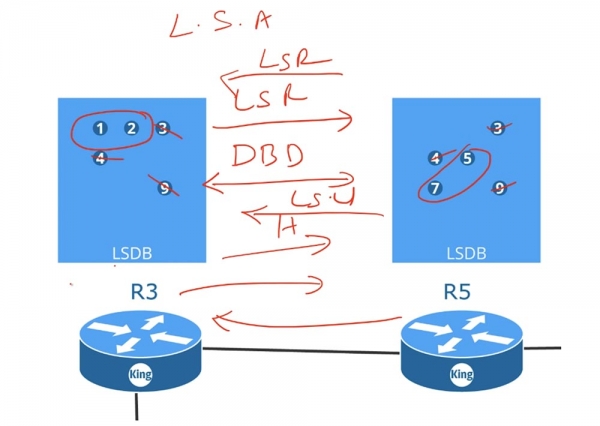
Рутер R3 изпраща своята информация LSA на рутер R5, а рутер R5 споделя своята LSA информация с R3. Тези LSA представляват структура от данни, образуваща базата данни на състоянието на каналите Link State Data Base, или LSDB. Рутерът събира всички получени LSA и ги поставя в своята LSDB. След като и двата рутера създадат своите бази данни, те обменят съобщения Hello, които служат за откритие на съседи, и започват процедурата по сравнение на своите LSDB.
Рутер R3 изпраща на рутер R5 съобщение DBD, или "описание на базата данни", а R5 изпраща своето DBD на рутер R3. Тези съобщения съдържат индекси на LSA, които се намират в базите на всеки рутер. Получавайки DBD, рутер R3 изпраща запитване за състоянието на мрежата LSR на рутер R5, в което се казва: "аз вече имам съобщения 3, 4 и 9, затова ми прати само 5 и 7."
По същия начин действа R5, информирайки третия рутер: «Имам информация 3, 4 и 9, така че ми изпратете 1 и 2». Получавайки LSR заявки, рутерите връщат пакети за обновление на състоянието на мрежата LSU, тоест в отговор на своя LSR третият рутер получава LSU от рутера R5. След като рутерите обновят своите бази данни, всички те, дори ако имате 100 рутера, ще имат еднакви LSDB бази. След като рутерите създадат LSDB бази данни, всеки от тях ще знае за цялата мрежа в съвкупност. Протоколът OSPF използва алгоритъма Shortest Path First за създаване на таблица за маршрутизация, така че важният условие за правилната му работа е синхронизацията на LSDB на всички устройства в мрежата.
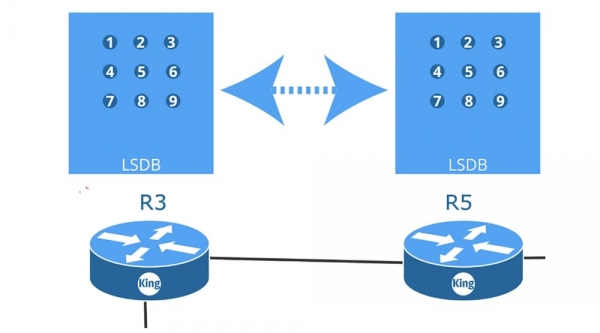
На дадената схема са представени 9 рутера, всеки от които обменя с съседите съобщения LSR, LSU и т.н. Всички те са свързани помежду си чрез p2p, или «точка-точка» интерфейси, които поддържат работа по протокола OSPF, и взаимодействат помежду си с цел създаване на еднакви LSDB.
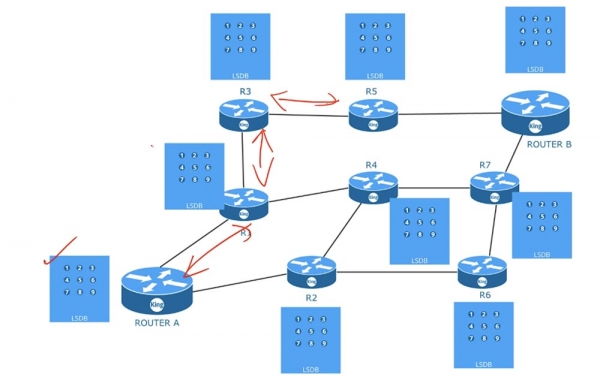
След синхронизацията на базите, всеки рутер, използвайки алгоритъма на най-краткия път, формира своята таблица за маршрутизация. Различните рутери ще имат различни таблици. Тоест, всички рутери използват еднакви LSDB, но създават таблици за маршрутизация, основавайки се на собствени съображения за най-кратките маршрути. За да използва този алгоритъм, OSPF се нуждае от редовно обновление на базата LSDB.
Следователно, за собственото функциониране OSPF трябва първо да осигури 3 условия: да намери съседи, да създаде и обнови LSDB и да формира таблица за маршрутизация. За изпълнение на първото условие, мрежовият администратор може да се наложи да настрои ръчно router-id, тайминги или wildcard mask. В следващото видео ще разгледаме настройката на устройството за работа с OSPF, а засега трябва да знаете, че този протокол използва обратна маска, и ако тя не съвпада, ако не съвпадат вашите подмрежи или аутентификацията, съседството на рутерите няма да може да се образува. Затова при отстраняване на неизправности на OSPF трябва да установите защо това съседство не се образува, т.е. да проверите съответствието на гореспоменатите параметри.
Като мрежов администратор, не участвате в процеса на създаване на LSDB. Обновяването на базите данни става автоматично след създаването на съседство между рутерите, точно както построяването на таблиците за маршрутизиране. Всичко това извършва самото устройство, настроено да работи с протокола OSPF.
Нека разгледаме пример. Имаме 2 рутера, на които за улеснение съм присвоил идентификатори RID 1.1.1.1 и 2.2.2.2. Веднага щом ги свържем, каналът link ще премине в състояние up, защото първо настроих тези рутери да работят с OSPF. В момента, когато бъде образуван канал на свързаност, рутер А незабавно ще изпрати на втория пакет Hello. В този пакет ще бъде информация, че този рутер все още не е „виждал“ никого на този канал, тъй като изпраща Hello за първи път, както и своя собствен идентификатор, информация за свързаната мрежа и друга информация, която може да сподели със съседа.
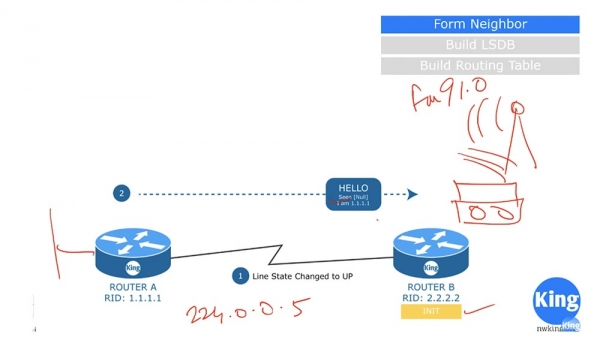
Получавайки този пакет, рутер В ще каже: „виждам, че на този канал има потенциален кандидат за съседство по протокола OSPF“ и ще премине в състояние на инициализация Init state. Пакет Hello не е юникастово или бродкастово съобщение, а е мултикастов пакет, изпратен до мултикастовия OSPF IP адрес 224.0.0.5. Някои хора питат каква е маската на подсетите за мултикаст. Фактът е, че мултикастът няма маска на подсетите, той се разпространява като радиосигнал, който чуват всички устройства, настроени на неговата честота. Например, ако искате да чуете FM радио, което излъчва на честота 91,0, трябва да настроите радиоприемника си на тази честота.
По същия начин рутер В е настроен да приема съобщения за мултикастовия адрес 224.0.0.5. Слушайки този канал, той приема пакета Hello, който е изпратил рутер А, и му отговаря със собствено съобщение.
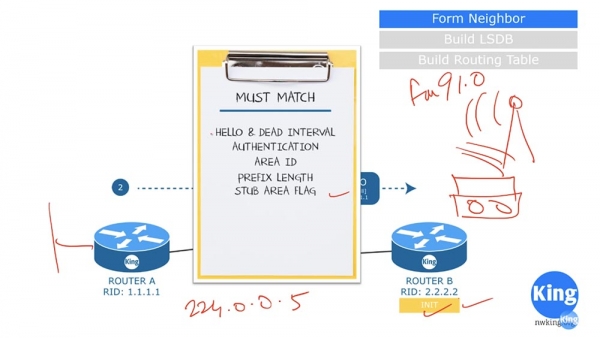
При това съседството може да бъде установено само ако отговорът от В отговаря на набор от критерии. Първият критерий е честотата на изпращане на съобщения Hello и времето за изчакване на отговора на това съобщение Dead Interval трябва да съвпада при двата рутера. Обикновено Dead Interval е равен на няколко стойности на таймера Hello. Така че, ако Hello Timer на рутер А е 10 с, а рутер В му изпрати съобщение след 30 с при Dead Interval от 20 с, съседството няма да бъде установено.
Вторият критерий е и двата рутера да използват един и същ тип автентикация. Съответно, паролите за автентикация също трябва да съвпадат.
Третият критерий е съвпадение на идентификаторите на зоната Arial ID, а четвъртият – съвпадение на дължината на префикса на мрежата. Ако рутер А съобщава префикс /24, тогава рутер В също трябва да има префикс на мрежата /24. В следващото видео ще разгледаме това по-подробно, засега отбелязвам, че това не е маска на подсет, тук рутерите използват обратна маска Wildcard mask. И разбира се, флаговете на тупиковата зона Stub area също трябва да съвпадат, ако рутерите се намират в тази зона.
След проверка на тези критерии, в случай че те съвпадат, рутер В изпраща на рутер А своя Hello пакет. В разлика от съобщението А, рутер В съобщава, че е видял рутер А и се представя сам.
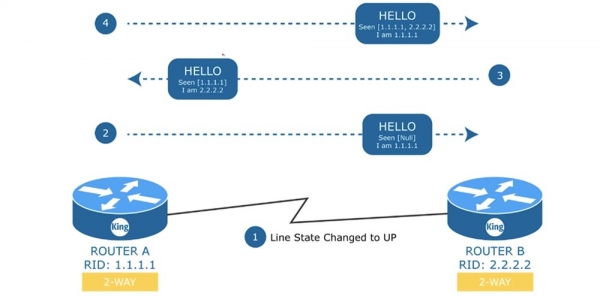
В отговор на това съобщение рутер А отново изпраща Hello на рутер В, в който потвърдва, че също е видял рутер В, канала за връзка между тях се състои от устройства 1.1.1.1 и 2.2.2.2, а самият той е устройство 1.1.1.1. Това е много важен етап от установяването на съседство. В този случай се използва двустранна връзка 2-WAY, но какво ще стане, ако имаме суич с разпределена мрежа от 4 рутера? В такава „споделена“ среда един от рутерите трябва да играе ролята на определен рутер Designated router D.R, а вторият – резервен определен рутер Backup designated router B.D.R.
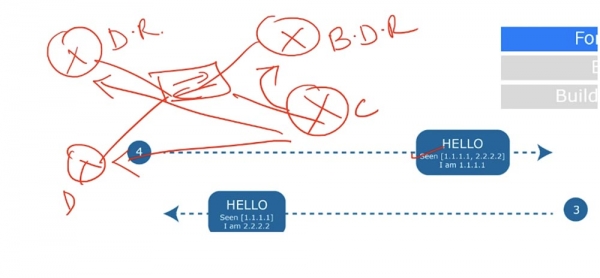
Всяко от тези устройства ще формира Full connection, или състояние на пълна съседност, по-късно ще разгледаме какво е това, но връзката от този тип ще бъде установена само с D.R. и B.D.R, докато помежду си двата рутера D и В ще комуникират по схема на двустранна връзка „point-to-point.“
Тоест с D.R. и B.D.R всички рутери установяват отношение на пълно съседство, а помежду си – връзка от тип point-to-point. Това е много важно, защото при двустранна връзка между съседни устройства всички параметри на пакета Hello трябва да съвпадат. В нашия случай всичко съвпада, затова устройствата без проблеми образуват съседство.
След като двустранната връзка бъде установена, рутер А изпраща на рутер В пакет Database Description или "описание на базата данни" и преминава в състояние ExStart — начало на обмена или очакване на зареждане. Database Descriptor представлява информация, подобна на съдържанието на книга - това е списъка на всичко, което се намира в базата данни за маршрутизиране. В отговор рутер В изпраща своето описание на базата данни на рутер А и преминава в състояние на обмен на данни за каналите Exchange. Ако при състояние Exchange рутерът установи, че в неговата база данни липсва информация, той ще премине в състояние на зареждане LOADING и ще започне да обменя съобщения LSR, LSU и LSA с партньора си.
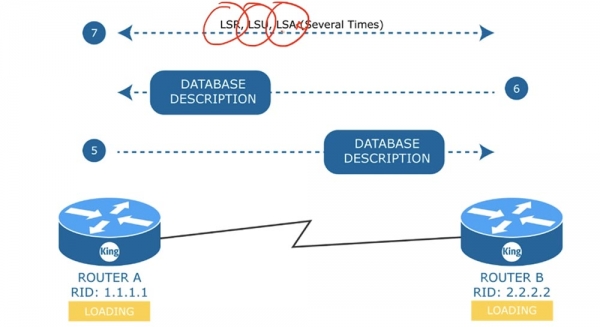
По този начин рутер А ще изпрати на съседа LSR, той ще му отговори с пакет LSU, на което рутер А ще отговори на рутер В със съобщение LSA. Този обмен ще се случи толкова пъти, колкото устройствата желаят да обменят съобщения LSA. Състоянието LOADING означава, че пълното обновление на базата данни LSA все още не е извършено. След зареждането на всички данни, и двете устройства ще преминат в състояние на пълна съседност FULL.
Забележете, че при двустранна връзка устройствата са просто в състояние на съседство, а състоянието на пълна съседност е възможно само между маршрутизаторите D.R. и B.D.R. Това означава, че всеки рутер информира D.R. за промените в мрежата, и всички рутери научават за тези промени от D.R.
Изборът на D.R. и B.D.R. е важен въпрос. Нека разгледаме как става изборът на D.R. в обща среда. Да предположим, че в нашата схема има три рутера и суич. Първо устройствата OSPF сравняват приоритетите в Hello-съобщенията, след това сравняват Router ID.
Устройството с най-висок приоритет става D.R. Ако приоритетите на двете устройства съвпадат, от тях ще бъде избрано устройството с най-висок Router ID, което става D.R.
Резервният выделен маршрутизатор B.D.R. става устройството с втори по важност приоритет или със втори по важност Router ID. Ако D.R. се повреди, B.D.R. незабавно ще го замести. Той ще започне да играе ролята на D.R., а системата ще избере друг B.D.R.
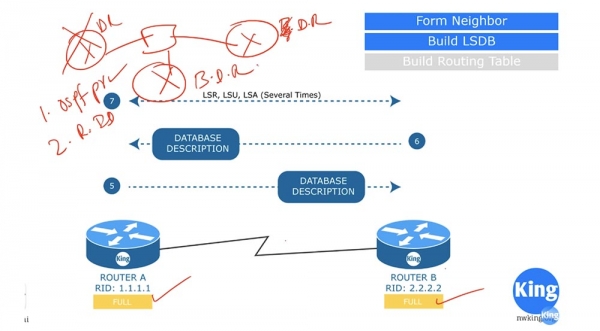
Надявам се, че разбрахте избора на D.R. и B.D.R.; ако не, ще се върна на този въпрос в едно от следващите видео и ще обясня този процес.
Така, разгледахме какво представляват Hello, описанието на базата данни Database Descriptor и съобщенията LSR, LSU и LSA. Преди да преминем към следващата тема, нека да поговорим малко за цената на OSPF.
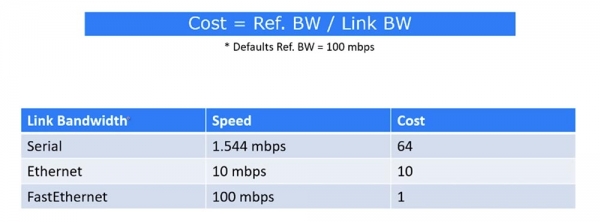
В Cisco цената на маршрута се изчислява по формулата на отношението на референтната честотна лента Reference bandwidth, която по подразбиране е приета равна на 100 Мбит/s, към цената на канала. Например, при свързване на устройства чрез сериен порт, скоростта е 1.544 Мбит/s, а цената ще бъде равна на 64. При използване на Ethernet свързване със скорост 10 Мбит/s цената е 10, а цената на свързването FastEthernet със скорост 100 Мбит/s ще бъде равна на 1.
При използване на Gigabit Ethernet имаме скорост 1000 Мбит/s, обаче в този случай скоростта винаги се приема равна на 1. Така че, ако имате Gigabit Ethernet в мрежата си, трябва да промените стойността на подразбиращата се Ref. BW на 1000. В този случай цената ще бъде 1, а цялата таблица ще бъде преизчислена с увеличаване на ценовите стойности десетократно. След като създадем съседството и изградим базата данни LSDB, преминаваме към изграждане на таблицата за маршрутизиране.
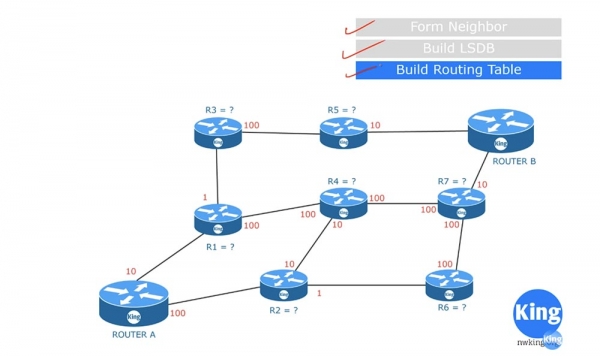
След получаване на LSDB всеки от рутерите самостоятелно започва да формира списък на маршрутите с помощта на алгоритъма SPF. В нашата схема рутер А ще създаде такава таблица за самия себе си. Например, той изчислява цената на маршрута А-R1 и я определя на 10. За да улесним разбирането на схемата, нека предположим, че рутер А определя оптималния маршрут към рутер В. Цената на свързването А-R1 е 10, свързването А-R2 е 100, а цената на маршрута А-R3 е 11, тоест сумата на маршрута А-R1(10) и R1-R3(1).
Ако рутер А иска да достигне рутер R4, той може да го направи или по маршрута А-R1-R4, или по маршрута А-R2-R4, като в двата случая цените на маршрутите ще бъдат еднакви: 10+100 = 100+10 = 110. Маршрутът А-R6 ще струва 100+1 = 101, което вече е по-добре. След това разглеждаме пътя към рутер R5 по маршрута А-R1-R3-R5, чиито разходи ще бъдат 10+1+100 = 111.
Пътят към рутер R7 може да бъде прокаран по два маршрута: А-R1-R4-R7 или А-R2-R6-R7. Цената на първия ще бъде 210, на втория – 201, следователно, следва да бъде избран 201. И така, за да достигне рутер В, рутер А може да използва 4 маршрута.
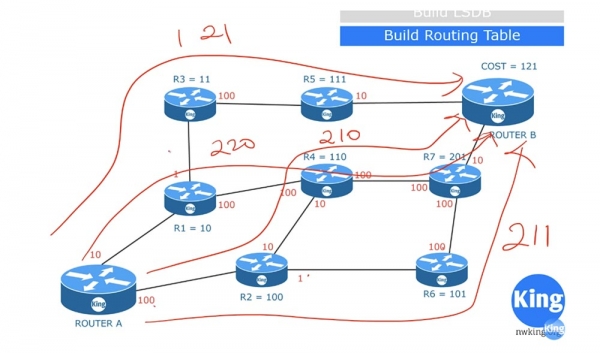
Цената на маршрута A-R1-R3-R5-B ще бъде 121. Маршрутът A-R1-R4-R7-B ще струва 220. Маршрутът A-R2-R4-R7-B струва 210, а A-R2-R6-R7-B има цена 211. На базата на това, рутер A ще избере маршрута с най-ниската цена, равна на 121, и ще го добави в таблицата за маршрутизиране. Това е много опростена схема на функционирането на алгоритъма SPF. Всъщност, в таблицата се добавят не само обозначенията на рутерите, през които преминава оптималният маршрут, но и обозначенията на свързващите ги портове и всяка друга необходима информация.
Нека да разгледаме още една тема, която се отнася до зоните за маршрутизиране. Обикновено, при настройка на OSPF устройствата в една компания, всички те се намират в една обща зона.
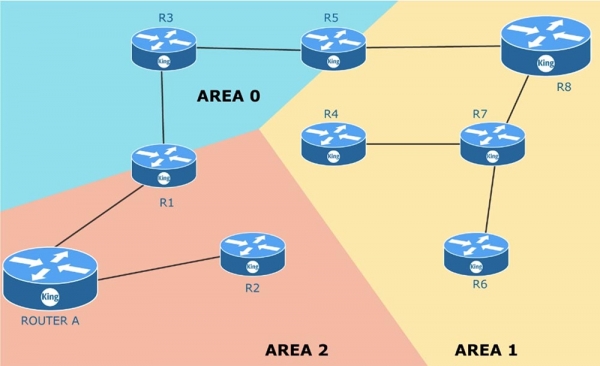
Какво ще се случи, ако устройство, свързано с рутер R3, изведнъж спре да работи? Рутер R3 веднага ще започне да изпраща на рутерите R5 и R1 съобщение, че каналът с това устройство вече не работи, и всички рутери ще започнат да обменят актуализации относно това събитие.
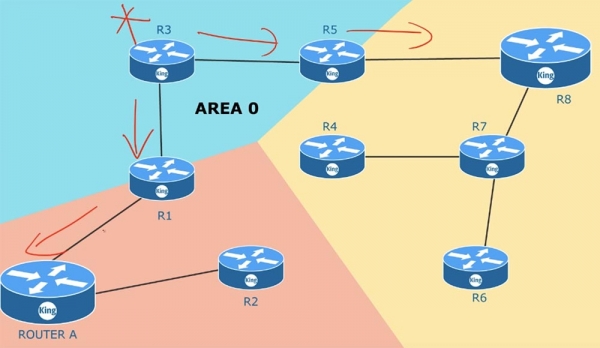
Ако имате 100 рутера, те всички ще обновят информацията за състоянието на каналите, защото са в една обща зона. Същото ще се случи при провал на един от съседните рутери – всички устройства в зоната ще обменят LSA актуализации. След обмен на такива съобщения, самата топология на мрежата ще се промени. В момента, в който това се случи, SPF ще преразчете таблиците за маршрутизиране в съответствие с променените условия. Това е много обемен процес, и ако имате хиляда устройства в една зона, трябва да проверите размера на паметта на рутерите, за да е достатъчна за съхранение на всички LSA и огромната база данни за състояние на каналите LSDB. В момента, в който се случат промени в някоя част на зоната, алгоритъмът SPF веднага ще извърши преизчисление на маршрутите. По подразбиране LSA се обновява на всеки 30 минути. Този процес не се случва едновременно на всички устройства, но в никакъв случай актуализациите се изпълняват от всеки рутер на 30 мин. Колкото повече мрежови устройства имате, толкова повече памет и време ще е необходимо за обновяване на LSDB.
Можете да решите този проблем, ако разделите една обща зона на няколко отделни зони, т.е. използвате мулти-зониране. За целта трябва да имате план или схема на цялата мрежа, която управлявате. Нулевата зона AREA 0 е вашата главна зона Main area. Това е мястото, където се осъществява свързването с външната мрежа, например, изхода към Интернет. При създаването на нови зони трябва да се ръководите от правилото: във всяка зона трябва да има един граничен маршрутизатор ABR, Area Border Router. Граничният маршрутизатор има един интерфейс в една зона и втори интерфейс в друга зона. Например, маршрутизатор R5 има интерфейси в зона 1 и зона 0. Както казах, всяка от зоните трябва да е свързана с нулевата зона, т.е. да има граничен маршрутизатор, един от интерфейсите на който е свързан с AREA 0.
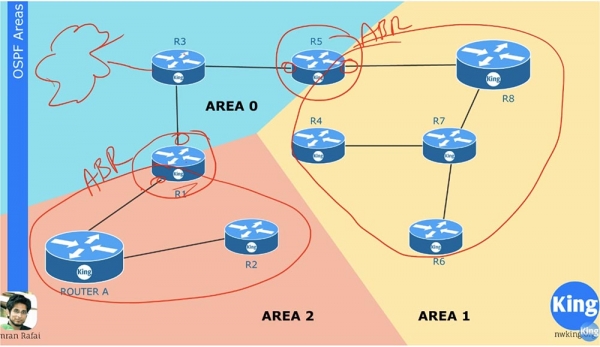
Предполагам, че връзката R6-R7 е прекъсната. В този случай обновяването на LSA ще се разпространи само в зоната AREA 1 и ще се отнася само за тази зона. Устройствата в зона 2 и в зона 0 дори няма да знаят за това. Граничният маршрутизатор R5 извършва обобщаване на информацията за това, което се случва в неговата зона, и изпраща в главната зона AREA 0 обобщена информация за състоянието на мрежата. Устройствата в една зона не трябва да знаят за всички изменения на LSA в другите зони, тъй като маршрутизаторът ABR ще прехвърля обобщена информация за маршрутите от една зона в друга.
Ако не сте съвсем наясно с концепцията за зони, можете да научите повече в следващите уроци, когато се заемем с конфигурирането на маршрутизацията OSPF и разгледаме няколко примера.
Благодарим, че останахте с нас. Харесвате ли нашите статии? Искате ли да виждате повече интересни материали? Подкрепете ни, като направите поръчка или ни препоръчате на познати, 30% отстъпка за потребителите на Хабра за уникален аналог на entry-level сървъри, създаден от нас за вас: (налични опции с RAID1 и RAID10, до 24 ядра и до 40GB DDR4).
Dell R730xd два пъти по-евтин? Само при нас в Нидерландия! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — от $99! Четете за това
Източник: habr.com
