

Ще ви разкажем за икономичния и безопасен начин за осигуряване на свързаност за отдалечени служители чрез VPN, без да поставите компанията в риск за репутацията или финансите и без да създавате допълнителни проблеми за ИТ отдела и ръководството на компанията.
С развитието на ИТ стана възможно назначаването на отдалечени служители на все повече позиции.
Ако преди сред отдалечените работници преобладаваха представители на творчески професии, например дизайнери и копирайтери, в днешно време както счетоводители, така и юридически консултанти, много представители на други специалности могат спокойно да работят от дома, посещавайки офиса само при необходимост.
Но в никакъв случай не бива да се организира работата чрез защитен канал.
Най-простият вариант. Настройвате VPN на сървъра, служителят получава логин, парола и ключ-сертификат за VPN, както и инструкции как да настрои VPN клиента на компютъра си. И ИТ отделът смята, че задачата им е изпълнена.
Идеята изглежда добра, с едно изключение: трябва да бъде служител, който може да настрои всичко сам. Ако става въпрос за квалифициран разработчик на мрежови приложения — е доста вероятно той да се справи с тази задача.
Но счетоводител, художник, дизайнер, технически писател, архитект и много представители на други професии не е задължително да разбират в детайлите на настройката на VPN. Либо трябва някой да се свърже с тях дистанционно и да помогне, или да дойде на място и да настрои всичко.
Някои компании предоставят лаптопи с предварително инсталиран софтуер и настроен програмния клиент за VPN за дистанционна работа. В идеалния случай потребителите не трябва да имат администраторски права. По този начин се решават две задачи: служителите получават лицензионен софтуер, който е подходящ за техните задачи, и готова комуникационна връзка. При това те не могат сами да променят настройките, което намалява честотата на запитванията в
техническата поддръжка.
В някои случаи това е удобно. Например, имайки лаптоп, може да се настаните удобно в стаята през деня, а през нощта тихо да работите в кухнята, за да не събудите никого.
Какъв е най-голямата недостатък? Същият, който е и предимство — това е мобилно устройство, което може да се пренася. Потребителите са разделени на две категории: тези, които предпочитат настолен компютър заради мощността и голям монитор, и тези, които обичат мобилността.
Втората група потребители с две ръце гласува за лаптопи. Получавайки корпоративен лаптоп, такива служители започват радостно да ходят с него в кафенета, ресторанти, да излизат на природа и да се опитват да работят оттам. Ако само работа, а не просто да използват полученото устройство като собствен компютър за социални мрежи и други забавления.
Рано или късно корпоративният лаптоп се губи не само заедно с работната информация на твърдия диск, а и с настроен достъп по VPN. Ако е отметнато полето 'запазване на паролата' в настройките на VPN клиента, времето е започнало да тече. В ситуации, когато не се е открило незабавно изчезването, не е съобщено веднага на техническата поддръжка, и не е намерен нужният служител с права за блокиране — това може да се превърне в голямо бедствие.
Понякога помага ограничаването на достъпа до информация. Но ограничаването на достъпа не означава, че напълно сме разрешили проблемите при загуба на устройството, това е просто начин за намаляване на загубите при разкриване и компрометиране на данни.
Може да се използва криптиране или двуфакторна автентикация, например, с USB ключ. Отвън идеята изглежда добре, сега ако лаптопът попадне в чужди ръце, притежателят му ще трябва да се потруди, за да получи достъп до данните, включително за достъп по VPN. През това време може да успее да блокира достъпа до корпоративната мрежа. А преди отдалечения потребител се отварят нови възможности: да изгуби или лаптопа, или ключа за достъп, или всичко наведнъж. Формално уровня на защита е повишена, но техническата поддръжка няма да скучае. Освен това, за всеки отдалечен работник сега ще трябва да се закупи комплект за двуфакторна автентикация (или криптиране).
Отделна тъжна и дълга история е възстановяването на щети за изгубени или повредени лаптопи (отпуснати на пода, залети с сладък чай, кафе и други инциденти) и изгубени пароли.
Освен всичко друго, лаптопът съдържа механични части, като клавиатура, USB портове и закрепване на капака със екрана — всичко това с времето губи своя ресурс, деформира се, разхлабва се и подлежи на ремонт или смяна (по-често на смяна на целия лаптоп).
И какво сега? Строго да се забрани изнасянето на лаптопа от апартамента и да се проследява
преместването?
А защо тогава беше издаден именно лаптоп?
Една от причините е, че лаптопът е по-лесен за предаване. Нека измислим нещо друго, също компактно.
Може да се издават не лаптопи, а защитени USB флашки LiveUSB с вече настроено VPN свързване, а потребителят да използва своя компютър. Но и тук е лотария: ще успее ли софтуерната сборка на компютъра на потребителя? Проблемът може да е в елементарното отсъствие на необходимите драйвери.
Трябва да се измисли как да се организира свързването на служителите на "дистанционна работа", при това е желателно човек да не се подлага на изкушението да се разхожда с корпоративния лаптоп по града, а да седи у дома и спокойно да работи без риск да забрави или загуби повереното му устройство.
Стационарен достъп по VPN
А какво ще стане, ако не се издава крайно устройство, например лаптоп, или дори не отделна флашка за свързване, а мрежова шлюз с VPN клиент на борда?
Например, готов рутер, който включва поддръжка на различни протоколи, в който е предварително настроено VPN свързване. На отдалечения служител остава само да свърже своя компютър и да започне работа.
Какви въпроси помага да се решат това?
- Техниката с настроен достъп до корпоративната мрежа по VPN не се изнася от дома.
- Може да се свържат няколко устройства към един VPN канал.
По-горе вече споменахме, че е приятно да имаш възможност да се движиш с лаптопа из апартамента, но често е по-лесно и удобно да работиш с настолен компютър.
А към VPN на рутера може да се свърже и настолен компютър, и лаптоп, и смартфон, и таблет, и дори електронна книга — всичко, което поддържа достъп по Wi-Fi или проводен Ethernet.
Ако погледнем на ситуация от по-широка перспектива, това може да бъде, например, точка за свързване за мини-офис, където могат да работят няколко души.
В рамките на такъв защитен сегмент свързаните устройства могат да обменят информация, могат да се организират нещо подобно на ресурс за обмен на файлове, като същевременно имате нормален достъп до интернет, да изпращате документи за печат на външен принтер и така нататък.
Корпоративна телефония! Колко много има в този звук, който идва от жицата някъде там! Централизираният VPN канал за няколко устройства позволява свързването на смартфон по Wi-Fi мрежа и използването на IP телефония за обаждания до къси номера вътре в корпоративната мрежа.
В противен случай, щеше да се наложи да се обаждате по мобилен телефон или да използвате външни приложения, като WhatsApp, което не винаги е в съответствие с корпоративната политика за сигурност.
И след като заговорихме за безопасността, е важно да подчертаем още един важен факт. С хардверен VPN шлюз можем да усилваме защитата, като използваме нови функции за контрол на входния шлюз. Това повишава сигурността и прехвърля част от натоварването за защита на трафика на мрежовия шлюз.
Какво решение може да предложи Zyxel в този случай?
Разглеждаме устройство, което подлежи на предоставяне за временно ползване на всички служители, които могат и искат да работят дистанционно.
Следователно, такова устройство трябва да бъде:
- икономично;
- надеждно (за да не харчим пари и време за ремонт);
- достъпно за покупка в търговските мрежи;
- лесно за настройка (предназначено да се използва без викане на специално
обучен специалист).
Звучи не особено реалистично, нали?
Обаче такова устройство съществува, то е реално и е налично.
— Zyxel ZyWALL VPN2S
VPN2S е междусетен екран VPN, който позволява използването на частна свързаност
point-to-point без сложна настройка на параметрите на мрежата.
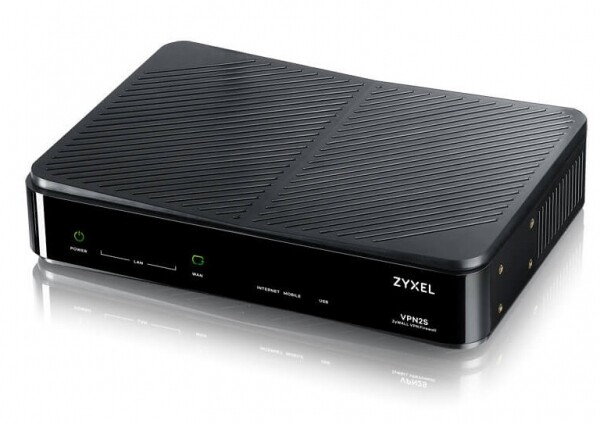
Рисунок 1. Внешний вид Zyxel ZyWALL VPN2S
Кратка спецификация на устройството
Хардуерни характеристики
Портове 10/100/1000 Mbps RJ-45
3 x LAN, 1 x WAN/LAN, 1 x WAN
USB портове
2 x USB 2.0
Без вентилатор
Да
Капацитет и производителност на системата
Пропускна способност на междусетевия екран SPI (Mbps)
1.5 Gbps
Пропускна способност на VPN (Mbps)
35
Максимален брой едновременни сесии. TCP
50000
Максимален брой едновременни тунели IPsec VPN [5]
20
Кастомизируеми зони
Да
Поддръжка на IPv6
Да
Максимален брой VLAN
16
Основни функции на софтуера
Multi-WAN Balans на натоварването/Failover
Да
Виртуална частна мрежа (VPN)
Да (IPSec, L2TP over IPSec, PPTP, L2TP, GRE)
VPN клиент
IPSec/L2TP/PPTP
Филтриране на съдържание
1 година безплатно
Защитна стена
Да
VLAN/Интерфейсна група
Да
Управление на пропускната способност
Да
Дневник на събитията и мониторинг
Да
Cloud Helper
Да
Отдалечено управление
Да
Бележка. Данните в таблицата са за микрокод OPAL BE 1.12 или по-нова версия.
по-късна версия.
Кои VPN опции поддържа ZyWALL VPN2S
Както подсказва името, устройството ZyWALL VPN2S е проектирано предимно за свързване на отдалечени служители и малки офиси чрез VPN.
За крайни потребители е предвиден протокол L2TP Over IPSec VPN.
- За свързване на малки офиси е предвидена връзка чрез Site-to-Site IPSec VPN.
- Също така чрез ZyWALL VPN2S може да се изгради L2TP VPN връзка с
- доставчик на услуги за безопасен достъп до Интернет.
Трябва да се отбележи, че това разделение е доста условно. Например, може на
отдалечената точка да се настрои връзка Site-to-Site IPSec VPN с един единствен
потребител в рамките на защитената зона.
Разбира се, всичко това се осъществява с използването на строги VPN алгоритми (IKEv2 и SHA-2).
Използване на множество WAN
За работа отдалечено е важно да имате стабилен канал. За съжаление, с единствена
връзка, дори и от най-надеждния доставчик, това не може да бъде гарантирано.
Проблемите могат да се разделят на два вида:
падане на скоростта - за това ще помогне функцията за Multi-WAN load balancing за
- поддържане на стабилна връзка с необходимата скорост;
повреда на канала - за това служи функцията Multi-WAN failover за - осигуряване на устойчивост чрез дублиране.
Какви предимства са налице за това:
Четвъртият LAN порт може да бъде конфигуриран като допълнителен WAN порт.
- USB портът може да се използва за свързване на 3G/4G модем, което осигурява
- резервен канал чрез мобилна връзка.
Повишаване на мрежовата сигурност
Както беше споменато по-горе, това е едно от основните предимства на използването на специализирани
централизирани устройства.
В ZyWALL VPN2S е налична функция за защитна стена SPI (Stateful Packet Inspection) за защита срещу атаки от различен тип, включително DoS (Denial of Service), атаки с фалшиви IP адреси, както и от неоторизиран отдалечен достъп до системи, подозрителен мрежов трафик и пакети.
В ZyWALL VPN2S е налична функция за защитна стена SPI (Stateful Packet Inspection), която противодейства на атаки от различен тип, включително DoS (Denial of Service), атаки с фалшиви IP адреси, както и от неразрешен отдалечен достъп до системи, подозрителен мрежови трафик и пакети.
Като допълнителна защита устройството разполага с Content filtering за блокиране на достъпа на потребителите до съмнително, опасно и нежелано съдържание.
Бърза и лесна настройка в 5 стъпки с помощта на настройващия майстор
За бърза настройка на връзката има удобен настройващ майстор и графичен
интерфейс на няколко езика.
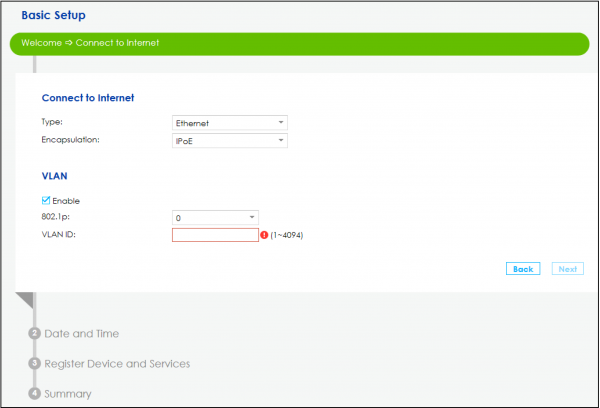
Рисунок 2. Пример на един от екраните на настройващия майстор.
За бързо и ефективно управление Zyxel предлага цял пакет от инструменти за дистанционно администриране, с които лесно можете да настроите и наблюдавате VPN2S.
Възможността за дублиране на настройки значително опростява подготовката на работа на няколко устройства ZyWALL VPN2S за предаване на отдалечени служители.
Поддръжка на VLAN
Въпреки че ZyWALL VPN2S е предназначен за отдалечена работа, той поддържа и VLAN. Това повишава сигурността на мрежата, например, ако е свързан офис на индивидуален предприемач, в който има гостен Wi-Fi. Стандартните функции на VLAN, като ограничаване на домейни broadcast domain, намаляване на предавания трафик и прилагане на политики за сигурност, са търсени в корпоративни мрежи, но също така могат да намерят приложение в малкия бизнес.
Също така, поддръжката на VLAN е полезна за организиране на отделна мрежа, например, за IP телефония.
За работа с VLAN устройството ZyWALL VPN2S поддържа стандарта IEEE 802.1Q.
В обобщение
Рискът от загуба на мобилно устройство с конфигуриран VPN канал изисква различни решения, отколкото раздаването на корпоративни лаптопи.
Използването на компактни и евтини VPN шлюзове позволява безпрепятствени организиране на работата на отдалечени служители.
Моделът ZyWALL VPN2S е първоначално предназначен за свързване на отдалечени служители и малки офиси.
Полезни връзки
→
→
→
→
→
Източник: habr.com
