

В един момент дистанционната работа стана търсен и необходим формат. Всичко заради COVID-19. Новите мерки за предотвратяване на заразата се появяват всеки ден. В офисите мерят температурата, а някои компании, включително големи, прехвърлят служителите на дистанционна работа, за да ограничат загубите от престой и болнични. И в това отношение ИТ секторът с опита си в работата на разпределени екипи е в по-добра позиция.
Ние в НИИ СОКБ от години организираме отдалечен достъп до корпоративни данни от мобилни устройства и знаем, че дистанционната работа е сложен въпрос. Под кат ще разкажем как нашите решения помагат за безопасното управление на мобилните устройства на служителите и защо това е важно за дистанционната работа.
Какво е нужно на служителя, за да работи дистанционно?
Типичният набор от услуги, за които трябва да се осигури дистанционен достъп за пълноценна работа, включва комуникационни услуги (електронна поща, месинджър), уеб ресурси (разнообразни портали, например, service desk или система за управление на проекти) и файлове (системи за електронен документообмен, контрол на версиите и т.н.).
Не трябва да разчитаме, че заплахите за сигурността ще изчакат, докато завършим борбата с коронавируса. При дистанционната работа има свои правила за безопасност, които трябва да се спазват дори по време на пандемия.
Важната за бизнеса информация не може просто да се изпраща на личния email на служителя, за да я чете спокойно на личния смартфон. Смартфонът може да се загуби, могат да се инсталират приложения, които крадат информация, а в него накрая могат да играят деца, които са у дома по същата причина. Колкото по-важни са данните, с които работи служителят, толкова по-добре трябва да бъдат защитени. А защитата на мобилни устройства не бива да е по-ниска от тази на стационарни.
Защо антивирусът и VPN не са достатъчни?
За стационарни работни места и лаптопи под управлението на Windows инсталирането на антивирус е обосновано и необходимо. А за мобилни устройства – далеч не винаги.
Архитектура на устройствата на Apple пречи на информационната взаимовръзка между приложенията. Това ограничава потенциалния обхват на последиците от заразен софтуер: ако се използва уязвимост в имейл клиента, действията не могат да излязат извън рамките на този имейл клиент. В същото време такава политика намалява ефективността на антивирусите. Автоматичното проверяване на файл, получен по имейл, вече не е възможно.
На платформата Android както вирусите, така и антивирусите имат повече перспективи. Но все пак остава въпросът за целесъобразността. За инсталиране на злонамерен софтуер от магазина за приложения трябва ръчно да се предоставят много разрешения. Права за достъп злонамеренците получават само от тези потребители, които разрешават на приложенията всичко. На практика е достатъчно да се забрани на потребителите инсталацията на приложения от непознати източници, за да не станат "таблетките" на безплатно инсталираните платени приложения "лечебни" за корпоративните тайни относно конфиденциалността. Но тази мярка излиза извън функциите на антивируса и VPN.
Освен това, VPN и антивирусите няма да могат да контролират как се държи потребителят. Логиката подсказва, че на потребителското устройство трябва да бъде инсталирана поне парола (като защита от загуба). Но наличието на парола и нейната надеждност зависят само от съзнателността на потребителя, върху която компанията по никакъв начин не може да влияе.
Разбира се, съществуват административни методи. Например, вътрешни документи, според които служителите ще носят лична отговорност за липсата на пароли на устройствата, инсталацията на приложения от недоверени източници и т.н. Може дори да се наложи на всички служители да подпишат изменена длъжностна характеристика, съдържаща тези точки, преди да започнат работа отдалеч. Но нека да погледнем истината в очите: компанията няма да може да провери как се изпълнява тази инструкция на практика. Тя ще бъде заета с извънреден преработване на основните процеси, докато служителите, въпреки внедрените политики, ще копират конфиденциални документи на личния си Google Диск и ще отварят достъп до тях чрез линк, защото така е по-удобно да се работи съвместно върху документа.
Следователно, неочакваната дистанционна работа от офиса е тест за устойчивостта на компанията.
Управление на корпоративната мобилност
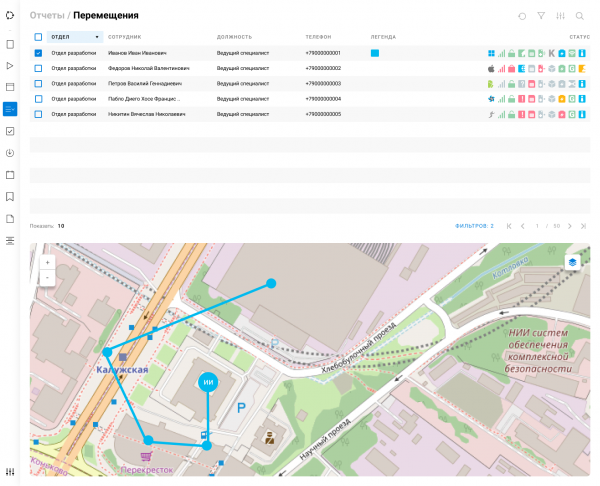
От гледна точка на информационната сигурност, мобилните устройства представляват заплаха и потенциална уязвимост в системата за защита. За затваряне на тази уязвимост са необходими решения от клас EMM (управление на корпоративната мобилност).
Управлението на корпоративната мобилност (EMM) включва функции за управление на устройствата (MDM, управление на мобилни устройства), приложенията им (MAM, управление на мобилни приложения) и съдържанието (MCM, управление на мобилно съдържание).
MDM е необходимият "въч". С помощта на функциите на MDM, администраторът може да нулира или блокира устройството, ако е загубено, да зададе политики за сигурност: наличие и сложност на паролата, забрана за отладъчни функции, инсталиране на приложения от apk и т.н. Тези основни функции се поддържат на мобилни устройства на всички производители и платформи. По-фините настройки, например, забрана за инсталиране на кастомни recovery, са налични само на устройства на определени производители.
MAM и MCM са "благата" под формата на приложения и услуги, до които те предоставят достъп. След като се гарантира достатъчно ниво на сигурност с MDM, може да се предостави защитен дистанционен достъп до корпоративните ресурси с помощта на приложения, инсталирани на мобилните устройства.
На пръв поглед може да изглежда, че управлението на приложенията е чисто IT задача, която се свежда до елементарни операции като "инсталиране на приложение, настройване на приложение, обновяване на приложение до нова версия или връщане на предишна версия". Всъщност и тук не може да се мине без сигурност. Необходимо е не само да се инсталират и настроят на устройствата нужните приложения за работа, но и да се защитят корпоративните данни от качване в личния Dropbox или Яндекс.Диск.
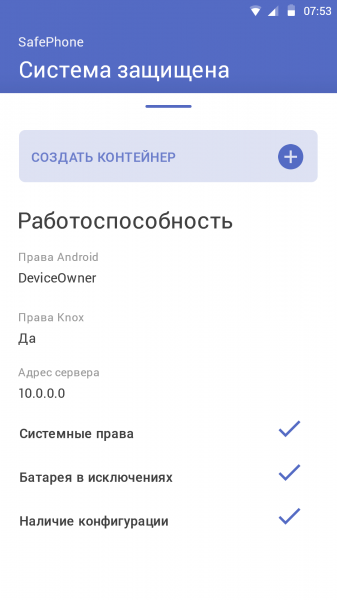
За да се раздели корпоративното и личното, съвременните EMM системи предлагат да се създаде контейнер за корпоративни приложения и техните данни на устройството. Потребителят не може несанкционирано да изнесе данни извън контейнера, така че службата за сигурност не е задължително да забранява "личното" използване на мобилното устройство. За бизнеса това е обратно выгодно. Колкото повече потребителят разбира устройството си, толкова по-ефективно ще използва работните инструменти.
Да се върнем на ИТ задачите. Има две задачи, които не могат да се решат без EMM: връщане на предишна версия на приложението и дистанционно конфигуриране. Връщането е необходимо, когато новата версия на приложението не удовлетворява потребителите - в нея има сериозни грешки или просто е неудобна. В случая с приложенията в Google Play и App Store връщането е невъзможно - в магазина винаги е достъпна само последната версия на приложението. При активна вътрешна разработка версиите могат да излизат почти всеки ден и не всички от тях се оказват стабилни.
Дистанционното конфигуриране на приложения може да бъде реализирано и без EMM. Например, да се правят различни сборки на приложението за различни адреси на сървърите или да се съхранява файл с конфигурации в общодостъпната памет на телефона, за да може после да се променя ръчно. Всичко това се среща, но едва ли може да се нарече най-добра практика. От своя страна, Apple и Google предлагат стандартизирани подходи за решаване на тази задача. На разработчика му е достатъчно само веднъж да интегрира необходимия механизъм, и приложението ще може да конфигурира всеки EMM.
Купихме зоопарк!
Не всички сценарии за използване на мобилни устройства са еднакво полезни. Различните категории потребители имат различни задачи и те трябва да бъдат решавани по различен начин. На разработчика и финансиста са им нужни специфични набори от приложения и, възможно, набори от политики за сигурност заради различната конфиденциалност на данните, с които работят.
Не винаги е възможно да се ограничи броят на моделите и производителите на мобилни устройства. От една страна, по-евтино е да се създаде корпоративен стандарт за мобилни устройства, отколкото да се разберат разликите между Android на различни производители и особеностите на мобилния интерфейс при различни диагонали на екрана. От друга страна, закупуването на корпоративни устройства по време на пандемията става по-трудно и компаниите са принудени да допускат използването на лични устройства. Ситуацията в Русия допълнително се усложнява от наличието на национални мобилни платформи, които не се поддържат от западните EMM решения.
Всичко това често води до ситуациите, при които вместо едно централизирано решение за управление на корпоративната мобилност се експлоатира разнообразен зоопарк от EMM, MDM и MAM системи, всяка от които се обслужва от собствен персонал с уникални правила.
Какви са особеностите в Русия?
В Русия, както и във всяка друга страна, има национално законодателство за защита на информацията, което не се променя в зависимост от епидемиологичната обстановка. В държавните информационни системи (ГИС) трябва да се прилагат средства за защита, сертифицирани по изискванията за безопасност. За да се отговори на това изискване, устройствата, които получават достъп до данните на ГИС, трябва да се управляват с помощта на сертифицирани EMM решения, каквото е нашият продукт SafePhone.
Дълго и неразбираемо? Всъщност не е така.
Инструментите на корпоративно ниво, като EMM, често се асоциират с бавно внедряване и продължителна предпроектна подготовка. В момента просто няма време за това — мерките заради вируса се въвеждат бързо, така че преходът към дистанционна работа не търпи отлагане.
Според нашия опит, тъй като сме внедрили много проекти със SafePhone в компании от различни мащаби, дори при локално внедряване решението може да бъде стартирано за седмица (без да се брои времето за одобрение и подписване на договори). Обычните служители ще могат да ползват системата вече 1–2 дни след внедряването. Да, за гъвкава настройка на продукта е необходимо да се обучат администраторите, но обучението може да се проведе и паралелно с началото на експлоатацията на системата.
За да не губим време за инсталиране в инфраструктурата на клиента, предлагаме на нашите клиенти облачен SaaS сервис за отдалечено управление на мобилни устройства чрез SafePhone. И ние предоставяме този сервис от собствените си ЦОД, сертифицирани за съответствие с максималните изисквания за ГИС и информационни системи на лични данни.
Като принос в борбата с коронавируса, НИИ СОКБ безплатно свързва компании от малкия и средния бизнес с сервера за осигуряване на безопасна работа на служителите, работещи в дистанционен режим.
Източник: habr.com
