

Beeline активно внедрява технологията IPoE в своите домашни мрежи. Този подход позволява да авторизираме клиента по MAC-адреса на неговото оборудване без използване на VPN. При прехода на мрежата към IPoE, VPN-клиентът на рутера става неактивен и продължава да настоява за свързване към изключения VPN-сървър на доставчика. Остава само да преустроим VPN-клиента на рутера към VPN-сървър в страна, където не се практикуват блокировки на интернет, и цялата домашна мрежа автоматично получава достъп до google.com (по време на написването на статията този сайт беше блокиран).
Рутер от Beeline
В своите домашни мрежи, Beeline използва VPN тип L2TP. Съответно, техният рутер е специално проектиран за този тип VPN. L2TP представлява IPSec+IKE. Трябва да намерим VPN-доставчик, който предлага VPN на съответния тип. За пример ще вземем FORNEX (не на правата реклама).
Настройваме VPN
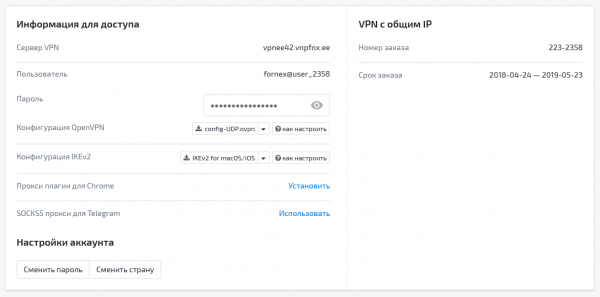
В контролния панел Намираме параметрите за свързване на VPN-доставчика към VPN-сървъра. За L2TP, това ще бъдат адресът на сървъра, потребителското име и паролата.
Сега влизаме в рутера.
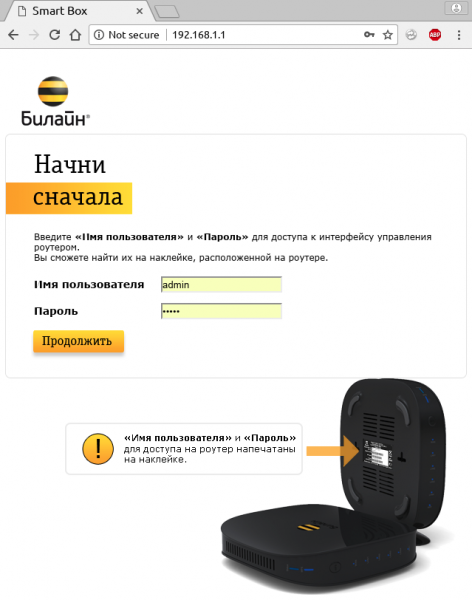
Както е посочено в подсказката, "търсете паролата на кутията".
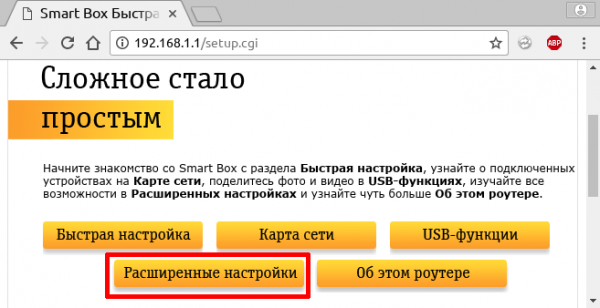
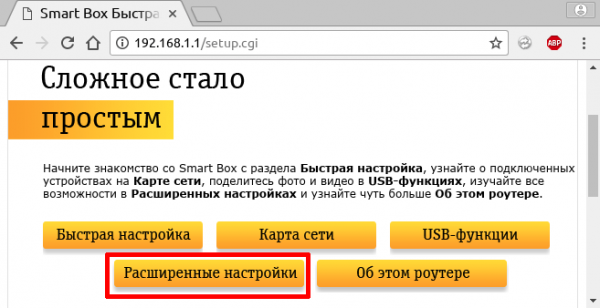
След това кликваме на "Разширени настройки", след това на "Други".
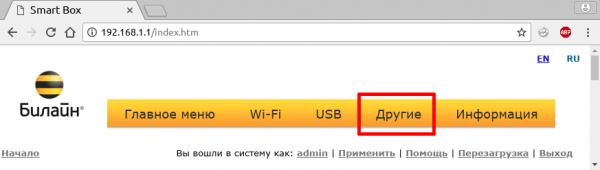
И тук попадаме на страницата с настройките на L2TP (Начало > Други > WAN).
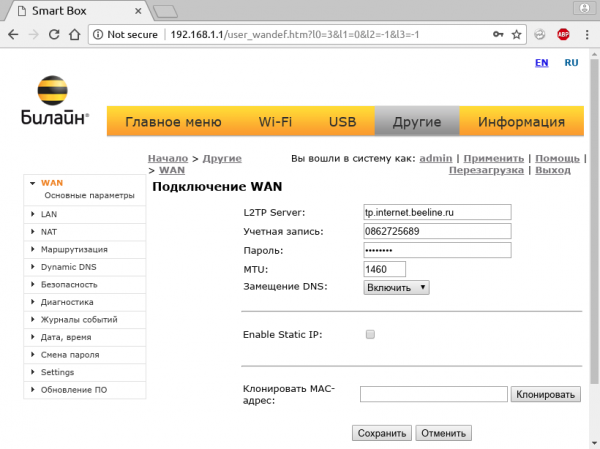
В параметрите вече са въведени адреса на L2TP-сървера на Beeline, потребителското име и паролата за вашето лично пространство в Beeline, които също се използват на L2TP-сървера. При преминаването към IPoE, вашият акаунт на L2TP-сървера на Beeline се блокира, което води до значително натоварване на IKE-сървъра на доставчика, тъй като всички домашни рутери продължават да се свързват към него денем и нощем на всека минута. За да облекчим малко ситуацията, ще продължим.
Въвеждаме адреса на L2TP-сървера, потребителското име и паролата, предоставени от VPN-доставчика.
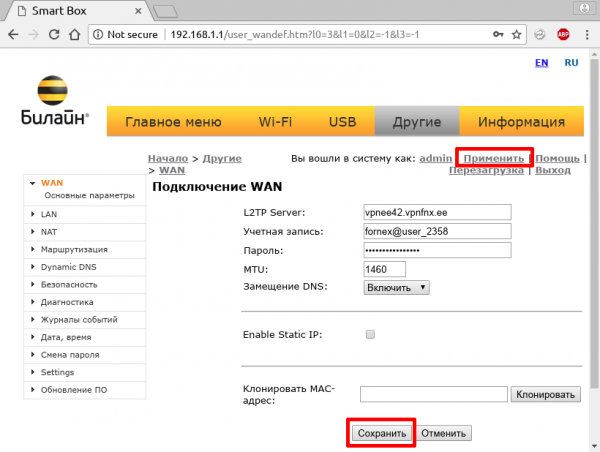
Натискаме "Запази", след това "Приложи".
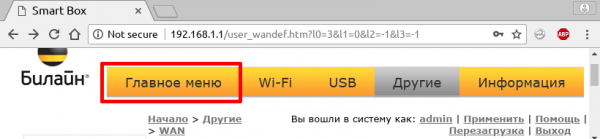
Преминаваме в "Главно меню"
после отново в "Разширени настройки".
В крайна сметка, какво получихме.
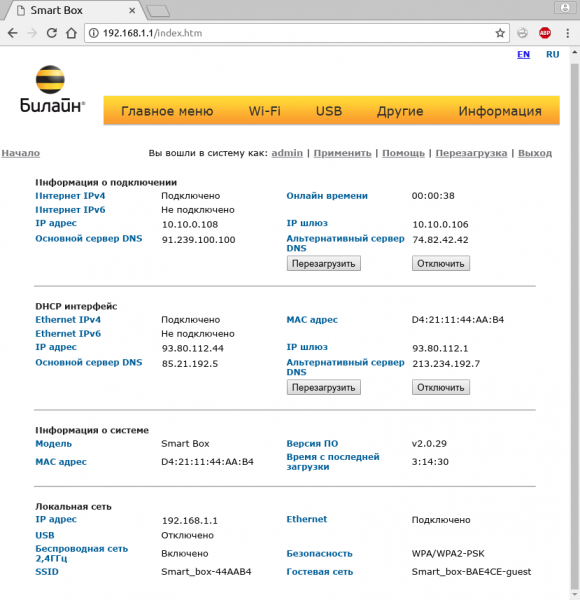
В секцията "DHCP интерфейс" получихме настройките от DHCP-сървера на Beeline. Получихме публичен адрес и DNS, които работят на блокировки. В секцията "Информация за свързването" получихме настройките от VPN-доставчика: адресите са частни (така по-сигурно) и DNS без блокировки. DNS-сървърите от VPN-доставчика заменят DNS-сървърите от DHCP.
Печалба
Получихме чудесен рутер, който разпространява WiFi с работещ Google, щастливата баба продължава да чатва в Telegram, а PS4 радостно изтегля съдържание от PSN.
Отказ от отговорност
Всички търговски марки принадлежат на техните собственици и използването им в този материал е следствие от чиста случайност. Всички адреси, логини, пароли, идентификатори — въображаеми. В статията няма реклама на какъвто и да е доставчик или оборудване, тъй като този трик работи с всяко оборудване в мрежата на всеки оператор.
Източник: habr.com
