

Нова разновидност на зловреден софтуер от класa вируси-затриватели шифрова файловете и добавя разширение ".SaveTheQueen", разпространявайки се чрез системната мрежова папка SYSVOL на контролерите на домейни Active Directory.
Нашите клиенти се срещнаха с този зловреден софтуер неотдавна. Представяме нашият пълен анализ, резултатите и изводите по-долу.
Откриване
Един от нашите клиенти се свърза с нас след като се сблъска с нов вид криптографски затривател, който добавя разширение ".SaveTheQueen" към новите шифровани файлове в тяхната среда.
По време на нашето разследване, а по-точно на етапа на търсене на източниците на зараза, установихме, че разпространението и проследяването на заразените жертви се извършва чрез използването на мрежовата папка SYSVOL на контролера на домейна на клиента.
SYSVOL е ключова папка за всеки контролер на домейн, използвана за доставяне на обекти на групови политики (GPO) и скриптове за вход и изход от системата на компютрите в домейна. Съдържанието на тази папка се репликира между контролерите на домейна за синхронизиране на тези данни на сайтите на организацията. Записването в SYSVOL изисква високи домейнни привилегии, обаче, след компрометация, този актив става мощен инструмент за атакуващите, които могат да го използват за бързо и ефективно разпространение на зловредния товар в домейна.
Цепочката на одита Varonis помогна бързо да се установи следното:
- Инфектирания потребителски акаунт е създавал файл с името "hourly" в SYSVOL
- Много файлове с журнали са създадени в SYSVOL — всеки наречен на името на домейното устройство
- Много различни IP адреси получавали достъп до файла "hourly"
Заключихме, че файловете с журнали са били използвани за проследяване на процеса на инфектиране на нови устройства, и че "hourly" е зададено по график задание, което е изпълнявало зловреден товар на нови устройства, използвайки скрипт PowerShell – образци "v3" и "v4".
Вероятно атакиващият е получил и използвал привилегии на администратор на домейн за записване на файлове в SYSVOL. На инфектираните възли атакиващият е стартирал код PowerShell, който е създавал задача по график за това да отвори, дешифрира и стартира зловредения софтуер.
Дешифриране на зловредния софтуер
Опитахме безрезултатно няколко метода за разшифроване на образците:
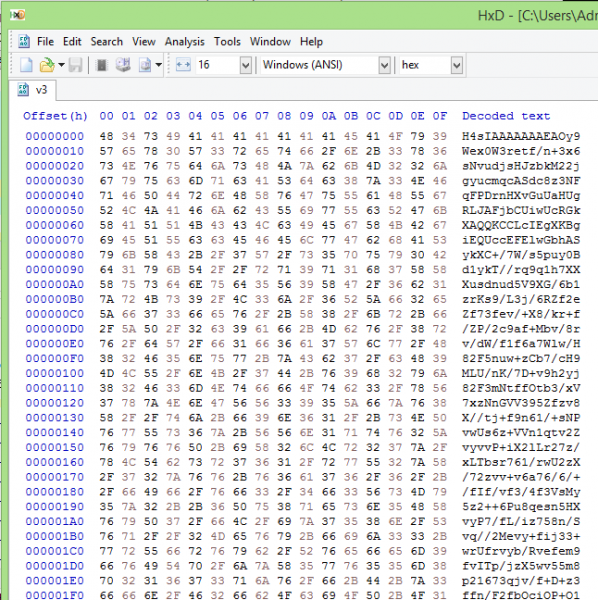
Почти вече бяхме готови да се предадем, когато решихме да опитаме метода „Magic“ на великолепната
утилита на GCHQ. „Magic“ се опитва да познае шифрирането на файла, използвайки брутална сила за пароли за различни видове шифриране и измервайки ентропията.
Бележка на преводача Виж. и . Настоящата статия и коментарите не предвиждат обсъждане от страна на авторите на детайлите на методите, използвани както в страничен, така и в проприетарен софтуер.
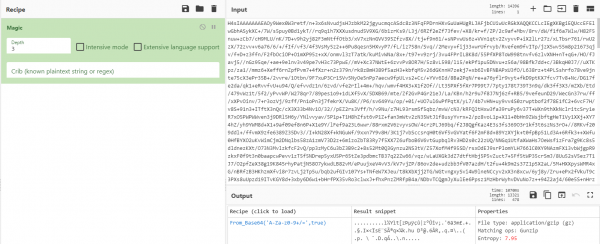
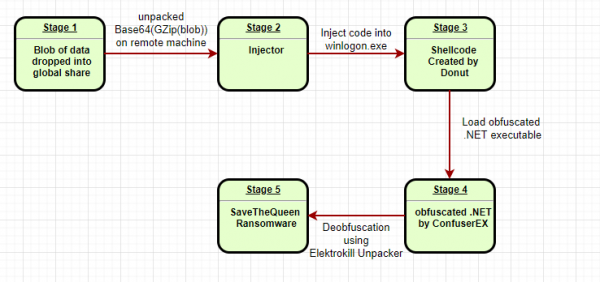
„Magic“ установи, че е използван GZip пакетиране с base64 кодиране, благодарение на което успяхме да разпаковаме файла и да открием кода за инжектиране – „инжектор“.
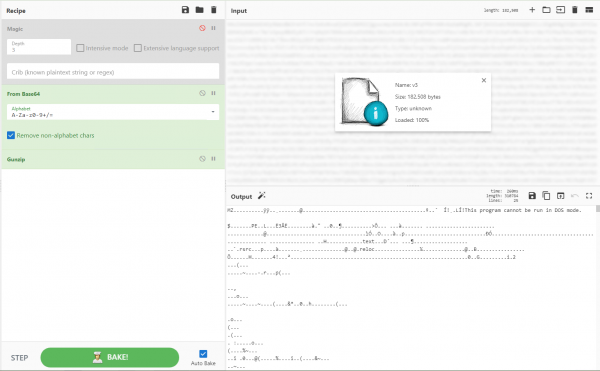
Дроппер: „В района е епидемия! Задължителни ваксинации. Ящур“
Дроппер представляваше обикновен .NET файл без защита. След като прочетохме изходния код с помощта на , разбрахме, че единствената му цел беше инжектирането на шелл-код в процеса winlogon.exe.
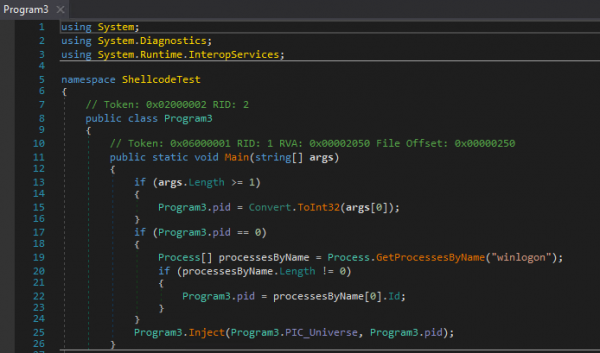
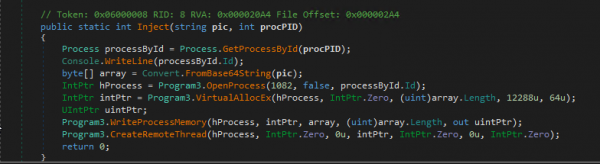
Шелл-код или простички сложности
Използвахме инструмента на Hexacorn — , за да „съберем“ шелл-кода в изпълняем файл за отстраняване на грешки и анализ. След това открихме, че той работеше както на 32-, така и на 64-битови машини.
Написването дори на прост шелл-код в нативна транслация с асемблер може да бъде сложно, а написването на пълен шелл-код, работещ на двата типа системи, изисква елитни умения, затова започнахме да се учудваме на изобретателността на атакуващия.
Когато разгледахме скомпилирания шелл-код с помощта на , забелязахме, че той зарежда динамични библиотеки на .NET , като clr.dll и mscoreei.dll. Това ни се стори странно – обикновено злонамерените лица се опитват да направят шелл-кода колкото се може по-малък, извиквайки нативни функции на ОС вместо да ги зареждат. Защо на някого би му било нужно да вгражда функционалност на Windows в шелл-код, вместо да я извиква директно при нужда?
Както се оказа, авторът на злонамерения софтуер изобщо не е писал този сложен шелл-код – използвано е характерно за задачата софтуер за трансформиране на изпълняеми файлове и скриптове в шелл-код.
Ние намерихме инструмента , който, както ни се стори, можеше да компилира подобен шелл-код. Ето неговото описание от GitHub:
Donut генерира shell код x86 или x64 от VBScript, JScript, EXE, DLL (включително .NET сборки). Този shell код може да бъде внедрен в всеки процес на Windows за изпълнение в
оперативната памет.
За да потвърдим нашата теория, компилирахме наш собствен код, използвайки Donut, и го сравнихме с проба – и… да, открихме още един компонент от използвания инструментариум. След това успяхме да извлечем и анализираме оригиналния изпълним файл на .NET.
Защита на кода
Този файл беше обфускиран с помощта на :
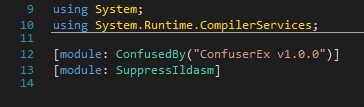
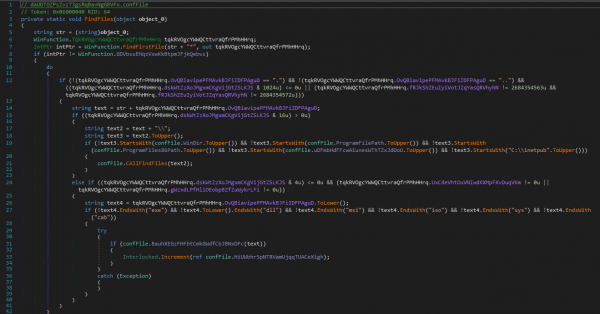
ConfuserEx е .NET проект с отворен код за защита на кода на други разработки. Софтуер от този тип позволява на разработчиците да защитават своя код от обратен инженеринг с помощта на техники като: замяна на символи, маскиране на потока на контролни команди и скриване на референтен метод. Авторите на зловреден софтуер използват обфускатори с цел избягване на откритие и за да направят обратния инженеринг по-труден.
Благодарение на разпаковахме кода:
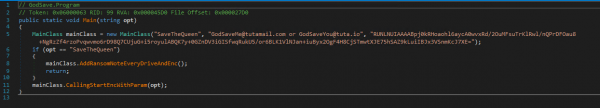
Резултатът – полезен товар
Получената в резултат на трансформации полезен товар е много прост ransomware. Няма механизъм за осигуряване на присъствието в системата, никакви връзки с команден център – само старото добро асиметрично криптиране, за да направи данните на жертвата нечитаеми.
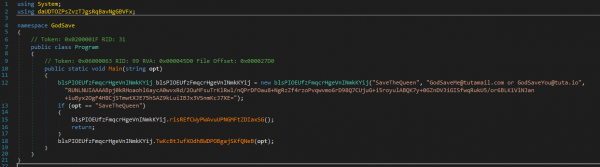
Главната функция избира следните параметри:
- Разширение на файла за използване след криптиране (SaveTheQueen)
- Email на автора, за да се постави в файла с искането за откуп
- Открит ключ, използван за криптиране на файлове
Самият процес изглежда по следния начин:
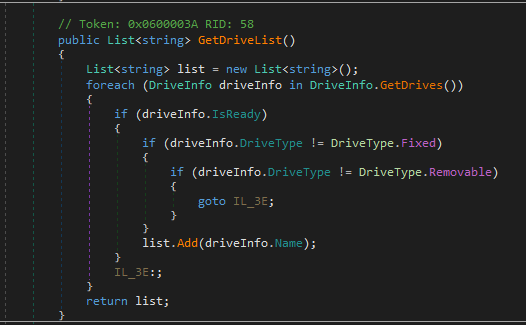
- Зловредният софтуер изследва локалните и свързани дискове на устройството на жертвата

- Търси файлове за криптиране

- Опитва се да завърши процеса, използващ файла, който ще криптира
- Преименува файла на „Исходно_име_на_файла.SaveTheQueenING”, използвайки функцията MoveFile, и го криптира
- След като файлът е криптиран с открития ключ на автора, зловредният софтуер отново го преименува, този път на "Исходно_име_на_файла.SaveTheQueen"
- Записва файла с искането за откуп в същата папка

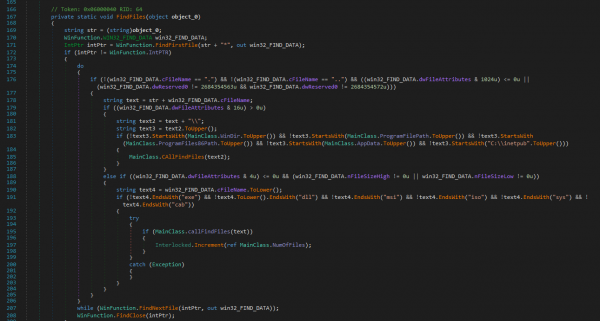
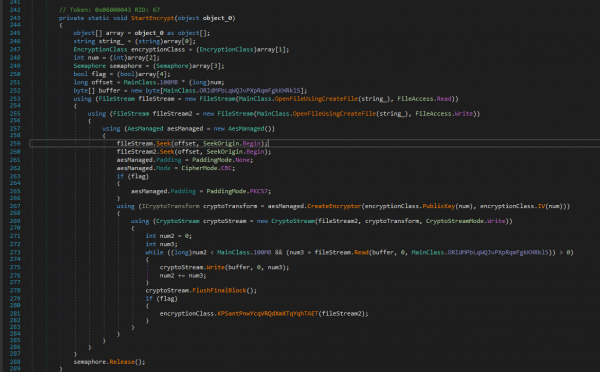
Съдейки по използването на нативната функция „CreateDecryptor“, една от функциите на зловредния софтуер изглежда съдържа в параметрите механизъм за декриптиране, изискващ затворен ключ.
Вирус-зловредитель НЕ шифрова файловете, съхранявани в директории:
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
Също така той НЕ шифрова следните типове файлове:EXE, DLL, MSI, ISO, SYS, CAB.
Резюме и изводи
Въпреки че самият зловреден вирус не съдържаше никакви необичайни функции, атакуващият креативно използва Active Directory за разпространение на дропера, а самият зловреден софтуер предостави интересни, макар и в крайна сметка не сложни, препятствия по време на анализа.
Мислим, че авторът на зловредния софтуер:
- Написа вирус-зловредител с вградено внедряване в процеса winlogon.exe, а също така
функционалност за шифроване и дешифриране на файлове - Замаскира зловредния код с помощта на ConfuserEx, преобразува резултата с помощта на Donut и допълнително скри дропера base64 Gzip
- Получил повишени права в домейна на жертвата и ги използвал, за да копира
шифрования зловреден софтуер и задания в графика в мрежовата папка SYSVOL на контролерите на домейна - Стартира скрипт PowerShell на устройствата в домейна за разпространение на зловреден софтуер и записване на напредъка на атаката в логовете в SYSVOL
Ако имате въпроси относно тази версия на вируса-зловредител, или всякакви други действия, извършени от нашите екипи по форензика и разследване на инциденти с киберсигурност, или поискайте , където винаги отговаряме на въпроси в рамките на сесия с въпроси и отговори.
Източник: habr.com
