

Бързото развитие на преносимата електроника, и по-специално смартфоните и таблетите, създаде много нови предизвикателства за корпоративната информационна сигурност. Всъщност, ако преди всичко в киберсигурността беше основано на създаването на защитена периметър и последващата му защита, то сега, когато почти всеки служител използва собствените си мобилни устройства за работни задачи, е много трудно да се контролира този защитен периметър. Особено актуално е това за големи предприятия, в които всеки служител има логин и парола за електронната поща и други корпоративни ресурси. Често, когато служителите придобият нов смартфон или таблет, те въвеждат своите идентификационни данни на него, забравяйки да се изходят от старото устройство. Дори и при положение, че само 5% от служителите са небрежни, без подходящ контрол от администратора, ситуацията с достъпа на мобилните устройства до пощата сървъра бързо се превръща в истински хаос.
Освен това, доста често мобилни устройства се губят или крадят, и впоследствие се използват за търсене на компромат, както и за достъп до корпоративни ресурси и данни, представляващи търговска тайна. По правило най-голяма вреда на корпоративната киберсигурност причинява получаването на достъп от страна на злонамерени лица до електронната поща на служителя. По този начин те могат да получат достъп до глобалния списък с адреси и контакти, до графика на срещи, в които нещастният служител е трябвало да участва, както и до неговата кореспонденция. Освен това, злонамерените лица, получили достъп до корпоративната поща, имат възможност да разпространяват фишинг или заразени с вредоносни програми съобщения от доверен имейл адрес. Всичко това заедно предоставя на злонамерените лица практически неограничени възможности за извършване на кибератаки, а също така за използване на социална инженерия за постигане на своите цели.
За да се осъществява контрол върху мобилните устройства, попадащи в периферията на сигурността, съществува технологията ABQ, или Allow/Block/Quarantine. Тя позволява на администратора да контролира списъка на мобилни устройства, на които е разрешено да синхронизират данни с пощенския сървър, а при необходимост да блокират компрометирани устройства и да поставят подозрителни мобилни устройства под карантина.
Въпреки това, както знае всеки администратор на безплатната версия на Zimbra Collaboration Suite Open-Source Edition, възможностите за взаимодействие с мобилни устройства са силно ограничени. Строго погледнато, потребителите на безплатната версия на Zimbra могат само да получават и изпращат съобщения чрез протокола POP3 или IMAP, без вградена възможност за синхронизиране на данни от дневници, адресни книги и бележки с сървера. Технологията ABQ не е реализирана в безплатната версия на Zimbra Collaboration Suite, което автоматично поставя край на всички опити да се създаде затворен информационен периметър в предприятието. В условия, при които администраторът не знае какви устройства се свързват към неговия сървър, в предприятието може да възникнат изтичания на информация, а също така значително нараства рискът от кибератака по описания по-рано сценарий.
За да се реши този въпрос в Zimbra Collaboration Suite Open-Source Edition, ще помогне модулното разширение Zextras Mobile. Това разширение позволява да се добави в безплатната версия на Zimbra пълна поддръжка на протокола ActiveSync и, благодарение на това, открива множество възможности за взаимодействие между мобилните устройства и вашия пощенски сървър. Освен разнообразни функции, в разширението Zextras Mobile е реализирана пълна поддръжка на ABQ.
Веднага предупреждаваме, че неправилно конфигуриран ABQ може да доведе до това, че някои потребители няма да могат да синхронизират данни на своите мобилни устройства със сървера, затова към конфигурирането трябва да се подхожда с максимално внимание и предпазливост. Конфигурирането на ABQ се осъществява от командния ред на Zextras. Именно в командния ред се настройва режимът на работа на ABQ в Zimbra, както и се управляват списъците на устройствата.
Той е реализиран по следния начин: След като потребителят се впише в корпоративната си поща на мобилно устройство, той изпраща на сървъра данни за авторизация, както и идентификационни данни на своето устройство, които срещат пречка под формата на ABQ, който проверява идентификационните данни и ги сравнява с тези в списъците на разрешени, карантинни и блокирани устройства. Ако устройството не е в нито един от тези списъци, ABQ ги обработва в съответствие с режима, в който работи.
ABQ в Zimbra предвижда три работни режима:
Разрешителен (Permissive): При този режим, след аутентификацията на потребителя, синхронизацията се извършва автоматично при първото запитване от мобилното устройство. В този режим е възможно блокирането на отделни устройства, но всички останали могат свободно да синхронизират данни със сървъра.
Интерактивен (Interactive): При този режим, веднага след аутентификацията на потребителя, системата за сигурност изисква идентификационни данни на устройството и ги съпоставя със списъка на разрешените устройства. Ако устройството присъства в списъка на разрешените, синхронизацията автоматично продължава. Ако обаче устройството не е в "белия списък", то автоматично попада в карантина, така че администраторът да може по-късно да реши дали да разреши синхронизацията на това устройство със сървъра или да го блокира. При това на потребителя ще бъде изпратено съответно уведомление. Информирането на администратора става редовно, веднъж в настраиваем период от време. При всяко ново уведомление ще бъдат включени само новите устройства, попаднали в карантина.
Строг (Strict): При този режим, след аутентификацията на потребителя, веднага се провежда проверка за наличието на идентификационните данни на устройството в списъка на разрешените. В случай, че те присъстват, синхронизацията автоматично продължава. В случай, че устройството не е в списъка на разрешените, то веднага попада в списъка на блокираните и на потребителя по пощата ще бъде изпратено съответно уведомление.
Също така, по желание, администраторът на Zimbra може напълно да деактивира ABQ на своя пощенски сървър. сървър.
Настройката на режима на работа на ABQ се извършва с помощта на командите:
zxsuite config global set attribute abqMode value Permissive
zxsuite config global set attribute abqMode value Interactive
zxsuite config global set attribute abqMode value Strict
zxsuite config global set attribute abqMode value Disabled
Актуалният режим на работа на ABQ можете да научите с командата zxsuite config global get attribute abqMode.
В случай, че използвате интерактивни или стриктни режими на работа на ABQ, често ще се налага да работите със списъци с разрешени и блокирани устройства, а също и устройства, които са в карантина. Да предположим, че към нашия сървър са се свързали две устройства: един iPhone и един Android с съответните идентификационни данни. По-късно ще стане ясно, че iPhone е купен наскоро от изпълнителния директор на компанията, който решава да работи с пощата на него, а Android принадлежи на обикновен мениджър, който няма право да използва работната поща на смартфона си по съображения за сигурност.
В случай на Интерактивния режим, всичките те ще попаднат в карантина, откъдето администраторът ще трябва да премести iPhone в списъка с разрешени устройства, а Android в списъка с блокираните. За тази цел той използва командите zxsuite mobile abq allow iPhone и zxsuite mobile abq block Android. След това изпълнителният директор ще може пълноценно да работи с пощата си от своите устройства, докато мениджърът все още ще бъде принуден да я преглежда само от служебния си лаптоп.
Следва да се отбележи, че при използването на Интерактивния режим, дори когато мениджърът на своето Android устройство въведе правилно своите логин и парола, той все пак няма да получи достъп до своя акаунт, а ще влезе в виртуална пощенска кутия, където ще получи уведомление, че устройството му е добавено в карантина и няма да може да се възползва от пощата си.
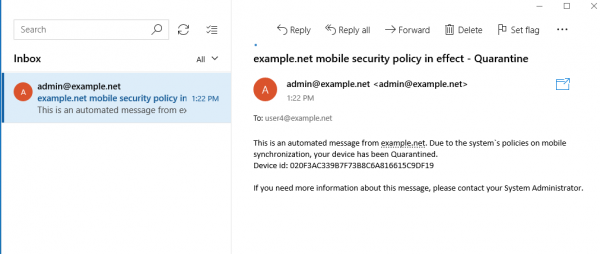
При стриктния режим, всички нови устройства ще бъдат блокирани и след като стане ясно на кого принадлежат, на администратора остава само да добави iPhone на изпълнителния директор в списъка с разрешени устройства с командата zxsuite mobile ABQ set iPhone Allowed, оставяйки телефона на мениджъра в списъка с блокираните.
Режим на разрешение е слабо съвместим с каквито и да било правила за безопасност в предприятието, но ако все пак възникне необходимост да се блокира някое от разрешените мобилни устройства, например, ако мениджърът внезапно напусне с скандал, това може да се направи с помощта на командата zxsuite mobile ABQ set Android Blocked.
Ако в предприятието служителите получават служебни устройства за работа с имейл, то при смяната на собственика на устройството, то може да бъде напълно премахнато от списъците на ABQ, за да се вземе решение дали отново да се разреши синхронизацията с сървъра. Това се извършва с помощта на командата zxsuite mobile ABQ delete Android.
Както можете да видите, с разширението Zextras Mobile в Zimbra може да се реализира много гъвкава система за контрол на използваните мобилни устройства, подходяща както за предприятия с доста строга политика относно използването на корпоративни ресурси извън офиса, така и за тези компании, които са доста либерални в това отношение.
Източник: habr.com
