

В работата си компютърните криминалисти редовно се сблъскват с случаи, когато е необходимо бързо да бъде отключен смартфон. Например, данни от телефона са нужни на разследващите, за да разберат причините за самоубийството на тийнейджър. В друг случай — те помагат да се намери следа от престъпна група, нападала шофьори на камиони. Разбира се, има и приятни истории — родители, които са забравили паролата на устройството, а на него е останало видео с първите стъпки на детето им, но за съжаление такива случаи са редки. Но и те изискват професионален подход към въпроса. В тази статия Игор Михаилов, специалист в Лабораторията по компютърна криминалистика на Group-IB, разказва за начините, които позволяват на криминалистите да заобиколят блокировката на смартфона.
Важно: тази статия е написана с цел оценка на безопасността на пароли и графични модели, използвани от собствениците на мобилни устройства. Ако решите да отключите мобилното устройство с помощта на описаните методи — помнете, че всички действия по отключването на устройствата извършвате на свой риск. При манипулации с мобилни устройства можете да блокирате устройството, да изтриете потребителските данни или да го направите неизправно. Също така са дадени препоръки на потребителите как да повишат нивото на защита на своите устройства.
И така, най-разпространеният метод за ограничаване на достъпа до потребителската информация, съдържаща се в устройството, е блокировка на екрана на мобилното устройство. Когато подобно устройство попадне в криминалистичната лаборатория, работата с него може да бъде затруднена, тъй като за такова устройство не може да се активира режим на отстраняване на грешки по USB (за Android устройства), не може да се потвърди разрешението за взаимодействие между компютъра на експерта и това устройство (за мобилни устройства на фирмата Apple) и, следователно, не може да се получи достъп до данните, съхранявани в паметта на устройството.
Колко обикновеното заключване на екрана на мобилно устройство възпрепятства специалистите да извлекат данни от него, говори фактът, че ФБР на САЩ е платила значителна сума за отключването на iPhone на терориста Сайед Фарук, един от участниците в атентата в калифорнийския град Сан Бернардино [1].
Методи за отключване на екрана на мобилно устройство
Обикновено за заключване на екрана на мобилно устройство се използва:
- Алфавитна парола
- Графичен код
Също така, за отключване на екрана на някои мобилни устройства могат да се използват методи от технологията SmartBlock:
- Отключване чрез разпознаване на пръстов отпечатък
- Отключване чрез разпознаване на лице (технология FaceID)
- Отключване на устройството чрез разпознаване на ириса на окото
Социални методи за отключване на мобилно устройство
Освен чисто техническите, съществуват и други начини да се узнае или преодолее PIN кодът или графичният код (патерн) на заключването на екрана. В отделни случаи социалните методи могат да бъдат по-ефективни от техническите решения и да помогнат за отключването на устройства, пред които настоящите технически разработки се оказват неефективни.
В тази секция ще бъдат описани методите за отключване на екрана на мобилно устройство, които не изискват (или изискват само ограничено, частично) използване на технически средства.
За извършване на социални атаки е необходимо да се изучи дълбоко психологията на притежателя на заключеното устройство, да се разберат принципите, по които той генерира и запазва пароли или графични патерни. Изследователят също така ще се нуждае от капка късмет.
При използване на методи, свързани с подбора на парола, трябва да се вземе предвид, че:
- при въведени десет грешни пароли на мобилни устройства на компанията Apple данните на потребителя могат да бъдат изтрити. Това зависи от настройките за сигурност, които потребителят е установил;
- на мобилни устройства, работещи под операционната система Android, може да се използва технологията Root of Trust, която ще доведе до това, че след въвеждане на 30 грешни пароли, данните на потребителя ще бъдат недостъпни или изтрити.
Метод 1: попитай за паролата
Може да звучи странно, но паролът за отключване може да се разбере просто като се попита собственика на устройството. Според статистиката, около 70% от притежателите на мобилни устройства охотно съобщават паролата си. Особено ако това ще съкрати времето за проучване и по този начин собственикът по-бързо ще получи устройството си обратно. Ако няма възможност да попитате собственика за паролата (например, ако собственикът е починал) или той отказва да я разкрие — паролата може да бъде установена от неговите близки роднини. Обикновено, роднините знаят паролата или могат да предложат възможни варианти.
Препоръка за защита: Паролата за вашия телефон е универсален ключ за всички данни, включително и финансовите. Да се говори, предава или записва в месинджъри — лоша идея.
Метод 2: надникнете в паролата
Паролата може да се надникне в момента, когато собственикът ползва устройството. Дори ако запомните паролата (символна или графична) само частично — това значително ще намали броя на възможните варианти, което ще позволи по-бързо да я подберете.
Вариант на този метод е използването на записи от видеонаблюдение, на които е запечатан собственикът, отключващ устройството с графичната парола [2]. Описаният в работата „Cracking Android Pattern Lock in Five Attempts“ [2] алгоритъм, чрез анализа на видеозаписи, позволява да се предположат варианти на графичната парола и да се отключи устройството с няколко опита (обикновено за целта не е нужно да се правят повече от пет опита). Както твърдят авторите, „колкото по-сложна е графичната парола, толкова по-лесно е да се подбере“.
Препоръка за защита: Използването на графичен ключ — не е най-добрата идея. Цифрово-буквената парола е много по-трудна за подглядане.
Метод 3: намерете паролата
Паролата може да бъде намерена в записите на собственика на устройството (файлове на компютъра, в тетрадки, на фрагменти хартия, лежащи в документите). Ако човек използва няколко различни мобилни устройства и всяко от тях има различна парола, понякога в отсек на батерията на тези устройства или в пространството между корпуса на смартфона и калъфа могат да бъдат намерени парчета хартия с записани пароли:
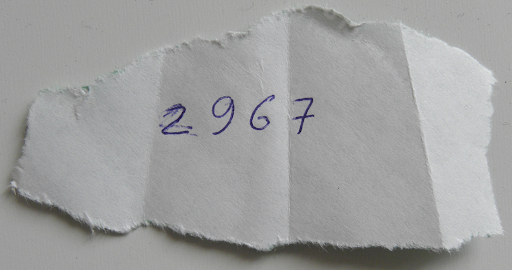
Препоръка за защита: не трябва да водите „блокнотик“ с пароли. Това е лоша идея, освен в случая, когато всичките тези пароли са заведомо неверни, за да се намали броят на опитите за отключване.
Метод 4: отпечатъци от пръсти (Smudge attack)
Този метод позволява идентифицирането на потажирови следи от ръце на екрана на устройството. Могат да се видят, като се обработи екранът със светъл дактилоскопичен прах (вместо специален криминалистичен прах, може да се използва детска пудра или друг химически неактивен финораздробен прах в бяло или светло-сиво) или като се погледне на екрана в косопадащи лъчи светлина. Анализирайки взаимното разположение на следите от ръце и имайки допълнителна информация за собственика на устройството (например, знаейки годината на раждане), може да се опита да се подбере текстова или графична парола. Така изглежда потажировото наслагане на дисплея на смартфона във форма на стилизирана буква Z:
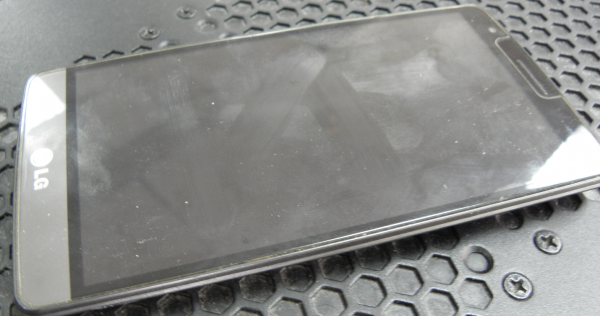
Препоръка за защита: Както казахме, графичната парола не е най-добрата идея, както и стъклата с лошо олеофобно покритие.
Метод 5: изкуствен пръст
Ако устройството може да бъде отключено с отпечатък от пръст, а изследователят има образци на отпечатъците на ръцете на собственика, то на 3D-принтер може да се изработи триизмерна копия на отпечатъка на собственика и да се използва за отключване на устройството [3]:
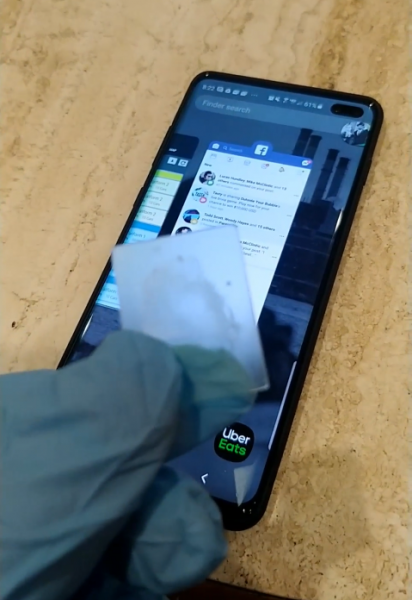
За по-пълно имитиране на пръст на жив човек — например, когато сензорът за отпечатък на смартфона все още улавя топлината — 3D-моделът се поставя (прилепва) към пръста на жив човек.
Собственикът на устройството, дори да е забравил паролата за заключване на екрана, може сам да отключи устройството, използвайки отпечатъка на своя пръст. Това може да бъде използвано в определени случаи, когато собственикът не може да съобщи паролата, но въпреки това е готов да помогне на изследователя да отключи устройството си.
Изследователят трябва да помни за поколенията сензори, използвани в различни модели мобилни устройства. Стари модели сензори могат да сработват практически на допир на всеки пръст, не задължително принадлежащ на собственика. Съвременните ултразвукови сензори, от друга страна, сканират много дълбоко и ясно. Освен това, редица съвременни подекранни сензори са просто CMOS-камери, които не могат да сканират дълбочината на изображението, поради което е много по-лесно да ги измамите.
Препоръка за защита: Ако е пръст, тогава само ултразвуков сензор. Но не забравяйте, че е много по-лесно да приложите пръст против волята си, отколкото лице.
Метод 6: „удар“ (Mug attack)
Този метод е описан от британските полицаи [4]. Състои се в тайно следене на заподозрения. В момента, в който заподозреният отключи телефона си, агент в цивилно го издърпва от ръцете на собственика и не позволява устройството да се заключи отново, докато не бъде предадено на експерти.
Препоръка за защита: Мисля, че ако срещу вас се планират такива мерки, нещата са зле. Но трябва да се разбере, че случайното заключване обезцени този метод. Например, многократното натискане на бутона за заключване на iPhone активира режим SOS, който в допълнение изключва FaceID и изисква парола.
Метод 7: грешки в алгоритмите за управление на устройството
Често в новинарските ленти на специализирани ресурси може да се срещнат съобщения, че при определени действия с устройството екранът му се отключва. Например, екранът за заключване на редица устройства може да се отключи при входящо повикване. Недостатъкът на този метод е, че откритите уязвимости обикновено бързо се отстраняват от производителите.
Пример за подход за отключване на мобилни устройства, произведени преди 2016 година, е разрядът на батерията. При ниско ниво на заряд устройството се отключва и предлага промяна на настройките за захранване. При това трябва бързо да се премине на страницата с настройките за сигурност и да се изключи заключването на екрана [5].
Препоръка за защита: Не забравяйте своевременно да актуализирате ОС на устройството си, а ако то вече не се поддържа — да смените смартфона.
Метод 8: уязвимости в трети програми
Уязвимости, открити в инсталираните на устройството трети програми, също могат да предоставят изцяло или частично достъп до данните на заключеното устройство.
Пример за подобна уязвимост може да бъде кражбата на данни от iPhone на Джеф Безос, основния собственик на Amazon. Уязвимост в месенджъра WhatsApp, експлоатирана от неизвестни, доведе до кражба на конфиденциални данни, находящи се в паметта на устройството [6].
Подобни уязвимости могат да бъдат използвани от изследователи за постигане на целите си — извличане на данни от заключени устройства или за тяхното отключване.
Препоръка за защита: Трябва да актуализирате не само операционната система, но и приложенията, които използвате.
Метод 9: корпоративен телефон
Корпоративните мобилни устройства могат да бъдат отключени от системните администратори на компаниите. Например, корпоративните устройства с Windows Phone се свързват с акаунта на Microsoft Exchange на компанията и могат да бъдат отключени от администраторите й. За корпоративните устройства на Apple съществува услугата Mobile Device Management, аналогична на Microsoft Exchange. Нейните администратори също могат да отключат корпоративното iOS устройство. Освен това, корпоративните мобилни устройства могат да бъдат свързани само с определени компютри, указани от администратора в настройките на мобилното устройство. Затова без взаимодействие със системните администратори на компанията, такова устройство не може да бъде свързано с компютъра на изследователя (или с програмно-апаратурния комплекс за криминалистично извличане на данни).
Препоръка за защита: MDM — това е и зло, и добро по отношение на сигурността. Администраторът на MDM винаги може да нулира устройството дистанционно. Във всеки случай, не трябва да съхранявате чувствителни лични данни на корпоративно устройство.
Метод 10: информация от сензори
Анализирайки информацията, получена от сензорите на устройството, е възможно да се подбере паролата на устройството с помощта на специален алгоритъм. Адам Дж. Авив демонстрира възможността за такива атаки, използвайки данни, получени от акселерометъра на смартфона. В хода на изследванията, ученът успя да определи правилно символната парола в 43% от случаите, а графичната парола — в 73% [7].
Препоръка за защита: Внимателно следете на кои приложения давате разрешение за проследяване на различни сензори.
Метод 11: отключване по лице
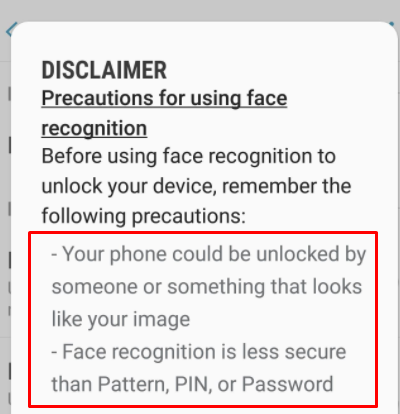
Както при пръстовия отпечатък, успехът на отключването на устройство с технологията FaceID зависи от сензорите и математическите алгоритми, използвани в конкретното мобилно устройство. В изследването „Gezichtsherkenning op smartphone niet altijd veilig” [8] учените показаха, че някои от изследваните смартфони могат да бъдат отключени, просто като се покаже на камерата на смартфона снимка на собственика. Това е възможно, когато за отключване се използва само една предна камера, която няма възможността да сканира данни за дълбочина на изображението. Компанията Samsung, след редица публикации и видеа в YouTube, беше принудена да добави предупреждение в софтуера на своите смартфони. Face Unlock Samsung:
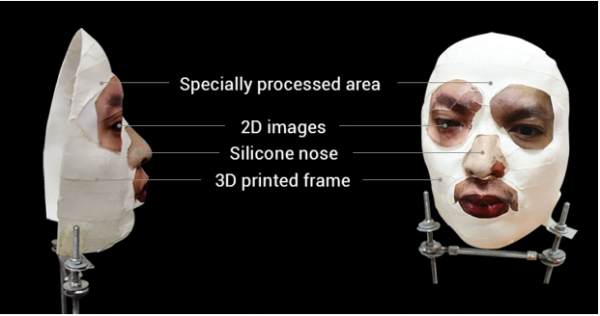
По-усъвършенстваните модели смартфони могат да бъдат отключени, използвайки маска или самообучаване на устройството. Например, в iPhone X се използва специална технология TrueDepth [9]: проекторът на устройството, с две камери и инфрачервен излъчвател, проектира на лицето на собственика мрежа от над 30 000 точки. Такова устройство може да бъде отключено с маска, чийто контури наподобяват контурите на лицето на собственика. Маска за отключване на iPhone [10]:
Тъй като подобна система е много сложна и не работи в идеални условия (естественото остаряване на собственика, промяна на конфигурацията на лицето поради изразяване на емоции, умора, здравословно състояние и т.н.), тя е принудена да се самообучава постоянно. Затова, ако пред разблокираното устройство застане друг човек — неговото лице ще бъде запомнено като лицето на собственика на устройството и след това той ще може да отключи смартфона, използвайки технологията FaceID.
Препоръка за защита: не използвайте отключването по „фото“ — само системи с пълноценни скенери за лице (FaceID на Apple и аналози на Android устройства).
Основна препоръка — не гледайте в камерата, достатъчно е да отклоните погледа. Дори и да затворите едното око — вероятността за отключване значително пада, както и при наличие на ръце на лицето. Освен това, за отключване по лице (FaceID) се дават само 5 опита, след което е необходимо да се въведе код-парола.
Метод 12: използване на изтичания
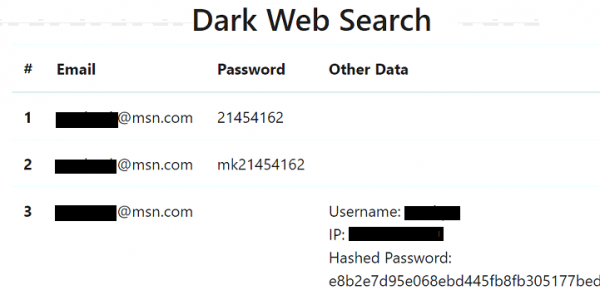
Базите на изтекли пароли са отличен начин да се разбере психологията на собственика на устройството (при условие, че изследователят разполага с информация за имейл адресите на собственика). В дадения пример търсенето по имейл адреса е довело до два подобни парола, които собственика е използвал. Можем да предположим, че паролата 21454162 или нейните производни (например 2145 или 4162) е могла да се използва като код за заключване на мобилно устройство. (Търсенето по имейл адреса на собственика в базите данни за изтичане показва, какви пароли собственикът е могъл да използва, включително и за заключване на своето мобилно устройство).
Препоръка за защита: действате превантивно, наблюдавайте данни за изтичания и навреме сменяйте паролите, забелязани в изтичанията!
Метод 13: стандартни пароли за заключване на устройства
Обикновено собственикът не притежава само едно мобилно устройство, а няколко. Често такива устройства могат да нарастнат до десет. В такъв случай може да се подбере парола за уязвимото устройство и да се опита да се приложи към другите смартфони и таблети, иззети от същия собственик.
При анализа на данните, извлечени от мобилни устройства, такива данни се показват в криминалистични програми (често – дори при извличане на данни от заключени устройства с помощта на различни типове уязвимости).
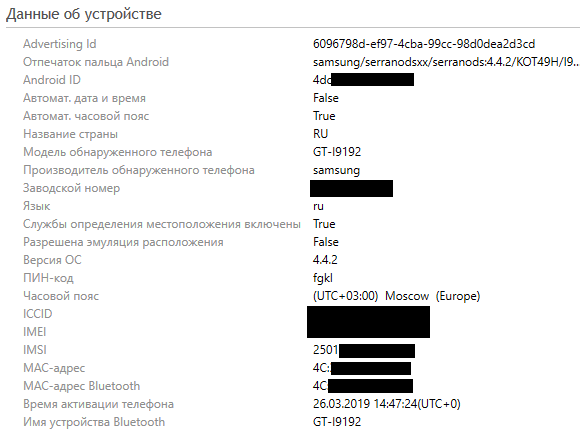
Както се вижда на скриншота от част от работния прозорец на програмата UFED Physical Analyzer, устройството е заключено с доста необичаен PIN-код fgkl.
Не бива да се пренебрегват и другите устройства на потребителя. Например, анализирайки паролите, запазени в кеша на уеб браузъра на компютъра на собственика на мобилното устройство, можете да разберете принципите на генериране на пароли, които е следвал собственикът. Запазените пароли на компютъра могат да бъдат прегледани с помощта на инструмента на компанията NirSoft [11].
Също така на компютъра (лаптопа) на собственика на мобилното устройство могат да има Lockdown файлове, които могат да помогнат за достъпа до заключеното мобилно устройство на фирма Apple. За този метод ще бъде разказано по-нататък.
Препоръка за защита: използвайте навсякъде различни, уникални пароли.
Метод 14: стандартни PIN кодове
Както беше отбелязано по-рано, потребителите често използват стандартни пароли: телефонни номера, банкови карти, PIN кодове. Тази информация може да бъде използвана за отключване на предоставеното устройство.
Ако нищо не помага - може да се възползвате от следната информация: изследователи провели анализ и открили най-популярните PIN кодове (посочените PIN кодове покриват 26.83% от всички пароли) [12]:
PIN
Честота, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
Използването на този списък с PIN кодове на отключеното устройство ще позволи да го отключите с вероятност ~26%.
Препоръка за защита: проверете своя PIN код в таблицата по-горе и, дори ако не съвпада, все пак сменете го, защото 4 цифри - това е твърде малко според стандартите на 2020 година.
Метод 15: стандартни графични пароли
Както беше описано по-горе, имайки данни от видеокамерите за наблюдение, на които собственика на устройството се опитва да го отключи, може да бъде подбран модел на отключване с пет опита. Освен това, точно както съществуват стандартни PIN кодове, съществуват и стандартни модели, които могат да бъдат използвани за отключване на заключени мобилни устройства [13, 14].
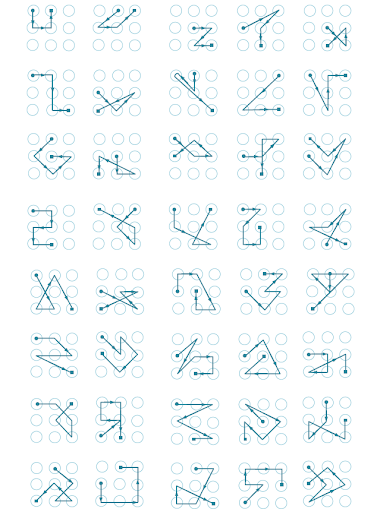
Простички модели [14]:
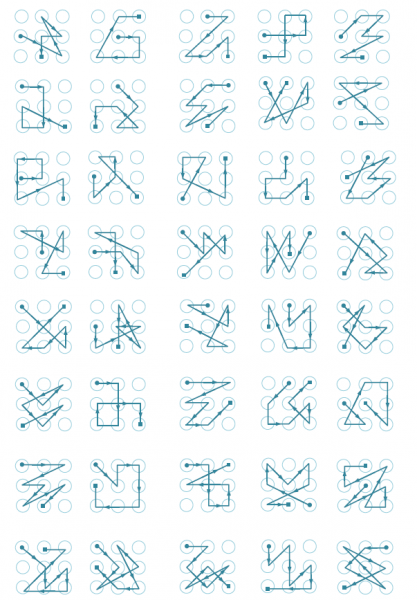
Модели със средна сложност [14]:
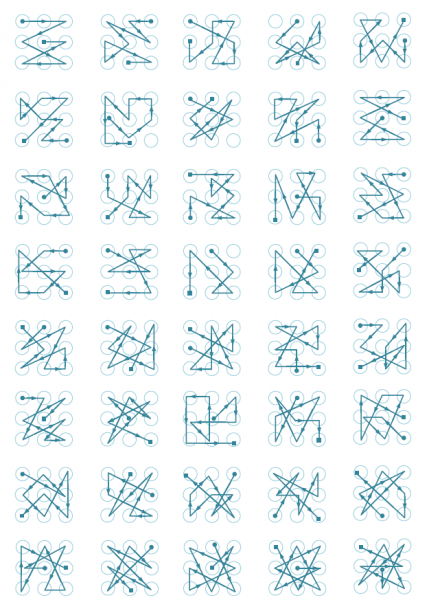
Сложни модели [14]:
Списък на най-популярните графични модели според изследователя Jeremy Kirby [15].
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
На някои мобилни устройства, освен графичния код, може да бъде зададен допълнителен PIN код. В този случай, ако не можете да подберете графичния код, изследователят може да кликне на бутона Доп.PIN код (допълнителен PIN код) след въвеждане на неправилен графичен код и да се опита да подбере допълнителния PIN код.
Препоръка за защита: по-добре е въобще да не се използват графични ключове.
Метод 16: алфавитно-цифрови пароли
Ако на устройството може да се използва буквено-цифрова парола, притежателят може да е използвал следните популярни пароли [16]:
- 123456
- password
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- слънчице
- qwerty
- обичам те
- принцеса
- админ
- добре дошли
- 666666
- abc123
- футбол
- 123123
- маймуна
- 654321
- !@#$%^&*
- шарл
- aa123456
- доналд
- парола1
- qwerty123
Препоръка за защита: използвайте само сложни, уникални пароли със специални символи и различни регистри. Проверете дали използвате една от горепосочените пароли. Ако е така, сменете я с по-надеждна.
Метод 17: облачни или локални хранилища
Ако няма техническа възможност да се извлекат данни от блокирано устройство, криминалистите могат да потърсят резервни копия на компютрите на притежателя на устройството или в съответните облачни хранилища.
Често притежателите на Apple смартфони, когато ги свързват с компютрите си, не осъзнават, че в това време може да се извършва създаване на локално или облачно резервно копие на устройството.
В облачните хранилища на Google и Apple могат да се съхраняват не само данни от устройствата, но и паролите, запазени от устройството. Извличането на тези пароли може да помогне при разбиването на кода за блокировка на мобилното устройство.
От Keychain, запазен в iCloud, може да се извлече паролата за резервната копие на устройството, зададена от притежателя, която с висока степен на вероятност ще съвпада с PIN кода за блокировка на екрана.
Ако правоохранителните органи се обърнат към Google и Apple, компаниите могат да предадат наличните данни, което вероятно ще намали необходимостта от отключване на устройството, тъй като данните вече ще са у правоохранителите.
Например, след терористичния акт в Пенсоконе, копията на данните, съхранявани в iCloud, бяха предадени на ФБР. От изявлението на Apple:
„В рамките на няколко часа след първото искане на ФБР на 6 декември 2019 година, представихме широк спектър от информация, свързана с разследването. От 7 до 14 декември получихме шест допълнителни правни искания и в отговор предоставихме информация, включително резервни копия на iCloud, информация за акаунта и транзакции за няколко акаунта.
Отговаряхме на всяко питане незабавно, обикновено в рамките на няколко часа, обменяйки информация с офисите на ФБР в Джаксънвил, Пенсакола и Ню Йорк. По запитвания на разследването бяха получени много гигабайти информация, която предадохме на разследващите." [17, 18, 19]
Препоръка за защита: всичко, което предавате в облака в незашифрован вид, може и ще бъде използвано срещу вас.
Метод 18: Google акаунт
Този метод е подходящ за отключване на графичната парола, блокираща екрана на мобилно устройство с операционна система Android. За да използвате този метод, трябва да знаете потребителското име и паролата на Google акаунта на собственика на устройството. Второто условие е устройството да бъде свързано с интернет.
При последователно въвеждане на неправилна графична парола няколко пъти, устройството ще предложи възстановяване на паролата. След това трябва да влезете в акаунта на потребителя, което ще доведе до отключване на екрана на устройството [5].
Поради разнообразието от хардуерни решения, операционни системи Android и допълнителни настройки за сигурност, този метод е приложим само за определени устройства.
Ако разследващият няма парола за Google акаунта на собственика на устройството, може да опита да я възстанови, използвайки стандартни методи за възстановяване на пароли за подобни акаунти.
Ако устройството не е свързано с интернет в момента на разследването (например, SIM карта е блокирана или не остава достатъчно пари), такова устройство може да се свърже с Wi-Fi следващата инструкция:
- натиснете иконата „Спешен повик“
- набере *#*#7378423#*#*
- изберете Service Test — Wlan
- осъществете връзка с наличната Wi-Fi мрежа [5]
Препоръка за защита: не забравяйте да използвате двуфакторна автентикация навсякъде, където е възможно, и в този случай — по-добре с привръзка към приложението, а не на кода по SMS.
Метод 19: гостуващ акаунт
На мобилни устройства с операционна система Android 5 и по-горе може да има няколко акаунта. За достъп до данните на допълнителен акаунт може да липсва блокировка с PIN код или графичен код. За да превключите, трябва да кликнете върху иконата на акаунта в горния десен ъгъл и да изберете друг акаунт:
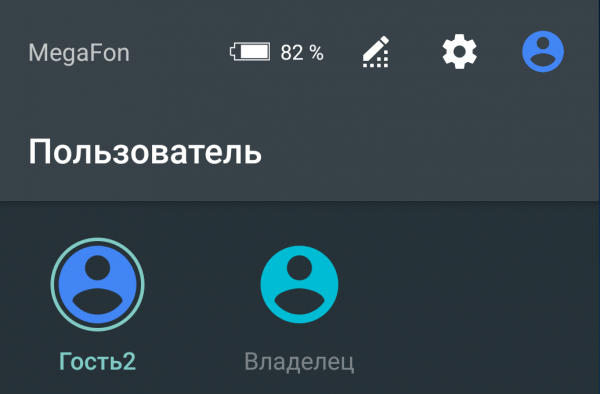
За допълнителен акаунт достъпът до някои данни или приложения може да бъде ограничен.
Препоръка за защита: Тук е важно да се обновява операционната система. В съвременните версии на Android (9 и по-нови с безопасностни пачове от юли 2020 г.) акаунтът на гост обикновено не предоставя никакви възможности.
Метод 20: Специализирани услуги
Компании, занимаващи се с разработка на специализирани криминалистични софтуерни решения, предлагат услуги за отключване на мобилни устройства и извличане на данни от тях [20, 21]. Възможностите на подобни услуги са просто фантастични. С тяхна помощ могат да се отключват водещи модели на устройства с Android и iOS, както и устройства, които са в режим на възстановяване (в който устройството преминава след надвишаване на броя опити за неправилен парола). Недостатък на този метод е високата цена.
Фрагмент от уеб страницата на компанията Cellebrite, където се описва от какви устройства могат да извлекат данни. Устройството може да бъде отключено в лабораторията на разработчика (Cellebrite Advanced Service (CAS)) [20]:
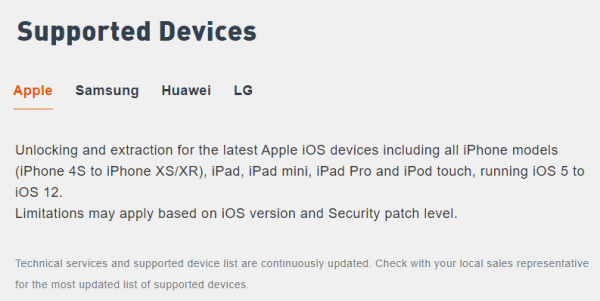
За подобна услуга устройството трябва да бъде предоставено в регионалния (или главния) офис на компанията. Възможно е и посещение на специалиста при клиента. Обикновено хакването на кода за заключване на екрана отнема един ден.
Препоръка за защита: Практически е невъзможно да се защити, освен с използването на стабилна алфа-бета парола и ежегодна смяна на устройствата.
P.S. За тези случаи, инструменти и много други полезни трикове в работата на компютърния криминалист експертите от лабораторията Group-IB разказват в рамките на обучителния курс . След завършване на 5-дневния или разширен 7-дневен курс, завършилите ще могат по-ефективно да провеждат криминалистични изследвания и да предотвратяват киберинциденти в своите организации.
P.P.S. Напечен относно информационната сигурност, хакери, APT, кибератаки, измамници и пирати. Разследвания стъпка по стъпка, практически случаи с използване на технологии на Group-IB и съвети как да не станете жертва. Присъединете се!
Източници
- Guixin Yey, Zhanyong Tang, Dingyi Fangy, Xiaojiang Cheny, Kwang Kimz, Ben Taylorx, Zheng Wang.
- Dominic Casciani, Gaetan Portal.
- Анатолий Ализар.
- Мария Нефедова.
- Антон Макаров. Заобикаляне на графични пароли на Android устройства
- Джереми Кърби.
- Андрей Смирнов.
- Мария Нефедова.
Източник: habr.com
