

В някои случаи при настройване на виртуален маршрутизатор могат да възникнат проблеми. Например, пробиването на портове (NAT) не работи и/или има проблем с настройката на самите правила на Firewall. Или просто е необходимо да се получат логовете на работата на рутера, да се провери работата на канала, да се изпълни мрежова диагностика. Как се прави това, разказва облачният доставчик Cloud4Y.
Работа с виртуален маршрутизатор
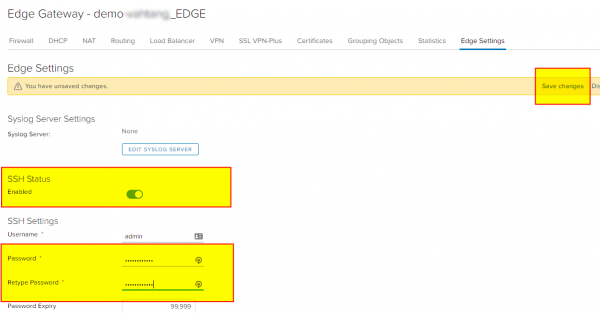
Преди всичко, трябва да настроим достъпа до виртуалния маршрутизатор – EDGE. За целта влизаме в неговите услуги и преминаваме на съответната страница – EDGE Settings. Там включваме SSH Status, задаваме парола и задължително запазваме промените.
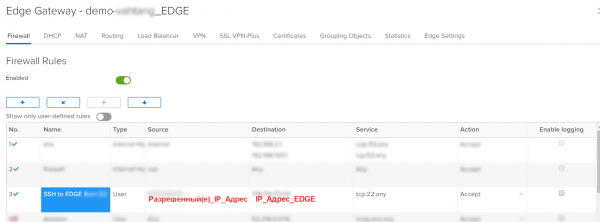
Ако използваме строги правила на Firewall, при които по подразбиране всичко е забранено, добавяме правила, разрешаващи свързвания към самия рутер през SSH порта:
След това се свързваме с всякакъв SSH клиент, например PuTTY, и попадаме в конзолата.
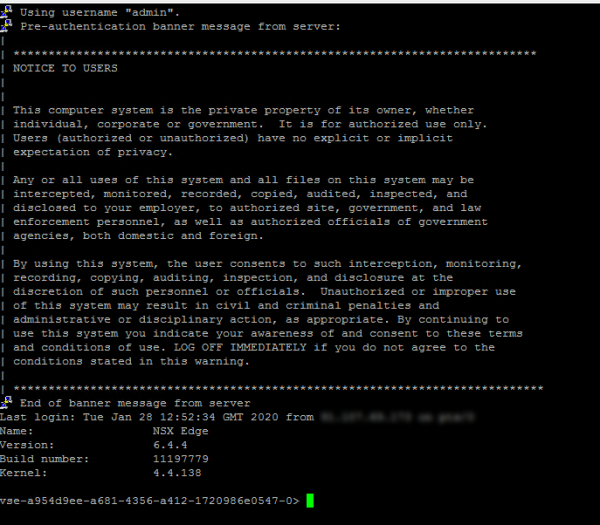
В конзолата стават достъпни команди, списък от които можем да видим, като използваме:
списък
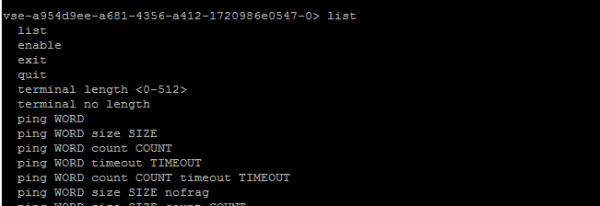
Какви команди могат да ни бъдат полезни? Нека приведем списък с най-полезните:
- show interface — ще покаже наличните интерфейси и зададените IP адреси на тях
- show log — ще покаже логовете на рутера
- show log follow — ще помогне да наблюдаваме логовете в реално време с постоянно обновление. При всяко правило, било то NAT или Firewall, има опция Enable logging, при активиране на която събитията ще се записват в лог, което ще позволи диагностика.
- show flowtable — ще покаже цялата таблица с установени връзки и техните параметри
Пример1: tcp 6 21599 ESTABLISHED src=9Х.107.69.ХХХ dst=178.170.172.XXX sport=59365 dport=22 pkts=293 bytes=22496 src=178.170.172.ХХХ dst=91.107.69.173 sport=22 dport=59365 pkts=206 bytes=83569 [ASSURED] mark=0 rid=133427 use=1 - show flowtable topN 10 — позволява да се покажат необходимото количество редове, в този случай 10
- show flowtable topN 10 sort-by pkts — ще помогне да се сортират връзките по брой пакети от по-малко към повече
- show flowtable topN 10 sort-by bytes — ще помогне да се сортират връзките по количество предадени байтове от по-малко към повече
- show flowtable rule-id ID topN 10 — ще помогне да се покажат връзките по нужния ID на правилото
- show flowtable flowspec SPEC — за по-гъвкаво избиране на връзки, където SPEC задава нужните правила за филтриране, например proto=tcp:srcip=9Х.107.69.ХХХ:sport=59365, за избор на протокол TCP и IP адрес на източника 9Х.107.69.XX с порт на изпращача 59365
Пример> покажи flowtable flowspec proto=tcp:srcip=90.107.69.171:sport=59365
1: tcp 6 21599 УСТАНОВЕН src=9Х.107.69.XX dst=178.170.172.xxx sport=59365 dport=22 pkts=1659 bytes=135488 src=178.170.172.xxx dst=xx.107.69.xxx sport=22 dport=59365 pkts=1193 bytes=210361 [ASSURED] mark=0 rid=133427 use=1
Общо потоци: 1 - show packet drops – ще позволи да видите статистиката за пакетите

- show firewall flows — показва броячи на пакети на защитната стена заедно с потоките пакети.

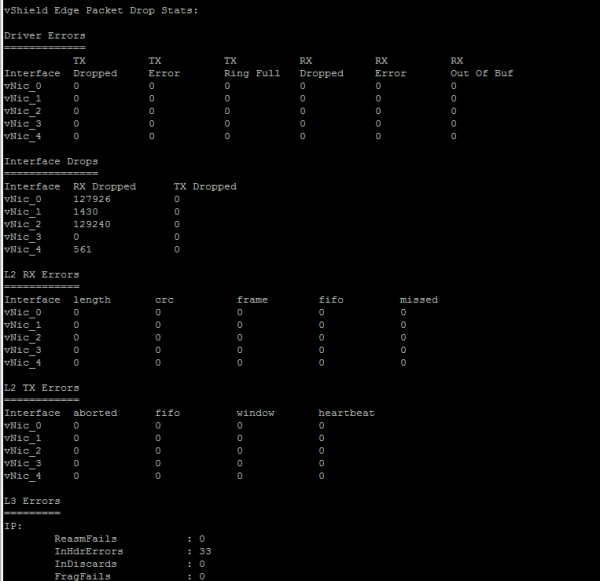
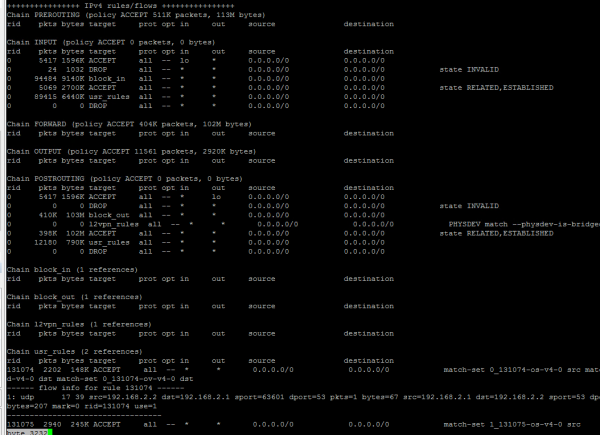
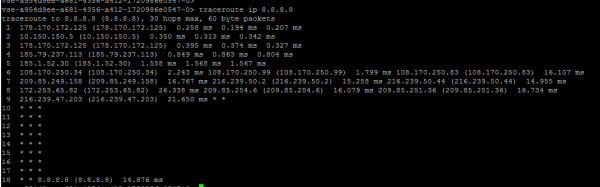
Също така можем да използваме основни диагностични мрежови инструменти директно от роутера EDGE:
- ping ip WORD

- ping ip WORD size SIZE count COUNT nofrag – пинг с указание на размера на изпратените данни и броя на проверките, както и забрана на фрагментация на зададения размер на пакета.
- traceroute ip WORD

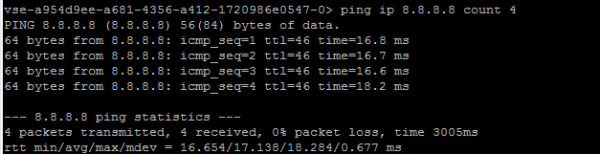
Последователността на диагностика на работата на защитната стена на Edge
- Стартираме show firewall и виждаме зададените потребителски правила за филтрация в таблицата usr_rules.
- Наблюдаваме веригата POSTROUTIN и контролираме броя на сброшените пакети по полето DROP. При наличие на проблем с асиметричната маршрутизация ще наблюдаваме ръст на стойностите.
Ще проведем допълнителни проверки:- Работата на ping ще бъде в една посока и отсъствие в обратната.
- ping ще работи, но TCP сесиите няма да се установят.
- Наблюдаваме изхода на информацията за IP адресите — show ipset
- Включваме логването на правилото за защитната стена в услугите Edge.
- Наблюдаваме събитията по лога — show log follow
- Проверяваме връзките по конкретното rule_id — show flowtable rule_id
- С помощью show flowstats сравняваме текущо установените Връзки Current Flow Entries с максимално допустимите (Total Flow Capacity) в текущата конфигурация. Можете да видите наличните конфигурации и лимити в VMware NSX Edge. Ако е интересно, мога да разкажа за това в следващата статия.
Какво още полезно може да се прочете в блога
→
→
→
→
→
Абонирайте се за нашия -канал, за да не пропуснете следващата статия! Публикуваме не по-често от два пъти седмично и само по същество. Напомняме, че стартапите могат да получат 1 000 000 р. от Cloud4Y. Условията и анкетата за желаещите са на нашия сайт:
Източник: habr.com
