

В тази статия ще бъде кратко описано какво може да ни разкаже нещо, което изглежда толкова обичайно, като NetBIOS. Каква информация може да предостави той на потенциален нарушител или пентестер.
Демонстрираната област на приложение на разузнавателните техники се отнася до вътрешни, т.е., изолирани и недостъпни отвън мрежи. Такива мрежи обикновено имат дори най-малките компании.
Сам по себе си NetBIOS обикновено се използва за получаване на мрежово име. И това ще бъде достатъчно, за да направите поне 4 неща.
Откриване на хостове
Благодарение на факта, че NetBIOS може да използва UDP като транспорт, скоростта на работа му позволява да открива хостове в много големи мрежи. Например, инструментът nbtscan, който е част от едноименното пакет, може за само 2 секунди (може да натовари мрежата) да разразилирува адреси на мрежата 192.168.0.0/16, докато традиционното TCP сканиране ще отнеме десетки минути. Тази характеристика може да се използва като техника за откриване на хостове (host sweep) в много големи мрежи, за които не се знае нищо, преди да се стартира nmap. Въпреки че резултатът не гарантира 100% откритие, тъй като предимно ще отговарят windows хостове и не всички, то все пак ще позволи да се определи в кои приблизителни диапазони съществуват активни хостове.
Идентификация на хостове
Използвайки резултатите от получаването на имена от IP адреси:
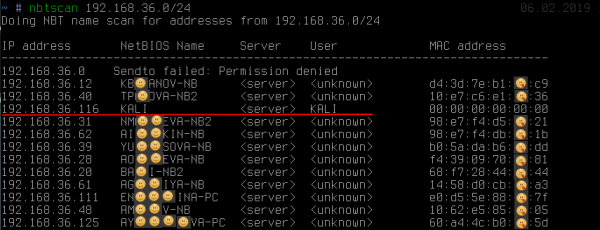
можем да видим: освен че името разкрива собственика на работната станция (въпреки че това не винаги е така), един от адресите ясно се откроява на фона на другите. Можем да видим, че е получено името KALI. Такова поведение обикновено е характерно за unix-реализацията на SMB/NetBIOS в пакета samba или много стари Windows 2000.
Получаване на името KALI, докато на други хостове това <unknown> свидетелства за наличието на така наречената null-session. При стандартните настройки SMB-серверите са склонни към нея. linux Null-session позволява абсолютно анонимно (както можем да видим от екрана, не сме въвеждали пароли) да получим доста допълнителна информация, като локалната паролна политика, списък с локални потребители, групи и списък с споделени ресурси (шар): Често на
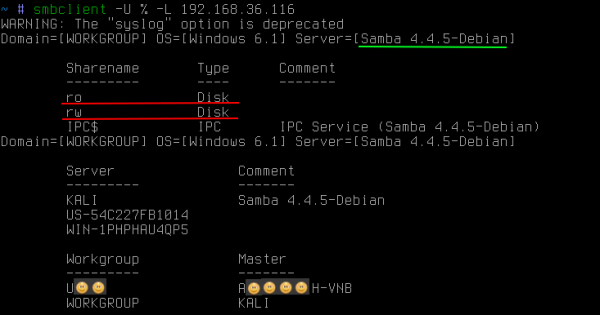
linux SMB linux SMB-сървърите предлагат публично достъпни дялове, които не са само за четене, а дори и за запис. Наличието на и двете носи различни заплахи, чиято употреба излиза извън обхвата на тази статия.
NetBIOS също така позволява да се получат имената на всички типове, които съхранява работната станция:
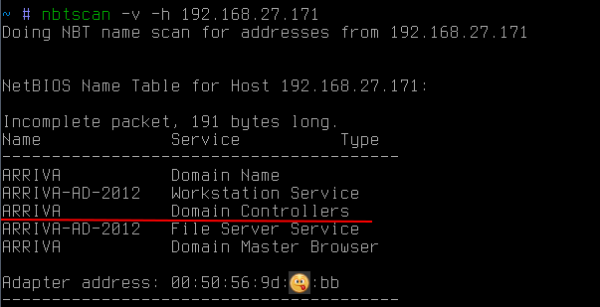
в този случай позволява да се разбере, че хостът е също и контролер на домейн. ARRIVA.
Също така е важно да се обърне внимание, че NetBIOS позволява да се получи mac-адрес. При това, за разлика от arp-заявките, NetBIOS-заявките могат да излязат извън подсетите. Това може да бъде полезно, ако например е необходимо да се намери в мрежата някой лаптоп или специфично оборудване, знаейки производителя му. Тъй като първите три октета mac-адреса идентифицират производителя, може да се опитате да изпратите подобни NetBIOS-заявки до всички известни подсетите, за да намерите нужното устройство (http://standards-oui.ieee.org/oui.txt).
Определяне на принадлежността към домейн
Често, при преминаване през вътрешни корпоративни мрежи, е необходимо да се атакува именно работната станция, включена в домейн (например, за повишаване на привилегиите до ниво домейнен администратор) или обратно. В този случай NetBIOS отново може да помогне:
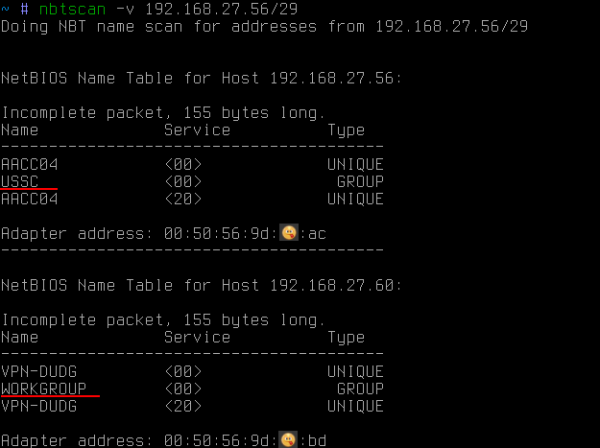
В този случай с помощта на NetBIOS бяха получени всички имена на всички типове. Сред тях можете да видите, освен името на ПК (което вече беше получено преди това), също и името на работната група. По подразбиране за windows то обикновено е нещо като WORKGROUP или IVAN-PC, но ако работната станция е в домейн, то нейната работна група е името на домейна.
По този начин, с помощта на NetBIOS може да се разбере дали работната станция е в домейн и, ако да, в кой.
Ако обаче е необходимо да се получи списък на домейните в пределите на подсетите, достатъчен е само един широковещателен запит с името на необходимия домейн:
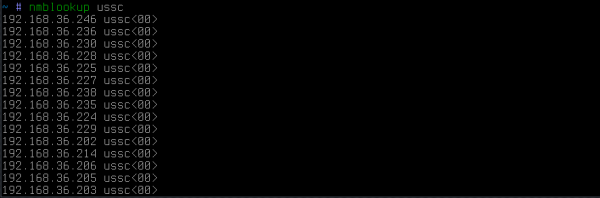
в резултат на което ще отговорят всички хостове, принадлежащи на този домейн.
Откриване на multihomed хостове
И накрая, още една вероятно много малко известна техника, която е просто незаменима за намиране на пътища в защитени, възможно дори физически изолирани мрежи. Те могат да бъдат производствени мрежи, натъпкани с контролери. Достъпът до тази мрежа за злонамерен нарушител означава възможност да се влияе на технологичния процес, а за предприятието рискът от колосални загуби.
И така, същността е, че дори когато мрежата е изолирана от корпоративната мрежа, понякога някои администратори, поради мързел или по друга причина, обичат да активират още една мрежова карта на своите компютри за достъп до тази мрежа. Всичко това, разбира се, се случва в нарушение на всички правила на корпоративните мрежови екрани. Удобно, нали, но не много безопасно; в случай, че бъдете хакнати, вие ще станете мост към тази мрежа и ще носите отговорност.
Но за злосторниците има една проблема — да намерят този администратор, който е влязъл в защитената мрежа по такъв незаконен начин. Освен това, това е не само труден проблем за самите мрежови специалисти. В големи предприятия, това е наистина сложно, като да се намери игла в сено.
В тази ситуация очевидните варианти за злосторника биха били два:
1. да се опита да използва всеки компютър в корпоративната подсетка като шлюз към необходимата мрежа. Това би било много удобно, но рядко се среща, защото на windows хостовете ip forwarding почти винаги е изключен. Освен това, такава проверка е възможна само в собствената подсетка, а също така изисква от злосторника да знае точно целевия адрес от изолираната мрежа.
2. да се опитва да влиза дистанционно на всеки хост и да изпълнява банална команда ipconfig/ifconfig. И тук не всичко е толкова гладко. Дори ако злосторникът е получил права на домейн администратор, мрежовите екрани и локалните фаерволи са налице. Така че, тази задача не може да бъде автоматизирана на 100%. В резултат на това остава мъчително да се влиза на всеки хост, преодолявайки мрежовите екрани (които често блокират именно 445/tcp порта), в надеждата да се види най-накрая желаното мрежово интерфейс.
Но всичко е много по-просто. Съществува един изключително прост трик, който позволява да се получи от определен хост списък на мрежовите интерфейси. Да предположим, че имаме един хост:
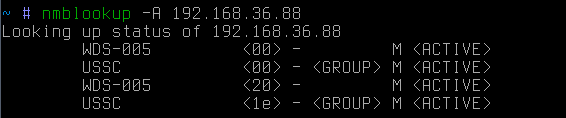
това е обратен резолв ip-адрес → мрежово име. Ако сега опитаме да направим правен резолв мрежово име → ip-адрес:

ще разберем, че този хост е и шлюз (по всяка вероятност) в друга мрежа. Струва си да се отбележи, че в този случай запитването е изпратено широко. С други думи, хостовете из изолирана подсетка ще чуят само него.
Ако целевият хост е извън подсетката, може да се изпрати насочена заявка:
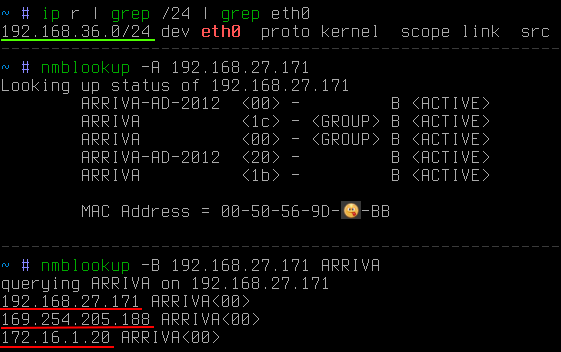
В този случай е видно, че целта е извън подсетката на нападателя. С помощта на ключа -B беше указано, че заявката трябва да бъде изпратена на конкретен адрес, а не на широковещателен.
Сега остава само бързо да се събере информация от цялата интересуваща подсетка, а не от един адрес. За целта може да се използва малък python-скрипт:
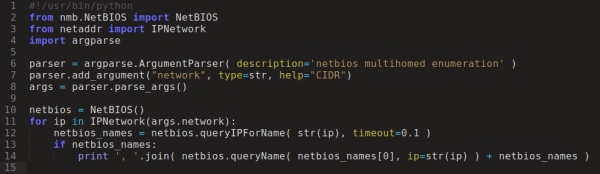
И след няколко секунди:
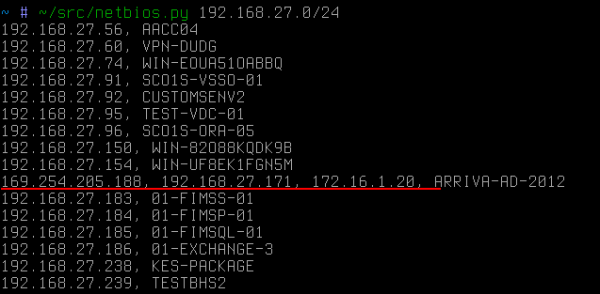
Точно определеният хост, в този импровизиран случай би станал първата мишена на нападателя, ако той преследваше мрежата 172.16.1/24.
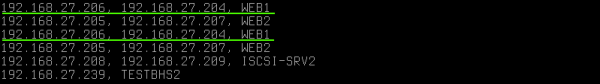
Повтарящите се имена на различни ip показват, че хостът има също две мрежови карти, но вече в една подсетка. Тук е важно да се отбележи, че NetBIOS не разкрива alias-ите (които лесно могат да бъдат изчислени чрез arp-заявки като ip с идентичен mac). В този случай ip-адреси имат различни mac.
Друг пример за използване на тази техника — обществен Wi-Fi. Понякога може да се срещне ситуация, в която сред гостуващите устройства в обществената мрежа се свързва персонал, работещ в закрит корпоративен сегмент. Тогава с помощта на тази разузнавателна техника нападателят много бързо може да очертае пътя си за проникване в закритата мрежа:
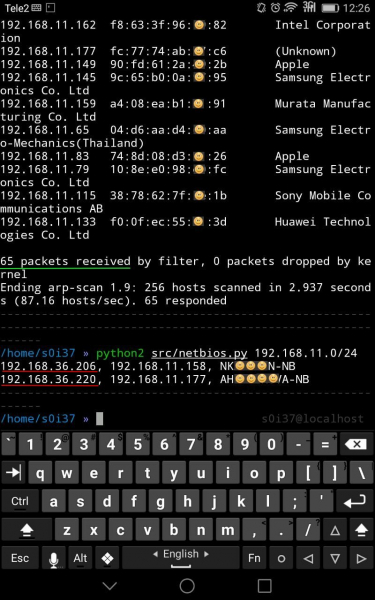
В този случай сред 65 клиента на обществения Wi-Fi бяха открити две работни станции с допълнителен интерфейс, вероятно принадлежащ на корпоративната мрежа.
Ако понякога между мрежовите сегменти или директно на работните станции се наблюдава филтриране на трафика на порт 445/tcp, което пречи за отдалечен достъп до системата (отдалечено изпълнение на код), то в този случай за разрешаване на имената по NetBIOS се използва порт 137/udp, чийто съзнателен блокаж почти не се среща, тъй като от него силно ще пострада удобството на работа в мрежата, например, мрежовата среда може да изчезне и т.н.
Както се казва, enumeration is the key
Има ли защита от това? Няма, тъй като това не е уязвимост. Това е просто стандартна функционалност на малкото, което има по подразбиране у windows (в linux поведението е малко по-различно). И ако вие, случайно, заобикаляйки правилата на мрежовото маршрутизиране, се включите в закрит сегмент, нападателят определено ще ви намери и ще го направи много бързо.
Източник: habr.com
