

Релизът на лек http-сървър lighttpd 1.4.64 беше публикуван. В новата версия са направени 95 изменения, включително прилагане на планираните изменения на стойностите по подразбиране и почистване от остаряла функционалност:
- По подразбиране времето за изчакване за операции graceful restart/shutdown е намалено от безкрайност на 8 секунди. Времето за изчакване може да се настрои с опцията «server.graceful-shutdown-timeout».
- Извършен е преход към използване на сборка с библиотеката PCRE2 (—with-pcre2), за да се върнете към старата версия PCRE, можете да използвате опцията «—with-pcre».
- Премахнати са модулите, които преди това бяха обявени за остарели:
- mod_geoip (трябва да се използва mod_maxminddb),
- mod_authn_mysql (трябва да се използва mod_authn_dbi),
- mod_mysql_vhost (трябва да се използва mod_vhostdb_dbi),
- mod_cml (трябва да се използва mod_magnet),
- mod_flv_streaming (няма значение след края на живота на Adobe Flash),
- mod_trigger_b4_dl (трябва да се използва заместител на Lua).
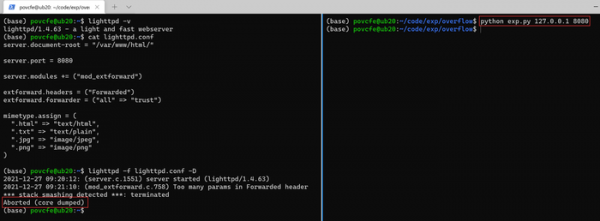
В lighttpd 1.4.64 също е отстранена уязвимост (CVE-2022-22707) в модула mod_extforward, която води до препълване на буфера с 4 байта при обработка на данни в HTTP-заглавието Forwarded. Според разработчиците проблемът се ограничава до отказ в обслужването и позволява отдалечено иницииране на аварийно приключване на фоновия процес. Експлоатацията е възможна само при активиране на обработчика на заглавието Forwarded и не се проявява в конфигурацията по подразбиране.
Източник: opennet.ru
