

Група изследователи от няколко университета в Германия разработи нов метод за MITM-атакa върху HTTPS, който позволява извличането на бисквитки с идентификатори на сесии и други конфиденциални данни, както и изпълнението на произволен JavaScript код в контекста на друг сайт. Атаката е наречена ALPACA и може да бъде приложена към TLS-сервери, реализиращи различни приложни протоколи (HTTPS, SFTP, SMTP, IMAP, POP3), но използващи общи TLS-сертификати.
Същността на атаката е, че при наличие на контрол върху мрежов шлюз или точка за безжичен достъп, атакуващият може да пренасочи уеб трафика към друг мрежови порт и да организира установяването на връзка с FTP или пощенски сервери, които поддържат TLS-шифроване и използват общ с HTTP-сервера TLS-сертификат, и браузърът на потребителя ще смята, че връзката е установена с искания HTTP-сервер. Понеже протоколът TLS е универсален и не е свързан с приложни протоколи, установяването на шифрована връзка за всички услуги е идентично, а грешката при изпращане на заявка до неправилната услуга може да бъде открита едва след установяване на шифрованата сесия по време на обработката на командите от изпратената заявка.
Съответно, ако, например, пренасочим потребителската връзка, първоначално адресирана към HTTPS, към пощенски сървър, в който се използва общ с HTTPS-сервер сертификат, TLS-връзката ще бъде успешно установена, но пощенският сървър няма да може да обработи предадените HTTP-команди и ще върне отговор с код на грешка. Този отговор ще бъде обработен от браузъра като отговор на искания сайт, предаден в правилно установен шифрован канал за комуникация.
Предложени са три варианта на атаката:
- «Upload» за извличане на Cookie с параметри за удостоверяване. Методът е приложим, ако FTP сървърът, покрит от TLS сертификат, позволява качване и извличане на свои данни. В този вариант на атака, атакуващият може да постигне запазване на части от оригиналната HTTP заявка на потребителя, като например съдържанието на заглавката Cookie, например, ако FTP сървърът интерпретира заявката като файл за запазване или напълно записва входящите заявки. За успешна атака, на злоумышленика му е необходимо по някакъв начин да извлече запазеното съдържание. Атаката е приложима към Proftpd, Microsoft IIS, vsftpd, filezilla и serv-u.
- «Download» за организиране на междусайтово скриптиране (XSS). Методът предполага, че атакуващият в резултат на отделни манипулации може да постави данни в услуга, използваща общодостъпни TLS сертификат, които след това могат да бъдат предоставени в отговор на заявка от потребителя. Атаката е приложима към гореспоменатите FTP сървъри, IMAP сървъри и POP3 сървъри (courier, cyrus, kerio-connect и zimbra).
- «Reflection» за изпълнение на JavaScript в контекста на друг сайт. Методът е основан на връщането на клиента част от заявката, в която съдържа изпратения от атакуващия JavaScript код. Атаката е приложима към горепосочените FTP сървъри, IMAP сървъри cyrus, kerio-connect и zimbra, както и към SMTP сървърът sendmail.
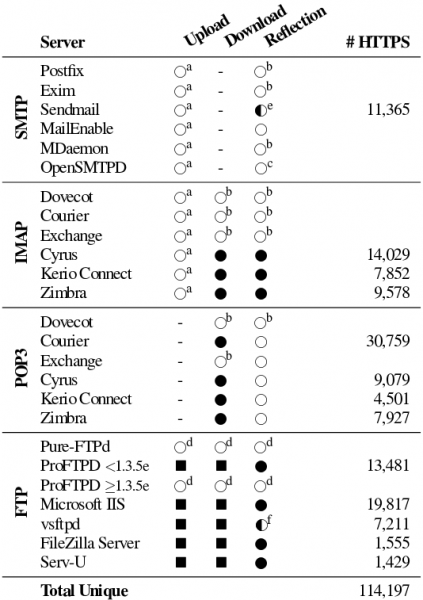
Например, при отваряне на страница, контролирана от атакуващите, от тази страница може да бъде инициирана заявка за ресурс от сайт, на който потребителят има активна сметка (например, bank.com). В хода на MITM атаката, тази заявка, адресирана до уеб сайта bank.com, може да бъде пренасочена към пощенски сървър, в който се използва общ с bank.com TLS сертификат. Тъй като пощенският сървър не завършва сесията след първата грешка, служебните заглавия и команди, като „POST / HTTP/1.1“ и „Host:“, ще бъдат обработени като неизвестни команди (пощенският сървър ще върне на всеки заглавие „500 unrecognized command“).
Пощенският сървър не анализира особеностите на протокола HTTP и за него служебните заглавия и блокът данни на POST заявката се обработват по еднакъв начин, затова в тялото на POST заявката може да бъде посочен ред с команда до пощенския сървър. Например, може да се предаде: MAIL FROM: на което пощенският сървър ще върне съобщение за грешка 501 : malformed address: alert(1); may not follow
Този отговор ще бъде получен от браузъра на потребителя, който изпълнява JavaScript код в контекста не на първоначално отворения сайт на атака, а на сайта bank.com, към който е изпратена заявката, тъй като отговорът идва в рамките на коректна TLS сесия, сертификатът на която потвърди автентичността на отговора от bank.com.
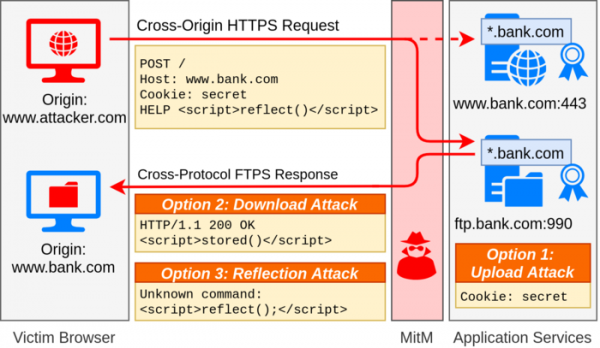
Сканирането на глобалната мрежа показа, че проблемът в общия вид засяга около 1.4 милиона уеб-сървъри, които потенциално могат да бъдат атакувани чрез смесване на заявки по различни протоколи. Възможността за реална атака е определена за 119 хиляди уеб-сървъри, за които е имало съпътстващи TLS сървъри на база на други приложни протоколи.
Примери за експлойти са подготвени за ftp сървъри pureftpd, proftpd, microsoft-ftp, vsftpd, filezilla и serv-u, IMAP и POP3 сървъри dovecot, courier, exchange, cyrus, kerio-connect и zimbra, SMTP сървъри postfix, exim, sendmail, mailenable, mdaemon и opensmtpd. Изследователите проучиха възможността за атака само в комбинация със сървъри FTP, SMTP, IMAP и POP3, като не е изключено, че проблемът може да се проявява и за други приложни протоколи, използващи TLS.
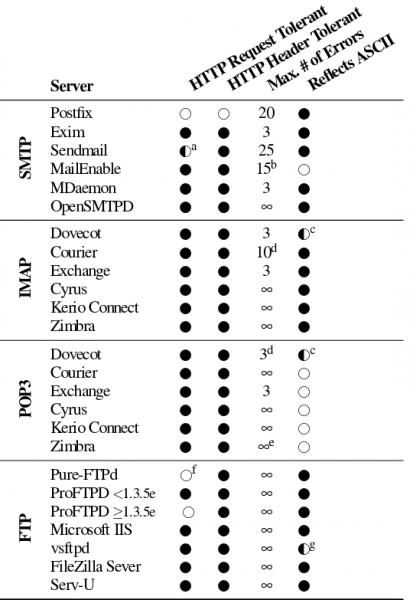
За блокиране на атаката е предложено да се използва разширението ALPN (Application Layer Protocol Negotiation) за съгласуване на TLS сесията, като се вземе предвид приложният протокол, и разширението SNI (Server Name Indication) за свързване с името на хоста, в случай на използване на TLS сертификати, обхващащи няколко домейн имена. От страна на приложенията се препоръчва да се ограничи лимитът на броя на грешките при обработка на команди, след достигането на който да се прекрати връзката. Процесът на разработване на мерки за блокиране на атаката започна още през октомври миналата година. Подобни мерки за защита вече са приети в Nginx 1.21.0 (mail proxy), Vsftpd 3.0.4, Courier 5.1.0, Sendmail, FileZilla, crypto/tls (Go) и Internet Explorer.
Източник: opennet.ru
