

Компания Wiz публикува анализа на следите от дейността на червея Shai-Hulud 2, при който в репозитория NPM бяха качени злонамерени версии на над 800 пакета, събрали общо над 100 милиона изтегляния. След инсталиране на инфектиран пакет, активираният червей търси конфиденциални данни, публикува нови злонамерени версии (при откриване на токен за свързване с репозитория NPM) и предоставя откритите в системата конфиденциални данни чрез създаването на нови репозитории в GitHub.
В GitHub са открити повече от 30 хиляди репозитория с конфиденциални данни, засечени от червея. В около 70% от тези репозитории е наличен файл content.json, в 50% — файл truffleSecrets.json, а в 80% — environment.json, които съдържат ключове за достъп, конфиденциални данни и променливи на средата, открити в системата на разработчика, инсталирал злонамерения пакет с червея. Също така, в тези репозитории са идентифицирани около 400 файла actionsSecrets.json с ключове, намерени в среди за изпълнение на GitHub Actions.
В файловете contents.json са присъствали над 500 уникални идентификационни данни и токени за свързване с GitHub. В файловете truffleSecrets.json са били включени конфиденциални данни, открити в резултат на изпълнението на инструмент за откриване на данни TruffleHog на инфектираната система, който събира над 800 типа данни, сред които ключове за достъп, ключове за шифроване, пароли и токени, използвани в различни услуги, облачни среди, продукти и СУБД. Общо в truffleSecrets.json са установени над 400 хиляди уникални записа, от които около 2.5% (~10000) са били проверени.
Предполага се, че публично достъпната конфиденциална информация може да стане отправна точка за нова вълна атаки, тъй като много данни остават актуални. Например, проверката е показала, че 60% от токените за достъп до NPM, засечени от заразените системи с червея, остават активни.
В отчета се предоставя и обща статистика, получена на база анализа на променливите на средата от заразените системи. 23% от стартиранията на червея са настъпили на компютри на разработчици, а 77% — в среди на системи за непрекъсната интеграция (60% GitHub Actions, 5% — Jenkins, 5% — GitLab CI, 3% — AWS CodeBuild). На 87% от системите е използван Linux, 12% — macOS и 1% — Windows. 76% от стартиранията са били в контейнери, 13% — в основни системи.
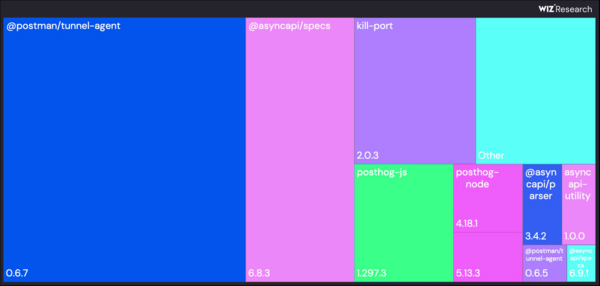
60% от всички инфекции са настъпили поради инсталирането на злонамерени версии на пакетите @postman/tunnel-agent-0.6.7 и @asyncapi/specs-6.8.3. В 99% от случаите червът е активиран при стартиране на командата "node setup_bun.js", посочена в package.json в секция preinstall (останалите 1% вероятно са от опити за тестване).
Източник: opennet.ru
