

Компания Anthropic представи проекта Glasswing, в рамките на който предоставя достъп до предварителен вариант на AI моделa Claude Mythos с цел откриване на уязвимости и повишаване на сигурността на критично важен софтуер. В проектa участва организацията Linux Foundation, както и компании като Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Microsoft, NVIDIA и Palo Alto Networks. Покани за участие в проекта са получили още около 40 организации.
Издаденият през февруари AI модел Claude Opus 4.6 постигна ново качествено ниво в области като откриването на уязвимости, търсене и поправка на грешки, рецензиране на промени и генериране на код. Експериментите с този AI модел позволиха да бъдат открити над 500 уязвимости в отворени проекти и да се генерира Си компилатор, способен да компилира ядрото на Linux. Въпреки това, моделът Claude Opus 4.6 трудно се справяше с работата по създаването на работещи експлойти.
Моделът от следващо поколение „Claude Mythos“ по информация от Anthropic значително изпреварва Claude Opus 4.6 в областта на написването на готови експлойти. От няколкостотин опити за създаване на експлойти за уязвимостите, открити в JavaScript движка Firefox 147, в Claude Opus 4.6 само две опити бяха успешни. При повторение на експеримента с използването на предварителен вариант на модела Mythos, работещи експлойти успяха да бъдат създадени 181 пъти — процентът на успешните експлойти нарасна от близки до нулеви стойности до 72.4%.
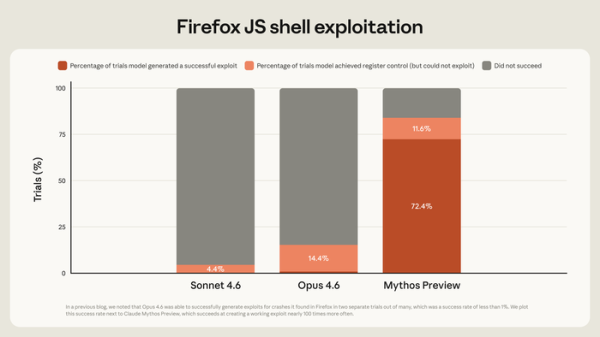
Освен това, в Claude Mythos значително са разширени възможностите за търсене на грешки и уязвимости, което в комбинация с пригодността за разработка на експлойти създава нови рискове за индустрията — експлойти за все още непоправени уязвимости (0-day) могат да бъдат създадени от непрофесионалисти за броени часове. Отбелязва се, че нивото на възможности на модела Mythos за откритие и експлоатация на уязвимости е достигнало професионално качество и в момента не отстъпва само на най-опитните специалисти.
Тъй като откритият достъп до AI модел с подобни възможности изисква подготовка на индустрията, решено е първоначално да се предостави достъп до предварителна версия на ограничен кръг експерти, за да се проведат опити за откриване и отстраняване на уязвимости в критично важни софтуерни продукти и отворен софтуер. За финансиране на инициативата е отпусната субсидия в размер на 100 млн долара за плащане на токени, а също така решено е да се разпределят 4 млн долара като дарения на организации, ангажирани с поддържане на сигурността на отворените проекти.
В тестовия набор CyberGym, оценяващ способността на моделите да откриват уязвимости, моделът Mythos показа ниво от 83.1%, а Opus 4.6 — 66.6%. В тестовете за качество на написания код моделите демонстрираха следните показатели:
В хода на експериментa компания Anthropic успя в рамките на няколко седмици с помощта на AI модела Mythos да открие няколко хиляди досега неизвестни (0-day) уязвимости, много от които са определени като критични. Сред откритията е уязвимост в TCP-стекия на OpenBSD, останала незабелязана в продължение на 27 години, позволяваща отдалечено иницииране на аварийно спиране на системата. Също така е открита уязвимост в реализацията на кодека H.264 от проекта FFmpeg, съществувала в продължение на 16 години, както и уязвимости в кодеките H.265 и av1, експлоатирани при обработка на специално подготвен съдържание.
В ядрото на Linux са открити няколко уязвимости, позволяващи на непривилегирован потребител да получи права root. Свързването на откритите уязвимости в верига е дало възможност за създаване на експлойти, позволяващи получаване на права root при отваряне на специализирани страници в уеб браузър. Създаден е и експлойт, позволил изпълнение на код с права root чрез изпращане на специално подготвени мрежови пакети на NFS-сървър в състава на FreeBSD.
В една от системите за виртуализация, написана на език, предоставящ средства за безопасна работа с паметта, е открита уязвимост, която потенциално позволява чрез манипулации в гостоприемната система да се изпълнява код на страната на хоста (именуването не се предоставя, тъй като проблемът все още не е отстранен, но по всичко личи, че уязвимостта присъства в unsafe-блока в кода на Rust). Открити са уязвимости във всички популярни уеб браузъри и криптографски библиотеки. Идентифицирани са уязвимости, водещи до инжектиране на SQL код в различни уеб приложения.
Източник: opennet.ru
