

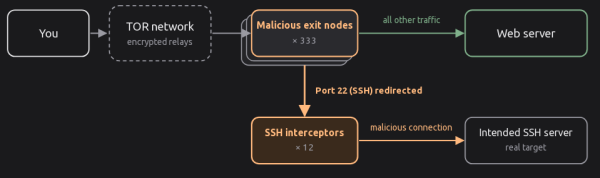
Публикувани са детайлите на инцидента, при който злонамерени лица успели да получат контрол над 333 изходни узла на мрежата Tor (от общо около 3000 изходни узла) и да организират залавяне на нешифрован трафик и пренасочване на SSH връзки. Атаката започна на 2 октомври (в петък вечер), но беше открита и започна да бъде блокирана на 4 октомври. На 5 октомври всички компрометирани сървъри бяха изключени от операторите или самите нападатели. Разследването показа, че нападателите получили достъп до сървърите два месеца преди започването на атаката срещу потребителите на Tor и инсталирали в компрометираните системи злонамерен софтуер Ebury 1.8.3.
Целта на атаката беше да се захванат пароли, ключове и конфиденциална информация в транзитния нешифрован трафик, както и да се прихванат пароли за SSH. При анализа на нешифрования трафик нападателите се фокусираха на запитвания без шифроване към пощенските сървъри. За да се стимулира връщането към работа без шифроване на изходните узли, беше извършено блокиране на мрежови портове, използвани за организиране на шифрован канал за комуникация с пощенските сървъри. Нешифрованият трафик беше анализиран в реално време.
За събиране на пароли за SSH беше организирано пренасочване на SSH запитванията към един от 12 сървъра на злонамеренците. Тези сървъри приемаха връзки по SSH и извеждаха запитване за парола от името на сървър, към което се извършваше свързване. Тъй като хостовите ключове не съвпадаха, ssh от страна на клиента издаваше предупреждение за свързване с неизвестен сървъра.
Ако потребителят игнорираше това предупреждение и въвеждаше парола за свързване, злонамереният сървър пренасочваше връзката към легитимния целеви SSH сървър, запазваше въведената от жертвата парола и прихващаше информация за действията в SSH сеанса. Паралелно с това се извършваше свързване към целевия сървър с прихванатата парола и инсталиране на злонамерен софтуер Ebury на него. Получавайки контрол над Linux сървъри, които не са изходни узли Tor, нападателите променяха настройките в файла torrc и ги превръщаха в нови злонамерени изходни узли на Tor.
За да определи всички злонамерени изходни възли, изследователят, който открил проблема, използвал утилитата exitmap, за да обходи всички изходни възли, да установи SSH връзка през всеки от тях и да провери за факта на пренасочване на заявките. Как точно нападателите получили достъп до компрометираните Tor възли все още не е ясно, като сред другото се изказват
предположения за компрометиране на хостинг операторите.
Източник: opennet.ru
