

Група изследователи от Католическия университет в Ловен (Белгия) откриха архитектурна уязвимост (CVE-2023-52424) в стандарта Wi-Fi IEEE 802.11, която позволява свързване към по-малко защитена безжична мрежа вместо на доверена мрежа, към която потребителят е възнамерявал да се свърже, след което може да се организира прихващане и манипулация на трафика. Проблемът се проявява в безжичните стекове на всякакви операционни системи и засяга методите за аутентикация WPA3, WEP, EAP, AMPE и FILS.
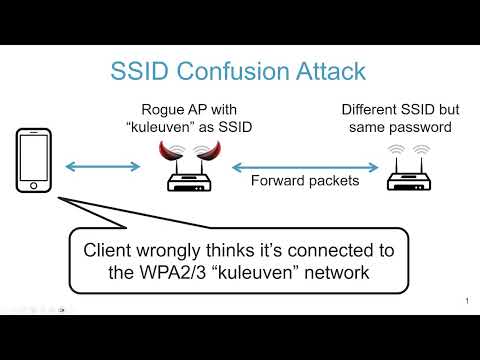
Предложената техника на атака, наречена SSID Confusion, позволява заобикаляне на наличните в протокола методи на аутентикация на достъпнта точка, които предпазват от подмяна на идентификатора на мрежата SSID и не позволяват създаване на имитиращи мрежи с името на мрежата, към която клиентът се свързва. Причината за проблема е определянето в стандарта на ситуации, в които SSID може да бъде неаутентифициран. По-специално, за да обозначи своето присъствие, достъпната точка изпраща в широковещателен режим beacon кадри, включващи информация за SSID мрежата. За да се улесни процеса на търсене на мрежата, клиентите не аутентифицират SSID в тези кадри, понеже се предполага, че проверка ще е необходима след като клиентът реши да се свърже с мрежата.
За успешното осъществяване на атаката е необходимо потребителят да инициира свързване към определена безжична мрежа, а в близост да бъде друга безжична мрежа с идентични параметри на свързване, както в първата мрежа. Такова практикуване е, например, когато за диапазоните 2.4GHz и 5GHz се създават различни мрежи, една от които е слабо защитена и уязвима към типични атаки за прихващане на трафика, като KRACK или Frag. Проблемната конфигурация също така се прилага в някои университетски мрежи, поддържащи услуга Eduroam. Атакуващият трябва да бъде в обхвата на сигнала, за да може да се вмъкне между потребителя и целевата мрежа (MitM). За провеждане на атаката на извършителя не са нужни данни за идентификация на жертвата.
Атаката се свежда до създаване на точка за достъп от атакуващия (WrongAP на диаграмата), която предоставя транслация на заявки по друг канал към по-малко защитена заместваща мрежа (WrongNet), към която клиентът трябва да се свърже вместо желаната мрежа (TrustedNet). Точката за достъп може да бъде създадена на обикновен лаптоп и се използва за организиране на многоканална MitM атака на жертвата (MC MitM). Атаката се осъществява в три етапа:
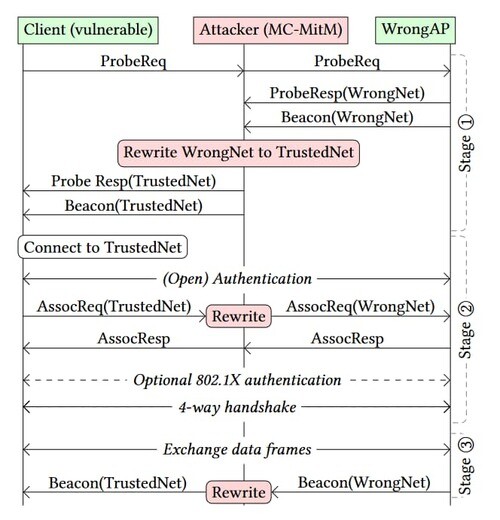
Възползвайки се от уязвимост, атакуващият може да принуди клиента да се свърже с по-малко защитената мрежа, като в интерфейса ще се показва SSID на мрежата, към която потребителят първоначално е имал намерение да се свърже, а не на тази, с която е свързан в действителност. След като е осъществил връзка на потребителя през незашифрована мрежа, атакуващият може да анализира и намесва в незащитените потоци трафик. При това, при използването на някои VPN, като WARP, hide.me и Windscribe, VPN няма да бъде активиран при свързване с мрежи, обозначени в настройките като заслужаващи доверие.
Атаката е приложима към протоколите за безжична автентикация, които използват EAP (Extensible Authentication Protocol), SAE (Simultaneous Authentication of Equals) и 802.1X, както и в опционален режим на работа на протокола WPA3, в който SSID не се използва при формированието на ключа PMK (Pairwise Master Key), за да се избегнат предварително известни данни при създаването на ключа с цел защита от различни криптоатаки. Протоколът FILS (Fast Initial Link Setup) е уязвим при използване на PMK, създаден по време на преговорите за свързване на база EAP. Протоколите WPA1, WPA2 и FT (Fast BSS Transition) не са подложени на проблем, тъй като изискват коректен SSID при преговорите за свързване.
За защита от атака SSID Confusion отстрани на точката за достъп, се споменава включването в стандарта 802.11 на изискване за автентикация на SSID при свързване, което може да бъде реализирано чрез добавяне на SSID в функцията за формиране на ключа или включване на SSID в списъка с допълнителни данни, проверявани по време на преговорите за свързване. Отстрани на клиента защитата може да бъде организирана чрез осигуряване на защита на beacon кадрите (което ще се прилага в WiFi 7). Създателите на мрежи могат да предотвратят извършването на атака, като се откажат от използването на общи учётни данни в мрежи с различни SSID. Потребителите могат да се защитят, използвайки надеждни VPN при свързване през всякакви безжични мрежи.
Източник: opennet.ru
