

На вниманието на обществеността е предложен метод на атака TunnelVision, който позволява, при наличие на достъп до локалната мрежа или контрол върху безжичната мрежа, да се пренасочи трафика на жертвата към своето хостване, заобикаляйки VPN (вместо да се изпраща през VPN, трафикът ще бъде изпратен в открит вид без тунелиране към системата на атакуващия). Проблемът засяга всякакви VPN клиенти, които не използват изолирани имена на пространство в мрежовата подсистема (network namespace) при пренасочване на трафика в тунела или не настройват правила за филтриране на пакети, забраняващи маршрутизиране на VPN трафика през физическите мрежови интерфейси.
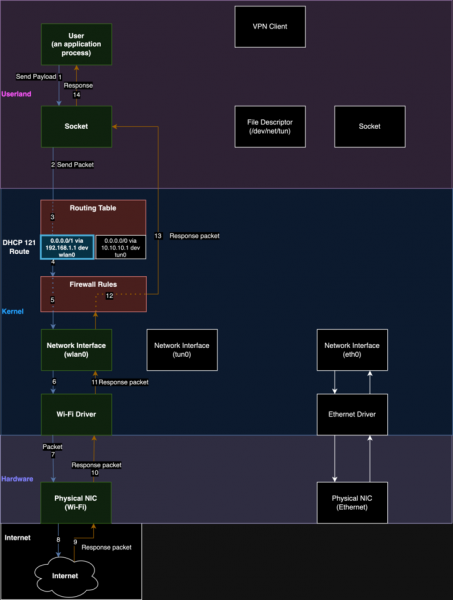
Същността на атаката е, че атакуващият може да стартира собствен DHCP сървър и да го използва за предаване на информация на клиента, която да промени маршрутизацията. По-специално, атакуващият може да се възползва от предоставената в протокола DHCP опция 121 (RFC-3442, приета през 2002 година), предназначена за предаване на информация за статични маршрути, за промяна на таблицата за маршрутизиране на машината на жертвата и пренасочване на трафика. VPNПренасочването се извършва чрез настройка на серия маршрути за подсетите с префикс /1, които имат по-висок приоритет от прилагания по подразбиране маршрут с префикс /0 (0.0.0.0/0), следователно трафикът вместо зададения за VPN виртуален мрежов интерфейс ще бъде пренасочен през физическия мрежов интерфейс към хоста на атакуващия в локалната мрежа.
Атаката може да бъде извършена на всякакви операционни системи, които поддържат опция 121 на DHCP, включително Linux, Windows, iOS и macOS, независимо от използвания VPN протокол (Wireguard, OpenVPN, IPsec) и набор от шифри. Платформата Android не е подложена на атака, тъй като не обработва опция 121 в DHCP. При това атаката позволява достъп до трафика, но не дава възможност за намеса в свързванията и определяне на съдържанието, предавано с помощта на защитени приложения на ниво протоколи, като TLS и SSH, например, атакуващият не може да определи съдържанието на исканията по HTTPS, но може да разбере към кои сървъри се изпращат.
За защита от атака можете да забраните на ниво на пакетния филтър изпращането на пакети, насочени към VPN интерфейса, през други мрежови интерфейси; да блокирате DHCP пакети с опция 121; да използвате VPN в отделна виртуална машина (или контейнер), изолирана от външната мрежа, или да приложите специални режими на настройка на тунели, използващи пространства за имена в Linux (network namespace). За експерименти с провеждане на атака е публикуван набор от скриптове.
Може да се отбележи, че идеята за локално изменение на маршрутизацията не е нова и преди е била използвана в атаки, нацелени на подмяна на DNS сървър. В подобна атака TunnelCrack, при която пренасочването на трафика се осъществяваше чрез замяна на шлюза по подразбиране, проблемът засягаше всички проверени VPN клиенти за iOS, 87.5% от VPN клиентите за macOS, 66.7% за Windows, 35.7% за Linux и 21.4% за Android. В контекста на VPN и DHCP методът също е бил споменаван преди, например, на миналогодишната конференция USENIX 2023 (изследването показа, че 64.6% от 195 тествани VPN клиенти са уязвими на атака).
За подмяна на маршрути преди е предлагано да се използва специално оформен USB ключ, симулиращ работа на мрежов адаптер, който при свързване към компютъра чрез DHCP обявява себе си за шлюз. Освен това, при наличие на контрол върху шлюза (например, когато жертвата е свързана към контролирана от атакуващия безжична мрежа) е разработена техника за подмяна на пакети в тунел, които се възприемат в контекста на VPN мрежовия интерфейс.
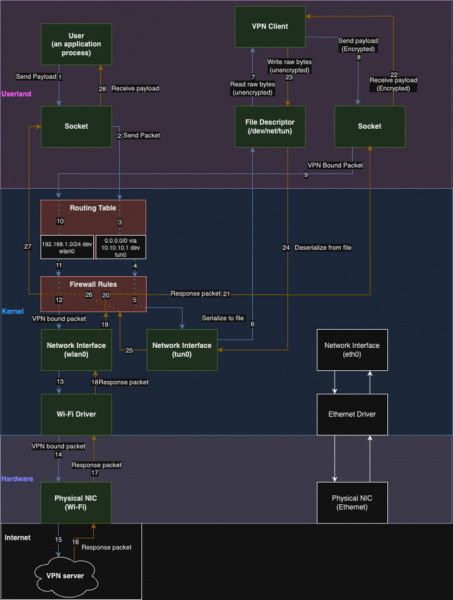
Поток на данни при използване на VPN:
Поток на данни след извършване на атака:
Източник: opennet.ru
