

Разработчиците на Firefox обявиха разширение на приложението на режима DNS над HTTPS (DoH, DNS over HTTPS), който ще бъде активиран по подразбиране за потребителите в Канада (преди DoH по подразбиране се прилагаше само за САЩ). Активирането на DoH за потребителите в Канада ще бъде разделено на няколко етапа: на 20 юли DoH ще бъде активиран за 1% от потребителите в Канада и ако не възникнат непредвидени проблеми, обхватът ще бъде увеличен до 100% до края на септември.
Преводът на канадските потребители на Firefox към DoH се извършва с участието на организацията CIRA (Canadian Internet Registration Authority), която регулира развитието на интернет в Канада и отговаря за домейна от най-високо ниво „ca“. Организацията CIRA също се присъедини към програмата TRR (Trusted Recursive Resolver) и е включена в списъка на доставчиците на DNS-over-HTTPS, достъпни в Firefox.
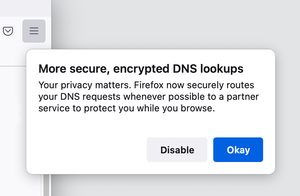
След активирането на DoH на системата на потребителя ще бъде изведено предупреждение, което позволява, при желание, да се откаже от преминаването към DoH и да продължи да използва традиционната схема за изпращане на незакодирани заявки към DNS-сервера на доставчика. Можете да промените доставчика или да деактивирате DoH в настройките на мрежовото свързване. Освен DoH сървърите на CIRA, можете да изберете услугите на Cloudflare и NextDNS.
Предлаганите в Firefox доставчици на DoH се подбират в съответствие с изискванията за надеждни DNS резолвери, съгласно които DNS операторът може да използва получените данни само за осигуряване на работата на услугата, не трябва да съхранява логове за повече от 24 часа, не може да предава данни на трети лица и е длъжен да разкрива информация за методите на обработка на данни. Сервисът също трябва да се задължи да не цензурира, не филтрира, не намесва и не блокира DNS трафика, освен в ситуациите, предвидени от закона.
Припомняме, че DoH може да бъде полезен за предотвратяване на изтичане на данни относно запитванията за имена на хостове чрез DNS-сървърите на доставчиците, в борба с MITM атаки и подмяна на DNS трафика (например при свързване с публични Wi-Fi), и за противодействие на блокировки на ниво DNS (DoH не може да замени VPN в областта на заобикаляне на блокировките, реализирани на ниво DPI) или за организиране на работата в случай на невъзможност за директен достъп до DNS сървъри (например, при работа през прокси). Ако в обичайна ситуация DNS заявките се изпращат директно към определени в конфигурацията на системата DNS сървъри, то в случая на DoH заявката за определяне IP адреси на хоста е инкапсулирана в HTTPS трафик и се изпраща на HTTP сървър, на който резолверът обработва заявките чрез Web API. Съществуващият стандарт DNSSEC използва криптиране само за удостоверяване на клиента и сървъра, но не защитава трафика от прихващане и не гарантира конфиденциалността на заявките.
Източник: opennet.ru
