

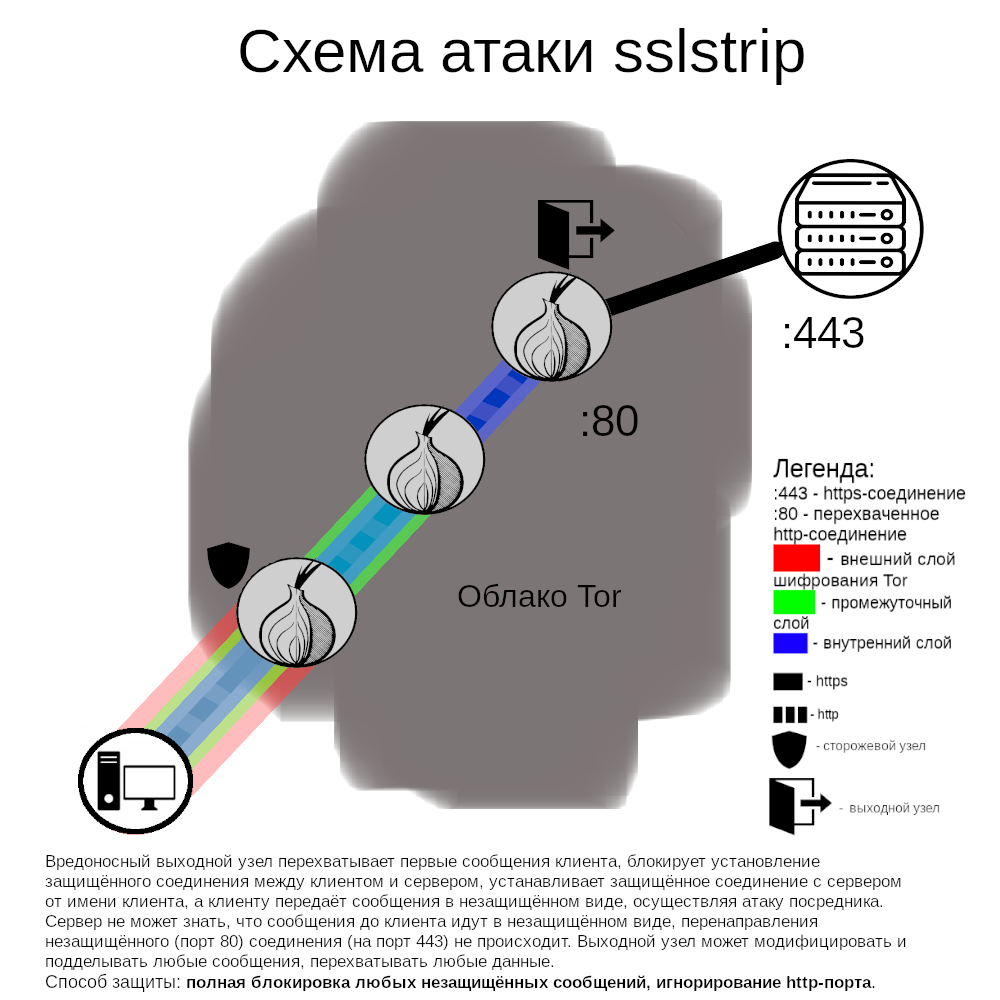
Същество на случилото се
През май 2020 г. беше открита група изходни възли, които се намесваха в изходящите връзки. По-специално, те оставяха почти всички връзки непокътнати, но прихващаха връзките към малък брой криптовалутни борси. Ако потребителите посещаваха HTTP версията на сайта (т.е. нешифрована и неаутентифицирана), злонамерените възли предотвратяваха пренасочването към HTTPS версията (т.е. шифрована и аутентифицирана). Ако потребителят не забелязваше подмяната (например, отсъствието на иконката на катинара в браузъра) и започваше да изпраща важна информация, тази информация можеше да бъде прихваната от атакуващия.
Проектът Tor изключи тези възли от мрежата през май 2020 г. През юли 2020 г. беше открита нова група ретранслатори, провеждащи аналогична атака, след което те също бяха изключени. До сега не е ясно дали някои потребители са били успешно атакувани, но предвид мащабите на атаката и факта, че атакуващият повтори опита (първият случай обхвана 23% от общата пропускателна способност на изходните възли, втората - около 19%), разумно е да се предполага, че злоумишленикът е счел разходите за атаката оправдани.
Този инцидент е добро напомняне, че HTTP заявките са нешифрени и неаутентифицирани и поради това все още са уязвими. Tor Browser включва разширение HTTPS-Everywhere, специално предназначено да предотвратява подобни атаки, но ефективността му е ограничена от списъка, който не обхваща всички уебсайтове в света. Потребителите, посещаващи HTTP версиите на сайтовете, винаги ще бъдат под заплаха.
Превенция на подобни атаки в бъдеще
Методите за предотвратяване на атаките се делят на две части: първата включва мерки, които могат да предприемат потребителите и администраторите на сайтове, усилвайки своята сигурност, докато втората се отнася до идентификация и своевременно откриване на злонамерени възли в мрежата.
Препоръчителни действия от страна на сайтовете:
1. Включване на HTTPS (безплатни сертификати предоставя Let’s Encrypt)
2. Добавяне на правила за пренасочване в списъка на HTTPS-Everywhere, за да могат потребителите проактивно да установят защитена връзка, вместо да разчитат на пренасочване след установяване на незащитена връзка. Освен това, ако администрацията на уеб услугите желае напълно да избегне взаимодействието с изходни възли, тя може да предостави onion-версия на сайта.
В момента проектът Tor разглежда възможността за пълно изключване на незащитеното HTTP в Tor Browser. Преди няколко години такава мярка беше немислима (т твърде много ресурси разполагаха само с незащитено HTTP), но с HTTPS-Everywhere и предстоящата версия на Firefox има експериментална възможност да се използва HTTPS по подразбиране за първата връзка, с възможност да се върне обратно към HTTP при необходимост. Все още не е ясно как подобен подход ще повлияе на потребителите на Tor Browser, затова ще бъде тестван първоначално на по-високи нива на сигурност в браузъра (иконка на щит).
От страна на мрежата Tor има доброволци, наблюдаващи поведението на релеевите възли и докладващи за инциденти, благодарение на което злонамерени възли могат да бъдат изключени от кореновите сървъри на каталог. Въпреки че тези доклади обикновено се разглеждат бързо и злонамерените възли се изключват незабавно след откритие, ресурсите за постоянно наблюдение на мрежата са недостатъчни. Ако успеете да откриете злонамерен релеев възел – можете да съобщите за това на проекта, инструкциите са налични на тази връзка.
Актуалният подход има два основни проблема:
1. При разглеждането на неизвестен релеев възел е трудно да се докаже неговата злонамереност. Ако атаки от негова страна не са наблюдавани, трябва ли да го оставим на място? Масовите атаки, засягащи много потребители, са по-лесни за откритие, но ако атаките засягат само малък брой сайтове и потребители, нападателят може да действа предварително. Самата мрежа Tor е съставена от хиляди релейни възли, разположени по целия свят, и това многообразие (и произтичащата от него децентрализация) е една от нейните силни страни.
2. При разглеждането на група неизвестни релейни възли е трудно да се докаже тяхната взаимовръзка (тоест, извършват ли те атака на Сивилла). Много доброволни оператори на ретранслаторите избират същите евтини мрежи за хостинг, като Hetzner, OVH, Online, Frantech, Leaseweb и т.н., и ако бъдат открити няколко нови ретранслатора, ще бъде трудно недвусмислено да се предполага дали са се появили нови оператори или само един, управляващ всички нови ретранслатори.
Източник: linux.org.ru
