

Проектът Firezone разработва VPN сървър за организиране на достъп до хостове в вътрешна изолирана мрежа от потребителски устройства, намиращи се във външни мрежи. Проектът е насочен към постигане на висок ниво на защита и опростяване на процеса на разгръщане на VPN. Кодът на проекта е написан на езиците Elixir и Ruby и се разпространява под лицензия Apache 2.0.
Проектът се развива от инженер по автоматизация на сигурността от компанията Cisco, който се опитва да създаде решение, автоматизиращо работата с конфигурацията на хостове и изключващо появата на проблеми, с които се е налагало да се справят при организиране на сигурен достъп до облачни VPC. Firezone може да се разглежда като открит аналог на OpenVPN Access Server, построен на базата на WireGuard вместо OpenVPN.
За инсталиране се предлагат rpm и deb пакети за различни версии на CentOS, Fedora, Ubuntu и Debian, инсталацията на които не изисква външни зависимости, тъй като всички необходими зависимости са вече включени с помощта на инструментария Chef Omnibus. За работа е необходим само дистрибутив с ядрото на Linux, не по-старо от 4.19 и компилиран модул на ядрото с VPN WireGuard. Според автора, стартирането и настройката на VPN сървъра могат да бъдат извършени за само няколко минути. Компонентите на уеб интерфейса работят с ненадменен потребител, а достъпът е възможен само чрез HTTPS.
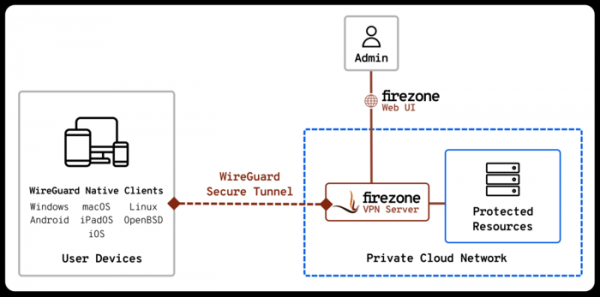
За организиране на комуникационни канали в Firezone се използва WireGuard. В Firezone също така са вградени функции на защитната стена, използваща nftables. В текущия си вид защитната стена е ограничена до средства за блокиране на изходящия трафик към определени хостове или подсетки във вътрешни или външни мрежи. Управлението става чрез уеб интерфейс или в режим на команден ред с помощта на утилитата firezone-ctl. Уеб интерфейсът е построен на базата на Admin One Bulma.
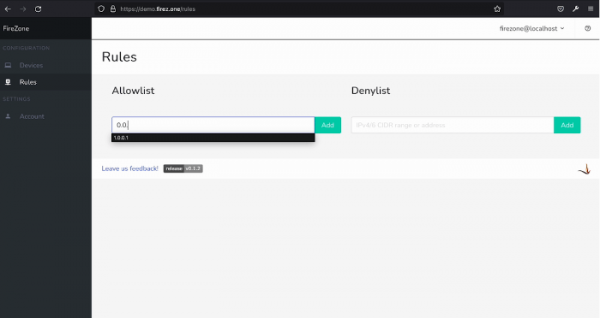
В момента всички компоненти на Firezone се стартират на един сървър, но проектът първоначално се развива с оглед на модулността и в бъдеще се планира добавяне на възможност за разпределение на компонентите за уеб интерфейса, VPN и защитната стена по различни хостове. В плановете също се споменава интеграция на блокировчик за реклами, работещ на ниво DNS, поддръжка на списъци за блокиране на хостове и подсетки, възможност за аутентификация чрез LDAP / SSO и допълнителни функции за управление на потребителите.
Източник: opennet.ru
