

Компания Google обяви за добавянето на нови функции в бъдещата версия Android 16 с цел подобряване на сигурността на устройствата. В настройките на платформата ще се появи режим "Advanced Protection", който позволява активирането на набор от опционални механизми за защита, увеличаващи сигурността при наличие на рискове от компрометиране на устройството или целенасочени атаки срещу потребителя. Режимът обхваща както предишни опции, така и нови функции, като автоматично рестартиране на смартфона след 3 дни неактивност, защита от атаки чрез USB и резервно копиране на логовете за одит в случай на хакване.
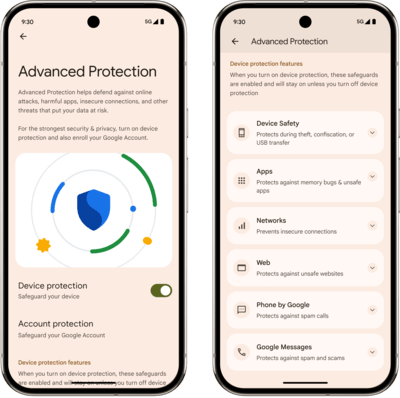
Режимът Advanced Protection обхваща следните механизми за защита:
- Защита в случай на кражба, конфискация и получаване на физически достъп до устройството от нападателя.
- Рестартиране на устройството, ако екранът не е бил отключен повече от 3 дни. В случай на попадането на устройството в други ръце, автоматичното рестартиране ще преведе разшифрованите раздели с потребителски данни в начално неразшифровано състояние, което защитава от атаки чрез анализ на съдържанието на паметта и експлоатация на уязвимости в механизма за отключване на екрана.
- Защита от атаки или изтичане на данни чрез свързване на устройството по USB. При заключен екран възможностите на USB порта за нови свързвания са ограничени само до зареждане, а прехвърлянето на данни е блокирано.
- Автоматично блокиране на устройството при установяване на признаци на кражба или при продължително намиране в offline режим.
- Анализ на инциденти.
- Резервно копие на системните логове в облака на Google. Резервната копия на логовете се съхранява с помощта на крайно шифроване и е достъпна само за потребителя на устройството. В случай на компрометиране или хакване на устройството, предложената възможност ще улесни криминалистичния анализ и няма да позволи на нападателя да замете следите си чрез почистване на логовете на устройството.
- Защита от уязвимости в приложенията и инсталирането на зловредни приложения.
- Активация хардуерния механизъм за защита MemTag (MTE, Memory Tagging Extension), наличен в чиповете на базата на архитектура ARMv8.5-A. Технологията MemTag позволява свързването на тагове към области в паметта и организира проверка на коректността на използване на указатели, за да се блокират експлоатациите на уязвимости, причинени от достъп до вече освободени блокове памет, преливане на буфера и достъп до неинициализирани области.
- Включване на Google Play Protect за проверка на приложения за злонамерен софтуер и наложена функционалност.
- Блокиране на инсталацията на неизвестни приложения. Позволява се изтегляне само на софтуер от официални каталогии на приложения, предварително инсталирани на устройството.
- Защита от инсталация на небезопасни мрежови връзки.
- Блокиране на свързването с 2G мрежи на мобилни оператори.
- Изключване на автоматичното повторно свързване към защитени Wi-Fi мрежи, използващи WEP или OWE, както и към достъпни без парола.
- Защита при работа с небезопасни уебсайтове.
- Изключване на JIT оптимизаторите в JavaScript двигателя V8, което повишава безопасността при работа с потенциално опасни уеб приложения чрез намаляване на възможните вектори за атака.
- Включване на Android Safe Browsing за блокиране на достъпа до сайтове, на които е регистрирана злонамерена активност.
- Използване само на HTTPS в Chrome.
- Филтриране на спам и мошенически съобщения.
- Включване в приложението Google Messages на режимите Spam Protection и Scam Protection за отхвърляне на нежелани съобщения.
- Защита от пренасочване към злонамерени и фишинг сайтове. Показване на отделно предупреждение при получаване на съобщения от неизвестни потребители, съдържащи линкове.
- Блокиране на реклами в обаждания.
- Идентификация по Caller ID на нежелателни обаждания, използвайки базата данни на Google с телефонни номера на спамери.
- Автоматична проверка на входящите обаждания за спам, използвайки AI асистент.
- Показване на предупреждения при откриване на признаци на измама в резултат на анализа на телефонния разговор в реално време.
Източник: opennet.ru
