

Хакерите откриха уязвимост в Windows за атаки чрез остарял и изключен браузър Internet Explorer, въпреки мерките за сигурност на Microsoft. За това се използват файлове с разширения .url и .hta. Ако потребителят потвърди тяхното отваряне, веднага на компютъра му се зарежда злонамерен софтуер.
Специалистите по киберсигурност от компанията Check Point откриха нова схема за атаки на компютри с Windows 10 и Windows 11, използвайки уязвимост в остарял браузър Internet Explorer. PCMag. Въпреки че Microsoft официално прекрати поддръжката на Internet Explorer и завинаги го изключи от операционната си система миналата година, хакерите намериха начин да инсталират злонамерен софтуер чрез него.
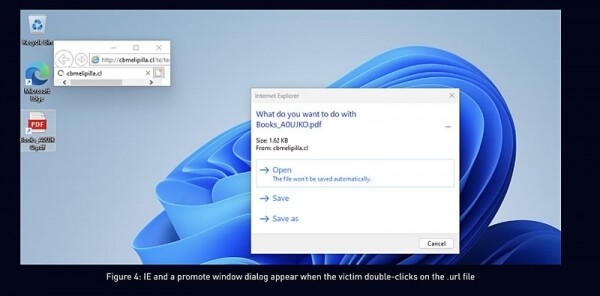
Изследователят от Check Point Хайфэй Ли (Haifei Li) , откри, че злонамеренците използват файлове с ярликове на Windows с разширение .url, които могат да се настроят да извикат Internet Explorer. Нека да кажем, че този метод няма да заобиколи съвременната защитна система, която присъства в по-новите браузъри като Chrome или Edge.
Атаката е особено ефективна при използване на фишинг имейли или злонамерени приложения. Ли установи, че хакерите маскират ярликовете под PDF файлове. При отваряне на такъв ярлык Internet Explorer зарежда злонамерен софтуер под формата на .hta файл, ако потребителят потвърди всички заявки.
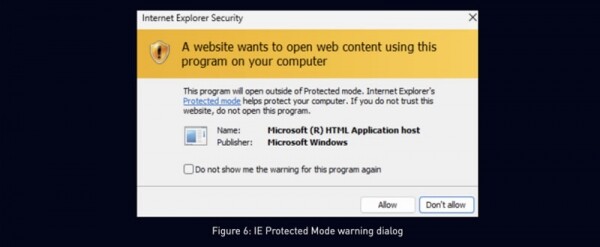
Уил Дорман, експерт по сигурност, отбеляза, че съвременните браузъри блокират зареждането на .hta файлове, докато Internet Explorer само показва текстово предупреждение, което потребителите по неосведоменост лесно могат да пренебрегнат. Особена опасност представлява фактът, че Microsoft е прекратила издаването на актуализации за сигурност за Internet Explorer, което позволява на хакерите да използват несигурни уязвимости чрез този браузър.
Изследването на Check Point показа, че тези атаки се провеждат поне от януари 2023 г. Добрата новина е, че в отговор на откритата уязвимост Microsoft издаде пакета, предотвратяващ стартиране на Internet Explorer чрез файлови ярликове. Специалистите също така препоръчват на потребителите на Windows да бъдат особено внимателни при работа с файлове, които имат разширения .url, получени от ненадеждни източници.
Източник:
Източник: 3dnews.ru
