

Опубликвани са резултатите от изследването на сигурността на изолираната среда за изпълнение на Python код, използвана от компанията Google в чатбота Gemini. Чатботът Gemini предлага средства за генериране на код по описанието на задачата и за езика Python позволява веднага да се стартира създаденият код, за да се освободи разработчикът от излишни действия при неговата проверка. Кодът се изпълнява в изолирана среда, която е отделена от външния свят и допуска само изпълнението на интерпретатора Python. За да определят съдържанието на sandbox-околната среда, изследователите успяха да стартират код, използващ възможностите на Python библиотеката os за обход на съдържанието на всички директории и изграждане на карта на файловата система.
Особен интерес предизвика изпълняемият файл /usr/bin/entry/entry_point, който зае 579 MB. За извличането на този файл изследователите създадоха скрипт, който последователно, на малки порции, извеждаше на екрана съдържанието в формат Base64. На своя страна те автоматизираха слепването на данните с инструмента Caido и получиха копие на файла на своята система.
За анализа на получения изпълняем файл бе използван инструментът binwalk, предназначен за извличане на файлове, вградени в фърмуер. Сред извлечените данни се оказа директория google3, в която, съдейки по имената на файловете, се намираше Python код с различни компоненти за осигуряване на работата на услугата, например, RPC за взаимодействие на AI модела Gemini с външни услуги на Google, като YouTube, Google Flights и Google Maps.
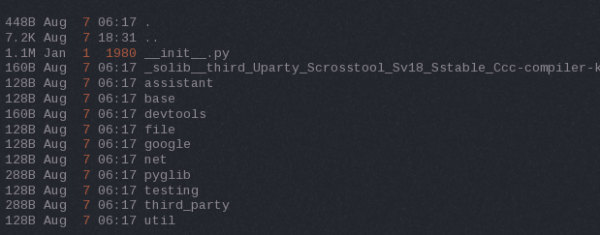
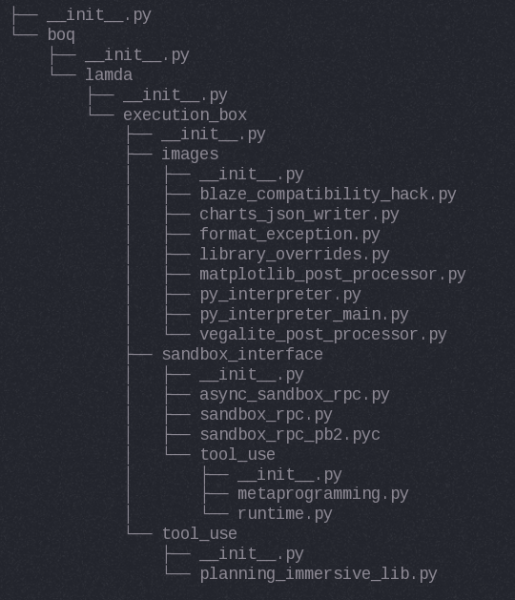
Изучаването на съдържанието на файловете показа, че това не е конфиденциален код и той е одобрен за публичен достъп от службата за сигурност на Google. В същото време по-нататъшният анализ на дампа разкри наличието на proto файлове (Protocol Buffer) със спецификации на вътрешните структури на данните, което позволява да се разберат детайлите на обмена на данни между различни услуги на Google. Ползата от получените proto файлове е съмнителна, тъй като преди седем години подобни proto файлове вече бяха извлечени от други изследователи от Google App Engine.
Източник: opennet.ru
