

Китайски хакери при опит за заобикаляне на двуфакторната автентикация, но това не е сигурно. По-долу ще бъдат изложени предположения на холандската компания Fox-IT, специализирана в консултации по киберсигурност. Предполага се, без пряко доказателство, че на китайските правителствени структури работи група хакери, известна като APT20.
Първоначално хакерската дейност, приписвана на групата APT20, беше открита през 2011 година. През 2016–2017 година групата изчезна от погледа на специалистите, а едва наскоро Fox-IT откри следи от вмешателство на APT20 в мрежите на един от своите клиенти, който поиска разследване на нарушения в киберсигурността.
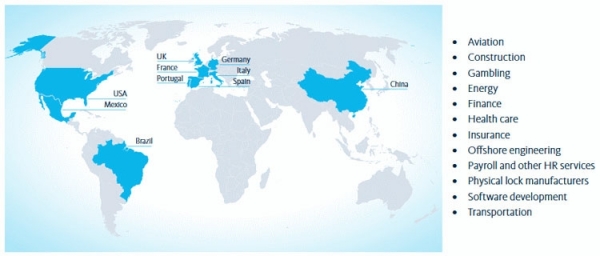
Според Fox-IT, през последните две години групата APT20 е извършвала хакерски атаки и достъп до данни на правителствени структури, големи компании и доставчици на услуги в САЩ, Франция, Германия, Италия, Мексико, Португалия, Испания, Великобритания и Бразилия. Хакерите от APT20 също така са били активни в области като авиация, здравеопазване, финанси, застраховане, енергетика и дори в сфери като хазарт и електронни брави.
Обикновено хакерите от APT20 използвали уязвимости в уеб-сървъри и по-специално в платформата за корпоративни приложения Jboss, за да влязат в системите на жертвите. След получаване на достъп и инсталиране на програмни оболки, хакерите прониквали през мрежите на жертвите в множество системи. Откритите акаунти позволявали на злонамерените лица да крадат данни с помощта на стандартни инструменти, без да инсталират зловреден софтуер. Но основният проблем е, че групата APT20 уж успяла да заобиколи двуфакторната автентикация с помощта на токени.
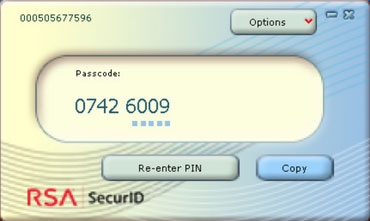
Изследователите твърдят, че са открили следи от това, че хакерите са се свързали с акаунти на VPN, защитени с двуфакторна автентикация. Как точно се е случило това, специалистите на Fox-IT могат само да спекулират. Най-вероятната версия е, че хакерите са успели да откраднат от компрометирана система софтуерен токен RSA SecurID. С помощта на откраднатата програма, в последствие хакерите могли да генерират еднократни кодове за заобикаляне на двуфакторната защита.
При нормални условия, това не е възможно. Програмният токен не работи без свързване с локалната система на хардуерния токен. Без него програмата RSA SecurID показва грешка. Програмният токен се създава за конкретна система и, имайки достъп до „желязото“ на жертвата, може да се получи специфично число за стартиране на програмния токен.
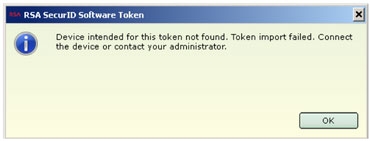
Специалистите на Fox-IT твърдят, че за стартиране на (откраднатия) програмен токен не е необходимо да се има достъп до компютъра и хардуерния токен на жертвата. Весь комплекс от начална проверка минава само при импортиране на началния вектор на генерация ― случайно 128-битово число, съответстващо на конкретния токен (). Това число няма отношение към началното число, което след това се отнася към генерирането на действителния програмен токен. Ако проверката на SecurID Token Seed може по някакъв начин да бъде пропусната (пропатчена), то нищо по-нататък не пречи да се генерират кодове за двуфакторна автентикация. В компанията Fox-IT заявяват, че заобикалянето на проверката може да бъде осигурено чрез промяна на само една инструкция. След това системата на жертвата ще бъде напълно и легално отворена за злонамерения без използването на специализирани инструменти и обвивки.
Източник: 3dnews.ru
