

Инженерите от Intel предложиха нов протокол HTTPA (HTTPS Attestable), който разширява HTTPS с допълнителни гаранции за сигурност на извършените изчисления. HTTPA позволява да се гарантира целостта на обработката на заявка от потребителя на сървъра и да се уверим, че уеб услугата е надеждна и изпълняваният в TEE-окръжение (Trusted Execution Environment) код на сървъра не е бил изменен в резултат на хакерска атака или саботаж от администратора.
HTTPS защитава предаваните данни на етапа на предаване по мрежата, но не може да изключи нарушаването на тяхната целостта в резултат на атаки срещу сървъра. Изолираните анклави, създавани чрез технологии като Intel SGX (Software Guard Extension), ARM TrustZone и AMD PSP (Platform Security Processor), предоставят възможност за защита на важни изчисления и намаляване на риска от изтичане или промяна на конфиденциална информация на крайния възел.
HTTPA за гарантиране на достоверността на предаваната информация позволява използването на средствата за атестация, предоставени от Intel SGX, които потвърдяват автентичността на анклава, в който са извършени изчисленията. По същество HTTPA разширява HTTPS с възможност за дистанционна атестация на анклав и позволява проверка, че той се изпълнява в автентичното окръжение на Intel SGX и уеб услугата може да бъде доверена. Протоколът първоначално се развива като универсален и освен Intel SGX може да бъде реализиран и за други TEE-системи.
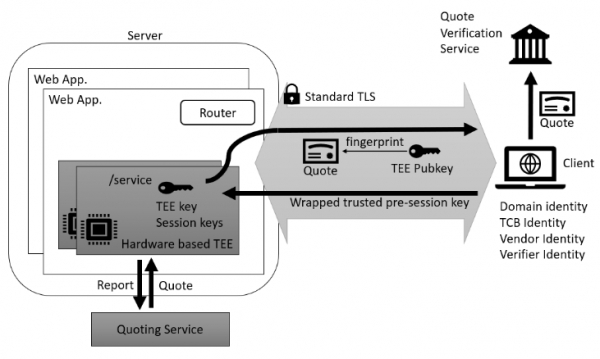
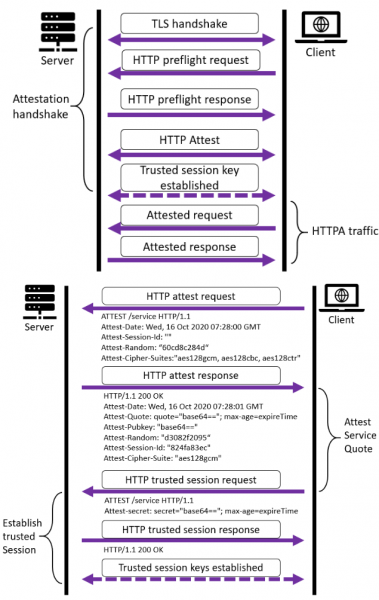
В допълнение към стандартния за HTTPS процес на установяване на защитена връзка, HTTPA допълнително изисква съгласуване на сесионен ключ, заслужаващ доверие. Протоколът въвежда нов HTTP метод „ATTEST“, който позволява обработката на три типа заявки и отговори:
- „preflight“ за проверка дали отдалечената страна поддържа атестацията на анклавите;
- „attest“ за съгласуване на параметрите на атестацията (избор на криптографски алгоритъм, размяна на уникални за сесията случайни последователности, генериране на идентификатор на сесия и предаване на клиента на публичния ключ на анклава);
- „trusted session“ — формиране на сесионен ключ за доверителен обмен на информация. Сесионният ключ се формира на базата на предварително съгласувана предварителна секретна последователност (pre-session secret), генерирана от клиента с използването на полученото от сървър открития ключ TEE и произволно генерирани последователности от всяка страна.
HTTPA предполагава, че клиентът е надежден, а сървърът не е, т.е. клиентът може да използва този протокол за удостоверяване на изчисления в TEE околна среда. При това, HTTPA не гарантира, че останалите изчисления, извършвани извън TEE, не са били компрометирани, което изисква специфичен подход при разработването на уеб услуги. По този начин, основната цел на HTTPA е да се използва със специализирани услуги, които имат повишени изисквания за целостта на информацията, като финансови и медицински системи. уеб сървър За ситуации, в които изчисленията в TEE трябва да се удостоверят както за сървъра, така и за клиента, е предвиден вариант на протокола mHTTPA (Mutual HTTPA), който извършва двустранна верификация. Този вариант е по-сложен поради необходимостта от двустранно генериране на сесионни ключове за сървъра и клиента.
Инженери от компания Intel предложиха нов протокол HTTPA (HTTPS Attestable), разширяващ HTTPS с допълнителни гаранции за безопасността на извършените изчисления.
Източник: opennet.ru
