

Компрометирането на администраторската сметка доведе до почти четиричасово прекъсване на услугите на втория по големина испански оператор Orange Espagne, обслужващ 11 милиона абонати. За достъп до интерфейса на регистратора RIPE NCC в Orange Espagne е използвана предсказуема парола "ripeadmin" и не е активирана двуфакторна аутентификация.
Паролата за RIPE е била прихваната по време на компрометиране на системата на един от служителите с вреден софтуер и от септември е била в предлаганите на черния пазар бази с компрометирани пароли. Интересното е, че освен акаунта на Orange Espagne в посочените бази се намират и хиляди други акаунти за достъп до access.ripe.net, които потенциално могат да бъдат използвани за подобни атаки.
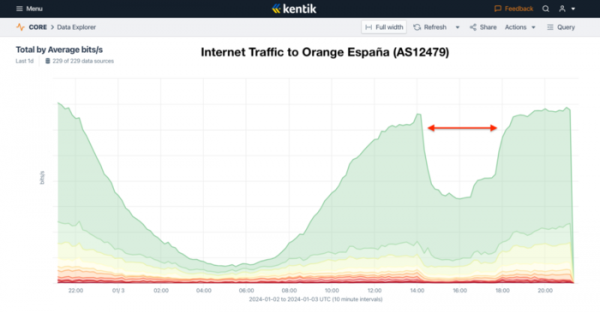
Инцидентът е останал незабелязан до 2 януари, когато някой вандал е влязъл в уеб интерфейса на RIPE NCC и е направил промени в настройките на BGP и RPKI (Resource Public Key Infrastructure), което е довело до нарушаване на маршрутизацията на почти половината от трафика на телекома за почти четири часа. Действията на атакуващите доведоха до това, че технологията RPKI, предназначена да защити BGP анонсите от подправяне, е била използвана за блокиране на легитимни анонси.
Злоумышленикът е създал няколко нови записа RPKI ROA (Route Origin Authorization), между които имало записи, свързващи големи блокове адреси на Orange Espagne с чужда автономна система, което довело до блокиране на коректните BGP анонси от автономната система на оператора на маршрутизатори на много магистрални оператори. В резултат, броят на BGP маршрутите, свързани с Orange Espagne, е намалял от 9200 на 7400, а трафикът е спаднал почти наполовина.
RPKI (Resource Public Key Infrastructure) се използва за авторизация на BGP анонси и позволява да се определи дали BGP анонсът произлиза от собственика на мрежата или не. При използването на RPKI за автономни системи и IP адреси се изгражда верига на доверие от IANA към регионалните регистратори (RIR), а след това към доставчиците (LIR) и крайните потребители, която дава възможност на трети страни да удостоверят, че операцията с ресурса е била извършена от неговия собственик. Без прилагането на авторизация, всеки оператор може да анонсира подсет с неверни данни за дължината на маршрута и да инициира транзит на част от трафика от други системи, които не прилагат филтрация на анонсите.
Източник: opennet.ru
